


El pilar de seguridad, privacidad y cumplimiento del Well-Architected Framework deGoogle Cloud proporciona recomendaciones para ayudarte a diseñar, implementar y operar cargas de trabajo en la nube que cumplan con tus requisitos de seguridad, privacidad y cumplimiento.
Este documento está diseñado para ofrecer información valiosa y satisfacer las necesidades de una variedad de profesionales y de ingenieros de seguridad. En la siguiente tabla, se describen los públicos previstos para este documento:
| Público | Qué proporciona este documento |
|---|---|
| Directores de seguridad de la información (CISO), líderes de unidades de negocio y administradores de TI | Un marco de trabajo general para establecer y mantener la excelencia en la seguridad en la nube y garantizar una vista integral de las áreas de seguridad para tomar decisiones fundamentadas sobre las inversiones en seguridad. |
| Arquitectos e ingenieros de seguridad | Prácticas de seguridad clave para las fases de diseño y operaciones que ayudan a garantizar que las soluciones se diseñen para la seguridad, la eficiencia y la escalabilidad. |
| Equipos de DevSecOps | Orientación para incorporar controles de seguridad generales para planificar la automatización que habilita una infraestructura segura y confiable. |
| Oficiales de cumplimiento y administradores de riesgos | Recomendaciones de seguridad clave para seguir un enfoque estructurado de la administración de riesgos con protecciones que ayuden a cumplir con las obligaciones de cumplimiento. |
Para garantizar que tus cargas de trabajo de Google Cloud cumplan con tus requisitos de seguridad, privacidad y cumplimiento, todas las partes interesadas de tu organización deben adoptar un enfoque colaborativo. Además, debes reconocer que la seguridad en la nube es una responsabilidad compartida entre tú y Google. Para obtener más información, consulta Responsabilidades compartidas y destino compartido en Google Cloud.
Las recomendaciones de este pilar se agrupan en principios de seguridad fundamentales. Cada recomendación basada en principios se asigna a una o más de las áreas de enfoque de la seguridad en la nube que podrían ser fundamentales para tu organización. Cada recomendación destaca orientación sobre el uso y la configuración de los productos y las funciones deGoogle Cloud para ayudar a mejorar la postura de seguridad de tu organización.
Evalúa las cargas de trabajo con una habilidad para agentes
Para permitir que los agentes de IA evalúen tus cargas de trabajo en la nube en función de los principios y
las recomendaciones de este pilar, usa la
habilidad de
google-cloud-waf-security, que está disponible en el repositorio de habilidades de agentes de Google en GitHub.
Para instalar la habilidad, ejecuta el siguiente comando en el cliente o la terminal de tu agente:
npx skills add google/skills --skill google-cloud-waf-security
Cuando se te solicite, especifica los agentes de IA para los que deseas instalar la habilidad y establece el alcance de la instalación (proyecto o global).
Si ya instalaste la habilidad, puedes actualizarla a la versión más reciente ejecutando el siguiente comando:
npx skills update
Principios básicos
Las recomendaciones de este pilar se agrupan en los siguientes principios básicos de seguridad. Todos los principios de este pilar son importantes. Según los requisitos de tu organización y carga de trabajo, puedes elegir priorizar ciertos principios.
- Implementa la seguridad desde el diseño: Integra las consideraciones de seguridad de la red y de la nube a partir de la fase de diseño inicial de tus aplicaciones y de tu infraestructura. Google Cloud proporciona planos y recomendaciones de arquitectura para ayudarte a aplicar este principio.
- Implementa la confianza cero: Usa un enfoque de nunca confiar, siempre verificar, en el que el acceso a los recursos se otorga en función de la verificación continua de la confianza. Google Cloud admite este principio a través de productos como Chrome Enterprise Premium y Identity-Aware Proxy (IAP).
- Implementa la seguridad de detección temprana de errores: Implementa controles de seguridad al principio del ciclo de vida del desarrollo de software. Evita los defectos de seguridad antes de que se realicen cambios en el sistema. Detecta y corrige errores de seguridad de forma temprana, rápida y confiable después de que se confirman los cambios en el sistema. Google Cloud admite este principio a través de productos como Cloud Build, Autorización binaria y Artifact Registry.
- Implementa la ciberdefensa preventiva: Adopta un enfoque proactivo de la seguridad implementando medidas fundamentales sólidas, como la inteligencia contra amenazas. Este enfoque te ayuda a crear una base para una detección y respuesta ante amenazas más eficaces. El enfoque deGoogle Cloud para los controles de seguridad en capas se alinea con este principio.
- Usa la IA de forma segura y responsable: Desarrolla e implementa sistemas de IA de forma responsable y segura. Las recomendaciones para este principio se alinean con la orientación de la perspectiva de IA y AA del Well-Architected Framework y en el Secure AI Framework (SAIF) de Google.
- Usa la IA para la seguridad: Usa las capacidades de la IA para mejorar tus sistemas y procesos de seguridad existentes a través de Gemini en Security y las capacidades generales de seguridad de la plataforma. Usa la IA como una herramienta para aumentar la automatización del trabajo de corrección y garantizar la higiene de la seguridad para que otros sistemas sean más seguros.
- Satisface las necesidades de reglamentación, cumplimiento y privacidad: Cumple con las reglamentaciones específicas de la industria, los estándares de cumplimiento y los requisitos de privacidad. Google Cloud te ayuda a cumplir con estas obligaciones a través de productos como Assured Workloads, el servicio de políticas de la organización y nuestro centro de recursos de cumplimiento.
Mentalidad de seguridad de la organización
Una mentalidad organizacional centrada en la seguridad es fundamental para la adopción y la operación exitosas de la nube. Esta mentalidad debe estar profundamente arraigada en la cultura de tu organización y reflejarse en sus prácticas, que se guían por los principios de seguridad fundamentales, como se describió anteriormente.
Una mentalidad de seguridad organizacional enfatiza que pienses en la seguridad durante el diseño del sistema, asumas la confianza cero y, además, integres funciones de seguridad en todo el proceso de desarrollo. Con esta mentalidad, también piensas de forma proactiva en las medidas de ciberdefensa, usas la IA de forma segura y para la seguridad, y consideras tus requisitos normativos, de privacidad y de cumplimiento. Si adoptas estos principios, tu organización puede cultivar una cultura que priorice la seguridad y aborde las amenazas de forma proactiva, proteja los activos valiosos y ayude a garantizar el uso responsable de la tecnología.
Áreas de enfoque de la seguridad en la nube
En esta sección, se describen las áreas en las que debes enfocarte cuando planificas, implementas y administras la seguridad de tus aplicaciones, sistemas y datos. Las recomendaciones de cada principio de este pilar son pertinentes para una o más de estas áreas de enfoque. En el resto de este documento, las recomendaciones especifican las áreas de enfoque de seguridad correspondientes para proporcionar más claridad y contexto.
| Área de enfoque | Actividades y componentes | Productos, Google Cloud capacidades y soluciones relacionados |
|---|---|---|
| Seguridad de la infraestructura |
|
|
| Administración de identidades y accesos |
|
|
| Seguridad de los datos |
|
|
| Seguridad de la IA y el AA |
|
|
| Operaciones de seguridad (SecOps) |
|
|
| Seguridad para aplicaciones |
|
|
| Administración, riesgo y cumplimiento de la nube |
|
|
| Registro, auditoría y supervisión |
|
Colaboradores
Autores:
- Wade Holmes | Director de Soluciones Globales
- Hector Diaz | Arquitecto de seguridad en la nube
- Carlos Leonardo Rosario | Especialista en seguridad de Google Cloud
- John Bacon | Arquitecto de soluciones para socios
- Sachin Kalra | Gerente de Soluciones de Seguridad Globales
Otros colaboradores:
- Anton Chuvakin | Asesor de seguridad, Oficina del CISO
- Daniel Lees | Arquitecto de Seguridad en la Nube
- Filipe Gracio, PhD | Ingeniero de Atención al cliente, especialista en IA y AA
- Gary Harmson | Arquitecto principal
- Gino Pelliccia | Arquitecto principal
- Jose Andrade | Ingeniero de atención al cliente, especialista en SRE
- Autor: Kumar Dhanagopal | Desarrollador de soluciones entre productos
- Laura Hyatt | Ingeniero de Atención al cliente, FSI
- Marwan Al Shawi | Ingeniero de Atención al Cliente para Socios
- Nicolas Pintaux | Ingeniero de atención al cliente, especialista en modernización de aplicaciones
- Noah McDonald | Consultor de seguridad de Cloud
- Osvaldo Costa | Ingeniero de Atención al cliente especializado en herramientas de redes
- Radhika Kanakam | Líder de programa, Google Cloud Well-Architected Framework
- Samantha He | Escritora técnica
- Susan Wu | Gerente de Productos Salientes
Implementa el diseño centrado en la seguridad
Este principio del pilar de seguridad del Google Cloud Well-Architected Framework proporciona recomendaciones para incorporar funciones de seguridad, controles y prácticas de seguridad sólidas en el diseño de tus aplicaciones, servicios y plataformas en la nube. Desde la ideación hasta las operaciones, la seguridad es más eficaz cuando se incorpora como una parte integral de cada etapa del proceso de diseño.
Descripción general del principio
Como se explica en Descripción general del compromiso de Google con el diseño seguro, seguro de forma predeterminada y seguro por diseño suelen usarse indistintamente, pero representan enfoques distintos para compilar sistemas seguros. Ambos enfoques buscan minimizar las vulnerabilidades y mejorar la seguridad, pero difieren en el alcance y la implementación:
- Seguro de forma predeterminada: Se enfoca en garantizar que la configuración predeterminada de un sistema se establezca en un modo seguro, lo que minimiza la necesidad de que los usuarios o administradores tomen medidas para proteger el sistema. Este enfoque tiene como objetivo proporcionar un nivel de seguridad de referencia para todos los usuarios.
- Seguridad desde el diseño: Se enfatiza la incorporación proactiva de consideraciones de seguridad en todo el ciclo de vida de desarrollo de un sistema. Este enfoque consiste en anticipar las posibles amenazas y vulnerabilidades con anticipación y tomar decisiones de diseño que mitiguen los riesgos. Este enfoque implica usar prácticas de codificación seguras, realizar revisiones de seguridad y, además, incorporar la seguridad en todo el proceso de diseño. El enfoque de diseño centrado en la seguridad es una filosofía general que guía el proceso de desarrollo y ayuda a garantizar que la seguridad no sea una idea de último momento, sino una parte integral del diseño de un sistema.
Recomendaciones
Para implementar el principio de seguridad por diseño en tus cargas de trabajo en la nube, ten en cuenta las recomendaciones de las siguientes secciones:
- Elige componentes del sistema que ayuden a proteger tus cargas de trabajo
- Compila un enfoque de seguridad en capas
- Usa infraestructura y servicios reforzados y certificados
- Encripta los datos en reposo y en tránsito
Elige componentes del sistema que ayuden a proteger tus cargas de trabajo
Esta recomendación es pertinente para todas las áreas de enfoque.
Una decisión fundamental para una seguridad eficaz es la selección de componentes sólidos del sistema, incluidos los componentes de hardware y software, que constituyen tu plataforma, solución o servicio. Para reducir la superficie de ataque de seguridad y limitar los daños potenciales, también debes considerar con cuidado los patrones de implementación de estos componentes y sus parámetros de configuración.
En el código de la aplicación, te recomendamos que uses bibliotecas, abstracciones y frameworks de aplicaciones sencillos, seguros y confiables para eliminar clases de vulnerabilidades. Para analizar las vulnerabilidades en las bibliotecas de software, puedes usar herramientas de terceros. También puedes usar Assured Open Source Software, que ayuda a reducir los riesgos para tu cadena de suministro de software con paquetes de software de código abierto (OSS) que Google usa y protege.
Tu infraestructura debe usar opciones de redes, almacenamiento y procesamiento que admitan una operación segura y se alineen con tus requisitos de seguridad y niveles de aceptación de riesgos. La seguridad de la infraestructura es importante para las cargas de trabajo internas y las que se orientan a Internet.
Para obtener información sobre otras soluciones de Google que respaldan esta recomendación, consulta Implementa la seguridad de desplazamiento a la izquierda.
Compila un enfoque de seguridad en capas
Esta recomendación es relevante para las siguientes áreas de enfoque:
- Seguridad de la IA y el AA
- Seguridad de la infraestructura
- Administración de identidades y accesos
- Seguridad de los datos
Te recomendamos que implementes seguridad en cada capa de la pila de aplicaciones y de infraestructura con un enfoque de defensa en profundidad.
Usa las funciones de seguridad en cada componente de tu plataforma. Para limitar el acceso y determinar los límites del impacto potencial (es decir, el radio del impacto) en caso de un incidente de seguridad, haz lo siguiente:
- Simplifica el diseño del sistema para adaptarlo a la flexibilidad cuando sea posible.
- Documenta los requisitos de seguridad de cada componente.
- Incorpora un mecanismo seguro y sólido para abordar los requisitos de resiliencia y recuperación.
Cuando diseñes las capas de seguridad, realiza una evaluación de riesgos para determinar las funciones de seguridad que necesitas para cumplir con los requisitos de seguridad internos y los requisitos regulatorios externos. Te recomendamos que uses un framework de evaluación de riesgos estándar de la industria que se aplique a los entornos de nube y que sea pertinente para tus requisitos regulatorios. Por ejemplo, Cloud Security Alliance (CSA) proporciona Cloud Controls Matrix (CCM). La evaluación de riesgos te proporciona un catálogo de riesgos y los controles de seguridad correspondientes para mitigarlos.
Cuando realices la evaluación de riesgos, recuerda que tienes un acuerdo de responsabilidad compartida con tu proveedor de servicios en la nube. Por lo tanto, los riesgos en un entorno de nube difieren de los riesgos en un entorno local. Por ejemplo, en un entorno local, debes mitigar las vulnerabilidades de la pila de hardware. En cambio, en un entorno de nube, el proveedor de servicios en la nube genera estos riesgos. Además, recuerda que los límites de las responsabilidades compartidas varían entre los servicios de IaaS, PaaS y SaaS para cada proveedor de servicios en la nube.
Después de identificar los riesgos potenciales, debes diseñar y crear un plan de mitigación que use controles técnicos, administrativos y operativos, así como protecciones contractuales y certificaciones de terceros. Además, un método de creación de modelos de amenazas, como el método de creación de modelos de amenazas de aplicaciones de OWASP, te ayuda a identificar posibles brechas y sugerir acciones para abordarlas.
Usa infraestructura y servicios reforzados y certificados
Esta recomendación es pertinente para todas las áreas de enfoque.
Un programa de seguridad maduro mitiga las vulnerabilidades nuevas, como se describe en los boletines de seguridad. El programa de seguridad también debe proporcionar soluciones para corregir las vulnerabilidades en las implementaciones existentes y proteger las imágenes de VM y de contenedor. Puedes usar guías de endurecimiento específicas para el SO y la aplicación de tus imágenes, así como comparativas como la que proporciona el Centro para la seguridad en Internet (CIS).
Si usas imágenes personalizadas para tus VMs de Compute Engine, debes aplicarles parches tú mismo. Como alternativa, puedes usar las imágenes de SO seleccionadas que proporciona Google, a las que se les aplican parches con regularidad. Para ejecutar contenedores en VMs de Compute Engine, usa imágenes de SO optimizadas para contenedores seleccionadas por Google. Google aplica parches a estas imágenes y las actualiza con regularidad.
Si usas GKE, te recomendamos que habilites las actualizaciones automáticas de nodos para que Google actualice los nodos del clúster con los parches más recientes. Google administra los planos de control de GKE, que se actualizan y se parchan automáticamente. Para reducir aún más la superficie de ataque de tus contenedores, puedes usar imágenes sin distribución. Las imágenes sin distribución son ideales para aplicaciones sensibles a la seguridad, microservicios y situaciones en las que minimizar el tamaño de la imagen y la superficie de ataque es fundamental.
Para las cargas de trabajo sensibles, usa VM protegida, que evita que se cargue código malicioso durante el ciclo de inicio de la VM. Las instancias de VM protegida proporcionan seguridad de inicio, supervisan la integridad y usan el módulo de plataforma de confianza virtual (vTPM).
Para proteger el acceso SSH, el Acceso al SO permite que tus empleados se conecten a tus VMs con permisos de Identity and Access Management (IAM) como fuente de información, en lugar de depender de las claves SSH. Por lo tanto, no es necesario que administres claves SSH en toda la organización. El Acceso al SO vincula el acceso de un administrador a su ciclo de vida de empleado, por lo que, cuando los empleados cambian de rol o abandonan tu organización, su acceso se revoca con su cuenta. El Acceso al SO también admite la autenticación de dos factores de Google, que agrega una capa de seguridad adicional contra los ataques de apropiación de cuentas.
En GKE, las instancias de aplicación se ejecutan dentro de contenedores de Docker. Para habilitar un perfil de riesgo definido y evitar que los empleados realicen cambios en los contenedores, asegúrate de que tus contenedores sean inmutables y sin estado. El principio de inmutabilidad significa que tus empleados no modifican el contenedor ni acceden a él de forma interactiva. Si se debe cambiar el contenedor, compila una imagen nueva y vuelve a implementarla. Habilita el acceso SSH a los contenedores subyacentes solo en situaciones de depuración específicas.
Para ayudar a proteger de forma global los parámetros de configuración en todo tu entorno, puedes usar las políticas de la organización para establecer restricciones o protecciones en los recursos que afectan el comportamiento de tus activos de la nube. Por ejemplo, puedes definir las siguientes políticas de la organización y aplicarlas de forma global en una organización de Google Cloud o de forma selectiva a nivel de una carpeta o un proyecto:
- Inhabilitar la asignación de direcciones IP externas a las VMs
- Restringir la creación de recursos a ubicaciones geográficas específicas
- Inhabilitar la creación de cuentas de servicio o sus claves
Encriptar datos en reposo y en tránsito
Esta recomendación es relevante para las siguientes áreas de enfoque:
- Seguridad de la infraestructura
- Seguridad de los datos
La encriptación de datos es un control fundamental para proteger la información sensible y es una parte clave de la administración de datos. Una estrategia eficaz de protección de datos incluye el control de acceso, la segmentación de datos y la residencia geográfica, la auditoría y la implementación de la encriptación que se basa en una evaluación cuidadosa de los requisitos.
De forma predeterminada, Google Cloud encripta los datos de los clientes que se almacenan en reposo, sin que debas realizar ninguna acción. Además de la encriptación predeterminada, Google Cloud proporciona opciones para la encriptación de sobre y la administración de claves de encriptación. Debes identificar las soluciones que se adapten mejor a tus requisitos de generación, almacenamiento y rotación de claves, ya sea que elijas las claves para tu almacenamiento, procesamiento o cargas de trabajo de macrodatos. Por ejemplo, las claves de encriptación administradas por el cliente (CMEK) se pueden crear en Cloud Key Management Service (Cloud KMS). Las CMEK pueden estar basadas en software o protegidas por HSM para cumplir con tus requisitos normativos o de cumplimiento, como la necesidad de rotar las claves de encriptación con regularidad. Autokey de Cloud KMS te permite automatizar el aprovisionamiento y la asignación de CMEK. Además, puedes usar tus propias claves que provienen de un sistema de administración de claves de terceros con Cloud External Key Manager (Cloud EKM).
Te recomendamos que encriptes los datos en tránsito. Google encripta y autentica los datos en tránsito en una o más capas de red cuando los datos se transfieren fuera de los límites físicos que no controla Google ni se controlan en su nombre. Todo el tráfico de VM a VM dentro de una red de VPC y entre redes de VPC con intercambio de tráfico se encripta. Puedes usar MACsec para encriptar el tráfico en las conexiones de Cloud Interconnect. IPsec proporciona encriptación para el tráfico en las conexiones de Cloud VPN. Puedes proteger el tráfico de aplicación a aplicación en la nube con funciones de seguridad, como las parámetros de configuración de TLS y mTLS en Apigee y Cloud Service Mesh para aplicaciones alojadas en contenedores.
De forma predeterminada, Google Cloud encripta los datos en reposo y en tránsito en la red. Sin embargo, los datos no se encriptan de forma predeterminada mientras están en uso en la memoria. Si tu organización maneja datos confidenciales, debes mitigar las amenazas que comprometen la confidencialidad y la integridad de la aplicación o los datos en la memoria del sistema. Para mitigar estas amenazas, puedes usar Confidential Computing, que proporciona un entorno de ejecución confiable para tus cargas de trabajo de procesamiento. Para obtener más información, consulta Descripción general de Confidential VMs.
Implementa la confianza cero
Este principio del pilar de seguridad del Google Cloud Well-Architected Framework te ayuda a garantizar una seguridad integral en tus cargas de trabajo en la nube. El principio de confianza cero enfatiza las siguientes prácticas:
- Eliminar la confianza implícita
- Aplica el principio de privilegio mínimo al control de acceso
- Aplicar la validación explícita de todas las solicitudes de acceso
- Adoptar una mentalidad de suposición de vulneración para habilitar la verificación continua y la supervisión de la postura de seguridad
Descripción general del principio
El modelo de confianza cero cambia el enfoque de seguridad de la seguridad basada en el perímetro a un enfoque en el que no se considera que ningún usuario ni dispositivo sea inherentemente confiable. En cambio, se debe verificar cada solicitud de acceso, sin importar su origen. Este enfoque implica autenticar y autorizar a cada usuario y dispositivo, validar su contexto (ubicación y postura del dispositivo) y otorgar acceso con privilegio mínimo solo a los recursos necesarios.
Implementar el modelo de confianza cero ayuda a tu organización a mejorar su postura de seguridad, ya que minimiza el impacto de las posibles violaciones de la seguridad y protege los datos y las aplicaciones sensibles contra el acceso no autorizado. El modelo de confianza cero te ayuda a garantizar la confidencialidad, integridad y disponibilidad de los datos y recursos en la nube.
Recomendaciones
Para implementar el modelo de confianza cero en tus cargas de trabajo de la nube, ten en cuenta las recomendaciones de las siguientes secciones:
Protege la red
Esta recomendación es pertinente para la siguiente área de enfoque: Seguridad de la infraestructura.
La transición de la seguridad convencional basada en el perímetro a un modelo de confianza cero requiere varios pasos. Es posible que tu organización ya haya integrado ciertos controles de confianza cero en su postura de seguridad. Sin embargo, un modelo de confianza cero no es un producto o una solución únicos. En cambio, es una integración integral de múltiples capas de seguridad y prácticas recomendadas. En esta sección, se describen las recomendaciones y técnicas para implementar la confianza cero en la seguridad de redes.
- Control de acceso: Aplica controles de acceso basados en la identidad y el contexto del usuario con soluciones como Chrome Enterprise Premium y Identity-Aware Proxy (IAP). De esta manera, cambias la seguridad del perímetro de la red a los usuarios y dispositivos individuales. Este enfoque permite un control de acceso detallado y reduce la superficie de ataque.
- Seguridad de redes: Protege las conexiones de red entre tus entornos locales, de Google Cloudy de múltiples nubes.
- Usa los métodos de conectividad privada de Cloud Interconnect y VPNs con IPsec.
- Para ayudar a proteger el acceso a los servicios y las APIs de Google Cloud , usa Private Service Connect.
- Para ayudar a proteger el acceso saliente de las cargas de trabajo implementadas en Google Kubernetes Engine (GKE) y los productos relacionados, usa puertas de enlace de salida de Cloud Service Mesh.
- Diseño de red: Evita posibles riesgos de seguridad borrando las redes predeterminadas
en los proyectos existentes y, luego, inhabilitando la creación de redes predeterminadas
en los proyectos nuevos.
- Para evitar conflictos, planifica con cuidado la asignación de redes y direcciones IP.
- Para aplicar un control de acceso eficaz, limita la cantidad de redes de nube privada virtual (VPC) por proyecto.
- Segmentación: Aísla las cargas de trabajo, pero mantén la administración de red
centralizada.
- Para segmentar tus entornos de red, usa varias redes de VPC y define políticas y reglas de firewall a nivel de organización, carpeta y red de VPC.
- Para centralizar la administración de red de los recursos que se encuentran en proyectos independientes, usa la VPC compartida. Por ejemplo, los administradores de un proyecto de servicio pueden crear instancias de Compute Engine que usen subredes aprobadas del proyecto que aloja una red de VPC compartida administrada de forma central.
- Para evitar el robo de datos, establece perímetros seguros alrededor de las APIs y los servicios sensibles de Google Cloud con los Controles del servicio de VPC y usa reglas de firewall de salida estrictas para restringir el tráfico con destino a Internet.
- Seguridad perimetral: Protégete contra ataques DSD y amenazas de aplicaciones web.
- Para protegerte contra amenazas, usa Google Cloud Armor.
- Configura políticas de seguridad para permitir, denegar o redireccionar el tráfico en el perímetro deGoogle Cloud .
- Automatización: Automatiza el aprovisionamiento de infraestructura adoptando los principios de infraestructura como código (IaC) y usando herramientas como Terraform, Jenkins y Cloud Build. La IaC ayuda a garantizar configuraciones de seguridad coherentes, implementaciones simplificadas y reversiones rápidas en caso de problemas.
- Base segura: Establece un entorno de aplicación seguro con el plano de bases empresariales. Este plano proporciona orientación prescriptiva y secuencias de comandos de automatización para ayudarte a implementar las prácticas recomendadas de seguridad y configurar tus recursos deGoogle Cloud de forma segura.
Verifica cada intento de acceso de forma explícita
Esta recomendación es relevante para las siguientes áreas de enfoque:
- Administración de identidades y accesos
- Operaciones de seguridad (SecOps)
- Registro, auditoría y supervisión
Implementa mecanismos de autenticación y autorización sólidos para cualquier usuario, dispositivo o servicio que intente acceder a tus recursos de nube. No dependas de la ubicación ni del perímetro de red como control de seguridad. No confíes automáticamente en ningún usuario, dispositivo o servicio, incluso si ya están dentro de la red. En cambio, cada intento de acceder a los recursos debe autenticarse y autorizarse de forma rigurosa. Debes implementar medidas de verificación de identidad sólidas, como la autenticación de varios factores (MFA). También debes asegurarte de que las decisiones de acceso se basen en políticas detalladas que consideren varios factores contextuales, como el rol del usuario, la postura del dispositivo y la ubicación.
Para implementar esta recomendación, usa los siguientes métodos, herramientas y tecnologías:
- Administración de identidades unificada: Garantiza una administración de identidades coherente
en toda tu organización con un solo proveedor de identidad (IdP).
- Google Cloud admite la federación con la mayoría de los IdP, incluido Active Directory local. La federación te permite extender tu infraestructura de administración de identidades existente a Google Cloud y habilitar el inicio de sesión único (SSO) para los usuarios.
- Si no tienes un IdP existente, considera usar Cloud Identity Premium o Google Workspace.
- Permisos de cuentas de servicio limitados: Usa las
cuentas de servicio
con cuidado y cumple con el principio de privilegio mínimo.
- Otorga solo los permisos necesarios para que cada cuenta de servicio realice sus tareas designadas.
- Usa la federación de identidades para cargas de trabajo para las aplicaciones que se ejecutan en Google Kubernetes Engine (GKE) o fuera de Google Cloud para acceder a los recursos de forma segura.
- Procesos sólidos: Actualiza tus procesos de identidad para alinearlos con las prácticas recomendadas de seguridad en la nube.
- Para garantizar el cumplimiento de los requisitos regulatorios, implementa la administración de identidades para hacer un seguimiento del acceso, los riesgos y los incumplimientos de políticas.
- Revisa y actualiza tus procesos existentes para otorgar y auditar roles y permisos de control de acceso.
- Autenticación sólida: Implementa el SSO para la autenticación de usuarios y
la MFA para las cuentas con privilegios.
- Google Cloud admite varios métodos de MFA, incluidas las llaves de seguridad Titan, para mejorar la seguridad.
- Para la autenticación de cargas de trabajo, usa OAuth 2.0 o tokens web JSON (JWT) firmados.
- Privilegio mínimo: Minimiza el riesgo de acceso no autorizado y violaciones de la seguridad de los datos aplicando los principios de privilegio mínimo y separación de funciones.
- Evita el aprovisionamiento excesivo del acceso de los usuarios.
- Considera implementar el acceso con privilegios justo a tiempo para las operaciones sensibles.
- Registro: Habilita el registro de auditoría para las actividades de administrador y de acceso a los datos.
- Para el análisis y la detección de amenazas, analiza los registros con Security Command Center Enterprise o Google Security Operations.
- Configura políticas de retención de registros adecuadas para equilibrar las necesidades de seguridad con los costos de almacenamiento.
Supervisa y mantén tu red
Esta recomendación es relevante para las siguientes áreas de enfoque:
- Registro, auditoría y supervisión
- Seguridad para aplicaciones
- Operaciones de seguridad (SecOps)
- Seguridad de la infraestructura
Cuando planifiques e implementes medidas de seguridad, asume que un atacante ya está dentro de tu entorno. Este enfoque proactivo implica usar las siguientes herramientas y técnicas para proporcionar visibilidad de tu red:
Registro y supervisión centralizados: Recopila y analiza los registros de seguridad de todos tus recursos de la nube a través del registro centralizado y la supervisión.
- Establecer valores de referencia para el comportamiento normal de la red, detectar anomalías y reconocer posibles amenazas
- Analiza de forma continua los flujos de tráfico de red para identificar patrones sospechosos y posibles ataques.
Estadísticas sobre el rendimiento y la seguridad de la red: Usa herramientas como Network Analyzer. Supervisa el tráfico en busca de protocolos inusuales, conexiones inesperadas o aumentos repentinos en la transferencia de datos, lo que podría indicar actividad maliciosa.
Análisis y corrección de vulnerabilidades: Analiza con regularidad tu red y tus aplicaciones en busca de vulnerabilidades.
- Usa Web Security Scanner, que puede identificar automáticamente las vulnerabilidades en tus instancias de Compute Engine, contenedores y clústeres de GKE.
- Prioriza la corrección según la gravedad de las vulnerabilidades y su posible impacto en tus sistemas.
Detección de intrusiones: Supervisa el tráfico de red para detectar actividad maliciosa y bloquea o recibe alertas de forma automática para eventos sospechosos con IDS de Cloud y el servicio de prevención de intrusiones de Cloud NGFW.
Análisis de seguridad: Considera implementar Google SecOps para correlacionar eventos de seguridad de varias fuentes, proporcionar análisis en tiempo real de alertas de seguridad y facilitar la respuesta ante incidentes.
Parámetros de configuración coherentes: Asegúrate de tener parámetros de configuración de seguridad coherentes en toda la red con herramientas de administración de configuración.
Implementa la seguridad basada en pruebas tempranas
Este principio del pilar de seguridad del Google Cloud Well-Architected Framework te ayuda a identificar controles prácticos que puedes implementar al principio del ciclo de vida de desarrollo de software para mejorar tu postura de seguridad. Proporciona recomendaciones que te ayudan a implementar protecciones de seguridad preventivas y controles de seguridad posteriores a la implementación.
Descripción general del principio
La seguridad de detección temprana de errores implica adoptar prácticas de seguridad en las primeras etapas del ciclo de vida del desarrollo de software. Este principio tiene los siguientes objetivos:
- Evita los defectos de seguridad antes de que se realicen cambios en el sistema. Implementa barreras de seguridad preventivas y adopta prácticas como la infraestructura como código (IaC), la política como código y las verificaciones de seguridad en la canalización de CI/CD. También puedes usar otras funciones específicas de la plataforma, como el servicio de políticas de la organización y clústeres de GKE reforzados en Google Cloud.
- Detecta y corrige errores de seguridad de forma temprana, rápida y confiable después de que se confirmen los cambios en el sistema. Adopta prácticas como las revisiones de código, el análisis de vulnerabilidades posterior a la implementación y las pruebas de seguridad.
Los principios de implementación de la seguridad por diseño y de la seguridad de desplazamiento a la izquierda están relacionados, pero difieren en el alcance. El principio de seguridad por diseño te ayuda a evitar fallas de diseño fundamentales que requerirían volver a diseñar la arquitectura de todo el sistema. Por ejemplo, un ejercicio de creación de modelos de amenazas revela que el diseño actual no incluye una política de autorización y que, sin ella, todos los usuarios tendrían el mismo nivel de acceso. La seguridad de pruebas tempranas te ayuda a evitar defectos de implementación (errores y parámetros de configuración incorrectos) antes de que se apliquen los cambios y permite realizar correcciones rápidas y confiables después de la implementación.
Recomendaciones
Para implementar el principio de seguridad de realizar pruebas tempranas en tus cargas de trabajo de la nube, ten en cuenta las recomendaciones de las siguientes secciones:
- Adopta controles de seguridad preventivos
- Automatiza el aprovisionamiento y la administración de los recursos de la nube
- Automatiza las versiones seguras de las aplicaciones
- Asegúrate de que las implementaciones de la aplicación sigan los procesos aprobados
- Analiza en busca de vulnerabilidades conocidas antes de la implementación de la aplicación
- Supervisa el código de la aplicación en busca de vulnerabilidades conocidas
Adopta controles de seguridad preventivos
Esta recomendación es relevante para las siguientes áreas de enfoque:
- Administración de identidades y accesos
- Administración, riesgo y cumplimiento de la nube
Los controles de seguridad preventivos son fundamentales para mantener una postura de seguridad sólida en la nube. Estos controles te ayudan a mitigar los riesgos de forma proactiva. Puedes evitar errores de configuración y el acceso no autorizado a los recursos, permitir que los desarrolladores trabajen de manera eficiente y ayudar a garantizar el cumplimiento de los estándares de la industria y las políticas internas.
Los controles de seguridad preventivos son más eficaces cuando se implementan con la infraestructura como código (IaC). Con la IaC, los controles de seguridad preventivos pueden incluir verificaciones más personalizadas en el código de la infraestructura antes de que se implementen los cambios. Cuando se combinan con la automatización, los controles de seguridad preventivos se pueden ejecutar como parte de las verificaciones automáticas de tu canalización de CI/CD.
Los siguientes productos y funciones de Google Cloud pueden ayudarte a implementar controles preventivos en tu entorno:
- Restricciones del servicio de políticas de la organización: configura restricciones predefinidas y personalizadas con control centralizado.
- Controles del servicio de VPC: crea perímetros alrededor de tus servicios de Google Cloud .
- Identity and Access Management (IAM), Privileged Access Manager y políticas de límite de acceso de las principales: restringen el acceso a los recursos.
- Policy Controller y Open Policy Agent (OPA): aplica restricciones de IaC en tu canalización de CI/CD y evita configuraciones incorrectas en la nube.
IAM te permite autorizar quién puede actuar sobre recursos específicos en función de los permisos. Para obtener más información, consulta Control de acceso para recursos de la organización con IAM.
El servicio de políticas de la organización te permite establecer restricciones en los recursos para especificar cómo se pueden configurar. Por ejemplo, puedes usar una política de la organización para hacer lo siguiente:
- Limitar el uso compartido de recursos según el dominio.
- Limitar el uso de cuentas de servicio.
- Restringir la ubicación física de los recursos recién creados.
Además de usar políticas de la organización, puedes restringir el acceso a los recursos con los siguientes métodos:
- Etiquetas con IAM: asigna una etiqueta a un conjunto de recursos y, luego, establece la definición de acceso para la etiqueta, en lugar de definir los permisos de acceso en cada recurso.
- Condiciones de IAM: Define el control de acceso condicional basado en atributos para los recursos.
- Defensa en profundidad: Usa los Controles del servicio de VPC para restringir aún más el acceso a los recursos.
Para obtener más información sobre la administración de recursos, consulta Elige una jerarquía de recursos para tu zona de destino de Google Cloud .
Automatiza el aprovisionamiento y la administración de los recursos de la nube
Esta recomendación es relevante para las siguientes áreas de enfoque:
- Seguridad para aplicaciones
- Administración, riesgo y cumplimiento de la nube
La automatización del aprovisionamiento y la administración de los recursos y las cargas de trabajo en la nube es más eficaz cuando también adoptas la IaC declarativa, en lugar de las secuencias de comandos imperativas. La IaC no es una herramienta ni una práctica de seguridad por sí sola, pero te ayuda a mejorar la seguridad de tu plataforma. Adoptar la IaC te permite crear una infraestructura repetible y proporciona a tu equipo de operaciones un estado conocido. La IaC también mejora la eficiencia de las reversiones, los cambios de auditoría y la solución de problemas.
Cuando se combina con canalizaciones de CI/CD y automatización, la IaC también te brinda la capacidad de adoptar prácticas como la política como código con herramientas como OPA. Puedes auditar los cambios en la infraestructura a lo largo del tiempo y ejecutar verificaciones automáticas en el código de infraestructura antes de que se implementen los cambios.
Para automatizar la implementación de la infraestructura, puedes usar herramientas como Config Controller, Terraform, Jenkins y Cloud Build. Para ayudarte a compilar un entorno de aplicación seguro con IaC y automatización, Google Cloud proporciona el plano de bases empresarial. Este plano es el diseño bien definido de Google que sigue todas nuestras prácticas y parámetros de configuración recomendados. El plano proporciona instrucciones paso a paso para configurar e implementar tu topología de Google Cloud con Terraform y Cloud Build.
Puedes modificar las secuencias de comandos del plano de bases empresariales para configurar un entorno que siga las recomendaciones de Google y cumpla con tus propios requisitos de seguridad. Puedes desarrollar ese plano con planos adicionales o diseñar tu propia automatización. El Google Cloud Architecture Center proporciona otros planos que se pueden implementar sobre el plano de bases empresariales. A continuación, se muestran algunos ejemplos de estos planos:
- Implementa una plataforma para desarrolladores empresariales en Google Cloud
- Implementa una arquitectura segura sin servidores con Cloud Run
- Crea e implementa modelos de IA generativa y aprendizaje automático en una empresa
- Importa datos de Google Cloud a un almacén de datos seguro de BigQuery
Automatiza las versiones seguras de las aplicaciones
Esta recomendación es pertinente para la siguiente área de enfoque: Seguridad para aplicaciones.
Sin herramientas automatizadas, puede ser difícil implementar, actualizar y aplicar parches a entornos de aplicaciones complejos para cumplir con los requisitos de seguridad coherentes. Te recomendamos que crees canalizaciones de CI/CD automatizadas para el ciclo de vida de desarrollo de software (SDLC). Las canalizaciones de CI/CD automatizadas te ayudan a quitar errores manuales, proporcionar ciclos de retroalimentación de desarrollo estandarizados y habilitar iteraciones de productos eficientes. La entrega continua es una de las prácticas recomendadas que sugiere el framework de DORA.
Automatizar las versiones de las aplicaciones con canalizaciones de CI/CD ayuda a mejorar tu capacidad de detectar y corregir errores de seguridad de forma temprana, rápida y confiable. Por ejemplo, puedes analizar las vulnerabilidades de seguridad de forma automática cuando se crean artefactos, reducir el alcance de las revisiones de seguridad y revertir a una versión conocida y segura. También puedes definir políticas para diferentes entornos (como entornos de desarrollo, prueba o producción) de modo que solo se implementen los artefactos verificados.
Para ayudarte a automatizar las versiones de las aplicaciones y, además, incorporar verificaciones de seguridad en tu canalización de CI/CD, Google Cloud proporciona varias herramientas, como Cloud Build, Cloud Deploy, Web Security Scanner y Autorización binaria.
Para establecer un proceso que verifique varios requisitos de seguridad en tu SDLC, usa el framework de Niveles de la cadena de suministro para artefactos de software (SLSA), que definió Google. SLSA requiere verificaciones de seguridad para el código fuente, el proceso de compilación y la procedencia del código. Muchos de estos requisitos se pueden incluir en una canalización de CI/CD automatizada. Para comprender cómo Google aplica estas prácticas de forma interna, consulta Enfoque deGoogle Cloudpara el cambio.
Asegúrese de que las implementaciones de la aplicación sigan los procesos aprobados
Esta recomendación es pertinente para la siguiente área de enfoque: Seguridad para aplicaciones.
Si un atacante vulnera tu canalización de CI/CD, toda la pila de aplicaciones puede verse afectada. Para ayudar a proteger la canalización, debes aplicar un proceso de aprobación establecido antes de implementar el código en producción.
Si usas Google Kubernetes Engine (GKE) o Cloud Run, puedes establecer un proceso de aprobación con la autorización binaria. La autorización binaria adjunta firmas configurables a las imágenes del contenedor. Estas firmas (también llamadas certificaciones) ayudan a validar la imagen. En el momento de la implementación, Autorización Binaria usa estas certificaciones para determinar si se completó un proceso. Por ejemplo, puedes usar la Autorización binaria para realizar las siguientes acciones:
- Verificar que un sistema de compilación o una canalización de CI específicos hayan creado una imagen de contenedor
- Validar que una imagen de contenedor cumpla con la política de firma de vulnerabilidades.
- Verificar que una imagen de contenedor pase los criterios para ascender al siguiente entorno de implementación, como de desarrollo a QA
Con la Autorización binaria, puedes aplicar que solo se ejecute código de confianza en tus plataformas de destino.
Analiza en busca de vulnerabilidades conocidas antes de la implementación de la aplicación
Esta recomendación es pertinente para la siguiente área de enfoque: Seguridad para aplicaciones.
Te recomendamos que uses herramientas automatizadas que puedan realizar análisis de vulnerabilidades de forma continua en los artefactos de la aplicación antes de que se implementen en la producción.
En el caso de las aplicaciones alojadas en contenedores, usa Artifact Analysis para ejecutar análisis de vulnerabilidades de forma automática en las imágenes de contenedor. Artifact Analysis analiza las imágenes nuevas cuando se suben a Artifact Registry. El análisis extrae información sobre los paquetes del sistema en el contenedor. Después del análisis inicial, Artifact Analysis supervisa continuamente los metadatos de las imágenes analizadas en Artifact Registry para detectar vulnerabilidades nuevas. Cuando Artifact Analysis recibe información nueva y actualizada sobre vulnerabilidades de la fuente de vulnerabilidades, hace lo siguiente:
- Actualiza los metadatos de las imágenes analizadas para mantenerlas actualizadas.
- Crea casos de vulnerabilidades nuevos para las notas nuevas.
- Borra los casos de vulnerabilidades que ya no son válidos.
Supervise el código de la aplicación en busca de vulnerabilidades conocidas
Esta recomendación es pertinente para la siguiente área de enfoque: Seguridad para aplicaciones.
Usa herramientas automatizadas para supervisar el código de la aplicación de forma constante en busca de vulnerabilidades conocidas, como OWASP Top 10. Para obtener más información sobre los productos y las funciones de Google Cloud que admiten las técnicas de mitigación de OWASP Top 10, consulta Mitiga OWASP Top 10:2025 en Google Cloud.
Usa Web Security Scanner para identificar las vulnerabilidades de seguridad en las aplicaciones web de App Engine, Compute Engine y GKE. El escáner rastrea la aplicación, sigue todos los vínculos dentro del alcance de las URLs de inicio y trata de ejecutar la mayor cantidad posible de controladores de eventos y entradas del usuario. Puede analizar y detectar de forma automática las vulnerabilidades comunes, incluidas las secuencias de comandos entre sitios, la inserción de código, el contenido mixto y las bibliotecas desactualizadas o inseguras. Web Security Scanner proporciona una identificación temprana de estos tipos de vulnerabilidades sin distraerte con falsos positivos.
Además, si usas GKE para administrar flotas de clústeres de Kubernetes, el panel de postura de seguridad muestra recomendaciones prácticas y bien definidas para ayudar a mejorar la postura de seguridad de tu flota.
Implementa la ciberdefensa preventiva
Este principio del pilar de seguridad del Google Cloud Well-Architected Framework proporciona recomendaciones para crear programas de ciberdefensa sólidos como parte de tu estrategia de seguridad general.
Este principio enfatiza el uso de la inteligencia contra amenazas para guiar de forma proactiva tus esfuerzos en las funciones principales de ciberdefensa, como se define en La ventaja del defensor: una guía para activar la ciberdefensa.
Descripción general del principio
Cuando defiendes tu sistema contra ciberataques, tienes una ventaja significativa, pero poco utilizada, contra los atacantes. Como afirma el fundador de Mandiant, "Deberías saber más que cualquier atacante sobre tu empresa, tus sistemas, tu topología y tu infraestructura. Esa es una ventaja increíble". Para ayudarte a aprovechar esta ventaja inherente, en este documento se proporcionan recomendaciones sobre prácticas de ciberdefensa proactivas y estratégicas que se asignan al framework de Defender's Advantage.
Recomendaciones
Para implementar la ciberdefensa preventiva en tus cargas de trabajo de la nube, ten en cuenta las recomendaciones de las siguientes secciones:
- Integra las funciones de la ciberdefensa
- Usa la función de inteligencia en todos los aspectos de la ciberdefensa
- Comprende y aprovecha la ventaja de tu defensor
- Valida y mejora tus defensas de forma continua
- Administrar y coordinar las iniciativas de ciberdefensa
Integrar las funciones de la ciberdefensa
Esta recomendación es pertinente para todas las áreas de enfoque.
El marco de trabajo de Defender's Advantage identifica seis funciones esenciales de la ciberdefensa: Inteligencia, Detección, Respuesta, Validación, Búsqueda y Control de la misión. Cada función se enfoca en una parte única de la misión de ciberdefensa, pero estas funciones deben estar bien coordinadas y trabajar juntas para proporcionar una defensa eficaz. Enfócate en crear un sistema sólido e integrado en el que cada función respalde a las demás. Si necesitas un enfoque por fases para la adopción, considera el siguiente orden sugerido. Según tu madurez actual en la nube, la topología de recursos y el panorama de amenazas específico, es posible que quieras priorizar ciertas funciones.
- Inteligencia: La función de Inteligencia guía todas las demás funciones. Comprender el panorama de amenazas, incluidos los atacantes más probables, sus tácticas, técnicas y procedimientos (TTP), y el impacto potencial, es fundamental para priorizar las acciones en todo el programa. La función de inteligencia es responsable de la identificación de las partes interesadas, la definición de los requisitos de inteligencia, la recopilación de datos, el análisis y la divulgación, la automatización y la creación de un perfil de ciberamenazas.
- Detección y respuesta: Estas funciones constituyen el núcleo de la defensa activa, que implica identificar y abordar la actividad maliciosa. Estas funciones son necesarias para actuar en función de la información que recopila la función de inteligencia. La función de detección requiere un enfoque metódico que alinee las detecciones con los TTP de los atacantes y garantice un registro sólido. La función Responder debe enfocarse en la clasificación inicial, la recopilación de datos y la solución de incidentes.
- Validar: La función Validar es un proceso continuo que garantiza que tu ecosistema de control de seguridad esté actualizado y funcione según lo previsto. Esta función garantiza que tu organización comprenda la superficie de ataque, sepa dónde hay vulnerabilidades y mida la eficacia de los controles. La validación de seguridad también es un componente importante del ciclo de vida de la ingeniería de detección y se debe usar para identificar brechas de detección y crear detecciones nuevas.
- Búsqueda: La función de búsqueda implica buscar de forma proactiva amenazas activas dentro de un entorno. Esta función se debe implementar cuando tu organización tenga un nivel de madurez de referencia en las funciones de detección y respuesta. La función de búsqueda expande las capacidades de detección y ayuda a identificar brechas y debilidades en los controles. La función de búsqueda debe basarse en amenazas específicas. Esta función avanzada se beneficia de una base de capacidades sólidas de inteligencia, detección y respuesta.
- Control de la misión: La función de control de la misión actúa como el centro que conecta todas las demás funciones. Esta función es responsable de la estrategia, la comunicación y las acciones decisivas en todo tu programa de ciberdefensa. Garantiza que todas las funciones trabajen en conjunto y que estén alineadas con los objetivos comerciales de tu organización. Debes enfocarte en establecer una comprensión clara del propósito de la función de control de la misión antes de usarla para conectar las otras funciones.
Usa la función de inteligencia en todos los aspectos de la ciberdefensa
Esta recomendación es pertinente para todas las áreas de enfoque.
En esta recomendación, se destaca la función de inteligencia como una parte fundamental de un programa sólido de ciberdefensa. La inteligencia contra amenazas proporciona conocimientos sobre los agentes de amenazas, sus TTP y los indicadores de compromiso (IoC). Este conocimiento debe informar y priorizar las acciones en todas las funciones de ciberdefensa. Un enfoque basado en inteligencia te ayuda a alinear las defensas para hacer frente a las amenazas que tienen más probabilidades de afectar a tu organización. Este enfoque también ayuda con la asignación y priorización eficientes de los recursos.
Los siguientes productos y funciones de Google Cloud te ayudan a aprovechar la inteligencia contra amenazas para guiar tus operaciones de seguridad. Usa estas funciones para identificar y priorizar posibles amenazas, vulnerabilidades y riesgos, y, luego, planificar e implementar las acciones adecuadas.
Google Security Operations (Google SecOps) te ayuda a almacenar y analizar datos de seguridad de forma centralizada. Usa Google SecOps para asignar registros a un modelo común, enriquecerlos y vincularlos a cronogramas para obtener una vista integral de los ataques. También puedes crear reglas de detección, configurar la coincidencia de IoC y realizar actividades de búsqueda de amenazas. La plataforma también proporciona detecciones seleccionadas, que son reglas predefinidas y administradas para ayudar a identificar amenazas. Google SecOps también se puede integrar en la inteligencia de primera línea de Mandiant. Google SecOps integra de forma única la IA líder en la industria, junto con la inteligencia contra amenazas de Mandiant y Google VirusTotal. Esta integración es fundamental para evaluar las amenazas y comprender quiénes atacan a tu organización y el impacto potencial.
Security Command Center, que cuenta con la tecnología de IA de Google, permite que los profesionales de la seguridad evalúen, investiguen y respondan de manera eficiente a los problemas de seguridad en múltiples entornos de nube. Entre los profesionales de la seguridad que pueden beneficiarse de Security Command Center, se incluyen los analistas del centro de operaciones de seguridad (SOC), los analistas de vulnerabilidades y posturas, y los administradores de cumplimiento. Security Command Center enriquece los datos de seguridad, evalúa el riesgo y prioriza las vulnerabilidades. Esta solución proporciona a los equipos la información que necesitan para abordar las vulnerabilidades de alto riesgo y corregir las amenazas activas.
Chrome Enterprise Premium ofrece protección de datos y contra amenazas, lo que ayuda a proteger a los usuarios de los riesgos de robo de datos y evita que el malware llegue a los dispositivos administrados por la empresa. Chrome Enterprise Premium también proporciona visibilidad de la actividad no segura o potencialmente no segura que puede ocurrir en el navegador.
La supervisión de red, a través de herramientas como Network Intelligence Center, proporciona visibilidad del rendimiento de la red. La supervisión de red también puede ayudarte a detectar patrones de tráfico inusuales o cantidades de transferencia de datos que podrían indicar un ataque o un intento de robo de datos.
Comprende y aprovecha la ventaja de tu defensor
Esta recomendación es pertinente para todas las áreas de enfoque.
Como se mencionó antes, tienes una ventaja sobre los atacantes cuando tienes un conocimiento profundo de tu empresa, tus sistemas, tu topología y tu infraestructura. Para aprovechar esta ventaja de conocimiento, utiliza estos datos sobre tus entornos durante la planificación de la defensa cibernética.
Google Cloud proporciona las siguientes funciones para ayudarte a obtener visibilidad de forma proactiva para identificar amenazas, comprender los riesgos y responder de manera oportuna para mitigar los posibles daños:
Chrome Enterprise Premium te ayuda a mejorar la seguridad de los dispositivos empresariales, ya que protege a los usuarios de los riesgos de robo de datos. Extiende los servicios de Sensitive Data Protection al navegador y evita el software malicioso. También ofrece funciones como protección contra software malicioso y phishing para ayudar a evitar la exposición a contenido no seguro. Además, te permite controlar la instalación de extensiones para evitar que se instalen extensiones no seguras o no verificadas. Estas capacidades te ayudan a establecer una base segura para tus operaciones.
Security Command Center proporciona un motor de riesgos continuo que ofrece un análisis y una administración de riesgos integrales y continuos. La función de motor de riesgo enriquece los datos de seguridad, evalúa el riesgo y prioriza las vulnerabilidades para ayudar a solucionar los problemas con rapidez. Security Command Center permite que tu organización identifique debilidades y, además, implemente mitigaciones de forma proactiva.
Google SecOps centraliza los datos de seguridad y proporciona registros enriquecidos con cronogramas. Esto permite que los defensores identifiquen de forma proactiva los ataques activos y adapten las defensas según el comportamiento de los atacantes.
La supervisión de red ayuda a identificar la actividad de red irregular que podría indicar un ataque y proporciona indicadores tempranos que puedes usar para tomar medidas. Para ayudar a proteger tus datos de forma proactiva contra el robo, supervisa de forma continua el robo de datos y usa las herramientas proporcionadas.
Valida y mejora tus defensas de forma continua
Esta recomendación es pertinente para todas las áreas de enfoque.
Esta recomendación enfatiza la importancia de las pruebas orientadas y la validación continua de los controles para comprender las fortalezas y debilidades en toda la superficie de ataque. Esto incluye validar la eficacia de los controles, las operaciones y el personal a través de métodos como los siguientes:
También debes buscar amenazas de forma activa y usar los resultados para mejorar la detección y la visibilidad. Usa las siguientes herramientas para probar y validar de forma continua tus defensas contra las amenazas del mundo real:
Security Command Center proporciona un motor de riesgos continuo para evaluar las vulnerabilidades y priorizar la solución, lo que permite una evaluación continua de tu postura de seguridad general. Cuando prioriza los problemas, Security Command Center te ayuda a garantizar que los recursos se usen de manera eficaz.
Google SecOps ofrece búsqueda de amenazas y detecciones seleccionadas que te permiten identificar de forma proactiva las debilidades en tus controles. Esta capacidad permite realizar pruebas y mejoras continuas de tu capacidad para detectar amenazas.
Chrome Enterprise Premium proporciona funciones de protección de datos y contra amenazas que pueden ayudarte a abordar las amenazas nuevas y en evolución, y actualizar continuamente tus defensas contra los riesgos de robo de datos y el software malicioso.
Cloud Next Generation Firewall (Cloud NGFW) proporciona supervisión de red y de robo de datos. Estas funciones pueden ayudarte a validar la eficacia de tu postura de seguridad actual y a identificar posibles debilidades. La supervisión de robo de datos te ayuda a validar la solidez de los mecanismos de protección de datos de tu organización y a realizar ajustes proactivos cuando sea necesario. Cuando integras los hallazgos de amenazas de Cloud NGFW con Security Command Center y Google SecOps, puedes optimizar la detección de amenazas basadas en la red, optimizar la respuesta ante amenazas y automatizar las guías.
Administrar y coordinar las iniciativas de ciberdefensa
Esta recomendación es pertinente para todas las áreas de enfoque.
Como se describió antes en Integra las funciones de ciberdefensa, la función de control de la misión interconecta las otras funciones del programa de ciberdefensa. Esta función permite la coordinación y la administración unificada en todo el programa. También te ayuda a coordinar con otros equipos que no trabajan en ciberseguridad. La función de control de la misión promueve el empoderamiento y la responsabilidad, facilita la agilidad y la experiencia, y fomenta la responsabilidad y la transparencia.
Los siguientes productos y funciones pueden ayudarte a implementar la función de control de misiones:
- Security Command Center actúa como un centro para coordinar y administrar tus operaciones de ciberdefensa. Reúne herramientas, equipos y datos, junto con las funciones de respuesta integradas de Google SecOps. Security Command Center proporciona visibilidad clara del estado de seguridad de tu organización y permite identificar parámetros de configuración de seguridad incorrectos en diferentes recursos.
- Google SecOps proporciona una plataforma para que los equipos respondan a las amenazas asignando registros y creando cronogramas. También puedes definir reglas de detección y buscar amenazas.
- Google Workspace y Chrome Enterprise Premium te ayudan a administrar y controlar el acceso de los usuarios finales a los recursos sensibles. Puedes definir controles de acceso detallados según la identidad del usuario y el contexto de una solicitud.
- La supervisión de red proporciona estadísticas sobre el rendimiento de los recursos de red. Puedes importar las estadísticas de supervisión de red a Security Command Center y Google SecOps para la supervisión y correlación centralizadas con otros datos basados en el cronograma. Esta integración te ayuda a detectar y responder a posibles cambios en el uso de la red causados por actividades maliciosas.
- La supervisión del robo de datos ayuda a identificar posibles incidentes de pérdida de datos. Con esta función, puedes movilizar de manera eficiente un equipo de respuesta ante incidentes, evaluar los daños y limitar el robo de datos. También puedes mejorar las políticas y los controles actuales para garantizar la protección de datos.
Resumen del producto
En la siguiente tabla, se enumeran los productos y las funciones que se describen en este documento y se asignan a las recomendaciones y capacidades de seguridad asociadas.
| Google Cloud producto | Recomendaciones aplicables |
|---|---|
| Google SecOps |
Usa la función de inteligencia en todos los aspectos de la ciberdefensa:
Permite la búsqueda de amenazas y la coincidencia de IoC, y se integra en
Mandiant para realizar una evaluación integral de las amenazas.
Comprende y aprovecha la ventaja de tu defensor: Proporciona detecciones seleccionadas y centraliza los datos de seguridad para la identificación proactiva de vulneraciones. Valida y mejora tus defensas de forma continua: Permite probar y mejorar de forma continua las capacidades de detección de amenazas.Administra y coordina las iniciativas de ciberdefensa a través de Mission Control: Proporciona una plataforma para la respuesta ante amenazas, el análisis de registros y la creación de cronogramas. |
| Security Command Center |
Usa la función de inteligencia en todos los aspectos de la ciberdefensa:
Usa la IA para evaluar el riesgo, priorizar las vulnerabilidades y proporcionar
estadísticas prácticas para la solución.
Comprende y aprovecha la ventaja de tu defensor: Ofrece un análisis de riesgos integral, priorización de vulnerabilidades y una identificación proactiva de las debilidades. Valida y mejora tus defensas de forma continua: Proporciona una evaluación continua de la postura de seguridad y priorización de recursos.Administra y coordina las iniciativas de ciberdefensa a través de Mission Control: Actúa como un centro para administrar y coordinar las operaciones de ciberdefensa. |
| Chrome Enterprise Premium |
Usa la función de inteligencia en todos los aspectos de la ciberdefensa:
Protege a los usuarios de los riesgos de robo de datos, evita el software malicioso y
proporciona visibilidad de la actividad no segura del navegador.
Comprende y aprovecha la ventaja de tu defensor: Mejora la seguridad de los dispositivos empresariales a través de la protección de datos, la prevención de software malicioso y el control de las extensiones. Valida y mejora tus defensas de forma continua: Aborda las amenazas nuevas y en evolución a través de actualizaciones continuas de las defensas contra los riesgos de robo de datos y el software malicioso.Administra y coordina las iniciativas de ciberdefensa a través de Mission Control: Administra y controla el acceso de los usuarios finales a los recursos sensibles, incluidos los controles de acceso detallados. |
| Google Workspace | Administra y coordina las iniciativas de ciberdefensa a través de Mission Control: Administra y controla el acceso de los usuarios finales a los recursos sensibles, incluidos los controles de acceso detallados. |
| Network Intelligence Center | Usa la función de inteligencia en todos los aspectos de la ciberdefensa: Proporciona visibilidad del rendimiento de la red y detecta patrones de tráfico o transferencias de datos inusuales. |
| Cloud NGFW | Valida y mejora tus defensas de forma continua: Optimiza la detección y respuesta ante amenazas basadas en la red a través de la integración en Security Command Center y Google SecOps. |
Uso de la IA de forma segura y responsable
Este principio del pilar de seguridad del Google Cloud Well-Architected Framework proporciona recomendaciones para ayudarte a proteger tus sistemas de IA. Estas recomendaciones están alineadas con el Secure AI Framework (SAIF) de Google, que proporciona un enfoque práctico para abordar las inquietudes de seguridad y riesgo de los sistemas de IA. El SAIF es un marco conceptual que tiene como objetivo proporcionar estándares para toda la industria en lo que respecta a la creación y la implementación de la IA de forma responsable.
Descripción general del principio
Para garantizar que tus sistemas de IA cumplan con tus requisitos de seguridad, privacidad y cumplimiento, debes adoptar una estrategia integral que comience con el diseño inicial y se extienda a la implementación y las operaciones. Puedes implementar esta estrategia integral aplicando los seis elementos principales del SAIF.
Google usa la IA para mejorar las medidas de seguridad, como identificar amenazas, automatizar tareas de seguridad y mejorar las capacidades de detección, a la vez que mantiene la intervención humana para las decisiones críticas.
Google enfatiza un enfoque colaborativo para avanzar en la seguridad de la IA. Este enfoque implica asociarse con clientes, industrias y gobiernos para mejorar los lineamientos del SAIF y ofrecer recursos prácticos y viables.
Las recomendaciones para implementar este principio se agrupan en las siguientes secciones:
Recomendaciones para usar la IA de forma segura
Para usar la IA de forma segura, necesitas controles de seguridad básicos y controles de seguridad específicos para la IA. En esta sección, se proporciona una descripción general de las recomendaciones para garantizar que tus implementaciones de IA y AA cumplan con los requisitos de seguridad, privacidad y cumplimiento de tu organización. Para obtener una descripción general de los principios y las recomendaciones de arquitectura específicos de las cargas de trabajo de IA y AA en Google Cloud, consulta la perspectiva de IA y AA en el Well-Architected Framework.
Define objetivos y requisitos claros para el uso de la IA
Esta recomendación es relevante para las siguientes áreas de enfoque:
- Administración, riesgo y cumplimiento de la nube
- Seguridad de la IA y el AA
Esta recomendación se alinea con el elemento de SAIF sobre la contextualización de los riesgos del sistema de IA en los procesos empresariales circundantes. Cuando diseñas y desarrollas sistemas de IA, es importante que comprendas tus objetivos comerciales, riesgos y requisitos de cumplimiento específicos.
Mantener la seguridad de los datos y evitar pérdidas o un manejo inadecuado
Esta recomendación es relevante para las siguientes áreas de enfoque:
- Seguridad de la infraestructura
- Administración de identidades y accesos
- Seguridad de los datos
- Seguridad para aplicaciones
- Seguridad de la IA y el AA
Esta recomendación se alinea con los siguientes elementos del SAIF:
- Amplía la infraestructura de seguridad sólida al ecosistema de IA. Este elemento incluye la recopilación de datos, el almacenamiento, el control de acceso y la protección contra el envenenamiento de datos.
- Contextualiza los riesgos del sistema de IA. Destacar la seguridad de los datos para respaldar los objetivos comerciales y el cumplimiento
Mantén las canalizaciones de IA seguras y robustas contra la manipulación
Esta recomendación es relevante para las siguientes áreas de enfoque:
- Seguridad de la infraestructura
- Administración de identidades y accesos
- Seguridad de los datos
- Seguridad para aplicaciones
- Seguridad de la IA y el AA
Esta recomendación se alinea con los siguientes elementos del SAIF:
- Amplía la infraestructura de seguridad sólida al ecosistema de IA. Como elemento clave para establecer un sistema de IA seguro, protege tus artefactos de código y modelo.
- Adapta los controles para obtener ciclos de retroalimentación más rápidos. Debido a que es importante para la mitigación y la respuesta ante incidentes, haz un seguimiento de tus recursos y ejecuciones de canalización.
Implementar apps en sistemas seguros con herramientas y artefactos seguros
Esta recomendación es relevante para las siguientes áreas de enfoque:
- Seguridad de la infraestructura
- Administración de identidades y accesos
- Seguridad de los datos
- Seguridad para aplicaciones
- Seguridad de la IA y el AA
El uso de sistemas seguros y herramientas y artefactos validados en aplicaciones basadas en IA se alinea con el elemento del SAIF sobre la expansión de bases de seguridad sólidas al ecosistema y la cadena de suministro de IA. Esta recomendación se puede abordar con los siguientes pasos:
- Implementar un entorno seguro para el entrenamiento y la implementación de AA
- Usa imágenes de contenedor validadas
- Aplica los lineamientos de los niveles de la cadena de suministro para artefactos de software (SLSA).
Protege y supervisa las entradas
Esta recomendación es relevante para las siguientes áreas de enfoque:
- Registro, auditoría y supervisión
- Operaciones de seguridad
- Seguridad de la IA y el AA
Esta recomendación se alinea con el elemento del SAIF sobre la ampliación de la detección y la respuesta para incorporar la IA al universo de las amenazas de una organización. Para evitar problemas, es fundamental administrar las instrucciones de los sistemas de IA generativa, supervisar las entradas y controlar el acceso de los usuarios.
Recomendaciones para la gobernanza de la IA
Todas las recomendaciones de esta sección son pertinentes para el siguiente área de enfoque: Administración, riesgo y cumplimiento de la nube.
Google Cloud ofrece un conjunto sólido de herramientas y servicios que puedes usar para crear sistemas de IA responsables y éticos. También ofrecemos un marco de políticas, procedimientos y consideraciones éticas que pueden guiar el desarrollo, la implementación y el uso de sistemas de IA.
Como se refleja en nuestras recomendaciones, el enfoque de Google para la gobernanza de la IA se guía por los siguientes principios:
- Equidad
- Transparencia
- Responsabilidad
- Privacidad
- Seguridad
Usa indicadores de equidad
Gemini Enterprise Agent Platform puede detectar sesgos durante el proceso de recopilación de datos o de evaluación posterior al entrenamiento. Agent Platform proporciona métricas de evaluación de modelos, como el sesgo de datos y el sesgo de modelos, para ayudarte a evaluar el sesgo de tu modelo.
Estas métricas se relacionan con la equidad en diferentes categorías, como raza, género y clase. Sin embargo, interpretar las desviaciones estadísticas no es un ejercicio sencillo, ya que las diferencias entre las categorías podrían no ser el resultado de un sesgo o un indicador de daño.
Usa Vertex Explainable AI.
Para comprender cómo los modelos de IA toman decisiones, usa Vertex Explainable AI. Esta función te ayuda a identificar posibles sesgos que podrían estar ocultos en la lógica del modelo.
Esta función de explicabilidad se integra en BigQuery ML y Vertex Explainable AI, que proporcionan explicaciones basadas en atributos. Puedes realizar la explicabilidad en BigQuery ML o registrar tu modelo en Agent Platform y realizar la explicabilidad allí.
Realizar un seguimiento de linaje de datos
Haz un seguimiento del origen y la transformación de los datos que se usan en tus sistemas de IA. Este seguimiento te ayuda a comprender el recorrido de los datos y a identificar posibles fuentes de sesgo o error.
El linaje de datos es una función de Knowledge Catalog que te permite supervisar el movimiento de los datos a través de tus sistemas para saber de dónde provienen, a dónde se pasan y qué transformaciones se les aplican.
Establecer la responsabilidad
Establece una responsabilidad clara para el desarrollo, la implementación y los resultados de tus sistemas de IA.
Usa Cloud Logging para registrar eventos y decisiones clave que toman tus sistemas de IA. Los registros proporcionan un registro de auditoría para ayudarte a comprender el rendimiento del sistema y, además, identificar áreas de mejora.
Usa Error Reporting para analizar de forma sistemática los errores que cometen los sistemas de IA. Este análisis puede revelar patrones que indiquen sesgos subyacentes o áreas en las que el modelo necesite un mayor perfeccionamiento.
Implementa la privacidad diferencial
Durante el entrenamiento de modelos, agrega ruido a los datos para dificultar la identificación de puntos de datos individuales, pero permitir que el modelo aprenda de manera eficaz. Con SQL en BigQuery, puedes transformar los resultados de una consulta con agregaciones privadas diferenciales.
Usa la IA para la seguridad
Este principio del pilar de seguridad del Google Cloud Well-Architected Framework proporciona recomendaciones para usar la IA con el objetivo de mejorar la seguridad de tus cargas de trabajo en la nube.
Debido a la creciente cantidad y sofisticación de los ciberataques, es importante aprovechar el potencial de la IA para ayudar a mejorar la seguridad. La IA puede ayudar a reducir la cantidad de amenazas, disminuir el esfuerzo manual que requieren los profesionales de la seguridad y ayudar a compensar la escasez de expertos en el dominio de la seguridad cibernética.
Descripción general del principio
Usa las capacidades de la IA para mejorar tus sistemas y procesos de seguridad existentes. Puedes usar Gemini en Security así como las capacidades de IA intrínsecas que se integran en los servicios de Google Cloud .
Estas funciones de IA pueden transformar la seguridad, ya que proporcionan asistencia en cada etapa del ciclo de vida de la seguridad. Por ejemplo, puedes usar la IA para hacer lo siguiente:
- Analiza y explica el código potencialmente malicioso sin aplicar ingeniería inversa.
- Reduce el trabajo repetitivo para los profesionales de la seguridad cibernética.
- Usa lenguaje natural para generar consultas y, además, interactuar con los datos de eventos de seguridad.
- Muestra información contextual.
- Ofrecer recomendaciones para obtener respuestas rápidas
- Ayudar en la corrección de eventos
- Resume las alertas de alta prioridad de parámetros de configuración incorrectos y vulnerabilidades, destaca los impactos potenciales y recomienda mitigaciones.
Niveles de autonomía de seguridad
La IA y la automatización pueden ayudarte a lograr mejores resultados de seguridad cuando te enfrentas a amenazas de seguridad cibernética en constante evolución. Si usas la IA para la seguridad, puedes alcanzar mayores niveles de autonomía para detectar y prevenir amenazas, y mejorar tu postura de seguridad general. Google define cuatro niveles de autonomía cuando usas la IA para la seguridad, y describen el rol cada vez más importante de la IA en la asistencia y, con el tiempo, la dirección de las tareas de seguridad:
- Manual: Las personas ejecutan todas las tareas de seguridad (prevención, detección, priorización y respuesta) durante todo el ciclo de vida de la seguridad.
- Asistido: Las herramientas de IA, como Gemini, aumentan la productividad humana resumiendo información, generando estadísticas y haciendo recomendaciones.
- Semiautónomo: La IA asume la responsabilidad principal de muchas tareas de seguridad y delega a las personas solo cuando es necesario.
- Autónoma: La IA actúa como un asistente de confianza que impulsa el ciclo de vida de la seguridad según los objetivos y las preferencias de tu organización, con una intervención humana mínima.
Recomendaciones
En las siguientes secciones, se describen las recomendaciones para usar la IA en la seguridad. En las secciones, también se indica cómo se alinean las recomendaciones con los elementos principales del Secure AI Framework (SAIF) de Google y cómo se relacionan con los niveles de autonomía de seguridad.
- Mejora la detección de amenazas y la respuesta ante ellas con la IA
- Simplificar la seguridad para expertos y no expertos
- Automatiza las tareas de seguridad que requieren mucho tiempo con la IA
- Incorpora la IA en los procesos de administración de riesgos y administración
- Implementa prácticas de desarrollo seguras para los sistemas de IA
Mejora la detección de amenazas y la respuesta ante ellas con IA
Esta recomendación es relevante para las siguientes áreas de enfoque:
- Operaciones de seguridad (SecOps)
- Registro, auditoría y supervisión
La IA puede analizar grandes volúmenes de datos de seguridad, ofrecer estadísticas sobre el comportamiento de los agentes de amenazas y automatizar el análisis de código potencialmente malicioso. Esta recomendación se alinea con los siguientes elementos del SAIF:
- Amplía la detección y la respuesta para incorporar la IA al universo de las amenazas de tu organización.
- Automatiza las defensas para seguir el ritmo de las amenazas existentes y nuevas.
Según tu implementación, esta recomendación puede ser relevante para los siguientes niveles de autonomía:
- Asistido: La IA ayuda con el análisis y la detección de amenazas.
- Semiautónomo: La IA asume más responsabilidad en la tarea de seguridad.
Google Threat Intelligence, que usa la IA para analizar el comportamiento de los agentes de amenazas y el código malicioso, puede ayudarte a implementar esta recomendación.
Simplificar la seguridad para expertos y no expertos
Esta recomendación es relevante para las siguientes áreas de enfoque:
- Operaciones de seguridad (SecOps)
- Administración, riesgo y cumplimiento de la nube
Las herramientas potenciadas por IA pueden resumir alertas y recomendar mitigaciones, y estas capacidades pueden hacer que la seguridad sea más accesible para una gama más amplia de personal. Esta recomendación se alinea con los siguientes elementos del SAIF:
- Automatiza las defensas para seguir el ritmo de las amenazas existentes y nuevas.
- Estandariza los controles del nivel de la plataforma para garantizar una seguridad uniforme en toda la organización.
Según tu implementación, esta recomendación puede ser relevante para los siguientes niveles de autonomía:
- Asistida: La IA te ayuda a mejorar la accesibilidad de la información de seguridad.
- Semiautónoma: La IA ayuda a que las prácticas de seguridad sean más eficaces para todos los usuarios.
Gemini en Security Command Center puede proporcionar resúmenes de alertas de parámetros de configuración incorrectos y vulnerabilidades.
Automatiza las tareas de seguridad que requieren mucho tiempo con la IA
Esta recomendación es relevante para las siguientes áreas de enfoque:
- Seguridad de la infraestructura
- Operaciones de seguridad (SecOps)
- Seguridad para aplicaciones
La IA puede automatizar tareas, como analizar software malicioso, generar reglas de seguridad y detectar parámetros de configuración incorrectos. Estas capacidades pueden ayudar a reducir la carga de trabajo de los equipos de seguridad y acelerar los tiempos de respuesta. Esta recomendación se alinea con el elemento del SAIF sobre la automatización de las defensas para seguir el ritmo de las amenazas existentes y nuevas.
Según tu implementación, esta recomendación puede ser relevante para los siguientes niveles de autonomía:
- Asistida: La IA te ayuda a automatizar tareas.
- Semiautónomo: La IA asume la responsabilidad principal de las tareas de seguridad y solo solicita asistencia humana cuando es necesario.
Gemini en Google SecOps puede ayudar a automatizar las tareas de alta carga de trabajo asistiendo a los analistas, recuperando el contexto pertinente y haciendo recomendaciones para los próximos pasos.
Incorpora la IA en los procesos de administración y gobernanza de riesgos
Esta recomendación es pertinente para el siguiente área de enfoque: Administración, riesgo y cumplimiento de la nube.
Puedes usar la IA para crear un inventario de modelos y perfiles de riesgo. También puedes usar la IA para implementar políticas de privacidad de los datos, riesgo cibernético y riesgo de terceros. Esta recomendación se alinea con el elemento del SAIF sobre la contextualización de los riesgos del sistema de IA en los procesos empresariales circundantes.
Según tu implementación, esta recomendación puede ser relevante para el nivel de autonomía semiautónomo. En este nivel, la IA puede organizar agentes de seguridad que ejecutan procesos para alcanzar tus objetivos de seguridad personalizados.
Implementar prácticas de desarrollo seguras para los sistemas de IA
Esta recomendación es relevante para las siguientes áreas de enfoque:
- Seguridad para aplicaciones
- Seguridad de la IA y el AA
Puedes usar la IA para la programación segura, la limpieza de datos de entrenamiento y la validación de herramientas y artefactos. Esta recomendación se alinea con el elemento del SAIF sobre expandir las bases de seguridad sólidas al ecosistema de IA.
Esta recomendación puede ser relevante para todos los niveles de autonomía de seguridad, ya que se debe implementar un sistema de IA seguro antes de que se pueda usar la IA de forma eficaz para la seguridad. La recomendación es más pertinente para el nivel asistido, en el que las prácticas de seguridad se mejoran con la IA.
Para implementar esta recomendación, sigue los lineamientos de los Niveles de la cadena de suministro para artefactos de software (SLSA) para artefactos de IA y usa imágenes de contenedor validadas.
Satisface las necesidades de cumplimiento, privacidad y normativas
Este principio del pilar de seguridad del Well-Architected Framework deGoogle Cloud te ayuda a identificar y cumplir con los requisitos normativos, de cumplimiento y de privacidad para las implementaciones en la nube. Estos requisitos influyen en muchas de las decisiones que debes tomar sobre los controles de seguridad que se deben usar para tus cargas de trabajo enGoogle Cloud.
Descripción general del principio
Satisfacer las necesidades de cumplimiento, privacidad y normativas es un desafío inevitable para todas las empresas. Los requisitos normativos de la nube dependen de varios factores, incluidos los siguientes:
- Las leyes y reglamentaciones que se aplican a las ubicaciones físicas de tu organización
- Las leyes y reglamentaciones que se aplican a las ubicaciones físicas de tus clientes
- Los requisitos normativos de tu sector
Las reglamentaciones de privacidad definen cómo puedes obtener, procesar, almacenar y administrar los datos de tus usuarios. Tú eres el propietario de tus datos, incluidos los que recibes de tus usuarios. Por lo tanto, muchos controles de privacidad son tu responsabilidad, incluidos los controles para cookies, la administración de sesiones y la obtención del permiso del usuario.
Las recomendaciones para implementar este principio se agrupan en las siguientes secciones:
- Recomendaciones para abordar los riesgos de la organización
- Recomendaciones para abordar las obligaciones normativas y de cumplimiento
- Recomendaciones para administrar la soberanía de los datos
- Recomendaciones para cumplir con los requisitos de privacidad
Recomendaciones para abordar los riesgos de la organización
En esta sección, se proporcionan recomendaciones para ayudarte a identificar y abordar los riesgos de tu organización.
Identifica los riesgos para tu organización
Esta recomendación es pertinente para el siguiente área de enfoque: Administración, riesgo y cumplimiento de la nube.
Antes de crear e implementar recursos en Google Cloud, completa una evaluación de riesgos. Esta evaluación debe determinar las funciones de seguridad que necesitas para cumplir con los requisitos de seguridad internos y los requisitos regulatorios externos.
La evaluación de riesgos te proporciona un catálogo de riesgos específicos de la organización y te informa sobre la capacidad de tu organización para detectar y contrarrestar las amenazas de seguridad. Debes realizar un análisis de riesgos inmediatamente después de la implementación y cada vez que haya cambios en las necesidades de tu empresa, los requisitos normativos o las amenazas para tu organización.
Como se mencionó en el principio Implementa la seguridad por diseño, los riesgos de seguridad en un entorno de nube difieren de los riesgos locales. Esta diferencia se debe al modelo de responsabilidad compartida en la nube, que varía según el servicio (IaaS, PaaS o SaaS) y tu uso. Usa un framework de evaluación de riesgos específico de la nube, como la matriz de controles de la nube (CCM). Usa la creación de modelos de amenazas, como el modelo de amenazas de aplicaciones de OWASP, para identificar y abordar las vulnerabilidades. Para obtener ayuda de expertos con las evaluaciones de riesgos, comunícate con tu representante de cuenta de Google o consulta el directorio de Partners de Google Cloud.
Después de catalogar los riesgos, debes determinar cómo abordarlos, es decir, si deseas aceptarlos, evitarlos, transferirlos o mitigarlos. Para conocer los controles de mitigación que puedes implementar, consulta la siguiente sección sobre cómo mitigar los riesgos.
Reduce los riesgos
Esta recomendación es pertinente para el siguiente área de enfoque: Administración, riesgo y cumplimiento de la nube.
Cuando adoptas nuevos servicios de nube pública, puedes mitigar los riesgos con controles técnicos, protecciones contractuales y verificaciones o certificaciones de terceros.
Los controles técnicos son funciones y tecnologías que usas para proteger tu entorno. Estos incluyen controles de seguridad integrados en la nube, como firewalls y registros. Los controles técnicos también pueden incluir el uso de herramientas de terceros para reforzar o respaldar tu estrategia de seguridad. Existen dos categorías de controles técnicos:
- Puedes implementar los controles de seguridad de Google Cloudpara mitigar los riesgos que se aplican a tu entorno. Por ejemplo, puedes proteger la conexión entre tus redes locales y tus redes de nube con Cloud VPN y Cloud Interconnect.
- Google tiene controles internos sólidos y realiza auditorías para proteger los datos de clientes del acceso de usuarios con información privilegiada. Nuestros registros de auditoría te proporcionan registros casi en tiempo real del acceso de los administradores de Google en Google Cloud.
Las protecciones contractuales hacen referencia a los compromisos legales realizados por nosotros en relación con los servicios de Google Cloud . Google se compromete a mantener y expandir la cartera de cumplimiento. En el Anexo de Tratamiento de Datos de Cloud (CDPA), se describen nuestros compromisos con respecto al tratamiento y la seguridad de tus datos. En el CDPA, también se describen los controles de acceso que limitan el acceso de los ingenieros de Atención al Cliente de Google a los entornos de los clientes y se describe nuestro riguroso proceso de registro y aprobación. Te recomendamos que revises los controles contractuales de Google Cloudcon tus expertos legales y normativos, y verifiques que cumplan con tus requisitos. Si necesitas más información, comunícate con tu representante técnico de cuenta.
Las verificaciones o certificaciones de terceros hacen referencia a que un proveedor externo audite al proveedor de servicios en la nube para asegurarse de que cumpla con los requisitos de cumplimiento. Por ejemplo, para obtener información sobre las certificaciones de Google Cloud en relación con los lineamientos de ISO/IEC 27017, consulta ISO/IEC 27017: Cumplimiento. Para ver las certificaciones y las cartas de certificación actuales de Google Cloud , consulta el Centro de recursos de cumplimiento.
Recomendaciones para abordar las obligaciones normativas y de cumplimiento
Un recorrido de cumplimiento típico consta de tres etapas: evaluación, solución de brechas y supervisión continua. En esta sección, se proporcionan recomendaciones que puedes usar durante cada una de estas etapas.
Evalúa tus necesidades de cumplimiento
Esta recomendación es pertinente para el siguiente área de enfoque: Administración, riesgo y cumplimiento de la nube.
La evaluación del cumplimiento comienza con una revisión exhaustiva de todas las obligaciones normativas y cómo tu empresa las implementa. Para ayudarte con la evaluación de los servicios de Google Cloud , usa el Centro de recursos de cumplimiento. En este sitio, se proporciona información sobre lo siguiente:
- Asistencia de servicio para varias normativas
- Google Cloud certificaciones y certificaciones
Para comprender mejor el ciclo de vida del cumplimiento en Google y cómo se pueden cumplir tus requisitos, puedes comunicarte con el equipo de ventas para solicitar ayuda de un especialista en cumplimiento de Google. También puedes comunicarte con tu administrador de cuentas deGoogle Cloud para solicitar un taller de cumplimiento.
Para obtener más información sobre las herramientas y los recursos que puedes usar para administrar la seguridad y el cumplimiento de las cargas de trabajo de Google Cloud , consulta Garantiza el cumplimiento en la nube.
Automatiza la implementación de los requisitos de cumplimiento
Esta recomendación es pertinente para el siguiente área de enfoque: Administración, riesgo y cumplimiento de la nube.
Para ayudarte a cumplir con las normativas cambiantes, determina si puedes automatizar la forma en que implementas los requisitos de cumplimiento. Puedes usar las funciones enfocadas en el cumplimiento que proporciona Google Cloud y los planos que usan parámetros de configuración recomendados para un régimen de cumplimiento en particular.
Assured Workloads se basa en los controles de Google Cloud para ayudarte a cumplir con tus obligaciones de cumplimiento. Assured Workloads te permite hacer lo siguiente:
- Selecciona tu régimen de cumplimiento. Luego, la herramienta establece de forma automática los controles de acceso del personal de referencia para el régimen seleccionado.
- Establece la ubicación de tus datos con políticas de la organización para que tus datos en reposo y recursos solo permanezcan en esa región.
- Selecciona la opción de administración de claves (como el período de rotación de claves) que mejor se adapte a tus requisitos de cumplimiento y seguridad.
- Selecciona los criterios de acceso para que el personal de Atención al cliente de Google cumpla con ciertos requisitos normativos, como FedRAMP Moderate. Por ejemplo, puedes seleccionar si el personal de Atención al cliente de Google completó las verificaciones de antecedentes adecuadas.
- Usa Google-owned and Google-managed encryption keys que cumplan con FIPS-140-2 y con FedRAMP Moderate. Para agregar una capa de control y separación de obligaciones adicionales, puedes usar claves de encriptación administradas por el cliente (CMEK). Para obtener más información sobre las claves, consulta Encripta datos en reposo y en tránsito.
Además de Assured Workloads, puedes usar planos de Google Cloud que sean relevantes para tu régimen de cumplimiento. Puedes modificar estos planos para incorporar tus políticas de seguridad en las implementaciones de infraestructura.
Para ayudarte a crear un entorno que admita tus requisitos de cumplimiento, los planos y las guías de soluciones de Google incluyen parámetros de configuración recomendados y proporcionan módulos de Terraform. En la siguiente tabla, se enumeran los planos que abordan la seguridad y la alineación con los requisitos de cumplimiento.
| Requisito | Planos y guías de soluciones |
|---|---|
| FedRAMP | |
| HIPAA |
Supervisa el cumplimiento
Esta recomendación es relevante para las siguientes áreas de enfoque:
- Administración, riesgo y cumplimiento de la nube
- Registro, supervisión y auditoría
La mayoría de las regulaciones requieren que supervises actividades particulares, incluidas las relacionadas con el acceso. Para ayudarte con la supervisión, puedes usar lo siguiente:
- Transparencia de acceso: Visualiza registros casi en tiempo real cuando los administradores de Google Cloud acceden a tu contenido.
- Registro de reglas de firewall: Registra las conexiones TCP y UDP dentro de una red de VPC para cualquier regla que crees. Estos registros pueden ser útiles para auditar el acceso a la red o proporcionar una advertencia temprana de que la red se está usando de manera no aprobada.
- Registros de flujo de VPC: Registra los flujos de tráfico de red que envían o reciben las instancias de VM.
- Security Command Center Premium: Supervisa el cumplimiento de varios estándares.
- OSSEC (o cualquier otra herramienta de código abierto): Registra la actividad de las personas que tienen acceso de administrador a tu entorno.
- Key Access Justifications: Consulta los motivos de una solicitud de acceso a las claves.
- Notificaciones de Security Command Center: Recibe alertas cuando se produzcan problemas de incumplimiento. Por ejemplo, recibe alertas cuando los usuarios inhabiliten la verificación en dos pasos o cuando las cuentas de servicio tengan privilegios excesivos. También puedes configurar la solución automática de notificaciones específicas.
Recomendaciones para administrar la soberanía de los datos
Esta recomendación es pertinente para el siguiente área de enfoque: Administración, riesgo y cumplimiento de la nube.
La soberanía de los datos te proporciona un mecanismo para evitar que Google acceda a tus datos. Solo apruebas el acceso para los comportamientos del proveedor que aceptas como necesarios. Por ejemplo, puedes administrar la soberanía de los datos de las siguientes maneras:
- Almacena y administra claves de encriptación fuera de la nube.
- Otorga acceso a estas claves según justificaciones de acceso detalladas.
- Protege los datos en uso con Confidential Computing.
Administra tu soberanía operativa
Esta recomendación es pertinente para el siguiente área de enfoque: Administración, riesgo y cumplimiento de la nube.
La soberanía operativa te garantiza que el personal de Google no pueda poner en riesgo tus cargas de trabajo. Por ejemplo, puedes administrar la soberanía operativa de las siguientes maneras:
- Restringe la implementación de recursos nuevos en regiones de proveedores específicas.
- Limita el acceso del personal de Google según atributos predefinidos como su ciudadanía o ubicación geográfica.
Administra la soberanía del software
Esta recomendación es pertinente para el siguiente área de enfoque: Administración, riesgo y cumplimiento de la nube.
La soberanía del software te brinda garantías de que puedes controlar la disponibilidad de tus cargas de trabajo y ejecutarlas donde lo desees. Además, puedes tener este control sin depender de un solo proveedor de servicios en la nube ni estar atado a él. La soberanía del software incluye la capacidad de sobrevivir a los eventos que requieren que cambies con rapidez dónde se implementan las cargas de trabajo y qué nivel de conexión externa está permitido.
Por ejemplo, para ayudarte a administrar tu soberanía de software, Google Cloud admite implementaciones híbridas y de múltiples nubes. Si eliges implementaciones locales por motivos de soberanía de los datos, Google Distributed Cloud es una combinación de hardware y software que lleva Google Cloud a tu centro de datos.
Recomendaciones para abordar los requisitos de privacidad
Google Cloud incluye los siguientes controles que promueven la privacidad:
- Encriptación predeterminada de todos los datos cuando están en reposo, en tránsito y mientras se procesan.
- Protege contra el acceso de usuarios con información privilegiada.
- Compatibilidad con varias regulaciones de privacidad.
Las siguientes recomendaciones abordan controles adicionales que puedes implementar. Para obtener más información, consulta el Centro de recursos de privacidad.
Controla la residencia de los datos
Esta recomendación es pertinente para el siguiente área de enfoque: Administración, riesgo y cumplimiento de la nube.
La residencia de datos describe dónde se almacenan los datos en reposo. Los requisitos de residencia de datos varían según los objetivos de diseño de los sistemas, las preocupaciones normativas de la industria, la ley nacional, las implicaciones fiscales e incluso la cultura.
El control de la residencia de los datos comienza con lo siguiente:
- Comprender el tipo de datos y su ubicación.
- Determinar los riesgos que existen para tus datos y qué leyes y reglamentaciones se aplican
- Controlar dónde se almacenan los datos o a dónde se dirigen
Para ayudarte a cumplir con los requisitos de residencia de datos, Google Cloud te permite controlar dónde se almacenan tus datos, cómo se accede a ellos y cómo se procesan. Puedes usar las políticas de ubicación de recursos para restringir en qué lugar se crean los recursos y limitar dónde se replican los datos entre las regiones. Puedes usar la propiedad de ubicación de un recurso para identificar dónde se implementa el servicio y quién lo mantiene. Para obtener más información, consulta Servicios compatibles con las ubicaciones de los recursos.
Clasifica tus datos confidenciales
Esta recomendación es pertinente para el siguiente área de enfoque: Seguridad de los datos.
Debes definir qué datos son confidenciales y, luego, asegurarte de que estén protegidos de forma correcta. Los datos confidenciales pueden incluir números de tarjetas de crédito, direcciones, números de teléfono y otra información de identificación personal (IIP). Con Sensitive Data Protection, puedes configurar las clasificaciones adecuadas. Luego, puedes etiquetar y asignar tokens a los datos antes de almacenarlos en Google Cloud. Además, Knowledge Catalog ofrece un servicio de catálogo que proporciona una plataforma para almacenar, administrar y acceder a tus metadatos. Para obtener más información y un ejemplo de clasificación y desidentificación de datos, consulta Desidentificación y reidentificación de PII con Sensitive Data Protection.
Bloquea el acceso a los datos sensibles
Esta recomendación es relevante para las siguientes áreas de enfoque:
- Seguridad de los datos
- Administración de identidades y accesos
Coloca datos sensibles en su propio perímetro de servicio con los Controles del servicio de VPC. Los Controles del servicio de VPC mejoran tu capacidad de mitigar el riesgo de copia o transferencia de datos no autorizadas (robo de datos) de los servicios administrados por Google. Con los Controles del servicio de VPC, puedes configurar perímetros de seguridad en torno a los recursos de los servicios administrados por Google y controlar el movimiento de datos en los límites perimetrales. Configura controles de acceso de Google Identity and Access Management (IAM) para esos datos. Configura la autenticación de varios factores (MFA) para todos los usuarios que requieran acceso a datos sensibles.
Responsabilidades compartidas y destino compartido en Google Cloud
En este documento, se describen las diferencias entre el modelo de responsabilidad compartida y el destino compartido en Google Cloud. Se analizan los desafíos y matices del modelo de responsabilidad compartida. En este documento, se describe qué es el destino compartido y cómo nos asociamos con los clientes para abordar las comprobaciones de seguridad en la nube.
Comprender el modelo de responsabilidad compartida es importante para determinar cómo proteger mejor tus datos y cargas de trabajo en Google Cloud. El modelo de responsabilidad compartida describe las tareas que tienes en lo que respecta a la seguridad en la nube y cómo estas tareas son diferentes para los proveedores de servicios en la nube.
Sin embargo, comprender la responsabilidad compartida puede ser un desafío. El modelo requiere una mejor comprensión de cada servicio que usas, las opciones de configuración que proporciona cada servicio y lo que Google Cloud hace para proteger el servicio. Cada servicio tiene un perfil de configuración diferente, y puede ser difícil determinar la mejor configuración de seguridad. Google considera que el modelo de responsabilidad compartida deja de ayudar a los clientes de Cloud a lograr mejores resultados de seguridad. En lugar de la responsabilidad compartida, creemos en el destino compartido.
El destino compartido incluye la creación y la operación de una plataforma de nube confiable para tus cargas de trabajo. Proporcionamos asesoramiento de prácticas recomendadas, código de infraestructura certificado y seguro que puedes usar para implementar tus cargas de trabajo de manera segura. Lanzamos soluciones que combinan varios servicios de Google Cloud para resolver problemas de seguridad complejos y ofrecemos opciones de seguros innovadoras que te ayudarán a medir y mitigar los riesgos que debes aceptar. El destino compartido nos hace interactuar de forma más estrecha contigo a medida que proteges tus recursos en Google Cloud.
Responsabilidad compartida
Eres el experto en conocer los requisitos normativos y de seguridad de tu empresa, y conocer los requisitos de protección de tus datos y recursos confidenciales. Cuando ejecutas las cargas de trabajo en Google Cloud, debes identificar los controles de seguridad que necesitas configurar en Google Cloud para ayudar a proteger tus datos confidenciales y cada carga de trabajo. Para decidir qué controles de seguridad implementar, debes tener en cuenta los siguientes factores:
- Tus obligaciones de cumplimiento de la reglamentación
- Los estándares de seguridad y el plan de administración de riesgos de tu organización
- Los requisitos de seguridad de tus clientes y proveedores
Definido por las cargas de trabajo
Tradicionalmente, las responsabilidades se definen según el tipo de carga de trabajo que ejecutas y los servicios en la nube que necesitas. Los servicios de Cloud incluyen las siguientes categorías:
| Servicio de Cloud | Descripción |
|---|---|
| Infraestructura como servicio (IaaS) | Los servicios de IaaS incluyen los siguientes:Compute Engine, Cloud Storage y servicios de Herramientas de redes, comoCloud VPN, Cloud Load Balancing y Cloud DNS.
IaaS ofrece servicios de procesamiento, almacenamiento y redes a pedido de pago por uso. Puedes usar IaaS si planeas migrar una carga de trabajo local existente a la nube mediante lift-and-shift, o si deseas ejecutar la aplicación en VMs específicas, mediante bases de datos específicas o las configuraciones de red. En IaaS, la mayor parte de las responsabilidades de seguridad son tuyas, y nuestras responsabilidades se centran en la infraestructura subyacente y la seguridad física. |
| Plataforma como servicio (PaaS) | Los servicios de PaaS incluyen App Engine, Google Kubernetes Engine (GKE) y BigQuery.
La PaaS proporciona el entorno de ejecución en el que puedes desarrollar y ejecutar tus aplicaciones. Puedes usar PaaS si compilas una aplicación (como un sitio web) y deseas enfocarte en el desarrollo y no en la infraestructura subyacente. En PaaS, somos responsables de más controles que en IaaS. Por lo general, esto variará según los servicios y las funciones que uses. Compartes la responsabilidad compartida con nosotros para la administración de IAM y los controles a nivel de la aplicación. Sigues siendo responsable de la seguridad de tus datos y de la protección de los clientes. |
| Software como servicio (SaaS) | Las aplicaciones de SaaS incluyen aplicaciones de Google Workspace, Google Security Operations y de SaaS de terceros disponibles en Google Cloud Marketplace.
El SaaS proporciona aplicaciones en línea a las que puedes suscribirte o pagar de alguna manera. Puedes usar aplicaciones de SaaS cuando tu empresa no tiene la experiencia interna o el requisito empresarial de compilar la aplicación, pero requiere la capacidad de procesar cargas de trabajo. En SaaS, somos responsables de la mayor parte de la seguridad. Sigues siendo responsable de tus controles de acceso y de los datos que elijas almacenar en la aplicación. |
| Función como servicio (FaaS) o sin servidores | FaaS proporciona la plataforma para que los desarrolladores ejecuten código pequeño de un solo propósito (llamado funciones) que se ejecuta en respuesta a eventos específicos. Debes usar FaaS cuando deseas que ocurran acciones concretas en función de un evento determinado. Por ejemplo, puedes crear una función que se ejecute cada vez que se suban datos a Cloud Storage para que se puedan clasificar. FaaS tiene una lista de responsabilidades compartidas similar a la de SaaS. Cloud Run Functions es una aplicación de FaaS. |
En el siguiente diagrama, se muestran los servicios en la nube y se define cómo se comparten las responsabilidades entre el proveedor de servicios en la nube y el cliente.
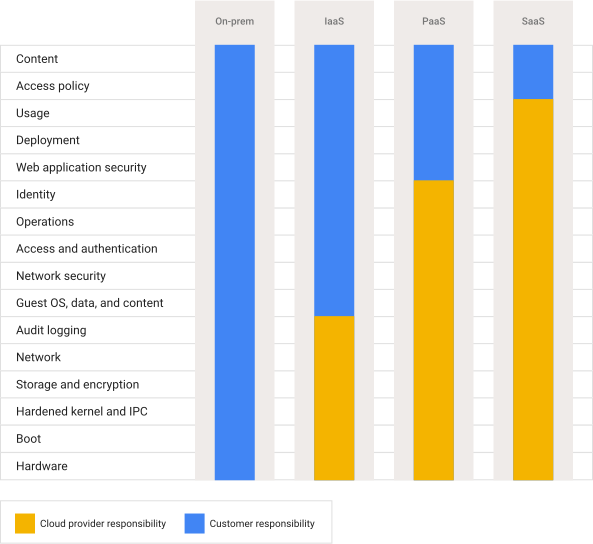
Como se muestra en el diagrama, el proveedor de servicios en la nube siempre es responsable de la red y la infraestructura subyacentes, y los clientes siempre son responsables de sus políticas de acceso y datos.
Definido por el sector y el marco regulatorio
Varias industrias tienen marcos regulatorios que definen los controles de seguridad que deben implementarse. Cuando trasladas tus cargas de trabajo a la nube, debes comprender lo siguiente:
- Qué controles de seguridad son tu responsabilidad
- Qué controles de seguridad están disponibles como parte de la oferta en la nube
- Qué controles de seguridad predeterminados se heredan
Los controles de seguridad heredados (como nuestros controles de infraestructura predeterminados y de infraestructura) son controles que puedes proporcionar como parte de la evidencia de tu postura de seguridad a los auditores y los reguladores. Por ejemplo, las Normas de seguridad de los datos de la industria de tarjetas de pago (PCI DSS) definen las reglamentaciones para los procesadores de pagos. Cuando trasladas tu negocio a la nube, estas reglamentaciones se comparten entre tú y el CSP. Para comprender cómo se comparten las responsabilidades de PCI DSS entre tú y Google Cloud, consulta Google Cloud: Matriz de responsabilidad compartida de PCI DSS.
Como otro ejemplo, en los Estados Unidos, la Ley de Responsabilidad y Portabilidad de Seguros Médicos (HIPAA) estableció estándares para manejar la información de salud personal (PHI) electrónica. Estas responsabilidades también se comparten entre el CSP y tú. Para obtener más información sobre cómo Google Cloud cumple con nuestras responsabilidades en virtud de la HIPAA, consulta HIPAA: cumplimiento.
Otras industrias (por ejemplo, finanzas o fabricación) también tienen reglamentaciones que definen cómo se pueden recopilar, procesar y almacenar los datos. Para obtener más información sobre la responsabilidad compartida relacionada con estos aspectos y cómo Google Cloud cumple con nuestras responsabilidades, consulta el Centro de recursos de cumplimiento.
Definido por ubicación
Según la situación de tu empresa, es posible que debas considerar tus responsabilidades según la ubicación de las oficinas comerciales, los clientes y los datos. Los diferentes países y regiones crearon reglamentaciones que informan cómo puedes procesar y almacenar los datos de tus clientes. Por ejemplo, si tu empresa tiene clientes que residen en la Unión Europea, es posible que tu empresa deba cumplir con los requisitos que se describen en el Reglamento General de Protección de Datos (RGPD) y es posible que debas mantener los datos de tus clientes en la UE. En esta circunstancia, eres responsable de garantizar que los datos que recopilas permanezcan en las regiones de la UE deGoogle Cloud . Para obtener más información sobre cómo cumplimos nuestras obligaciones del RGPD, consulta RGPD y Google Cloud.
Para obtener información sobre los requisitos relacionados con tu región, consulta Ofertas de cumplimiento. Si tu situación es particularmente complicada, te recomendamos que hables con nuestro equipo de ventas o uno de nuestros socios para ayudarte a evaluar tus responsabilidades de seguridad.
Desafíos para la responsabilidad compartida
Aunque la responsabilidad compartida ayuda a definir los roles de seguridad que tú o el proveedor de servicios en la nube tienen, confiar en la responsabilidad compartida aún puede crear desafíos. Considere estas situaciones:
- Muchas de las violaciones de la seguridad en la nube son el resultado directo de una configuración incorrecta. Los productos de Cloud cambian de forma constante, y se lanzan nuevos con regularidad. Mantenerse al día con cambios constantes puede parecer abrumador. Los clientes necesitan proveedores de servicios en la nube para proporcionarles prácticas recomendadas para mantenerse al día con el cambio, comenzando con las prácticas recomendadas de forma predeterminada y con una configuración segura de referencia.
- Aunque dividir los elementos por servicios en la nube es útil, muchas empresas tienen cargas de trabajo que requieren varios tipos de servicios en la nube. En esta circunstancia, debes considerar cómo interactúan los diversos controles de seguridad de estos servicios, incluso si se superponen entre los servicios. Por ejemplo, es posible que tengas una aplicación local que migres a Compute Engine, uses Google Workspace para el correo electrónico corporativo y también ejecutes BigQuery a fin de analizar datos a fin de mejorar tus productos.
- Tu negocio y tus mercados cambian constantemente; a medida que cambian las normativas, a medida que ingresas a nuevos mercados o cuando adquieres otras empresas. Es posible que tus mercados nuevos tengan requisitos diferentes y que tu nueva adquisición aloje sus cargas de trabajo en otra nube. Si deseas administrar los cambios frecuentes, debes volver a evaluar de forma constante el perfil de riesgo y poder implementar controles nuevos con rapidez.
- Cómo y dónde administrar tus claves de encriptación de datos es una decisión importante que se relaciona con tus responsabilidades para proteger tus datos. La opción que elijas depende de tus requisitos normativos, ya sea que ejecutes un entorno de nube híbrida o aún tengas un entorno local, y la sensibilidad de los datos que procesas y el almacenamiento.
- La administración de incidentes es un área importante que, a menudo, no se tiene en cuenta, y donde tus responsabilidades y las del proveedor de servicios en la nube no se definen con facilidad. Muchos incidentes requieren una colaboración y asistencia estrechas del proveedor de servicios en la nube para ayudar a investigarlos y mitigarlos. Otros incidentes pueden ser el resultado de recursos en la nube mal configurados o de credenciales robadas, y puede ser muy difícil garantizar que cumplas con las prácticas recomendadas para proteger los recursos y las cuentas.
- Las amenazas persistentes avanzadas (APT) y las vulnerabilidades nuevas pueden afectar tus cargas de trabajo de maneras que quizás no consideres cuando comiences tu transformación de la nube. Es difícil garantizar que estés al tanto del panorama cambiante y quién es responsable de la mitigación de amenazas, en especial si tu empresa no tiene un equipo de seguridad grande.
Destino compartido
Desarrollamos el destino compartido en Google Cloud para comenzar a abordar los desafíos que el modelo de responsabilidad compartida no aborda. El destino compartido se enfoca en cómo todas las partes pueden interactuar mejor para mejorar la seguridad de forma continua. El destino compartido se basa en el modelo de responsabilidad compartida porque considera la relación entre el proveedor de servicios en la nube y el cliente como una asociación continua para mejorar la seguridad.
El destino compartido consiste en que asumamos la responsabilidad de hacer que Google Cloud sea más seguro. El destino compartido incluye ayudarte a comenzar a usar una zona de destino segura y ser claro y transparente sobre los controles de seguridad, la configuración y las prácticas recomendadas asociadas. Esto incluye ayudarte a cuantificar y administrar mejor tu riesgo con un seguro cibernético, a través de nuestro Programa de protección contra riesgos. Con el destino compartido, queremos evolucionar del marco de responsabilidad compartida estándar a un modelo mejor que te ayude a proteger tu empresa y generar confianza en Google Cloud.
En las siguientes secciones, se describen varios componentes del destino compartido.
Obtén ayuda para comenzar
Un componente clave del destino compartido son los recursos que proporcionamos para ayudarte a comenzar con una configuración segura en Google Cloud. Comenzar con una configuración segura reduce el problema de los parámetros de configuración incorrectos, que es la causa raíz de la mayoría de las violaciones de seguridad.
Nuestros recursos incluyen lo siguiente:
- Plano de bases empresariales que analiza las principales inquietudes de seguridad y nuestras recomendaciones principales.
Planos seguros que te permiten implementar y mantener soluciones seguras con la infraestructura como código (IaC). Los planos tienen habilitadas nuestras recomendaciones de seguridad de forma predeterminada. Los equipos de seguridad de Google crean muchos planos y estos se administran como productos. Esta asistencia significa que se actualizan con regularidad, se someten a un proceso de prueba riguroso y reciben certificaciones de grupos de prueba externos. Los planos incluyen el plano de las bases empresariales y el plano del almacén de datos seguro.
Recomendaciones de Google Cloud Well-Architected Framework para incorporar la seguridad en tus diseños.
Guías de navegación de la zona de destino que te guiarán a través de las decisiones principales que necesitas tomar para crear una base segura en tus cargas de trabajo, incluida la jerarquía de recursos, la integración de identidades, la seguridad y la administración de claves y la estructura de red.
Programa de protección contra riesgos
El destino compartido también incluye el Programa de protección contra riesgos, que te ayuda a usar la potencia de Google Cloud como una plataforma para administrar el riesgo, en lugar de solo ver cargas de trabajo en la nube como otra fuente de riesgo que necesitas administrar. El Programa de protección contra riesgos es una colaboración entre Google Cloud y dos empresas líderes de seguros cibernéticos, Munich Re y Allianz Global & Corporate Speciality.
El Programa de protección contra riesgos incluye Cyber Insurance Hub, que proporciona estadísticas basadas en datos que puedes usar para comprender mejor tu postura de seguridad en la nube. Si buscas cobertura de seguros cibernéticos, puedes compartir estas estadísticas de Cyber Insurance Hub directamente con nuestros socios de seguros para obtener una cotización.
Ayuda con la implementación y la administración
El destino compartido también te ayuda con la administración continua de tu entorno. Por ejemplo, enfocamos nuestros esfuerzos en productos como los siguientes:
- Assured Workloads, que te ayuda a cumplir con tus obligaciones de cumplimiento.
- Security Command Center Premium, que usa inteligencia contra amenazas, detección de amenazas, análisis web y otros métodos avanzados para supervisar y detectar amenazas. También proporciona una forma de resolver muchas de estas amenazas de forma rápida y automática.
- Políticas de la organización y configuración de recursos que te permiten establecer políticas en toda tu jerarquía de carpetas y proyectos.
- Herramientas de Policy Intelligence que te ofrecen estadísticas sobre el acceso a cuentas y recursos.
- Confidential Computing, que te permite encriptar los datos en uso.
- Controles soberanos operados por socios, que está disponible en ciertos países y ayuda a aplicar los requisitos de residencia de datos.
Aplicación de la responsabilidad compartida y el destino compartido
Como parte de tu proceso de planificación, considera las siguientes acciones para ayudarte a comprender e implementar los controles de seguridad adecuados:
- Crea una lista de los tipos de cargas de trabajo que alojarás en Google Cloudy si requieren servicios IaaS, PaaS y SaaS. Puedes usar el diagrama de responsabilidad compartida como una lista de tareas para asegurarte de conocer los controles de seguridad que debes considerar.
- Crea una lista de requisitos normativos que debes cumplir y accede a recursos en el Centro de recursos de cumplimiento relacionados con esos requisitos.
- Revisa la lista de planos y arquitecturas disponibles en el Architecture Center para ver los controles de seguridad que necesitas para las cargas de trabajo determinadas. Los planos proporcionan una lista de los controles recomendados y el código de IaC que necesitas para implementar esa arquitectura.
- Usa la documentación de la zona de destino y las recomendaciones de la guía de bases empresariales para diseñar una jerarquía de recursos y una arquitectura de red que cumpla con tus requisitos. Puedes usar los planos de carga de trabajo bien definidos, como el de almacén de datos seguro, para acelerar el proceso de desarrollo.
- Después de implementar tus cargas de trabajo, verifica que cumplas con tus responsabilidades de seguridad con servicios como Cyber Insurance Hub, Assured Workloads, las herramientas de Policy Intelligence y Security Command Center Premium.
Para obtener más información, consulta el informe "CISO's Guide to Cloud Transformation" (Guía de CISO para la transformación a la nube).
¿Qué sigue?
- Revisa los principios de seguridad básicos.
- Familiarízate con los planos disponibles, incluidos el plano de bases de seguridad y los ejemplos de carga de trabajo, como el almacén de datos seguro.
- Obtén más información sobre el destino compartido.
- Obtén información sobre nuestra infraestructura segura subyacente en la descripción general del diseño de seguridad de la infraestructura de Google.
- Revisa los controles de Google Cloud que se alinean con los requisitos del marco de trabajo de ciberseguridad del NIST.