


Ein Backend-Dienst definiert, wie Cloud Load Balancing Traffic verteilt. Die Back-End-Dienstkonfiguration enthält eine Reihe von Werten, z. B. das Protokoll für die Verbindung mit Back-Ends, verschiedene Verteilungs- und Sitzungseinstellungen, Systemdiagnosen und Zeitüberschreitungen. Mit diesen Einstellungen können Sie das Verhalten Ihres Load-Balancers genau steuern. Für einen schnellen Einstieg haben die meisten Einstellungen Standardwerte, die eine schnelle Konfiguration ermöglichen. Ein Backend-Dienst ist regional.
Load-Balancer, Envoy-Proxys und proxylose gRPC-Clients verwenden die Konfigurationsinformationen in der Backend-Dienstressource, um die folgenden Aufgaben auszuführen:
- Weiterleiten von Traffic an die richtigen Back-Ends, die Instanzgruppen oder Netzwerk-Endpunktgruppen (NEGs) sind.
- Verteilen von Traffic gemäß einem Load-Balancing-Modus. Dies ist eine Einstellung für jedes Back-End.
- Bestimmen, welche Systemdiagnose den Zustand der Back-Ends überwacht.
- Angeben der Sitzungsaffinität.
Sie legen diese Werte fest, wenn Sie einen Backend-Dienst erstellen oder dem Backend-Dienst ein Backend hinzufügen.
In der folgenden Tabelle wird zusammengefasst, welche Load-Balancer Backend-Dienste verwenden. Das verwendete Produkt bestimmt auch die maximale Anzahl von Backend-Diensten, den Umfang eines Backend-Dienstes, den unterstützten Backend-Typ und das Load-Balancing-Schema des Backend-Dienstes. Das Load Balancing-Schema ist eine Kennzeichnung, die Google zum Klassifizieren von Weiterleitungsregeln und Backend-Diensten verwendet. Jedes Load Balancing-Produkt verwendet ein Load Balancing-Schema für seine Weiterleitungsregeln und Backend-Dienste. Einige Schemas werden von mehreren Produkten gemeinsam genutzt.
| Produkt | Maximale Anzahl der Back-End-Dienste | Bereich des Backend-Dienstes | Unterstützte Back-End-Typen | Load-Balancing-Schema |
|---|---|---|---|---|
| Regionaler externer Application Load Balancer | Mehrere | Regional | Each backend service supports one of the following backend combinations:
|
EXTERNAL_MANAGED |
| Regionaler interner Application Load Balancer | Mehrere | Regional | Each backend service supports one of the following backend combinations:
|
INTERNAL_MANAGED |
| Regionaler externer Proxy-Network Load Balancer | Ohne TLS-Routen: 1 Mit TLS-Routen: mehrere |
Regional | The backend service supports one of the following backend combinations:
|
EXTERNAL_MANAGED |
| Regionaler interner Proxy-Network Load Balancer | Ohne TLS-Routen: 1 Mit TLS-Routen: mehrere |
Regional | The backend service supports one of the following backend combinations:
|
INTERNAL_MANAGED |
| Regionaler externer Passthrough-Network Load Balancer | 1 | Regional | Der Backend-Dienst unterstützt eine der folgenden Backend-Kombinationen:
|
EXTERN |
| Interner Passthrough-Network-Load-Balancer | 1 | Regional | Der Backend-Dienst unterstützt eine der folgenden Backend-Kombinationen:
|
INTERN |
Load-Balancer benennen
Bei Proxy-Network Load Balancern und Passthrough-Network Load Balancern ist der Name des Load Balancers immer mit dem Namen des Backend-Dienstes identisch. Das Verhalten für jede Google Cloud -Schnittstelle ist so:
- Google Cloud Console. Wenn Sie entweder einen Proxy-Network Load Balancer oder einen Passthrough-Network Load Balancer mithilfe der Google Cloud Console erstellen, wird dem Backend-Dienst automatisch derselbe Name zugewiesen, den Sie für den Load Balancer eingegeben haben.
- Google Cloud CLI oder API. Wenn Sie einen Proxy-Network-Load-Balancer oder einen Passthrough-Network-Load-Balancer mit der gcloud CLI oder der API erstellen, geben Sie beim Erstellen des Backend-Dienstes einen Namen Ihrer Wahl ein. Dieser Name des Backend-Dienstes wird dann in der Google Cloud Console als Name des Load Balancers angezeigt.
Informationen zur Benennung von Application Load Balancern finden Sie unter Übersicht über URL-Zuordnungen: Load-Balancer-Benennung.
Backend-Gruppen
Eine Backend-Gruppe besteht aus einem oder mehreren Endpunkten, die Traffic von einem Google CloudLoad Balancer oder einem proxylosen gRPC-Client empfangen. Es gibt mehrere Arten von Backend-Gruppen:
- Eine Instanzgruppe mit VM-Instanzen. Eine Instanzgruppe kann eine verwaltete Instanzgruppe mit oder ohne Autoscaling oder eine nicht verwaltete Instanzgruppe sein. Mehrere Backend-Dienste können auf eine Instanzgruppe verweisen, aber alle Backend-Dienste, die auf die Instanzgruppe verweisen, müssen kompatible Balancing-Modi verwenden. Weitere Informationen finden Sie in diesem Dokument unter Einschränkungen und Hinweise für Instanzgruppen.
- Zonale NEG
- Private Service Connect-NEG
- Internet-NEG
- Hybrid-Konnektivitäts-NEG
- NEG für Portzuordnung
- Service Directory-Dienstbindungen (Vorabversion)
- Backends für veröffentlichte Dienste (Vorschau)
Sie können keine Backend-Instanzgruppe oder NEG löschen, die mit einem Backend-Dienst verknüpft ist. Bevor Sie eine Instanzgruppe oder NEG löschen, müssen Sie sie als Backend aus allen Backend-Diensten entfernen, die darauf verweisen.
Instanzgruppen
In diesem Abschnitt wird erläutert, wie Instanzgruppen mit dem Backend-Dienst funktionieren.
Backend-VMs und externe IP-Adressen
Backend-VMs in Backend-Diensten benötigen keine externen IP-Adressen:
Für regionale externe Application Load Balancer und regionale externe Proxy-Network Load Balancer: Clients kommunizieren mit einem verwalteten Envoy-Proxy, der die externe IP-Adresse Ihres Load Balancers hostet. Der Envoy-Proxy befindet sich in einem Nur-Proxy-Subnetz. Jeder Envoy-Proxy kommuniziert mit Backend-VMs oder -Endpunkten gemäß den folgenden Regeln:
Netzwerkschnittstelle mit Load Balancing: Die Netzwerkschnittstelle, an die der Envoy-Proxy Anfragetraffic sendet, hängt vom Typ der Backend-Gruppe ab:
Bei Instanzgruppen-Backends liefert der Load Balancer Pakete immer an die
nic0-Schnittstelle jeder Backend-VM. Diese Regel gilt auch, wenn die VM mehrere Netzwerkschnittstellen im selben oder in verschiedenen VPC-Netzwerken hat.Bei zonalen
GCE_VM_IP_PORT-NEG-Backends liefert der Load Balancer Pakete an eine Load Balancer-Ziel-Schnittstelle.
Ziel-IP-Adresse auf der Schnittstelle mit Load Balancing: Der Envoy-Proxy sendet Anfragetraffic, dessen Pakete die folgenden Ziel-IP-Adressen haben:
Bei Instanzgruppen-Backends ist das Paketziel entweder die primäre interne IPv4-Adresse der Netzwerkschnittstelle
nic0oder die erste/128-IPv6-Adresse aus dem IPv6-Bereich/96, der der Schnittstellenic0zugewiesen ist. Dies hängt von der Richtlinie zur IP-Adressauswahl des Backend-Dienstes und dem Stack-Typ der Netzwerkschnittstelle ab.Bei zonalen NEG-Backends mit
GCE_VM_IP_PORT-Endpunkten entspricht das Paketziel einer in der NEG angegebenen Endpunkt-IP-Adresse, je nach Richtlinie zur IP-Adressauswahl des Backend-Dienstes und Stack-Typ der Netzwerkschnittstelle. Informationen zu gültigen Endpunkt-IP-Adressen finden Sie unter NEGs mitGCE_VM_IP_PORT-Endpunkten.
Für globale externe Passthrough-Network-Load-Balancer und regionale externe Passthrough-Network-Load-Balancer: Clients kommunizieren direkt über die Maglev-Infrastruktur von Google mit Backends. Die Pakete werden weitergeleitet und an die Backends gesendet, wobei die ursprünglichen Quell- und Ziel-IP-Adressen beibehalten werden. Der Load Balancer liefert Pakete an eine der folgenden Netzwerkschnittstellen:
Bei globalen externen Passthrough-Network-Load-Balancern mit Instanzgruppen-Back-Ends liefert der Load-Balancer Pakete immer an die
nic0-Schnittstelle. Weitere Informationen finden Sie unter Instanzgruppen-Backends und Netzwerkschnittstellen.Bei globalen externen Passthrough-Network Load Balancern mit
GCE_VM_IP-NEG-Backends liefert der Load Balancer Pakete an eine Load-Balancer-Zieloberfläche.Bei Backend-Dienst-basierten regionalen externen Passthrough-Network-Load-Balancern mit Instanzgruppen-Backends liefert der Load Balancer Pakete immer an die Schnittstelle
nic0. Weitere Informationen finden Sie unter Instanzgruppen-Backends und Netzwerkschnittstellen.Bei Backend-Dienst-basierten regionalen externen Passthrough-Network-Load-Balancern mit
GCE_VM_IP-NEG-Backends liefert der Load Balancer Pakete an eine Load-Balancer-Zieloberfläche.Bei zielpoolbasierten regionalen externen Passthrough-Network Load Balancern liefert der Load Balancer Pakete immer an die Schnittstelle
nic0.
Für interne Passthrough-Network-Load-Balancer: Clients kommunizieren direkt über den Andromeda-Netzwerkvirtualisierungsstack mit Backends. Die Pakete werden weitergeleitet und an die Backends gesendet, wobei die ursprünglichen Quell- und Ziel-IP-Adressen beibehalten werden. Bei Instanzgruppen-Backends und
GCE_VM_IP-NEG-Backends stellt der Load Balancer Pakete an eine Netzwerkschnittstelle im VPC-Netzwerk des Backend-Dienstes bereit:- Das VPC-Netzwerk des Backend-Dienstes kann explizit angegeben werden oder von der ersten Backend-Instanzgruppe oder NEG, die dem Backend-Dienst hinzugefügt wurde, oder von der ersten Weiterleitungsregel, die auf den Backend-Dienst verweist, übernommen werden. Weitere Informationen finden Sie unter Netzwerkspezifikation für Backend-Dienste.
Benannte Ports
Das Attribut Benannter Port des Backend-Dienstes gilt nur für Proxy-basierte Load Balancer (Application Load Balancer und Proxy-Network Load Balancer), die Instanzgruppen-Backends verwenden. Der benannte Port definiert den Zielport, der für die TCP-Verbindung zwischen dem Proxy (GFE oder Envoy) und der Backend-Instanz verwendet wird.
Benannte Ports werden so konfiguriert:
An jedem Backend einer Instanzgruppe müssen Sie einen oder mehrere benannte Ports mit Schlüssel/Wert-Paaren konfigurieren. Der Schlüssel steht für einen aussagekräftigen Portnamen, den Sie auswählen, und der Wert steht für die Portnummer, die Sie dem Namen zuweisen. Die Zuordnung von Namen zu Zahlen erfolgt einzeln für jedes Backend der Instanzgruppe.
Im Backend-Dienst geben Sie einen einzelnen benannten Port nur mit dem Portnamen (
--port-name) an.
Auf Backend-Basis pro Instanz übersetzt der Backend-Dienst den Portnamen in eine Portnummer. Wenn der benannte Port einer Instanzgruppe mit dem --port-name des Backend-Dienstes übereinstimmt, verwendet der Backend-Dienst diese Portnummer für die Kommunikation mit den VMs der Instanzgruppe.
Sie können den benannten Port beispielsweise für eine Instanzgruppe mit dem Namen my-service-name und dem Port 8888 festlegen:
gcloud compute instance-groups unmanaged set-named-ports my-unmanaged-ig \
    --named-ports=my-service-name:8888
Dann müssen Sie in der Konfiguration des Backend-Dienstes auf den benannten Port verweisen, wobei --port-name im Backend-Dienst auf my-service-name gesetzt ist:
gcloud compute backend-services update my-backend-service \
    --port-name=my-service-name
Ein Backend-Dienst kann bei der Kommunikation mit VMs in verschiedenen Instanzgruppen eine andere Portnummer verwenden, wenn jede Instanzgruppe eine andere Portnummer für denselben Portnamen angibt.
Die aufgelöste Portnummer, die vom Backend-Dienst des Proxy-Load-Balancers verwendet wird, muss nicht mit der von den Weiterleitungsregeln des Load-Balancers verwendeten Portnummer übereinstimmen. Ein Proxy-Load-Balancer überwacht TCP-Verbindungen, die an die IP-Adresse und den Zielport seiner Weiterleitungsregeln gesendet werden. Da der Proxy eine zweite TCP-Verbindung zu seinen Back-Ends öffnet, kann der Zielport der zweiten TCP-Verbindung variieren.
Benannte Ports gelten nur für Instanzgruppen-Back-Ends. Zonale NEGs mit GCE_VM_IP_PORT-Endpunkten, Hybrid-NEGs mit NON_GCP_PRIVATE_IP_PORT-Endpunkten und Internet-NEGs definieren Ports mit einem anderen Mechanismus, nämlich auf den Endpunkten selbst.
Interne Passthrough-Network-Load-Balancer und regionale externe Passthrough-Network-Load-Balancer verwenden keine benannten Ports. Dies liegt daran, dass es sich um Pass-Through-Load-Balancer handelt, die Verbindungen direkt an Back-Ends weiterleiten, anstatt neue Verbindungen zu erstellen. An den Back-Ends zugestellte Pakete behalten die Ziel-IP-Adresse und den Port der Weiterleitungsregel des Load-Balancers bei.
Weitere Informationen zum Erstellen benannter Ports finden Sie in den folgenden Anleitungen:
- Nicht verwaltete Instanzgruppen: Mit benannten Ports arbeiten
- Verwaltete Instanzgruppen: Benannte Ports verwalteten Instanzgruppen zuweisen
Einschränkungen und Richtlinien für Instanzgruppen
Beachten Sie bei der Verwendung von Instanzgruppen-Backends Folgendes:
Eine VM-Instanz kann nur zu einer einzigen Instanzgruppe mit Load Balancing gehören. Eine VM kann beispielsweise Mitglied von zwei nicht verwalteten Instanzgruppen oder Mitglied einer verwalteten Instanzgruppe und einer nicht verwalteten Instanzgruppe sein. Wenn eine VM Mitglied von zwei oder mehr Instanzgruppen ist, kann nur eine der Instanzgruppen von einem oder mehreren Load-Balancer-Backend-Diensten referenziert werden.
Dieselbe Instanzgruppe kann von zwei oder mehr Backend-Diensten verwendet werden. Für jede Zuordnung zwischen einer Instanzgruppe und einem Backend-Dienst kann ein anderer Balancing-Modus verwendet werden, mit Ausnahme der inkompatiblen Kombinationen von Balancing-Modi.
Folgende Balancing-Modus-Kombinationen sind inkompatibel:
Der Balancing-Modus
UTILIZATIONist mit allen anderen Balancing-Modi inkompatibel, mit einer Ausnahme:Es gilt die folgende allgemeine Regel: Wenn eine Instanzgruppe eine Back-End-Gruppe für mehrere Backend-Dienste ist, muss die Instanzgruppe für alle diese Backend-Dienste den Balancing-Modus
UTILIZATIONverwenden.Folgende Ausnahme gilt: Eine Instanzgruppe, die eine Backend-Gruppe für einen Backend-Dienst eines globalen externen Passthrough-Network Load Balancers ist, kann den Balancing-Modus
UTILIZATIONverwenden, auch wenn die Instanzgruppe auch eine Backend-Gruppe für einen oder mehrere Backend-Dienste von regionalen externen Passthrough-Network Load Balancern oder internen Passthrough-Network Load Balancern ist. Backend-Dienste für regionale externe Passthrough-Network Load Balancer oder interne Passthrough-Network Load Balancer verwenden weiterhin den Balancing-ModusCONNECTION.
Der Balancing-Modus
CUSTOM_METRICSist mit allen anderen Balancing-Modi inkompatibel. Wenn eine Instanzgruppe eine Backend-Gruppe für mehrere Backend-Dienste ist, muss die Instanzgruppe für jeden Backend-Dienst den Balancing-ModusCUSTOM_METRICSverwenden.
Die inkompatiblen Balancing-Modus-Kombinationen haben folgende Folgen:
Wenn eine Instanzgruppe den Balancing-Modus
UTILIZATIONoderCUSTOM_METRICSals Backend-Gruppe für mindestens einen Backend-Dienst verwendet (mit Ausnahme eines globalen externen Passthrough-Network Load Balancer-Backend-Dienstes), kann dieselbe Instanzgruppe nicht auch eine Backend-Gruppe für einen Backend-Dienst eines regionalen externen Passthrough-Network Load Balancers oder eines internen Passthrough-Network Load Balancers sein.Eine Instanzgruppe kann gleichzeitig eine Backend-Gruppe in einem Backend-Dienst eines globalen externen Passthrough-Network-Load-Balancers sein, der den Balancing-Modus
UTILIZATIONverwendet, sowie eine Backend-Gruppe in einem oder mehreren Backend-Diensten eines regionalen externen Passthrough-Network-Load-Balancers oder eines internen Passthrough-Network-Load-Balancers.
Es gibt keinen einzelnen Befehl, mit dem der Balancing-Modus derselben Instanzgruppe für mehrere Backend-Dienste geändert werden kann. Wenn eine Instanzgruppe ein Backend für zwei oder mehr Backend-Dienste ist und ihre Balancing-Modi auf einen neuen Modus aktualisiert werden müssen, der mit ihrem aktuellen Modus nicht kompatibel ist, können Sie die folgende Methode verwenden:
- Entfernen Sie die Instanzgruppe als Backend aus allen Backend-Diensten bis auf einen Backend-Dienst.
- Ändern Sie den Balancing-Modus der Instanzgruppe für den einen verbleibenden Backend-Dienst.
- Fügen Sie den anderen Backend-Diensten die Instanzgruppe wieder als Backend hinzu.
Die folgenden Best Practices bieten flexiblere Optionen:
Vermeiden Sie es, dieselbe Instanzgruppe als Backend für zwei oder mehr Backend-Dienste zu verwenden. Verwenden Sie stattdessen mehrere NEGs.
Im Gegensatz zu Instanzgruppen kann eine VM einen Endpunkt in zwei oder mehr NEGs mit Load Balancing haben.
Wenn eine VM beispielsweise gleichzeitig ein Backend eines Passthrough-Network-Load-Balancers und entweder eines Proxy-Network-Load-Balancers oder eines Application Load Balancers sein muss, verwenden Sie mehrere NEGs mit Load-Balancing. Platzieren Sie einen VM-Endpunkt in einer eindeutigen NEG, die mit jedem Load-Balancer-Typ kompatibel ist. Verknüpfen Sie dann jede NEG mit dem entsprechenden Backend-Dienst des Load Balancers.
Fügen Sie eine verwaltete Instanzgruppe mit Autoscaling nicht mehr als einem Backend-Dienst hinzu, wenn Sie den Autoscaling-Messwert HTTP-Load-Balancing-Auslastung verwenden. Zwei oder mehr Backend-Dienste, die auf dieselbe verwaltete Instanzgruppe mit Autoscaling verweisen, können sich widersprechen, es sei denn, der Autoscaling-Messwert hat nichts mit der Load-Balancer-Aktivität zu tun.
Zonale Netzwerk-Endpunktgruppen
Netzwerkendpunkte stellen Dienste gemäß ihrer IP-Adresse oder einer Kombination aus IP-Adresse und Port dar und verweisen nicht auf eine VM in einer Instanzgruppe. Eine Netzwerk-Endpunktgruppe (NEG) ist eine logische Gruppierung von Netzwerkendpunkten.
Zonale NEGs sind zonale Ressourcen, die Kombinationen aus IP-Adressen oder IP-Adressen/Port-Kombinationen fürGoogle Cloud -Ressourcen in einem einzelnen Subnetz darstellen.
Ein Back-End-Dienst, der zonale NEGs als Back-Ends verwendet, verteilt den Traffic auf Anwendungen oder Container, die innerhalb von VMs ausgeführt werden.
Für zonale NEGs sind zwei Arten von Netzwerkendpunkten verfügbar:
GCE_VM_IP-Endpunkte, die von allen Passthrough-Load-Balancern unterstützt werden, mit Ausnahme von zielpoolbasierten regionalen externen Passthrough-Network-Load-Balancern.GCE_VM_IP_PORT-Endpunkte, die von allen proxybasierten Load Balancern (Application Load Balancer und Proxy-Network Load Balancer) und Cloud Service Mesh unterstützt werden.
Informationen zu den Produkten, die zonale NEG-Backends unterstützen, finden Sie unter Tabelle: Backend-Dienste und unterstützte Backend-Typen.
Weitere Informationen finden Sie unter Übersicht über zonale NEGs.
Internetnetzwerk-Endpunktgruppen
Internet-NEGs sind Ressourcen, die externe Back-Ends definieren. Ein externes Backend ist ein Backend, das in der lokalen Infrastruktur oder in der Infrastruktur von Drittanbietern gehostet wird.
Eine Internet-NEG ist eine Kombination aus einem Hostnamen oder einer IP-Adresse und einem optionalen Port. Für Internet-NEGs sind zwei Arten von Netzwerkendpunkten verfügbar: INTERNET_FQDN_PORT und INTERNET_IP_PORT.
Weitere Informationen finden Sie unter Übersicht über Internetnetzwerk-Endpunktgruppen.
Veröffentlichte Dienst-Backends
Wenn sowohl das Ersteller- als auch das Nutzer-VPC-Netzwerk zur selben Organisation gehören, können Sie über Back-Ends für veröffentlichte Dienste auf einen veröffentlichten Dienst zugreifen. Mit Back-Ends für veröffentlichte Dienste können Sie unterstützte Load Balancer oder Cloud Service Mesh konfigurieren, um Traffic über Private Service Connect-Endpunkte an veröffentlichte Dienste weiterzuleiten. Wenn Sie Traffic an den veröffentlichten Dienst weiterleiten möchten, verknüpfen Sie einen regionalen Backend-Dienst mit einem Dienstanhang. Diese Konfiguration wird als veröffentlichtes Dienst-Backend bezeichnet.
Diese Backends bieten eine einheitliche Konnektivität, da unterstützte Load Balancer und Cloud Service Mesh Private Service Connect-Endpunkte gemeinsam nutzen können. Sie stellen diese Verbindung her, indem Sie einen Verweis auf den Dienstanhang des Erstellers angeben. Veröffentlichte Dienst-Backends ermöglichen auch eine erweiterte Trafficverwaltung und Beobachtbarkeit, z. B. das Erzwingen zentraler Sicherheitsrichtlinien und das Erfassen zentraler Messwerte.
Weitere Informationen zum Konfigurieren von Back-Ends für veröffentlichte Dienste für Load Balancer finden Sie unter Über Back-Ends und Endpunkte für veröffentlichte Dienste auf veröffentlichte Dienste zugreifen.
Gemischte Backend-Gruppen
Die folgenden Überlegungen zur Nutzung gelten, wenn Sie einem einzelnen Backend-Dienst verschiedene Arten von Backends hinzufügen:
- Ein einzelner Backend-Dienst kann nicht gleichzeitig Instanzgruppen und zonale NEGs verwenden.
- Sie können jedoch eine Kombination verschiedener Arten von Instanzgruppen für denselben Backend-Dienst verwenden. Beispielsweise kann ein einzelner Backend-Dienst auf eine Kombination aus verwalteten und nicht verwalteten Instanzgruppen verweisen. Ausführliche Informationen dazu, welche Backends mit welchen Backend-Diensten kompatibel sind, finden Sie in der Tabelle im vorherigen Abschnitt.
- Mit bestimmten Proxy-Load-Balancern können Sie eine Kombination aus zonalen NEGs (mit
GCE_VM_IP_PORT-Endpunkten) und Hybridkonnektivitäts-NEGs (mitNON_GCP_PRIVATE_IP_PORT-Endpunkten) verwenden, um Hybrid-Load-Balancing zu konfigurieren. Informationen dazu, welche Load-Balancer diese Funktion haben, finden Sie unter Tabelle: Backend-Dienste und unterstützte Backend-Typen.
Protokoll für Back-Ends
Beim Erstellen eines Back-End-Diensts müssen Sie das Protokoll angeben, das für die Kommunikation mit den Back-Ends verwendet werden soll. Sie können nur ein Protokoll pro Back-End-Dienst angeben. Sie können kein sekundäres Protokoll angeben, das als Fallback verwendet werden soll.
Welche Protokolle gültig sind, hängt vom Typ des Load Balancers.
| Produktfamilie | Protokolloptionen für Backend-Dienste |
|---|---|
| Application Load Balancer | HTTP, HTTPS, HTTP/2 |
| Proxy-Network Load Balancer | TCP oder SSL Regionale Proxy-Network Load Balancer unterstützen nur TCP. |
| Globaler externer Passthrough-Network Load Balancer | UNSPECIFIED |
| Regionaler Passthrough-Network Load Balancer | TCP, UDP oder UNSPECIFIED |
Durch das Ändern des Protokolls eines Back-End-Dienstes werden die Back-Ends für einige Minuten über Load-Balancer unerreichbar.
Verschlüsselung zwischen dem Load-Balancer und Back-Ends
Informationen zur Verschlüsselung zwischen dem Load-Balancer und den Back-Ends finden Sie unter Verschlüsselung der Back-Ends.
Balancing-Modus, Zielkapazität und Kapazitätsskalierer
Bei Application Load Balancern, Cloud Service Mesh, Proxy-Network Load Balancern und globalen externen Passthrough-Network Load Balancern sind der Balancing-Modus, die Zielkapazität und die Kapazitätsskalierung Parameter, die Sie angeben, wenn Sie einem Backend-Dienst ein unterstütztes Backend hinzufügen. Die Load Balancer verwenden diese Parameter, um die Verteilung von neuen Anfragen (für HTTP-Load-Balancing) oder neuen Verbindungen (für TCP-Proxy-Load-Balancing und globales Passthrough-Load-Balancing) auf Zonen mit unterstützten Backends zu verwalten:
Der Balancing-Modus definiert, wie der Load Balancer die Kapazität misst. Mit anderen Worten: Der Balancing-Modus ist die Einheit, mit der die Kapazität definiert wird.
Google Cloud hat die folgenden Balancing-Modi:
CONNECTION: Definiert die Kapazität anhand der Anzahl neuer TCP-Verbindungen.RATE: Definiert die Kapazität basierend auf der Rate neuer HTTP-Anfragen pro Sekunde (für Application Load Balancer) oder Pakete pro Sekunde (für globale externe Passthrough-Network Load Balancer).UTILIZATION: Definiert die Kapazität basierend auf der ungefähren CPU-Auslastung von VMs in einer Zone einer Instanzgruppe.CUSTOM_METRICS: Definiert die Kapazität basierend auf benutzerdefinierten Messwerten.
Die Zielkapazität definiert die Zielkapazitätsnummer.
- Die Zielkapazität ist kein Schutzschalter.
- Wenn die Kapazitätsauslastung die Zielkapazität erreicht, leitet der Load Balancer neue Anfragen oder neue Verbindungen an eine andere Zone weiter, sofern Backends in zwei oder mehr Zonen konfiguriert sind.
- Globale und regionenübergreifende Load Balancer verwenden die Kapazität auch, um Anfragen oder neue Verbindungen an Zonen in verschiedenen Regionen weiterzuleiten, wenn Sie Backends in mehr als einer Region konfiguriert haben.
- Wenn alle Zonen die Zielkapazität erreicht haben, werden neue Anfragen oder neue Verbindungen durch proportionales Überfüllen verteilt.
Mit dem Kapazitätsskalierer können Sie die Zielkapazität manuell skalieren. Die Werte für den Kapazitätsskalierer sind:
0: Gibt an, dass das Backend vollständig geleert ist. Sie können den Wert0nicht verwenden, wenn ein Backend-Dienst nur ein Backend hat.0.1(10 %) bis1.0(100 %): Gibt den Prozentsatz der verwendeten Back-End-Kapazität an.
Unterstützte Backend-Gruppen
Für proxybasierte Load Balancer (Application Load Balancer und Proxy-Network Load Balancer) und Cloud Service Mesh unterstützen die folgenden Typen von Backend-Gruppen die Parameter für den Balancing-Modus, die Zielkapazität und die Kapazitätsskalierung:
Für globale externe Passthrough-Network Load Balancer unterstützen die folgenden Arten von Backend-Gruppen die Parameter für den Balancing-Modus, die Zielkapazität und die Kapazitätsskalierung:
Internet-NEGs, serverlose NEGs und Private Service Connect-NEGs unterstützen die Parameter für den Balancing-Modus, die Zielkapazität und die Kapazitätsskalierung nicht.
Balancing-Modi für Application Load Balancer und Cloud Service Mesh
Die verfügbaren Balancing-Modi für Application Load Balancer- und Cloud Service Mesh-Backends hängen vom Typ des unterstützten Backends und einer Einstellung für die Trafficdauer ab.
Einstellung für die Traffic-Dauer
Für Application Load Balancer- und Cloud Service Mesh-Backends können Sie optional eine Einstellung für die Trafficdauer angeben. Diese Einstellung ist nur für die Zuordnung zwischen einem unterstützten Backend und einem Backend-Dienst verfügbar. Die Einstellung für die Verkehrsdauer hat zwei gültige Werte:
SHORT: Empfohlen für HTTP-Anfragen, die mit Antworten von Back-Ends in weniger als einer Sekunde beantwortet werden. Wenn Sie die Trafficdauer nicht explizit angeben, verhält sich der Load Balancer so, als hätten SieSHORTangegeben.LONG: Empfohlen für HTTP-Anfragen, bei denen das Backend mehr als eine Sekunde benötigt, um Antworten zu generieren.
Wenn Sie die Trafficdauer explizit festlegen möchten, wenn Sie einem Backend-Dienst ein Backend hinzufügen, haben Sie folgende Möglichkeiten:
- Führen Sie den Befehl
gcloud compute backend-services add-backendmit dem Flag--traffic-durationaus. - Erstellen Sie einen Backend-Dienst oder aktualisieren Sie einen Backend-Dienst mit dem Attribut
trafficDuration.
Balancing-Modi für kurze Trafficdauer
Wenn die Einstellung für die Trafficdauer nicht angegeben oder auf SHORT gesetzt ist, hängen die verfügbaren Balancing-Modi für Application Load Balancer- und Cloud Service Mesh-Backends vom Typ des unterstützten Backends ab.
| Unterstütztes Backend | Balancing-Modus | ||||
|---|---|---|---|---|---|
CONNECTION |
RATE |
UTILIZATION |
CUSTOM_METRICS |
||
| Instanzgruppen | |||||
Zonale NEGs mit GCE_VM_IP_PORT-Endpunkten |
|||||
| Zonale Hybridkonnektivitäts-NEGs | |||||
Balancing-Modi für lange Traffic-Dauer
Wenn die Einstellung für die Trafficdauer LONG ist, hängen die verfügbaren Balancing-Modi für Application Load Balancer- und Cloud Service Mesh-Backends vom Typ des unterstützten Backends ab.
| Unterstütztes Backend | Balancing-Modus | ||||
|---|---|---|---|---|---|
CONNECTION |
RATE |
UTILIZATION |
CUSTOM_METRICS |
||
| Instanzgruppen | |||||
Zonale NEGs mit GCE_VM_IP_PORT-Endpunkten |
|||||
| Zonale Hybridkonnektivitäts-NEGs | |||||
Balancing-Modi für Proxy-Network Load Balancer
Die verfügbaren Balancing-Modi für Proxy-Network-Load-Balancer-Backends hängen vom Typ des unterstützten Backends ab.
| Unterstütztes Backend | Balancing-Modus | ||||
|---|---|---|---|---|---|
CONNECTION |
RATE |
UTILIZATION |
CUSTOM_METRICS |
||
| Instanzgruppen | |||||
Zonale NEGs mit GCE_VM_IP_PORT-Endpunkten |
|||||
| Zonale Hybridkonnektivitäts-NEGs | |||||
Balancing-Modi für Passthrough-Network Load Balancer
In den folgenden Tabellen werden die Balancing-Modi für globale und regionale Passthrough-Network-Load-Balancer beschrieben.
Balancing-Modi für regionale Passthrough-Network Load Balancer
In der folgenden Tabelle sind die Balancing-Modi für regionale Passthrough-Network Load Balancer aufgeführt – regionale externe Passthrough-Network Load Balancer und interne Passthrough-Network Load Balancer.
| Unterstütztes Backend | Balancing-Modus |
|---|---|
CONNECTION |
|
| Instanzgruppen | |
Zonale NEGs mit GCE_VM_IP-Endpunkten |
Spezifikationen für die Zielkapazität für proxybasierte Load Balancer
In diesem Abschnitt werden die Zielkapazitätsspezifikationen für Application Load Balancer-, Cloud Service Mesh- und Proxy-Network Load Balancer-Backends behandelt, die die Einstellungen für Balancing-Modus, Zielkapazität und Kapazitätsskalierung unterstützen.
Weitere Informationen zu Zielkapazitätsspezifikationen für globale externe Passthrough-Network Load Balancer finden Sie unter Zielkapazitätsspezifikationen für globale externe Passthrough-Network Load Balancer.
Verbindungsmodus für Verbindungen
Proxy-Network Load Balancer-Backends können den Balancing-Modus CONNECTION mit einem der folgenden erforderlichen Zielkapazitätsparameter verwenden:
| Parameter für die Zielkapazität | Unterstütztes Backend | |||
|---|---|---|---|---|
| Zonale (verwaltete oder nicht verwaltete) Instanzgruppen | Regional verwaltete Instanzgruppen | Zonale NEGs mit GCE_VM_IP_PORT-Endpunkten |
Zonale Hybridkonnektivitäts-NEGs | |
max-connectionsZiel-TCP-Verbindungen pro Backend-Zone |
||||
max-connections-per-instanceZiel-TCP-Verbindungen pro VM-Instanz. Cloud Load Balancing verwendet diesen Parameter, um die Ziel-TCP-Verbindungen pro Backend-Zone zu berechnen. |
||||
max-connections-per-endpointZiel-TCP-Verbindungen pro NEG-Endpunkt. Cloud Load Balancing verwendet diesen Parameter, um die Ziel-TCP-Verbindungen pro Backend-Zone zu berechnen. |
||||
Parameter max-connections verwenden
Wenn Sie den Parameter max-connections angeben, definiert der von Ihnen angegebene Wert die Kapazität für eine gesamte Zone.
Für eine zonale Instanzgruppe mit insgesamt
NInstanzen undhfehlerfreien Instanzen (wobeih≤N) lauten die Berechnungen so:- Wenn Sie
max-connectionsaufXfestlegen, ist die zonale ZielkapazitätX. - Die durchschnittliche Anzahl der Verbindungen pro Instanz beträgt
X / h.
- Wenn Sie
Regionale verwaltete Instanzgruppen unterstützen den Parameter
max-connectionsnicht, da sie aus mehreren Zonen bestehen. Verwenden Sie stattdessen den Parametermax-connections-per-instance.Für eine zonale NEG mit insgesamt
NEndpunkten undhfehlerfreien Endpunkten (wobeih≤N) lauten die Berechnungen so:- Wenn Sie
max-connectionsaufXfestlegen, ist die zonale ZielkapazitätX. - Die durchschnittliche Anzahl der Verbindungen pro Endpunkt beträgt
X / h.
- Wenn Sie
Parameter max-connections-per-instance oder max-connections-per-endpoint verwenden
Wenn Sie entweder den Parameter max-connections-per-instance oder max-connections-per-endpoint angeben, verwendet der Load Balancer den von Ihnen angegebenen Wert, um eine Kapazität pro Zone zu berechnen:
Für eine zonale Instanzgruppe mit insgesamt
NInstanzen undhfehlerfreien Instanzen (wobeih≤N) lauten die Berechnungen so:- Wenn Sie
max-connections-per-instanceaufXsetzen, beträgt die zonale ZielkapazitätN * X. Dies entspricht dem Festlegen vonmax-connectionsaufN * X. - Die durchschnittliche Anzahl der Verbindungen pro Instanz beträgt
(N * X) / h.
- Wenn Sie
Wenn Sie bei einer regional verwalteten Instanzgruppe
max-connections-per-instanceaufXsetzen, berechnet Google Cloud eine Zielkapazität pro Zone für jede Zone der Instanzgruppe. Wenn in jeder Zone insgesamtKInstanzen undhfehlerfreie Instanzen vorhanden sind (wobeih≤K), werden die Berechnungen so durchgeführt:- Die Zielkapazität der Zone ist
K * X. - Die durchschnittliche Anzahl der Verbindungen pro Instanz in der Zone beträgt
(K * X) / h.
- Die Zielkapazität der Zone ist
Für eine zonale NEG mit insgesamt
NEndpunkten undhfehlerfreien Endpunkten (wobeih≤N) lauten die Berechnungen so:- Wenn Sie
max-connections-per-endpointaufXsetzen, beträgt die zonale ZielkapazitätN * X. Dies entspricht dem Festlegen vonmax-connectionsaufN * X. - Die durchschnittliche Anzahl der Verbindungen pro Endpunkt beträgt
(N * X) / h.
- Wenn Sie
Load-Balancing-Modus
Application Load Balancer- und Cloud Service Mesh-Backends mit einer nicht angegebenen oder kurzen Einstellung für die Trafficdauer können den Balancing-Modus RATE mit einem der folgenden erforderlichen Zielkapazitätsparameter verwenden:
| Parameter für die Zielkapazität | Unterstütztes Backend | |||
|---|---|---|---|---|
| Zonale (verwaltete oder nicht verwaltete) Instanzgruppen | Regional verwaltete Instanzgruppen | Zonale NEGs mit GCE_VM_IP_PORT-Endpunkten |
Zonale Hybridkonnektivitäts-NEGs | |
max-rateZiel-HTTP-Anfragerate pro Backend-Zone |
||||
max-rate-per-instanceZiel-HTTP-Anfragerate pro VM-Instanz. Cloud Load Balancing verwendet diesen Parameter, um die HTTP-Zielanforderungsrate pro Backend-Zone zu berechnen. |
||||
max-rate-per-endpointZiel-HTTP-Anfragerate pro NEG-Endpunkt. Cloud Load Balancing verwendet diesen Parameter, um die HTTP-Zielanforderungsrate pro Backend-Zone zu berechnen. |
||||
Parameter max-rate verwenden
Wenn Sie den Parameter max-rate angeben, definiert der von Ihnen angegebene Wert die Kapazität für eine gesamte Zone.
Für eine zonale Instanzgruppe mit insgesamt
NInstanzen undhfehlerfreien Instanzen (wobeih≤N) lauten die Berechnungen so:- Wenn Sie
max-rateaufXfestlegen, beträgt die zonale ZielkapazitätXAnfragen pro Sekunde. - Die durchschnittliche Anzahl der Anfragen pro Sekunde und Instanz beträgt
X / h.
- Wenn Sie
Regionale verwaltete Instanzgruppen unterstützen den Parameter
max-ratenicht, da sie aus mehreren Zonen bestehen. Verwenden Sie stattdessen den Parametermax-rate-per-instance.Für eine zonale NEG mit insgesamt
NEndpunkten undhfehlerfreien Endpunkten (wobeih≤N) lauten die Berechnungen so:- Wenn Sie
max-rateaufXfestlegen, beträgt die zonale ZielkapazitätXAnfragen pro Sekunde. - Die durchschnittliche Anzahl der Anfragen pro Sekunde und Endpunkt beträgt
X / h.
- Wenn Sie
Parameter max-rate-per-instance oder max-rate-per-endpoint verwenden
Wenn Sie entweder den Parameter max-rate-per-instance oder max-rate-per-endpoint angeben, verwendet der Load Balancer den von Ihnen angegebenen Wert, um eine Kapazität pro Zone zu berechnen:
Für eine zonale Instanzgruppe mit insgesamt
NInstanzen undhfehlerfreien Instanzen (wobeih≤N) lauten die Berechnungen so:- Wenn Sie
max-rate-per-instanceaufXfestlegen, beträgt die zonale ZielkapazitätN * XAnfragen pro Sekunde. Dies entspricht dem Festlegen vonmax-rateaufN * X. - Die durchschnittliche Anzahl der Anfragen pro Sekunde und Instanz beträgt
(N * X) / h.
- Wenn Sie
Wenn Sie bei einer regional verwalteten Instanzgruppe
max-rate-per-instanceaufXsetzen, berechnet Google Cloud eine Zielkapazität pro Zone für jede Zone der Instanzgruppe. Wenn in jeder Zone insgesamtKInstanzen undhfehlerfreie Instanzen vorhanden sind (wobeih≤K), werden die Berechnungen so durchgeführt:- Die Zielkapazität der Zone beträgt
K * XAnfragen pro Sekunde. - Die durchschnittliche Anzahl der Anfragen pro Sekunde und Instanz in der Zone beträgt
(K * X) / h.
- Die Zielkapazität der Zone beträgt
Für eine zonale NEG mit insgesamt
NEndpunkten undhfehlerfreien Endpunkten (wobeih≤N) lauten die Berechnungen so:- Wenn Sie
max-rate-per-endpointaufXfestlegen, beträgt die zonale ZielkapazitätN * XAnfragen pro Sekunde. Dies entspricht dem Festlegen vonmax-rateaufN * X. - Die durchschnittliche Anzahl der Anfragen pro Sekunde und Endpunkt beträgt
(N * X) / h.
- Wenn Sie
Balancing-Modus „Auslastung”
Application Load Balancer-, Cloud Service Mesh- und Proxy-Network Load Balancer-Instanzgruppen-Backends können den Balancing-Modus UTILIZATION verwenden. NEG-Back-Ends unterstützen diesen Balancing-Modus nicht.
Der Ausgleichsmodus UTILIZATION hängt von der CPU-Auslastung der VM und anderen Faktoren ab. Wenn diese Faktoren schwanken, berechnet der Load Balancer die Auslastung möglicherweise so, dass einige VMs mehr Anfragen oder Verbindungen erhalten als andere. Beachten Sie daher Folgendes:
Verwenden Sie den Balancing-Modus
UTILIZATIONnur, wenn die Sitzungsaffinität aufNONEfestgelegt ist. Wenn Ihr Backend-Dienst eine andere Sitzungsaffinität alsNONEverwendet, verwenden Sie stattdessen den Balancing-ModusRATE, oderCONNECTION.Wenn die durchschnittliche Auslastung aller VMs, die mit einem Backend-Dienst verknüpft sind, unter 10 % liegt, reagiert der Load Balancer sehr empfindlich auf geringfügige Traffic-Schwankungen. Daher ist ein gewisses Ungleichgewicht beim Traffic zu erwarten und kleine Lastverschiebungen können dazu führen, dass sich die Trafficverteilung zwischen verschiedenen Backends verschiebt.
Der Balancing-Modus UTILIZATION hat keine erforderliche Zielkapazitätseinstellung. Sie können jedoch optional eine Zielkapazität definieren, indem Sie einen der Zielkapazitätsparameter oder eine Kombination von Zielkapazitätsparametern verwenden, die in den folgenden Abschnitten beschrieben werden.
Parameter für die Zielkapazität der Auslastung für Application Load Balancer- und Cloud Service Mesh-Backends mit einer nicht angegebenen oder kurzen Einstellung für die Trafficdauer
Application Load Balancer- und Cloud Service Mesh-Backends mit einer nicht angegebenen oder kurzen Einstellung für die Trafficdauer können den Balancing-Modus UTILIZATION mit einem der folgenden Zielkapazitätsparameter oder einer Kombination von Parametern verwenden:
| Zielkapazitätsparameter oder Parameterkombination | Unterstütztes Backend | |||
|---|---|---|---|---|
| Zonale (verwaltete oder nicht verwaltete) Instanzgruppen | Regional verwaltete Instanzgruppen | Zonale NEGs mit GCE_VM_IP_PORT-Endpunkten |
Zonale Hybridkonnektivitäts-NEGs | |
max-utilizationZielauslastung pro Backend-Zone |
||||
max-rateZiel-HTTP-Anfragerate pro Backend-Zone |
||||
max-rate und max-utilizationDie Kapazität der Backend-Zone wird durch den Messwert bestimmt, der sein Ziel zuerst erreicht:
|
||||
max-rate-per-instanceZiel-HTTP-Anfragerate pro VM-Instanz. Cloud Load Balancing verwendet diesen Parameter, um die HTTP-Zielanforderungsrate pro Backend-Zone zu berechnen. |
||||
max-rate-per-instance und
max-utilizationDie Kapazität der Backend-Zone wird durch den Messwert bestimmt, der sein Ziel zuerst erreicht:
|
||||
Weitere Informationen zu den Zielkapazitätsparametern max-rate und max-rate-per-instance finden Sie in diesem Dokument unter Raten-Balancing-Modus.
Parameter für die Zielkapazität der Auslastung für Application Load Balancer- und Cloud Service Mesh-Backends mit einer langen Trafficdauer
Application Load Balancer- und Cloud Service Mesh-Backends mit einer langen Einstellung für die Traffic-Dauer können den Balancing-Modus UTILIZATION mit einem der folgenden Zielkapazitätsparameter oder einer Kombination von Parametern verwenden:
| Zielkapazitätsparameter oder Parameterkombination | Unterstütztes Backend | |||
|---|---|---|---|---|
| Zonale (verwaltete oder nicht verwaltete) Instanzgruppen | Regional verwaltete Instanzgruppen | Zonale NEGs mit GCE_VM_IP_PORT-Endpunkten |
Zonale Hybridkonnektivitäts-NEGs | |
max-utilizationZielauslastung pro Backend-Zone |
||||
Parameter für die Zielkapazität der Auslastung für Proxy-Network-Load-Balancer
Instanzgruppen-Backends von Proxy-Network-Load-Balancern können den Balancing-Modus UTILIZATION mit einem der folgenden Zielkapazitätsparameter oder einer Kombination aus Parametern verwenden.
| Zielkapazitätsparameter oder Parameterkombination | Unterstütztes Backend | |||
|---|---|---|---|---|
| Zonale (verwaltete oder nicht verwaltete) Instanzgruppen | Regional verwaltete Instanzgruppen | Zonale NEGs mit GCE_VM_IP_PORT-Endpunkten |
Zonale Hybridkonnektivitäts-NEGs | |
max-utilizationZielauslastung pro Backend-Zone |
||||
max-connectionsZiel-TCP-Verbindungen pro Backend-Zone |
||||
max-connections und max-utilizationDie Kapazität der Backend-Zone wird durch den Messwert bestimmt, der sein Ziel zuerst erreicht:
|
||||
max-connections-per-instanceZiel-TCP-Verbindungen pro VM-Instanz. Cloud Load Balancing verwendet diesen Parameter, um die Ziel-TCP-Verbindungen pro Backend-Zone zu berechnen. |
||||
max-connections-per-instance und
max-utilizationDie Kapazität der Backend-Zone wird durch den Messwert bestimmt, der sein Ziel zuerst erreicht:
|
||||
Weitere Informationen zu den Zielkapazitätsparametern max-connections und max-connections-per-instance finden Sie in diesem Dokument unter Verbindungs-Balancing-Modus.
Balancing-Modus für benutzerdefinierte Messwerte
Application Load Balancer- und Proxy-Network Load Balancer-Backends können den Balancing-Modus CUSTOM_METRICS verwenden. Mit benutzerdefinierten Messwerten können Sie die Zielkapazität anhand von Anwendungs- oder Infrastrukturdaten definieren, die für Sie am wichtigsten sind. Weitere Informationen finden Sie unter Benutzerdefinierte Messwerte für Application Load Balancer.
Der Balancing-Modus CUSTOM_METRICS hat keine erforderliche Zielkapazitätseinstellung. Sie können jedoch optional eine Zielkapazität mit einem der Zielkapazitätsparameter oder einer Kombination aus Zielkapazitätsparametern definieren, die in den folgenden Abschnitten beschrieben werden.
Zielkapazitätsparameter für benutzerdefinierte Messwerte für Application Load Balancer-Backends mit einer nicht angegebenen oder kurzen Trafficdauer-Einstellung
Application Load Balancer-Backends mit einer nicht angegebenen oder kurzen Einstellung für die Trafficdauer können den Balancing-Modus CUSTOM_METRICS mit einem der folgenden Zielkapazitätsparameter oder einer Kombination aus Parametern verwenden:
| Zielkapazitätsparameter oder Parameterkombination | Unterstütztes Backend | |||
|---|---|---|---|---|
| Zonale (verwaltete oder nicht verwaltete) Instanzgruppen | Regional verwaltete Instanzgruppen | Zonale NEGs mit GCE_VM_IP_PORT-Endpunkten |
Zonale Hybridkonnektivitäts-NEGs | |
backends[].customMetrics[].maxUtilizationZielauslastung für benutzerdefinierte Messwerte pro Backend-Zone |
||||
max-rateZiel-HTTP-Anfragerate pro Backend-Zone |
||||
max-rate und
backends[].customMetrics[].maxUtilizationDie Kapazität der Backend-Zone wird durch den Messwert bestimmt, der sein Ziel zuerst erreicht:
|
||||
max-rate-per-instanceZiel-HTTP-Anfragerate pro VM-Instanz. Cloud Load Balancing verwendet diesen Parameter, um die HTTP-Zielanforderungsrate pro Backend-Zone zu berechnen. |
||||
max-rate-per-instance und
backends[].customMetrics[].maxUtilizationDie Kapazität der Backend-Zone wird durch den Messwert bestimmt, der sein Ziel zuerst erreicht:
|
||||
max-rate-per-endpointZiel-HTTP-Anfragerate pro NEG-Endpunkt. Cloud Load Balancing verwendet diesen Parameter, um die HTTP-Zielanforderungsrate pro Backend-Zone zu berechnen. |
||||
max-rate-per-endpoint und
backends[].customMetrics[].maxUtilizationDie Kapazität der Backend-Zone wird durch den Messwert bestimmt, der sein Ziel zuerst erreicht:
|
||||
Weitere Informationen zu den Zielkapazitätsparametern max-rate, max-rate-per-instance und max-rate-per-endpoint finden Sie in diesem Dokument unter Balancing-Modus „Rate“.
Zielkapazitätsparameter für benutzerdefinierte Messwerte für Application Load Balancer-Backends mit einer Einstellung für eine lange Trafficdauer
Application Load Balancer-Back-Ends mit einer langen Einstellung für die Trafficdauer können den Balancing-Modus CUSTOM_METRICS mit einem der folgenden Zielkapazitätsparameter oder einer Kombination aus Parametern verwenden:
| Zielkapazitätsparameter oder Parameterkombination | Unterstütztes Backend | |||
|---|---|---|---|---|
| Zonale (verwaltete oder nicht verwaltete) Instanzgruppen | Regional verwaltete Instanzgruppen | Zonale NEGs mit GCE_VM_IP_PORT-Endpunkten |
Zonale Hybridkonnektivitäts-NEGs | |
backends[].customMetrics[].maxUtilizationZielauslastung für benutzerdefinierte Messwerte pro Backend-Zone |
||||
Spezifikationen für die Zielkapazität für globale externe Passthrough-Network-Load-Balancer
Spezifikationen für die Zielkapazität sind nur für Back-Ends für globale externe Passthrough-Network-Load-Balancer relevant. Sie sind für Back-Ends für regionale Passthrough-Network-Load-Balancer nicht relevant.
Load-Balancing-Modus
Backends für einen globalen externen Passthrough-Network-Load-Balancer können den Balancing-Modus RATE mit einem der folgenden erforderlichen Zielkapazitätsparameter verwenden:
| Parameter für die Zielkapazität | Unterstütztes Backend | |
|---|---|---|
| Zonale (verwaltete oder nicht verwaltete) Instanzgruppen | Zonale NEGs mit GCE_VM_IP-Endpunkten |
|
max-rate |
||
max-rate-per-instanceGibt die Zielpaketrate pro VM-Instanz an. Cloud Load Balancing verwendet diesen Parameter, um die Zielpaketrate pro Backend-Zone zu berechnen. |
||
max-rate-per-endpointGibt die Zielpaketrate pro NEG-Endpunkt an. Cloud Load Balancing verwendet diesen Parameter, um die Zielpaketrate pro Backend-Zone zu berechnen. |
||
Balancing-Modus „Auslastung”
Globale externe Passthrough-Network-Load-Balancer mit Instanzgruppen-Backends können den Balancing-Modus UTILIZATION verwenden. NEG-Back-Ends unterstützen diesen Balancing-Modus nicht.
Der Balancing-Modus UTILIZATION hat keine erforderliche Einstellung für die Zielkapazität. Sie können jedoch optional eine Zielkapazität definieren, indem Sie einen der Zielkapazitätsparameter oder eine Kombination von Zielkapazitätsparametern verwenden, wie in diesem Abschnitt beschrieben.
Wenn Sie sowohl max-utilization als auch max-rate-per-instance weglassen, wird die Kapazität der Backend-Zone nur durch die Zielauslastung der Zone (max-utilization) mit dem Standardwert 0,8 (80 %) bestimmt, ohne Zielpaketrate.
| Parameter oder Parameterkombination für die Zielkapazität | Unterstütztes Backend | |
|---|---|---|
| Zonale (verwaltete oder nicht verwaltete) Instanzgruppen | Zonale NEGs mit GCE_VM_IP-Endpunkten |
|
max-utilizationDie Kapazität der Backend-Zone wird nur durch die Zielauslastung der Zone ( max-utilization) bestimmt, ohne Zielpaketrate.
|
||
max-rate-per-instanceDie Kapazität der Backend-Zone wird durch den Messwert bestimmt, der sein Ziel zuerst erreicht:
|
||
max-rate-per-instance und max-utilizationDie Kapazität der Backend-Zone wird durch den Messwert bestimmt, der sein Ziel zuerst erreicht:
|
||
Load-Balancing-Richtlinie des Dienstes
Eine Load-Balancing-Richtlinie für Dienste (serviceLbPolicy) ist eine Ressource, die dem Backend-Dienst eines Application Load Balancers, Proxy-Network Load Balancers oder Cloud Service Mesh zugeordnet ist. Weitere Informationen finden Sie unter:
Erweiterte Load-Balancing-Optimierungen für Application Load Balancer und Proxy-Network Load Balancer
Übersicht über erweitertes Load Balancing für Cloud Service Mesh.
Load-Balancing-Richtlinie für den Ort
Bei allen Load Balancern mit Ausnahme von regionalen Passthrough-Network Load Balancern basiert die Trafficverteilung auf einem Load-Balancing-Modus und einer Load-Balancing-Richtlinie für den Ort. Der Load-Balancing-Modus bestimmt den Anteil des Traffics, der an jedes Backend (Instanzgruppe oder NEG) gesendet werden soll. Die Load-Balancing-Richtlinie für den Ort (LocalityLbPolicy) bestimmt dann, wie der Traffic auf die Instanzen oder Endpunkte innerhalb der einzelnen Zonen verteilt wird. Bei regional verwalteten Instanzgruppen gilt die Richtlinie für den Ort für jede einzelne Zone.
Bei regionalen externen Passthrough-Network Load Balancern basiert die Trafficverteilung nur auf der Load-Balancing-Richtlinie für den Ort. Sie bestimmt, wie der Traffic auf alle Backend-Instanzen oder -Endpunkte (aller Backend-Instanzgruppen oder NEGs des Backend-Dienstes) verteilt wird.
Die Load-Balancing-Richtlinie für den Ort wird pro Backend-Dienst konfiguriert. Diese Einstellungen sind verfügbar:
ROUND_ROBIN(Standard): Dies ist die Standardeinstellung für die Load-Balancing-Richtlinie für den Ort, bei der der Load-Balancer ein fehlerfreies Backend im Round-Robin-Verfahren auswählt.LEAST_REQUEST: EinO(1)-Algorithmus, bei dem der Load Balancer zwei zufällige intakte Hosts und den Host mit weniger aktiven Anfragen auswählt.RING_HASH: Dieser Algorithmus implementiert konsistente Hashfunktion für Backends. Der Algorithmus hat das Attribut, dass das Hinzufügen oder Entfernen eines Hosts aus einem Set an N-Hosts sich nur auf 1/N der Anfragen auswirkt.RANDOM: Der Load-Balancer wählt einen zufälligen intakten Host aus.ORIGINAL_DESTINATION: Der Load Balancer wählt ein Backend basierend auf den Client-Verbindungsmetadaten aus. Verbindungen werden zur ursprünglichen Ziel-IP-Adresse geöffnet, die in der eingehenden Clientanfrage angegeben wurde, bevor die Anfrage an den Load Balancer weitergeleitet wurde.MAGLEV: Implementiert konsistente Hashfunktion für Backends und kann als Ersatz für dieRING_HASH-Richtlinie verwendet werden. Maglev ist nicht so stabil wieRING_HASH, bietet aber schnellere Build-Zeiten von Nachschlagetabellen und Backend-Auswahlzeiten. Weitere Informationen zu Maglev finden Sie im Maglev-Whitepaper.WEIGHTED_MAGLEV: Implementiert gewichtetes Load Balancing pro Instanz für regionale externe Passthrough-Network Load Balancer mithilfe von Gewichtungen, die von Systemdiagnosen gemeldet werden. Wenn diese Richtlinie verwendet wird, muss der Backend-Dienst eine Nicht-Legacy-HTTP-basierte Systemdiagnose konfigurieren. Die Systemdiagnoseantworten müssen das nicht standardmäßige HTTP-Antwortheader-FeldX-Load-Balancing-Endpoint-Weightenthalten, um die Gewichtungen pro Instanz anzugeben. Load-Balancing-Entscheidungen werden anhand der instanzspezifischen Gewichtungen getroffen, die in den zuletzt verarbeiteten Systemdiagnoseantworten gemeldet wurden, sofern jede Instanz eine gültige Gewichtung oderUNAVAILABLE_WEIGHTmeldet. Andernfalls bleibt das Load Balancing gleich gewichtet.Ein Beispiel finden Sie unter Gewichtetes Load Balancing für regionale externe Passthrough-Network Load Balancer einrichten.
WEIGHTED_ROUND_ROBIN: Der Load Balancer verwendet benutzerdefinierte Messwerte, um die optimale Instanz oder den optimalen Endpunkt im Backend für die Anfrageabwicklung auszuwählen.
| Load-Balancer | Optionen für Load-Balancing-Richtlinie für den Ort |
|---|---|
Globaler externer Application Load Balancer Regionaler externer Application Load Balancer Regionsübergreifender interner Application Load Balancer Regionaler interner Application Load Balancer |
Unterstütze Optionen:
|
Globaler externer Proxy-Network Load Balancer Regionaler externer Proxy-Network Load Balancer Regionsübergreifender interner Proxy-Network Load Balancer Regionaler interner Proxy-Network Load Balancer |
Unterstütze Optionen:
|
| Globaler externer Passthrough-Network Load Balancer | Unterstütze Optionen:
|
| Regionaler externer Passthrough-Network Load Balancer | Unterstütze Optionen:
|
Interner Passthrough-Network Load Balancer Klassischer Application Load Balancer Klassischer Proxy-Network Load Balancer |
Nicht unterstützt |
Bei proxybasierten Load Balancern (Application Load Balancer und Proxy-Network-Load-Balancer) ändert sich der effektive Standardwert der Load-Balancing-Richtlinie für den Ort (localityLbPolicy) entsprechend den Einstellungen für die Sitzungsaffinität. Wenn die Sitzungsaffinität nicht konfiguriert ist, also der Standardwert NONE beibehalten wird, ist der Standardwert für localityLbPolicy ROUND_ROBIN. Wenn die Sitzungsaffinität auf einen anderen Wert als NONE festgelegt ist, lautet der Standardwert für localityLbPolicy MAGLEV.
Bei Passthrough-Network-Load-Balancern ist MAGLEV der Standardwert der Load-Balancing-Richtlinie für den Ort (localityLbPolicy).
Sie können eine Load Balancing-Richtlinie für den Ort mit derGoogle Cloud Console, gcloud (--locality-lb-policy) oder der API (localityLbPolicy) konfigurieren.
Backend-Teilmengeneinstellung
Die Backend-Teileinstellung ist eine optionale Funktion, die die Leistung und Skalierbarkeit verbessert, indem jeder der Load-Balancer-Instanzen eine Teilmenge der Backends zugewiesen wird.
Die Backend-Teileinstellung wird für Folgendes unterstützt:
- Regionaler interner Application Load Balancer
- Interner Passthrough-Network Load Balancer
Backend-Teileinstellung für regionale interne Application Load Balancer
Bei regionalen internen Application Load Balancern weist die Backend-Teilmengeneinstellung jeder Proxy-Instanz automatisch nur eine Teilmenge der Backends im regionalen Backend-Dienst zu. Standardmäßig öffnet jede Proxy-Instanz Verbindungen zu allen Backends innerhalb eines Backend-Dienstes. Wenn die Anzahl der Proxy-Instanzen und der Back-Ends beide offene Verbindungen zu allen Back-Ends haben, kann dies zu Leistungsproblemen führen.
Durch Aktivieren der Teileinstellung öffnet jeder Proxy nur Verbindungen zu einer Teilmenge der Backends, wodurch die Anzahl der Verbindungen reduziert wird, die für jedes Backend offen sind. Wenn Sie die Anzahl der gleichzeitig offenen Verbindungen zu jedem Backend reduzieren, kann die Leistung sowohl für die Backends als auch für die Proxys verbessert werden.
Das folgende Diagramm zeigt einen Load-Balancer mit zwei Proxys. Ohne Backend-Teilmenge wird der Traffic von beiden Proxys auf alle Backends im Backend-Dienst 1 verteilt. Wenn die Backend-Teileinstellung aktiviert ist, wird der Traffic von jedem Proxy auf eine Teilmenge der Backends verteilt. Traffic von Proxy 1 wird an die Backends 1 und 2 verteilt und Traffic von Proxy 2 an Backend 3 und 4 verteilt.

Sie können den Load-Balancing-Traffic zu den Back-Ends zusätzlich optimieren, indem Sie die Richtlinie localityLbPolicy festlegen.
Weitere Informationen finden Sie unter Trafficrichtlinien.
Informationen zum Einrichten der Backend-Teilmengeneinstellung für interne Application Load Balancer finden Sie unter Backend-Teilmengeneinstellung konfigurieren.
Einschränkungen im Zusammenhang mit der Backend-Teilmengeneinstellung für den internen Application Load Balancer
- Die Backend-Teilmengeneinstellung ist zwar so konzipiert, dass alle Backend-Instanzen weiterhin gut ausgelastet sind, sie kann aber zu einer gewissen Verzerrung des Trafficvolumens führen, das jedes Backend erhält. Das Festlegen von
localityLbPolicyaufLEAST_REQUESTwird für Backend-Dienste empfohlen, die empfindlich auf die Balance der Backend-Last reagieren. - Durch Aktivieren oder Deaktivieren der Teilmengeneinstellung werden bestehende Verbindungen unterbrochen.
- Die Backend-Teileinstellung erfordert, dass die Sitzungsaffinität
NONEist (ein 5-Tupel-Hash). Andere Optionen für die Sitzungsaffinität können nur verwendet werden, wenn die Backend-Teilmengeneinstellung deaktiviert ist. Die Standardwerte der Flags--subsetting-policyund--session-affinitysind beideNONEund können jeweils nur auf einen anderen Wert festgelegt werden.
Backend-Teilmengeneinstellung für internen Passthrough-Network-Load-Balancer
Die Backend-Teilmengeneinstellung für den internen Passthrough-Network-Load-Balancer ermöglicht es Ihnen, Ihren internen Passthrough-Network-Load-Balancer zu skalieren, um eine größere Anzahl von Backend-VM-Instanzen pro internem Backend-Dienst zu unterstützen.
Informationen dazu, wie sich die Teilmengeneinstellung auf dieses Limit auswirkt, finden Sie in der Spalte Kontingente und Limits unter Backend-Dienste.
Die Teilmengeneinstellung ist standardmäßig deaktiviert, wodurch die Verteilung des Backend-Dienstes auf maximal 250 Backend-Instanzen oder Endpunkte begrenzt ist. Wenn der Back-End-Dienst mehr als 250 Back-Ends unterstützen soll, können Sie die Teilmengeneinstellung aktivieren. Wenn die Teilmengeneinstellung aktiviert ist, wird für jede Clientverbindung eine Teilmenge von Backend-Instanzen ausgewählt.
Das folgende Diagramm zeigt ein skaliertes Modell des Unterschieds zwischen diesen beiden Betriebsmodi.
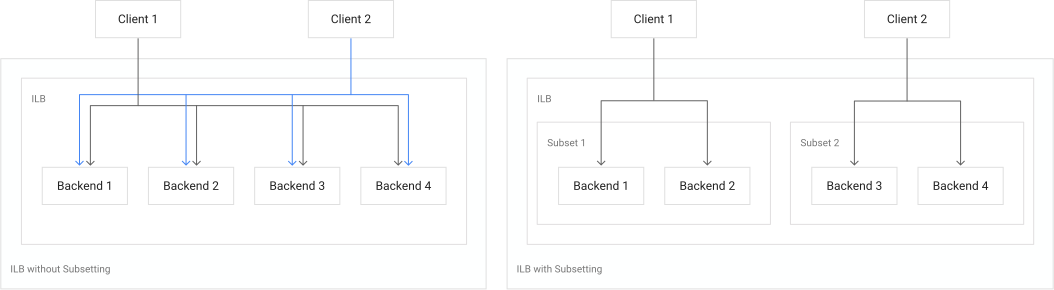
Ohne die Teilmengeneinstellung ist der gesamte Satz fehlerfreier Back-Ends besser genutzt und neue Clientverbindungen werden gemäß der Traffic-Verteilung auf alle fehlerfreien Back-Ends verteilt. Teilmengeneinstellung setzt Load-Balancing-Einschränkungen ein, ermöglicht dem Load-Balancer jedoch, mehr als 250 Back-Ends zu unterstützen.
Eine Konfigurationsanleitung finden Sie unter Teilmengeneinstellung.
Einschränkungen im Zusammenhang mit der Backend-Teilmengeneinstellung für den internen Passthrough-Network-Load-Balancer
- Wenn die Teilmengeneinstellung aktiviert ist, erhalten nicht alle Back-Ends Traffic von einem bestimmten Absender, auch wenn die Anzahl der Back-Ends gering ist.
- Die maximale Anzahl von Backend-Instanzen, wenn die Teilmengeneinstellung aktiviert ist, finden Sie auf der Seite "Kontingente".
- Für die Teilmengeneinstellung wird nur 5-Tupel-Sitzungsaffinität unterstützt.
- Die Paketspiegelung wird bei der Teilmengeneinstellung nicht unterstützt.
- Durch Aktivieren oder Deaktivieren der Teilmengeneinstellung werden bestehende Verbindungen unterbrochen.
- Wenn lokale Clients auf einen internen Passthrough-Network-Load-Balancer zugreifen müssen, kann die Teilmengeneinstellung die Anzahl der Back-Ends, die Verbindungen von Ihren lokalen Clients erhalten, erheblich reduzieren. Dies liegt daran, dass die Region des Cloud VPN-Tunnels oder des Cloud Interconnect-VLAN-Anhangs die Teilmenge der Back-Ends des Load-Balancers bestimmt. Alle Cloud VPN- und Cloud Interconnect-Endpunkte in einer bestimmten Region verwenden dieselbe Teilmenge. Unterschiedliche Teilmengen werden in unterschiedlichen Regionen verwendet.
Preise für Backend-Teilmengen
Für die Verwendung der Backend-Teileinstellung fallen keine Kosten an. Weitere Informationen finden Sie unter Alle Netzwerkpreise.
Sitzungsaffinität
Mit der Sitzungsaffinität können Sie steuern, wie der Load-Balancer Back-Ends für neue Verbindungen auf vorhersehbare Weise auswählt, solange die Anzahl der fehlerfreien Back-Ends konstant bleibt. Dies ist nützlich für Anwendungen, bei denen mehrere Anfragen eines bestimmten Nutzers an dasselbe Backend oder denselben Endpunkt weitergeleitet werden müssen. Zu diesen Anwendungen gehören in der Regel zustandsorientierte Server, die von der Anzeigenbereitstellung, Spielen oder Diensten mit hohem internen Caching verwendet werden.
Google Cloud -Load-Balancer bieten Sitzungsaffinität auf Best-Effort-Basis. Faktoren wie das Ändern des Status der Backend-Systemdiagnose, das Hinzufügen oder Entfernen von Backends, Änderungen an den Backend-Gewichtungen (einschließlich des Aktivierens oder Deaktivierens des gewichteten Balancings) oder Änderungen an der Backend-Auslastung, entsprechend der Messung durch den Balancing-Modus, können die Sitzungsaffinität beeinträchtigen.
Das Load Balancing mit Sitzungsaffinität funktioniert gut, wenn die Verteilung einmaliger Verbindungen angemessen groß ist. Ein angemessen großer Wert bedeutet mindestens ein Vielfaches der Anzahl der Back-Ends. Das Testen eines Load-Balancers mit einer kleinen Anzahl von Verbindungen ermöglicht keine genaue Darstellung der Verteilung von Clientverbindungen zwischen Back-Ends.
Standardmäßig wählen alle Google Cloud -Load-Balancer die Backends mithilfe eines 5-Tupel-Hash-Werts (--session-affinity=NONE) aus:
- Quell-IP-Adresse des Pakets
- Quellport des Pakets (falls im Header des Pakets vorhanden)
- Ziel-IP-Adresse des Pakets
- Zielport des Pakets (falls im Header des Pakets vorhanden)
- Protokoll des Pakets
Weitere Informationen zur Sitzungsaffinität für Passthrough-Network Load Balancer finden Sie in den folgenden Dokumenten:
Traffic-Verteilung für regionale externe Passthrough-Network Load Balancer
Traffic-Verteilung für interne Passthrough-Network Load Balancer
Weitere Informationen zur Sitzungsaffinität für Application Load Balancer finden Sie in den folgenden Dokumenten:
- Sitzungsaffinität für externe Application Load Balancer
- Sitzungsaffinität für interne Application Load Balancer
Weitere Informationen zur Sitzungsaffinität für Proxy-Network Load Balancer finden Sie in den folgenden Dokumenten:
- Sitzungsaffinität für externe Proxy-Network Load Balancer
- Sitzungsaffinität für interne Proxy-Network Load Balancer
Zeitlimit für Backend-Dienst
Die meisten Google Cloud -Load-Balancer haben ein Zeitlimit für den Backend-Dienst. Der Standardwert beträgt 30 Sekunden. Der maximal zulässige Bereich der Zeitüberschreitungswerte liegt zwischen 1 und 2.147.483.647 Sekunden.
Bei externen Application Load Balancern und internen Application Load Balancern, die das HTTP-, HTTPS- oder HTTP/2-Protokoll verwenden, ist das Zeitlimit des Backend-Diensts ein Anfrage- und Antwort-Zeitlimit für HTTP(S)-Traffic.
Weitere Informationen zum Zeitlimit des Backend-Dienstes für jeden Load-Balancer finden Sie hier:
- Informationen zu regionalen externen Application Load Balancern finden Sie unter Zeitlimits und Wiederholungsversuche.
- Informationen zu internen Application Load Balancern finden Sie unter Zeitlimits und Wiederholungsversuche.
Bei externen Proxy-Network-Load-Balancern und internen Proxy-Network-Load-Balancern ist das konfigurierte Zeitlimit für den Backend-Dienst die Zeitspanne, die der Load Balancer die TCP-Verbindung offen hält, wenn keine Daten vom Client oder vom Backend übertragen werden. Wenn nach Ablauf dieser Zeit keine Daten übertragen wurden, schließt der Proxy die Verbindung.
- Standardwert: 30 Sekunden
- Konfigurierbarer Bereich: 1 bis 2.147.483.647 Sekunden
Bei Passthrough-Network-Load-Balancern können Sie den Wert des Zeitlimits des Backend-Dienstes mit
gcloudoder der API festlegen, aber der Wert wird ignoriert. Das Zeitlimit für den Backend-Dienst hat für diese Passthrough-Load-Balancer keine Bedeutung.
Systemdiagnosen
Jeder Backend-Dienst, dessen Backends Instanzgruppen oder zonale NEGs sind, muss eine zugehörige Systemdiagnose haben.
Wenn Sie einen Load Balancer mit der Google Cloud Console erstellen, können Sie die Systemdiagnose bei Bedarf zusammen mit dem Load Balancer erstellen oder auf eine vorhandene Systemdiagnose verweisen.
Wenn Sie einen Backend-Dienst mit den Backends einer Instanzgruppe oder einer zonalen NEG mit Google Cloud CLI oder der API erstellen, müssen Sie auf eine vorhandene Systemdiagnose verweisen. Weitere Informationen zu Art und Umfang der erforderlichen Systemdiagnose finden Sie in der Load-Balancer-Anleitung in der Übersicht über Systemdiagnosen.
Weitere Informationen finden Sie in den folgenden Dokumenten:
- Übersicht über Systemdiagnosen
- Systemdiagnosen erstellen
gcloud-Systemdiagnose- REST API-Systemdiagnose
IAP
Mit IAP können Sie eine zentrale Autorisierungsschicht für Anwendungen einrichten, auf die über HTTPS zugegriffen wird. Damit erhalten Sie ein Zugriffssteuerungsmodell auf Anwendungsebene und müssen keine Firewalls auf Netzwerkebene einsetzen. IAP wird von bestimmten Application Load Balancern unterstützt.
IAP ist nicht mit Cloud CDN kompatibel. Sie können nicht für denselben Backend-Dienst aktiviert werden.
Erweiterte Funktionen zur Traffic-Verwaltung für Application Load Balancer
Informationen zu erweiterten Trafficverwaltungsfunktionen, die für die Backend-Dienste und URL-Zuordnungen konfiguriert sind, die mit Application Load Balancern verknüpft sind, finden Sie hier:
- Trafficverwaltung für interne Application Load Balancer
- Trafficverwaltung für globale externe Application Load Balancer
- Übersicht über die Trafficverwaltung für regionale externe Application Load Balancer
API und gcloudReferenz
Weitere Informationen zu den Attributen der Backend-Dienstressource finden Sie in den folgenden Referenzen:
Nächste Schritte
Eine Dokumentation und Informationen zur Verwendung von Backend-Diensten beim Load-Balancing finden Sie in den folgenden Abschnitten:
- Benutzerdefinierte Header erstellen
- Externen Application Load Balancer erstellen
- Übersicht über externen Application Load Balancer
- Verbindungsausgleich aktivieren
- Verschlüsselung während der Übertragung in Google Cloud
- Backend-Dienste in externen Proxy-Network Load Balancern
- Backend-Dienste in globalen externen Passthrough-Network-Load-Balancern