


Um Daten vom Quell-Datenbankserver in die Cloud SQL for PostgreSQL-Zielinstanz zu verschieben, muss sich Database Migration Service mit der Quellinstanz verbinden. Diese Verbindung kann über das öffentliche Internet oder über eine Reihe privater Verbindungen in der Virtual Private Cloud (VPC) Ihres Projekts hergestellt werden.
Auf dieser Seite finden Sie eine Übersicht über die einzelnen verfügbaren Methoden zur Verbindung mit der Quelldatenbank sowie einen Abschnitt mit Empfehlungen, die Ihnen bei der Auswahl der richtigen Lösung für Ihre Migration helfen:
Der Methodenvergleich enthält eine Vergleichstabelle für die verfügbaren Methoden zur Quellverbindung.
IP-Zulassungsliste beschreibt die Netzwerkverbindung zur öffentlichen IP-Adresse Ihrer Quelldatenbank.
Weiterleitungs-SSH-Tunnel bietet eine Übersicht über dedizierte SSH-Tunnel (Secure Shell).
Unter Private Konnektivität mit Private Service Connect-Schnittstellen wird beschrieben, wie Sie über Netzwerkanhänge eine Verbindung zur privaten IP-Adresse Ihrer Quelle herstellen.
Unter Private Konnektivität mit VPC-Peering wird beschrieben, wie Sie über Peering-VPC-Netzwerke eine Verbindung zur privaten IP-Adresse Ihrer Quelldatenbank herstellen können.
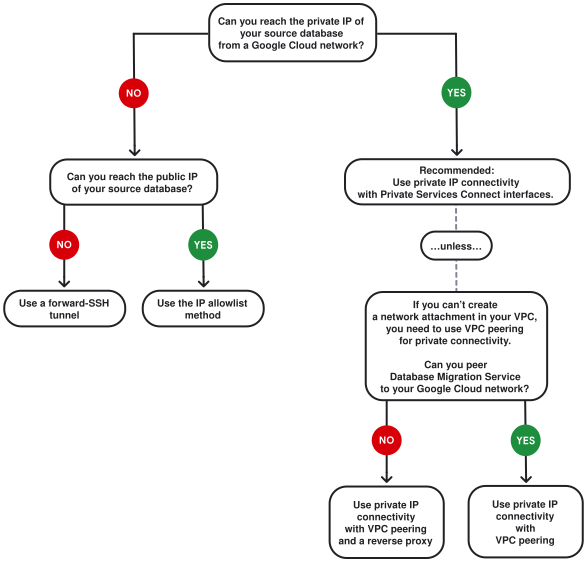
Nachdem Sie sich mit den verschiedenen Verbindungsmethoden und ihren Anforderungen vertraut gemacht haben, können Sie das Entscheidungsbaumdiagramm verwenden, um die richtige Lösung für Ihr Szenario auszuwählen.
Methodenvergleich
Jede Verbindungsmethode hat unterschiedliche Vorteile und Anforderungen. In der folgenden Tabelle finden Sie einen Überblick über die verschiedenen Methoden. Weitere Informationen zu den einzelnen Methoden finden Sie in den entsprechenden Abschnitten.
| Netzwerkmethode | Vorteile | Nachteile |
|---|---|---|
| IP-Zulassungsliste |
|
|
| Weiterleitungs-SSH-Tunnel |
|
|
| Private Service Connect-Schnittstellen |
|
|
| Private Konnektivität mit Virtual Private Cloud-Peering | Die Verbindung wird über VPC-Peerings zur privaten IP-Adresse Ihrer Quelldatenbank hergestellt. Wenn Ihre VPC nicht über genügend Peering-Kontingent verfügt, kann es schwierig sein, diese Verbindungsmethode zu verwenden. In den meisten Fällen empfehlen wir stattdessen die Verwendung von privater Konnektivität mit Private Service Connect-Schnittstellen. |
|
IP-Zulassungsliste für die Verbindung zur Quelldatenbank
Wenn Sie die Verbindungsmethode „IP-Zulassungsliste“ verwenden, versucht Database Migration Service, eine Verbindung zu einer öffentlich verfügbaren IP-Adresse Ihres Quelldatenbankservers herzustellen.
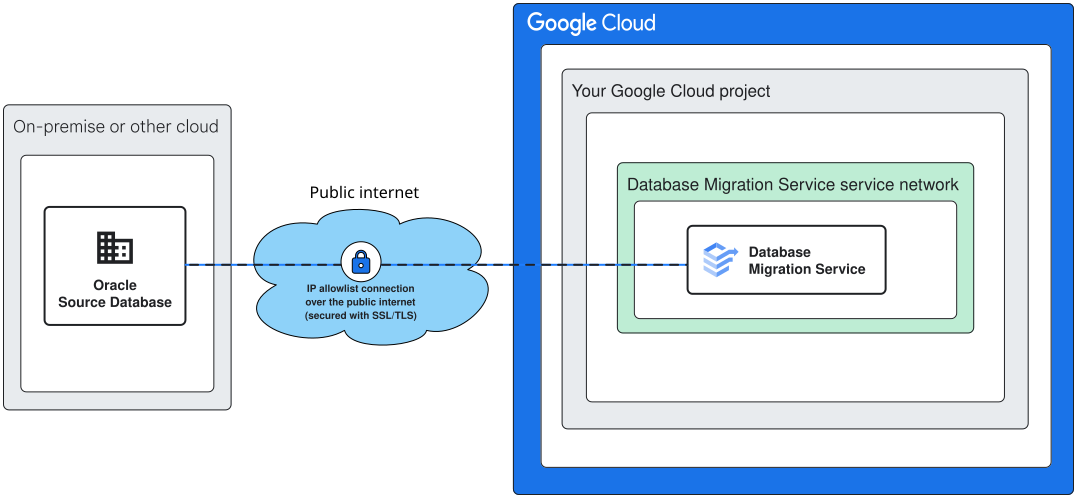
Anforderungen für die Verbindung über eine IP-Zulassungsliste
Wenn Sie diese Verbindungsmethode verwenden möchten, müssen Sie Folgendes sicherstellen:
Sie müssen die IP-Adresse Ihrer Quelle im öffentlichen Internet verfügbar machen (entweder direkt oder mit einem öffentlich erkannten Hostnamen über einen Domain Name Server (DNS)).
- Database Migration Service unterstützt keine direkte Verbindung zu Datenbanken über die SCAN-Funktion (Single Client Access Name) in Oracle Real Application Clusters (RAC)-Umgebungen. Mögliche Lösungen für die Verwendung der Verbindung über eine Zulassungsliste für öffentliche IP-Adressen mit solchen Umgebungen finden Sie unter Oracle SCAN-Fehler beheben.
Sie müssen eingehende Verbindungen von öffentlichen IP-Adressen von Database Migration Service zulassen.
Optional: Für die Verbindung über eine IP-Zulassungsliste werden standardmäßig unverschlüsselte Verbindungen verwendet. Wir empfehlen, TLS-Zertifikate zu verwenden, um Ihre Verbindung zu sichern. Database Migration Service unterstützt verschiedene TLS-Typen, sodass Sie die beste Lösung auswählen können, je nachdem, was Ihre Quelldatenbank unterstützt. Weitere Informationen finden Sie unter SSL/TLS-Zertifikate zum Verschlüsseln von Netzwerkverbindungen verwenden.
Verbindung über IP-Zulassungsliste konfigurieren
Die Konfiguration der Verbindung über öffentliche IP-Adressen erfordert je nach Typ der Quelldatenbank unterschiedliche Schritte. Weitere Informationen finden Sie unter:
Verbindung über IP-Zulassungsliste für selbst gehostete Quellen konfigurieren
IP-Zulassungsliste-Konnektivität für Quellen in Amazon Web Services konfigurieren
Weiterleitungs-SSH-Tunnel für die Verbindung zur Quelldatenbank
Diese Verbindungsmethode ist eine Mischung aus öffentlicher und privater Netzwerkverbindung. Die Verbindung selbst wird über Secure Shell-Ports (SSH) zur öffentlichen IP-Adresse des Tunnelhostservers hergestellt. Sobald die Verbindung aktiv ist, wird der gesamte Traffic über einen sicheren Tunnel an die private IP-Adresse Ihrer Quelldatenbank geleitet.
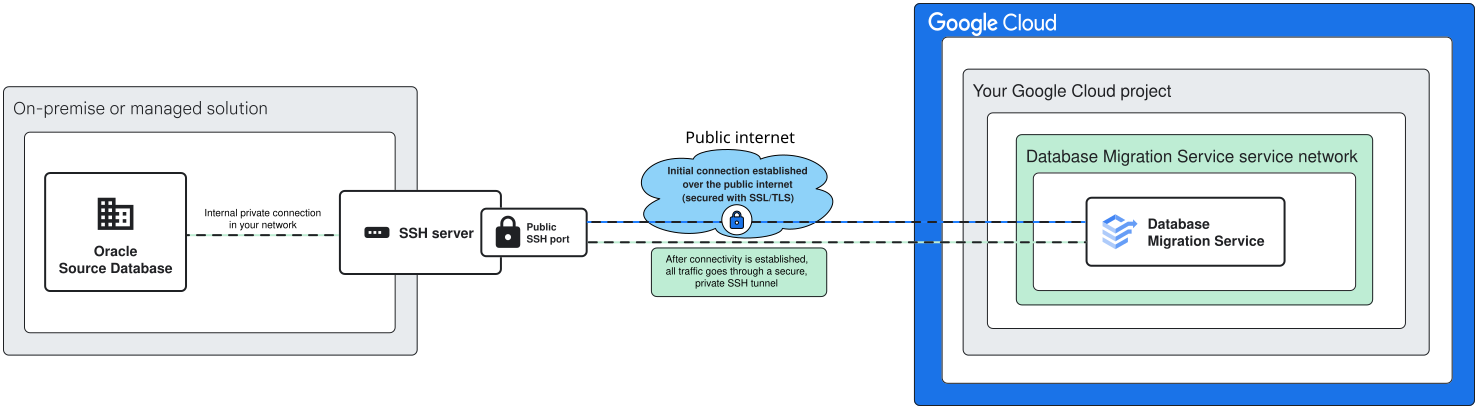
Anforderungen für Weiterleitungs-SSH-Tunnel
Zum Erstellen der Verbindung müssen Sie SSH-Ports auf Ihrem Tunnelserver für das öffentliche Internet freigeben. Sobald die Verbindung hergestellt ist, wird der gesamte Traffic über die private Tunnelverbindung weitergeleitet.
Es ist möglich, den Tunnel auf demselben Server zu beenden, auf dem Sie Ihre Quelldatenbank hosten. Wir empfehlen jedoch, einen dedizierten Tunnelserver zu verwenden. So wird Ihre Quelldatenbank nicht direkt dem öffentlichen Internet ausgesetzt. Der Tunnelserver kann ein beliebiger Unix- oder Linux-Host sein, der über das Internet per SSH erreichbar ist und auf Ihre Quelldatenbank zugreifen kann.
Für bestimmte Verbindungsszenarien empfehlen wir, die Netzwerkmethode private Konnektivität mit Virtual Private Cloud-Peering anstelle eines Forward-SSH-Tunnels zu verwenden:
- Bei selbst gehosteten Quellen, die sich in Google Cloudbefinden, kann Database Migration Service mit der Konfiguration für private Konnektivität auf die private IP-Adresse Ihrer Quelldatenbank zugreifen. Sie müssen keinen separaten SSH-Server einrichten, um die Verbindung herzustellen.
Verbindung für Weiterleitungs-SSH-Tunnel konfigurieren
Die Konfiguration der Verbindung über einen Weiterleitungs-SSH-Tunnel erfordert je nach Typ der Quelldatenbank unterschiedliche Schritte. Weitere Informationen finden Sie unter:
Verbindung über einen Weiterleitungs-SSH-Tunnel für selbst gehostete Quellen konfigurieren
IP-Zulassungsliste-Konnektivität für Quellen in Amazon Web Services konfigurieren
Private Konnektivität mit Private Service Connect-Schnittstellen
Mit Private Service Connect-Schnittstellen kann Database Migration Service Verbindungen zur privaten IP-Adresse Ihrer Quelldatenbank initiieren, ohne Peering-Kontingente für die eigenen IP-Adressen zu verbrauchen. Stattdessen werden bei dieser Verbindungsmethode Netzwerkanhänge verwendet, die Sie in Ihrer VPC erstellen.
Anforderungen für Private Service Connect-Schnittstellen
Für diese Verbindungsmethode müssen Sie einen Netzwerkanhang im VPC-Netzwerk erstellen, in dem Ihre Quelldatenbank erreichbar ist. Das Subnetz für den Netzwerkanhang muss sechs nutzbare IP-Adressen haben. Das bedeutet, dass Sie den Bereich /29 für insgesamt acht IP-Adressen verwenden müssen. Sie können denselben Netzwerkanhang für mehrere Migrationsjobs verwenden, sofern Sie genügend Adressen für Ihre Migrationsszenarien haben:
| Ziel | Anzahl der erforderlichen IP-Adressen |
|---|---|
| Zonale Cloud SQL-Instanz | 1 Adresse |
| Cloud SQL-Hochverfügbarkeitsinstanz | 2 Adressen |
Private IP-Verbindungen mit Private Service Connect-Schnittstellen konfigurieren
Wenn Sie private IP-Verbindungen mit Private Service Connect-Schnittstellen verwenden möchten, muss die private IP-Adresse Ihrer Quelldatenbank über die Virtual Private Cloud erreichbar sein, in der Sie den Netzwerkanhang erstellen. Weitere Informationen zum Konfigurieren dieser privaten IP-Verbindungsmethode für verschiedene Datenbankquellen finden Sie hier:
Für selbst gehostete Quellen: Weitere Informationen finden Sie unter Private IP-Verbindung mit Private Service Connect-Schnittstellen für selbst gehostete Quellen konfigurieren.
Für Amazon RDS for Oracle: Sie benötigen Cloud VPN oder Cloud Interconnect, um die Verbindung zur privaten IP-Adresse Ihrer Quelldatenbank herzustellen. Weitere Informationen finden Sie unter Private IP-Verbindungen mit Private Service Connect-Schnittstellen für Amazon RDS-Quellen konfigurieren.
Private Konnektivität mit VPC-Peering
Mit dieser Methode können Sie über die privaten IP-Adressen in Ihrer Virtual Private Cloud (VPC) eine Verbindung zu Ihrer Quelle herstellen. Sie müssen keine Schnittstellen für das öffentliche Internet freigeben, um diese Methode zu verwenden. Allerdings muss die IP-Adresse oder der Hostname Ihrer Quelldatenbank von Ihrer Google Cloud -VPC aus erreichbar sein.
Je nachdem, welche Quelldatenbank Sie haben, müssen Sie für diese Verbindungsmethode möglicherweise zusätzliche Netzwerkkomponenten einrichten (z. B. Cloud VPN oder eine Reverse-Proxy-VM):

Anforderungen für private IP-Verbindungen
Diese Verbindungsmethode eignet sich am besten für Quellen, deren private IP-Adresse von Ihrem Google Cloud VPC-Netzwerk aus erreichbar ist. Für selbst gehostete Quellen, die sich in Google Cloudbefinden, können Sie direkte Peering-Verbindungen mit einer Konfiguration für private Konnektivität in Database Migration Service herstellen. Für andere Arten von Quellen benötigen Sie möglicherweise zusätzliche Netzwerkkomponenten wie Cloud VPN oder eine Reverse-Proxy-VM (oder beides).
Für die private IP-Verbindung ist Folgendes erforderlich:
Sie benötigen ein VPC-Netzwerk (Virtual Private Cloud) mit aktiviertem Zugriff auf private Dienste.
Dies ist das Netzwerk, das Sie mit Database Migration Service und Ihrem Quelldatenbankserver peeren. Sie benötigen genügend Speicherplatz, um IP-Bereiche für beide Komponenten zuzuweisen.
Für Amazon RDS for Oracle: Sie müssen ein Cloud VPN oder Cloud Interconnect in demselben VPC-Netzwerk konfiguriert haben, in dem Sie die Konfiguration für private Konnektivität für Database Migration Service erstellen möchten. Wenn Sie die Konfiguration für private Konnektivität nicht im selben VPC-Netzwerk erstellen können, müssen Sie eine Reverse-Proxy-VM in Compute Engine einrichten.
Private IP-Verbindung mit VPC-Peering konfigurieren
Wenn Sie eine private IP-Verbindung mit Virtual Private Cloud-Peering verwenden möchten, muss die private IP-Adresse Ihrer Quelldatenbank von Ihrer Virtual Private Cloud aus erreichbar sein. Je nach Netzwerkarchitektur müssen Sie möglicherweise zusätzliche Komponenten wie eine Reverse-Proxy-VM oder Cloud VPN verwenden.
Weitere Informationen zum Konfigurieren privater IP-Verbindungen für verschiedene Datenbankquellen finden Sie hier:
Für selbst gehostete Quellen: Weitere Informationen finden Sie unter Private IP-Verbindung mit Virtual Private Cloud-Peering für selbst gehostete Quellen konfigurieren.
Für Amazon RDS for Oracle: Sie benötigen Cloud VPN oder Cloud Interconnect, um die Verbindung zur privaten IP-Adresse Ihrer Quelldatenbank herzustellen. Weitere Informationen finden Sie unter Private IP-Verbindung mit Virtual Private Cloud-Peering für Amazon RDS-Quellen konfigurieren.
Entscheidungsbaum für die Netzwerkverbindung der Quelle
Wenn Sie mit allen unterstützten Quellverbindungsmethoden und ihren Anforderungen vertraut sind, können Sie die Fragen im Diagramm durchgehen, um die richtige Verbindungsmethode für Ihr Szenario auszuwählen.
Nächste Schritte
Informationen zur Verbindung mit der Zieldatenbank Weitere Informationen finden Sie unter Netzwerkmethoden für die Verbindung zur Zieldatenbank.
Eine vollständige, detaillierte Migrationsanleitung finden Sie im Migrationsleitfaden von Oracle zu Cloud SQL for PostgreSQL.