


Para mover datos de tu servidor de base de datos de origen a la instancia de destino de Cloud SQL para PostgreSQL, Database Migration Service debe conectarse a tu instancia de origen. Puedes establecer la conexión a través de Internet público o usando una serie de conexiones privadas en la nube privada virtual (VPC) de tu proyecto.
En esta página, se proporciona una descripción general de cada método de conectividad de la base de datos de origen disponible, así como una sección de recomendaciones para ayudarte a elegir la solución adecuada para tu migración:
En Comparación de métodos, se proporciona una tabla de comparación para los métodos de conectividad de origen disponibles.
La lista de entidades permitidas de IP describe la conectividad de red a la IP pública de tu base de datos de origen.
Túnel de reenvío SSH proporciona una descripción general de los túneles de Secure Shell (SSH) dedicados.
Conectividad privada con interfaces de Private Service Connect describe cómo conectarse a tu IP privada de origen con adjuntos de red.
En Conectividad privada con intercambio de tráfico entre VPC, se describe cómo puedes establecer una conexión con la IP privada de tu base de datos de origen a través de redes de VPC con intercambio de tráfico.
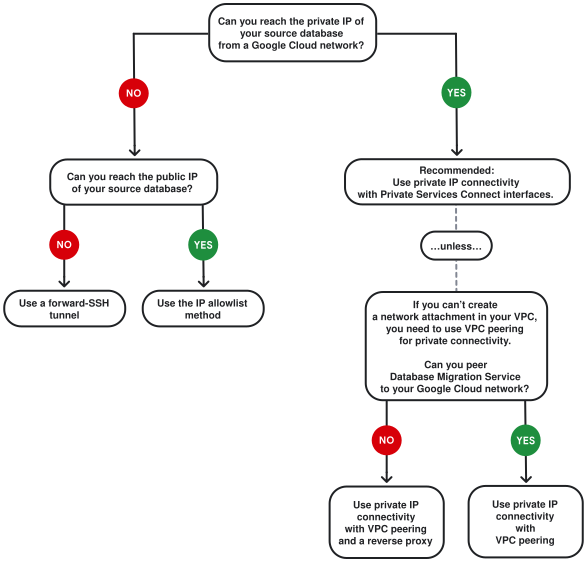
Después de familiarizarte con los diferentes métodos de conectividad y sus requisitos, puedes usar el diagrama de árbol de decisión para elegir la solución adecuada para tu situación.
Comparación de métodos
Cada método de conectividad tiene diferentes beneficios y requisitos. Usa la siguiente tabla para compararlos de un vistazo y, luego, obtén más detalles en las secciones dedicadas a cada método.
| Método de red | Ventajas | Desventajas |
|---|---|---|
| Lista de IPs permitidas |
|
|
| Reenvío por túnel SSH |
|
|
| Interfaces de Private Service Connect |
|
|
| Conectividad privada con el intercambio de tráfico entre nubes privadas virtuales | La conexión se establece con la dirección IP privada de tu base de datos de origen a través de intercambios de tráfico entre VPC. Si tu VPC no tiene suficiente cuota de intercambio de tráfico, puede ser difícil usar este método de conectividad. En la mayoría de los casos, te recomendamos que uses Conectividad privada con interfaces de Private Service Connect en su lugar. |
|
Lista de IPs permitidas para la conectividad de la base de datos de origen
Cuando usas el método de conectividad de lista de entidades permitidas de IP, Database Migration Service intenta establecer una conexión con una dirección IP disponible de forma pública de tu servidor de base de datos de origen.

Requisitos para la conectividad de la lista de IPs permitidas
En términos generales, para usar este método de conectividad, debes asegurarte de lo siguiente:
Debes exponer la dirección IP de tu fuente al Internet público (ya sea de forma directa o con un nombre de host reconocido públicamente a través de un servidor de nombres de dominio [DNS]).
- Database Migration Service no admite la conectividad directa a las bases de datos con la función de nombre de acceso de cliente único (SCAN) en entornos de Oracle Real Application Clusters (RAC). Para conocer las posibles soluciones para usar la conectividad de la lista de IPs públicas permitidas con esos entornos, consulta Soluciona problemas de errores de SCAN de Oracle.
Debes permitir las conexiones entrantes desde las direcciones IP públicas de Database Migration Service.
Opcional: La conectividad de la lista de IPs permitidas usa conexiones sin encriptar de forma predeterminada. Te recomendamos que uses certificados TLS para proteger tu conexión. Database Migration Service ofrece compatibilidad con diferentes tipos de TLS para que puedas elegir la mejor solución según lo que admita tu base de datos de origen. Para obtener más información, consulta Usa certificados SSL/TLS para encriptar conexiones de red.
Configura la conectividad de la lista de IPs permitidas
La configuración de la conectividad de IP pública requiere diferentes pasos según el tipo de base de datos de origen. Para obtener más información, consulta las secciones siguientes:
Configura la conectividad de la lista de IPs permitidas para las fuentes autohospedadas
Configura la conectividad de la lista de IPs permitidas para las fuentes en Amazon Web Services
Túnel SSH de reenvío para la conectividad de la base de datos de origen
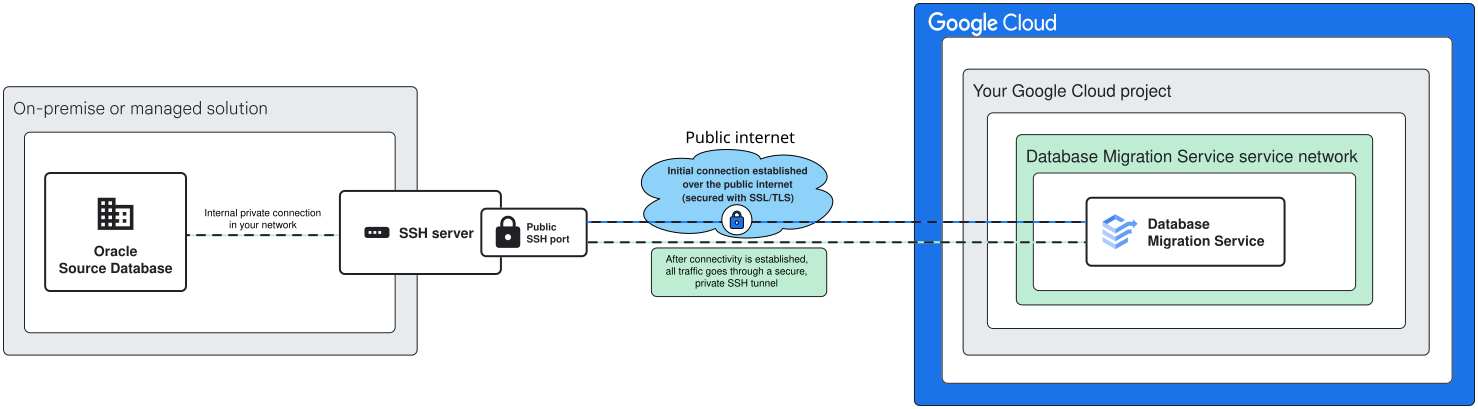
Este método de conectividad es una combinación de conectividad de red pública y privada. La conexión se establece a través de puertos de Secure Shell (SSH) a la dirección IP pública del servidor host del túnel. Una vez que la conexión está activa, todo el tráfico viaja a través de un túnel seguro hasta la dirección IP privada de tu base de datos de origen.
Requisitos para los túneles SSH de reenvío
Para crear la conexión, debes exponer los puertos SSH a la Internet pública en tu servidor de túnel. Cuando se establece la conectividad, todo el tráfico se enruta a través de la conexión de túnel privado.
Es posible finalizar el túnel en el mismo servidor en el que alojas tu base de datos de origen, pero te recomendamos que uses un servidor de túnel dedicado. De esta manera, no expones tu base de datos de origen directamente a la Internet pública. El servidor de túnel puede ser cualquier host de Unix o Linux al que se pueda acceder desde Internet con SSH y que pueda acceder a tu base de datos de origen.
Para ciertas situaciones de conectividad, te recomendamos que uses el método de redes de conectividad privada con intercambio de tráfico entre nubes privadas virtuales en lugar de un túnel SSH de reenvío:
- Para las fuentes autohospedadas que residen dentro de Google Cloud, Database Migration Service puede acceder a la IP privada de tu base de datos de origen con la configuración de conectividad privada. No necesitas configurar un servidor SSH independiente para establecer la conexión.
Configura la conectividad del túnel SSH de reenvío
La configuración de la conectividad a través de un túnel de SSH de reenvío requiere diferentes pasos según el tipo de base de datos de origen. Para obtener más información, consulta las secciones siguientes:
Configura la conectividad a través de un túnel de reenvío SSH para fuentes autohospedadas
Configura la conectividad de la lista de IPs permitidas para las fuentes en Amazon Web Services
Conectividad privada con interfaces de Private Service Connect
Las interfaces de Private Service Connect permiten que Database Migration Service inicie conexiones a la IP privada de tu base de datos de origen sin consumir la cuota de intercambio de tráfico para sus propias direcciones IP. En su lugar, este método de conectividad usa adjuntos de red que creas en tu VPC.
Requisitos para las interfaces de Private Service Connect
Este método de conectividad requiere que crees un adjunto de red en la
red de VPC a la que se puede acceder a tu base de datos de origen. La subred del adjunto de red
debe tener 6 direcciones IP utilizables (es decir, debes usar el
rango /29 para un total de 8 direcciones IP). Puedes usar el mismo adjunto de red
para varios trabajos de migración, siempre que tengas suficientes
direcciones para tus situaciones de migración:
| Destino | Cantidad de direcciones IP requeridas |
|---|---|
| Instancia zonal de Cloud SQL | 1 dirección |
| Instancia de alta disponibilidad (HA) de Cloud SQL | 2 direcciones |
Configura la conectividad de IP privada con interfaces de Private Service Connect
Para usar la conectividad de IP privada con las interfaces de Private Service Connect, se debe poder acceder a la IP privada de la base de datos de origen desde la nube privada virtual en la que creas el adjunto de red. Para obtener más información sobre cómo configurar este método de conectividad de IP privada para diferentes fuentes de bases de datos, consulta los siguientes vínculos:
Para las fuentes autohospedadas, consulta Configura la conectividad de IP privada con interfaces de Private Service Connect para fuentes autohospedadas.
Para Amazon RDS para Oracle: Necesitas Cloud VPN o Cloud Interconnect para crear la conexión a la IP privada de tu base de datos de origen. Consulta Configura la conectividad de IP privada con interfaces de Private Service Connect para fuentes de Amazon RDS.
Conectividad privada con intercambio de tráfico entre VPC
Este método te permite conectarte a tu fuente a través de las direcciones IP privadas en tu nube privada virtual (VPC). No necesitas exponer ninguna interfaz a la Internet pública para usar este método, pero requiere que se pueda acceder a la dirección IP o al nombre de host de la base de datos de origen desde tu VPC de Google Cloud .
Según la base de datos de origen que tengas, este método de conectividad puede requerir que configures componentes de red adicionales (como Cloud VPN o una VM de proxy inverso):

Requisitos para la conectividad de IP privada
Este método de conectividad es más adecuado para las fuentes a cuya dirección IP privada se puede acceder desde tu red de VPC de Google Cloud . Para las fuentes autohospedadas que residen en Google Cloud, puedes establecer conexiones de intercambio de tráfico directo con una configuración de conectividad privada en Database Migration Service. Para otros tipos de fuentes, es posible que necesites componentes de red adicionales, como Cloud VPN o una VM de proxy inverso (o ambos).
La conectividad de IP privada requiere lo siguiente:
Debes tener una red de nube privada virtual con el acceso privado a servicios habilitado.
Esta es la red que intercambia tráfico con Database Migration Service y tu servidor de base de datos de origen. Debes tener suficiente espacio para asignar rangos de IP para ambos componentes.
Para Amazon RDS para Oracle: Debes tener una Cloud VPN o una Cloud Interconnect configuradas en la misma red de VPC en la que quieras crear la configuración de conectividad privada para Database Migration Service. Si no puedes crear la configuración de conectividad privada en la misma red de VPC, debes configurar una máquina virtual (VM) de proxy inverso en Compute Engine.
Configura la conectividad de IP privada con el intercambio de tráfico entre VPC
Para usar la conectividad de IP privada con el intercambio de tráfico entre nubes privadas virtuales, se debe poder acceder a la IP privada de la base de datos de origen desde tu nube privada virtual. Según la arquitectura de tu red, es posible que debas usar componentes adicionales, como una VM de proxy inverso o Cloud VPN.
Para obtener más información sobre cómo configurar la conectividad de IP privada para diferentes fuentes de bases de datos, consulta los siguientes vínculos:
Para fuentes autohospedadas: Consulta Configura la conectividad de IP privada con el intercambio de tráfico entre nubes privadas virtuales para fuentes autohospedadas.
Para Amazon RDS para Oracle: Necesitas Cloud VPN o Cloud Interconnect para crear la conexión a la IP privada de tu base de datos de origen. Consulta Configura la conectividad de IP privada con el intercambio de tráfico entre redes de nube privada virtual para fuentes de Amazon RDS.
Árbol de decisión de conectividad de red de origen
Cuando conozcas todos los métodos de conectividad de origen compatibles y sus requisitos, puedes seguir las preguntas del diagrama para elegir el método de conectividad adecuado para tu situación.
¿Qué sigue?
Obtén información sobre la conectividad de la base de datos de destino. Consulta Métodos de herramientas de redes para la conectividad de la base de datos de destino.
Para obtener una explicación completa y paso a paso de la migración, consulta la guía de migración de Oracle a Cloud SQL para PostgreSQL.