


Pour déplacer les données de votre serveur de base de données source vers l'instance Cloud SQL pour PostgreSQL de destination, Database Migration Service doit se connecter à votre instance source. Cette connexion peut être établie sur l'Internet public ou à l'aide d'une série de connexions privées dans le cloud privé virtuel (VPC) de votre projet.
Cette page présente les différentes méthodes de connectivité à la base de données source disponibles, ainsi qu'une section de recommandations pour vous aider à choisir la solution adaptée à votre migration :
La comparaison des méthodes fournit un tableau comparatif des méthodes de connectivité source disponibles.
La liste d'autorisation d'adresses IP décrit la connectivité réseau à l'adresse IP publique de votre base de données source.
Tunnel SSH de transfert : fournit une présentation des tunnels SSH (Secure Shell) dédiés.
Connectivité privée avec les interfaces Private Service Connect décrit comment se connecter à l'adresse IP privée de votre source avec des rattachements de réseau.
La connectivité privée avec l'appairage de VPC décrit comment établir une connexion à l'adresse IP privée de votre base de données source sur des réseaux VPC appairés.
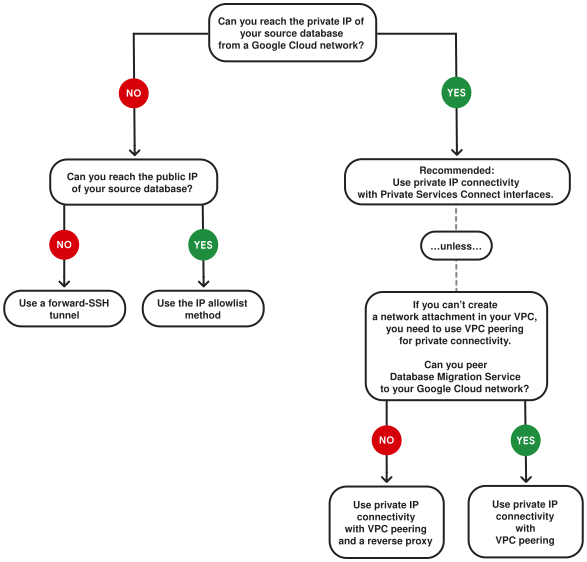
Une fois que vous vous êtes familiarisé avec les différentes méthodes de connectivité et leurs exigences, vous pouvez utiliser le diagramme d'arbre de décision pour choisir la solution adaptée à votre scénario.
Comparaison des méthodes
Chaque méthode de connectivité présente des avantages et des exigences différents. Utilisez le tableau suivant pour les comparer en un coup d'œil, puis consultez les sections dédiées à chaque méthode pour en savoir plus.
| Méthode de mise en réseau | Avantages | Inconvénients |
|---|---|---|
| Liste d'autorisation d'adresses IP |
|
|
| Tunnel SSH de transfert |
|
|
| Interfaces Private Service Connect |
|
|
| Connectivité privée avec l'appairage de cloud privé virtuel | La connexion est établie avec l'adresse IP privée de votre base de données source via des appairages de VPC. Si votre VPC ne dispose pas d'un quota d'appairage suffisant, il peut être difficile d'utiliser cette méthode de connectivité. Dans la plupart des cas, nous vous recommandons d'utiliser plutôt la connectivité privée avec les interfaces Private Service Connect. |
|
Liste d'autorisation d'adresses IP pour la connectivité de la base de données source
Lorsque vous utilisez la méthode de connectivité par liste d'autorisation d'adresses IP, Database Migration Service tente d'établir une connexion à une adresse IP accessible publiquement de votre serveur de base de données source.

Exigences concernant la connectivité de la liste d'autorisation d'adresses IP
De manière générale, pour utiliser cette méthode de connectivité, vous devez vous assurer de ce qui suit :
Vous devez exposer l'adresse IP de votre source à l'Internet public (directement ou avec un nom d'hôte reconnu publiquement via un serveur de noms de domaine (DNS)).
- Database Migration Service n'est pas compatible avec la connectivité directe aux bases de données à l'aide de la fonctionnalité SCAN (Single Client Access Name) dans les environnements Oracle Real Application Clusters (RAC). Pour trouver des solutions potentielles à l'utilisation de la connectivité par liste d'autorisation d'adresses IP publiques avec de tels environnements, consultez Résoudre les erreurs Oracle SCAN.
Vous devez autoriser les connexions entrantes provenant des adresses IP publiques de Database Migration Service.
Facultatif : La connectivité par liste d'autorisation d'adresses IP utilise des connexions non chiffrées par défaut. Nous vous recommandons d'utiliser des certificats TLS pour sécuriser votre connexion. Database Migration Service est compatible avec différents types de TLS. Vous pouvez ainsi choisir la solution la mieux adaptée à ce que votre base de données source peut accepter. Pour en savoir plus, consultez Utiliser des certificats SSL/TLS pour chiffrer les connexions réseau.
Configurer la connectivité de la liste d'autorisation d'adresses IP
La configuration de la connectivité par adresse IP publique nécessite différentes étapes en fonction du type de base de données source. Pour en savoir plus, consultez :
Tunnel SSH de transfert pour la connectivité de la base de données source
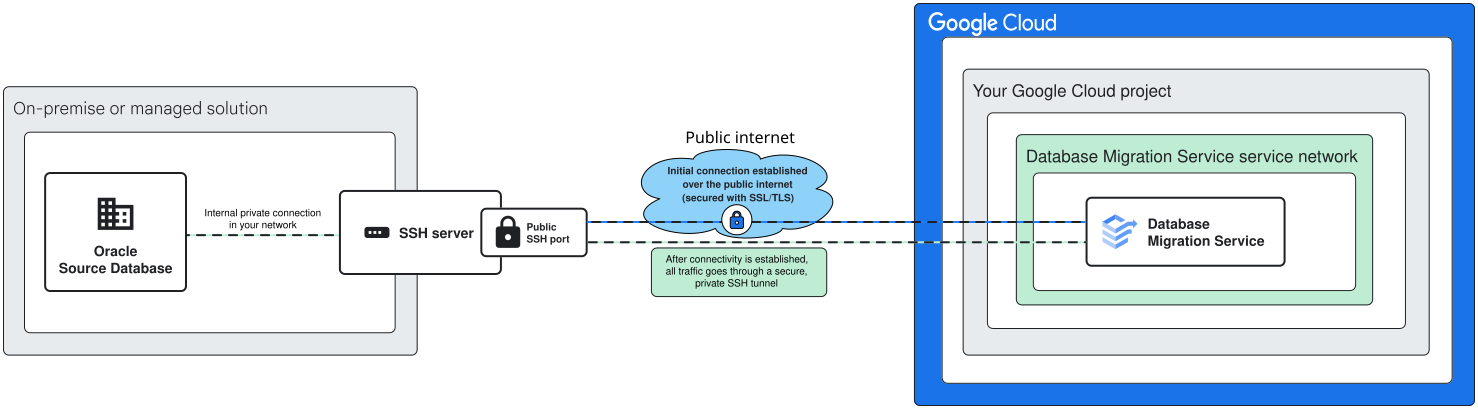
Cette méthode de connectivité est un mélange de connectivité réseau publique et privée. La connexion elle-même est établie via des ports Secure Shell (SSH) vers l'adresse IP publique du serveur hôte du tunnel. Une fois la connexion active, tout le trafic transite par un tunnel sécurisé vers l'adresse IP privée de votre base de données source.
Exigences relatives aux tunnels SSH de transfert
Pour créer la connexion, vous devez exposer les ports SSH à l'Internet public sur votre serveur de tunnel. Une fois la connectivité établie, tout le trafic est acheminé via la connexion de tunnel privé.
Il est possible de terminer le tunnel sur le même serveur que celui où vous hébergez votre base de données source, mais nous vous recommandons d'utiliser un serveur de tunnel dédié. De cette façon, vous n'exposez pas directement votre base de données source à l'Internet public. Le serveur de tunnel peut être n'importe quel hôte Unix ou Linux accessible depuis Internet via SSH et pouvant accéder à votre base de données source.
Pour certains scénarios de connectivité, nous vous recommandons d'utiliser la méthode de mise en réseau Connectivité privée avec appairage de cloud privé virtuel au lieu d'un tunnel SSH direct :
- Pour les sources auto-hébergées qui résident dans Google Cloud, Database Migration Service peut accéder à l'adresse IP privée de votre base de données source avec la configuration de connectivité privée. Vous n'avez pas besoin de configurer un serveur SSH distinct pour établir la connexion.
Configurer la connectivité du tunnel SSH de transfert
La configuration de la connectivité via un tunnel SSH de transfert nécessite différentes étapes en fonction du type de base de données source. Pour en savoir plus, consultez :
Connectivité privée avec les interfaces Private Service Connect
Les interfaces Private Service Connect permettent à Database Migration Service d'initier des connexions à l'adresse IP privée de votre base de données source sans consommer de quota d'appairage pour ses propres adresses IP. Cette méthode de connectivité utilise plutôt des rattachements de réseau que vous créez dans votre VPC.
Exigences concernant les interfaces Private Service Connect
Cette méthode de connectivité nécessite de créer un rattachement de réseau dans le réseau VPC où votre base de données source est accessible. Le sous-réseau du rattachement de réseau doit comporter six adresses IP utilisables (ce qui signifie que vous devez utiliser la plage /29 pour un total de huit adresses IP). Vous pouvez utiliser le même rattachement de réseau pour plusieurs jobs de migration, à condition de disposer de suffisamment d'adresses pour vos scénarios de migration :
| Destination | Nombre d'adresses IP requises |
|---|---|
| Instance Cloud SQL zonale | 1 adresse |
| Instance Cloud SQL à haute disponibilité | 2 adresses |
Configurer la connectivité par IP privée avec des interfaces Private Service Connect
Pour utiliser la connectivité par IP privée avec les interfaces Private Service Connect, l'adresse IP privée de votre base de données source doit être accessible depuis le cloud privé virtuel où vous créez le rattachement de réseau. Pour en savoir plus sur la configuration de cette méthode de connectivité IP privée pour différentes sources de base de données, consultez les pages suivantes :
Pour les sources auto-hébergées : consultez Configurer la connectivité IP privée avec des interfaces Private Service Connect pour les sources auto-hébergées.
Pour Amazon RDS pour Oracle : vous avez besoin de Cloud VPN ou de Cloud Interconnect pour créer la connexion à l'adresse IP privée de votre base de données source. Consultez Configurer la connectivité IP privée avec des interfaces Private Service Connect pour les sources Amazon RDS.
Connectivité privée avec appairage de VPC
Cette méthode vous permet de vous connecter à votre source via les adresses IP privées de votre cloud privé virtuel (VPC). Vous n'avez pas besoin d'exposer d'interfaces à l'Internet public pour utiliser cette méthode, mais l'adresse IP ou le nom d'hôte de votre base de données source doivent être accessibles depuis votre VPC Google Cloud .
Selon la base de données source dont vous disposez, cette méthode de connectivité peut nécessiter la configuration de composants réseau supplémentaires (tels que Cloud VPN ou une VM de proxy inverse) :

Exigences pour la connectivité IP privée
Cette méthode de connectivité est particulièrement adaptée aux sources dont l'adresse IP privée est accessible depuis votre réseau VPC Google Cloud . Pour les sources auto-hébergées qui résident dans Google Cloud, vous pouvez établir des connexions d'appairage direct avec une configuration de connectivité privée dans Database Migration Service. Pour d'autres types de sources, vous aurez peut-être besoin de composants réseau supplémentaires, tels que Cloud VPN ou une VM de proxy inverse (ou les deux).
La connectivité IP privée nécessite les éléments suivants :
Vous devez disposer d'un réseau cloud privé virtuel avec l'accès aux services privés activé.
Il s'agit du réseau que vous appairez avec Database Migration Service et votre serveur de base de données source. Vous devez disposer de suffisamment d'espace pour allouer des plages d'adresses IP aux deux composants.
Pour Amazon RDS pour Oracle : vous devez disposer d'un Cloud VPN ou d'un Cloud Interconnect configuré dans le même réseau VPC que celui où vous prévoyez de créer la configuration de connectivité privée pour Database Migration Service. Si vous ne pouvez pas créer la configuration de connectivité privée dans le même réseau VPC, vous devez configurer une machine virtuelle (VM) de proxy inverse sur Compute Engine.
Configurer la connectivité par adresse IP privée avec l'appairage de VPC
Pour utiliser la connectivité par adresse IP privée avec l'appairage de cloud privé virtuel, l'adresse IP privée de votre base de données source doit être accessible depuis votre cloud privé virtuel. Selon l'architecture de votre réseau, vous devrez peut-être utiliser des composants supplémentaires, tels qu'une VM de proxy inverse ou Cloud VPN.
Pour en savoir plus sur la configuration de la connectivité IP privée pour différentes sources de base de données, consultez les pages suivantes :
Pour les sources auto-hébergées : consultez Configurer la connectivité IP privée avec l'appairage de cloud privé virtuel pour les sources auto-hébergées.
Pour Amazon RDS pour Oracle : vous avez besoin de Cloud VPN ou de Cloud Interconnect pour créer la connexion à l'adresse IP privée de votre base de données source. Consultez Configurer la connectivité IP privée avec l'appairage de cloud privé virtuel pour les sources Amazon RDS.
Arbre de décision pour la connectivité réseau source
Une fois que vous vous êtes familiarisé avec toutes les méthodes de connectivité source compatibles et leurs exigences, vous pouvez suivre les questions du diagramme pour vous aider à choisir la méthode de connectivité adaptée à votre scénario.
Étapes suivantes
Découvrez la connectivité de la base de données de destination. Consultez Méthodes de mise en réseau pour la connectivité de la base de données de destination.
Pour obtenir un guide de migration complet, étape par étape, consultez le guide de migration d'Oracle vers Cloud SQL pour PostgreSQL.