


Per spostare i dati dal server del database di origine all'istanza Cloud SQL per PostgreSQL di destinazione, Database Migration Service deve connettersi all'istanza di origine. Questa connessione può essere stabilita tramite internet pubblico o tramite una serie di connessioni private nel virtual private cloud (VPC) del tuo progetto.
Questa pagina fornisce una panoramica di ogni metodo di connettività al database di origine disponibile, nonché una sezione di suggerimenti per aiutarti a scegliere la soluzione giusta per la tua migrazione:
Confronto dei metodi fornisce una tabella di confronto per i metodi di connettività di origine disponibili.
Lista consentita IP descrive la connettività di rete all'IP pubblico del database di origine.
Tunnel SSH di forwarding fornisce una panoramica dei tunnel Secure Shell (SSH) dedicati.
Connettività privata con interfacce Private Service Connect descrive come connetterti all'IP privato di origine con i collegamenti di rete.
Connettività privata con peering VPC descrive come stabilire una connessione all'IP privato del database di origine su reti VPC in peering.
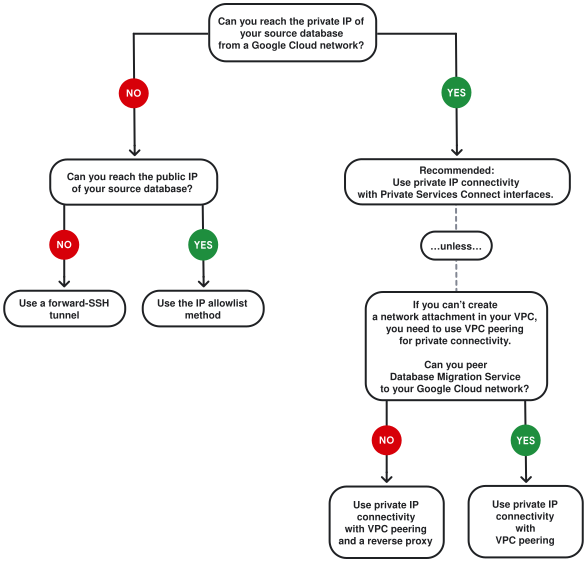
Dopo aver acquisito familiarità con i diversi metodi di connettività e i relativi requisiti, puoi utilizzare il diagramma dell'albero decisionale per scegliere la soluzione giusta per il tuo scenario.
Confronto dei metodi
Ogni metodo di connettività offre vantaggi e requisiti diversi. Utilizza la seguente tabella per confrontarli a colpo d'occhio e poi scopri maggiori dettagli nelle sezioni dedicate a ciascun metodo.
| Metodo di networking | Vantaggi | Svantaggi |
|---|---|---|
| Lista consentita di IP |
|
|
| Tunnel SSH di forwarding |
|
|
| Interfacce Private Service Connect |
|
|
| Connettività privata con peering Virtual Private Cloud | La connessione viene stabilita all'indirizzo IP privato del database di origine tramite peering VPC. Se il tuo VPC non ha una quota di peering sufficiente, potrebbe essere difficile utilizzare questo metodo di connettività. Nella maggior parte dei casi, ti consigliamo di utilizzare Connettività privata con interfacce Private Service Connect. |
|
Lista consentita di IP per la connettività del database di origine
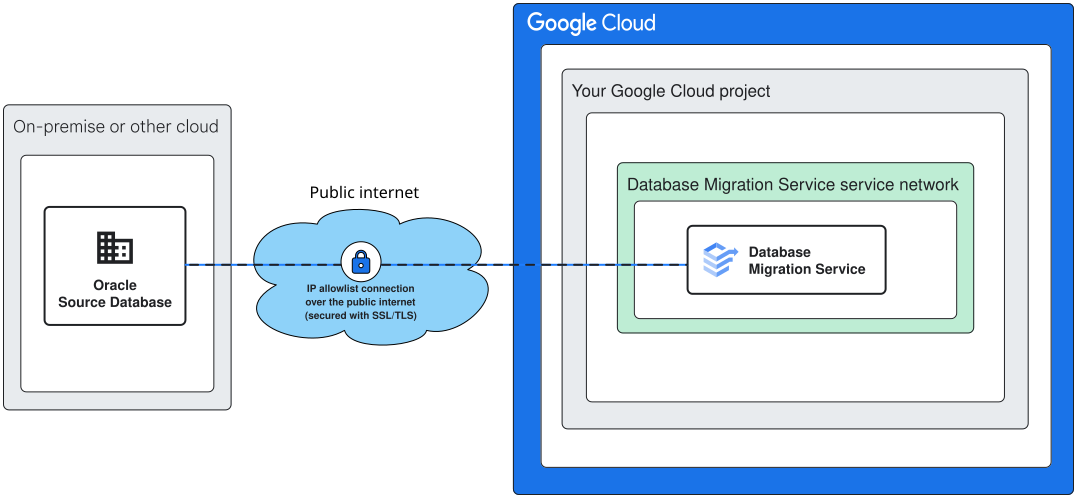
Quando utilizzi il metodo di connettività con lista consentita di IP, Database Migration Service tenta di stabilire una connessione a un indirizzo IP disponibile pubblicamente del server del database di origine.
Requisiti per la connettività con lista consentita IP
In linea generale, per utilizzare questo metodo di connettività devi assicurarti di quanto segue:
Devi esporre l'indirizzo IP della tua origine alla rete internet pubblica (direttamente o con un nome host riconosciuto pubblicamente tramite un server dei nomi di dominio (DNS)).
- Database Migration Service non supporta la connettività diretta ai database utilizzando la funzionalità Single Client Access Name (SCAN) negli ambienti Oracle Real Application Clusters (RAC). Per potenziali soluzioni all'utilizzo della connettività con lista consentita di IP pubblici con questi ambienti, consulta Risolvi gli errori Oracle SCAN.
Devi consentire le connessioni in entrata dagli indirizzi IP pubblici di Database Migration Service.
(Facoltativo) La connettività con lista consentita IP utilizza connessioni non criptate per impostazione predefinita. Ti consigliamo di utilizzare i certificati TLS per proteggere la connessione. Database Migration Service offre supporto per diversi tipi di TLS, in modo che tu possa scegliere la soluzione migliore in base a ciò che il tuo database di origine può supportare. Per ulteriori informazioni, consulta Utilizza i certificati SSL/TLS per criptare le connessioni di rete.
Configura la connettività della lista consentita IP
La configurazione della connettività IP pubblica richiede passaggi diversi a seconda del tipo di database di origine. Per saperne di più, vedi:
Configura la connettività della lista consentita IP per le origini self-hosted
Configura la connettività con lista consentita IP per le origini in Amazon Web Services
Tunnel SSH di forwarding per la connettività del database di origine
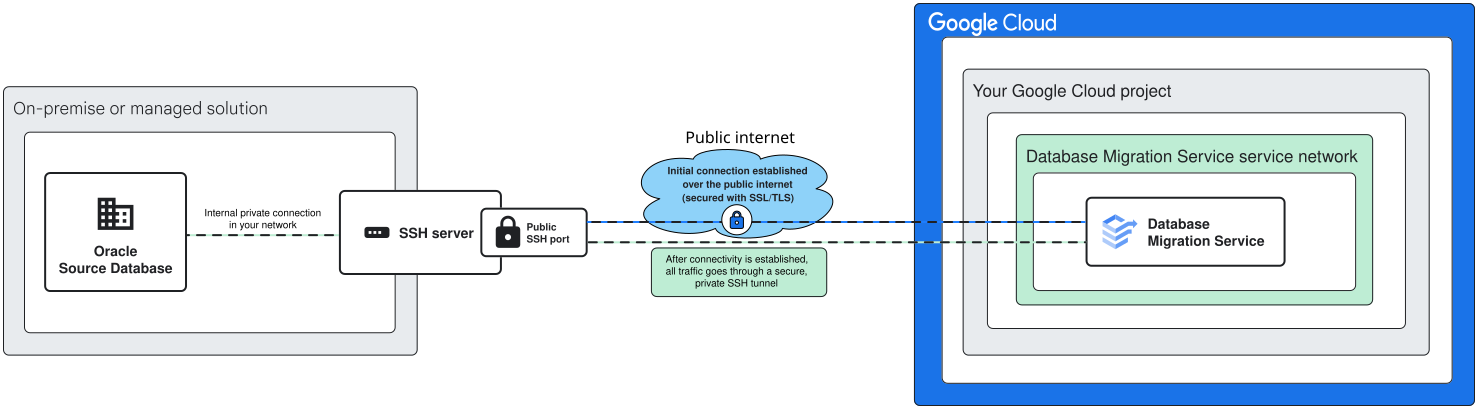
Questo metodo di connettività è una combinazione di connettività di rete pubblica e privata. La connessione stessa viene stabilita tramite le porte Secure Shell (SSH) all'indirizzo IP pubblico del server host del tunnel. Una volta attiva la connessione, tutto il traffico viaggia attraverso un tunnel sicuro verso l'indirizzo IP privato del database di origine.
Requisiti per i tunnel SSH di forwarding
Per creare la connessione, devi esporre le porte SSH a internet pubblico sul server del tunnel. Una volta stabilita la connettività, tutto il traffico viene instradato attraverso la connessione del tunnel privato.
È possibile terminare il tunnel sullo stesso server in cui ospiti il database di origine, ma ti consigliamo di utilizzare un server del tunnel dedicato. In questo modo, non esponi il database di origine direttamente alla rete internet pubblica. Il server del tunnel può essere un qualsiasi host Unix o Linux raggiungibile da internet tramite SSH e in grado di accedere al database di origine.
Per determinati scenari di connettività, ti consigliamo di utilizzare il metodo di networking connettività privata con peering Virtual Private Cloud anziché un tunnel SSH di forwarding:
- Per le origini in hosting autonomo che si trovano all'interno di Google Cloud, Database Migration Service può accedere all'IP privato del database di origine con la configurazione della connettività privata. Non è necessario configurare un server SSH separato per stabilire la connessione.
Configura la connettività del tunnel SSH di forwarding
La configurazione della connettività tramite un tunnel SSH di forwarding richiede passaggi diversi a seconda del tipo di database di origine. Per saperne di più, vedi:
Configura la connettività su un tunnel SSH di forwarding per le origini self-hosted
Configura la connettività con lista consentita IP per le origini in Amazon Web Services
Connettività privata con le interfacce Private Service Connect
Le interfacce Private Service Connect consentono a Database Migration Service di avviare connessioni all'indirizzo IP privato del database di origine senza consumare la quota di peering per i propri indirizzi IP. Questo metodo di connettività utilizza invece i collegamenti di rete che crei nel VPC.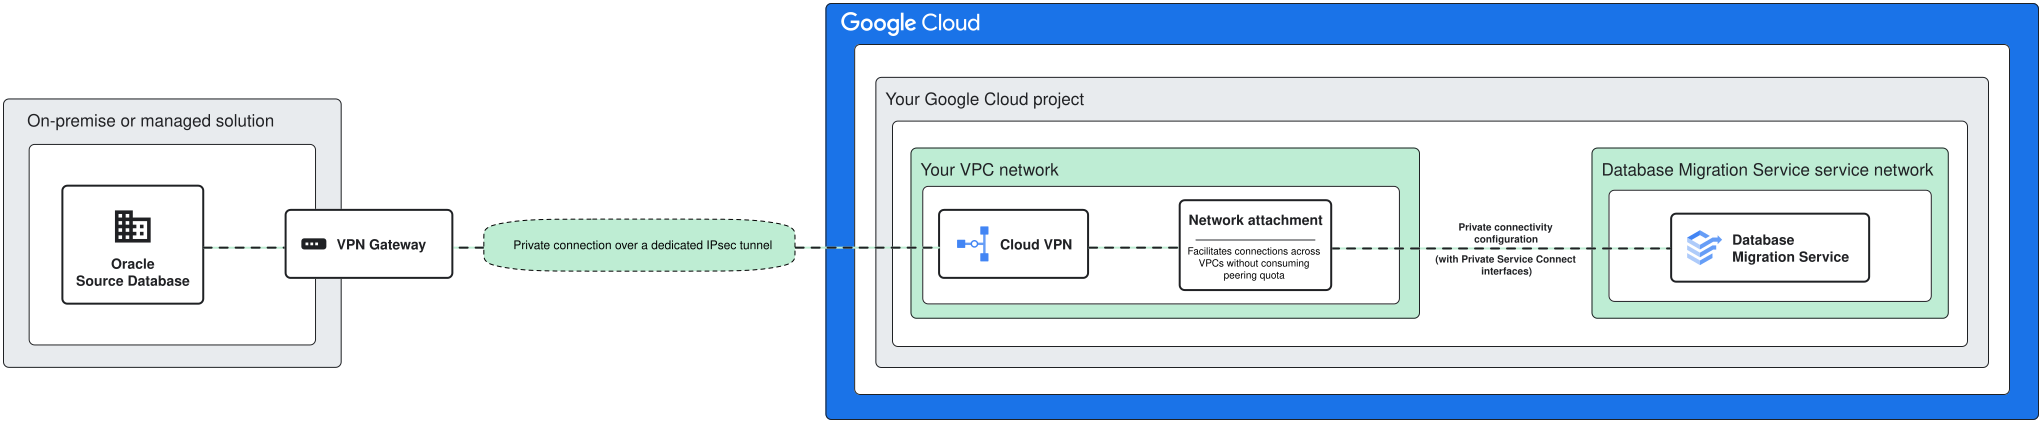
Requisiti per le interfacce Private Service Connect
Questo metodo di connettività richiede la creazione di un collegamento di rete nella rete VPC in cui è possibile raggiungere il database di origine. La subnet per il collegamento di rete deve avere 6 indirizzi IP utilizzabili (ovvero devi utilizzare l'intervallo /29 per un totale di 8 indirizzi IP). Puoi utilizzare lo stesso collegamento di rete per più job di migrazione, a condizione che tu abbia un numero sufficiente di indirizzi per i tuoi scenari di migrazione:
| Destinazione | Numero di indirizzi IP richiesti |
|---|---|
| Istanza Cloud SQL a livello di zona | 1 indirizzo |
| Istanza ad alta affidabilità (HA) di Cloud SQL | 2 indirizzi |
Configura la connettività IP privato con le interfacce Private Service Connect
Per utilizzare la connettività IP privato con le interfacce Private Service Connect, l'IP privato del database di origine deve essere raggiungibile dal Virtual Private Cloud in cui crei il collegamento di rete. Per scoprire di più sulla configurazione di questo metodo di connessione IP privato per diverse origini di database, consulta:
Per le origini self-hosted: consulta Configura la connettività IP privato con le interfacce Private Service Connect per le origini self-hosted.
Per Amazon RDS for Oracle: devi disporre di Cloud VPN o Cloud Interconnect per creare la connessione all'indirizzo IP privato del database di origine. Consulta Configura la connettività IP privato con le interfacce Private Service Connect per le origini Amazon RDS.
Connettività privata con peering VPC
Questo metodo ti consente di connetterti all'origine tramite gli indirizzi IP privati nel tuo Virtual Private Cloud (VPC). Non è necessario esporre alcuna interfaccia a internet pubblico per utilizzare questo metodo, ma è necessario che l'indirizzo IP o il nome host del database di origine siano raggiungibili dal tuo VPC Google Cloud .
A seconda del database di origine, questo metodo di connettività potrebbe richiedere la configurazione di componenti di rete aggiuntivi (come Cloud VPN o una VM reverse proxy):

Requisiti per la connettività IP privata
Questo metodo di connettività è più adatto per le origini il cui indirizzo IP privato può essere raggiunto dalla tua rete VPC Google Cloud . Per le origini self-hosted che risiedono in Google Cloud, puoi stabilire connessioni di peering diretto con una configurazione di connettività privata in Database Migration Service. Per altri tipi di origini, potresti aver bisogno di componenti di rete aggiuntivi, come Cloud VPN o una VM di reverse proxy (o entrambi).
La connettività con IP privato richiede quanto segue:
Devi disporre di una rete Virtual Private Cloud con accesso privato ai servizi abilitato.
Questa è la rete con cui esegui il peering con Database Migration Service e il server del database di origine. Devi avere spazio sufficiente per allocare gli intervalli IP per entrambi i componenti.
Per Amazon RDS for Oracle: devi avere una Cloud VPN o Cloud Interconnect configurata nella stessa rete VPC in cui intendi creare la configurazione di connettività privata per Database Migration Service. Se non riesci a creare la configurazione di connettività privata nella stessa rete VPC, devi configurare una macchina virtuale (VM) di reverse proxy su Compute Engine.
Configura la connettività IP privato con il peering VPC
Per utilizzare la connettività IP privato con il peering Virtual Private Cloud, l'IP privato del database di origine deve essere raggiungibile dal tuo Virtual Private Cloud. A seconda dell'architettura di rete, potrebbe essere necessario utilizzare componenti aggiuntivi come una VM di reverse proxy o Cloud VPN.
Per scoprire di più sulla configurazione della connettività con IP privato per diverse origini di database, consulta:
Per le origini self-hosted: consulta Configura la connettività IP privata con il peering Virtual Private Cloud per le origini self-hosted.
Per Amazon RDS for Oracle: devi disporre di Cloud VPN o Cloud Interconnect per creare la connessione all'indirizzo IP privato del database di origine. Consulta Configura la connettività con IP privato con il peering Virtual Private Cloud per le origini Amazon RDS.
Albero decisionale della connettività di rete di origine
Una volta acquisita familiarità con tutti i metodi di connettività di origine supportati e i relativi requisiti, puoi seguire le domande nel diagramma per scegliere il metodo di connettività giusto per il tuo scenario.
Passaggi successivi
Scopri di più sulla connettività del database di destinazione. Consulta Metodi di networking per la connettività del database di destinazione.
Per una procedura dettagliata completa della migrazione, consulta la guida alla migrazione da Oracle a Cloud SQL per PostgreSQL.