


移行元のデータベース サーバーから移行先の Cloud SQL for PostgreSQL インスタンスにデータを移動するには、Database Migration Service を移行元のインスタンスに接続する必要があります。この接続の確立は、公共のインターネット経由で行うか、プロジェクトの Virtual Private Cloud(VPC)内の一連のプライベート接続を介して行えます。
このページでは、使用可能な各ソース データベース接続方法の概要と、移行に適したソリューションを選択するための推奨事項について説明します。
メソッドの比較では、使用可能なソース接続方法の比較表を示します。
IP 許可リストには、ソース データベースのパブリック IP へのネットワーク接続が記述されています。
フォワード SSH トンネルでは、専用の Secure Shell(SSH)トンネルの概要について説明します。
Private Service Connect インターフェースを使用したプライベート接続では、ネットワーク アタッチメントを使用してソースのプライベート IP に接続する方法について説明します。
VPC ピアリングを使用したプライベート接続では、ピアリングされた VPC ネットワークを介してソース データベースのプライベート IP への接続を確立する方法について説明します。
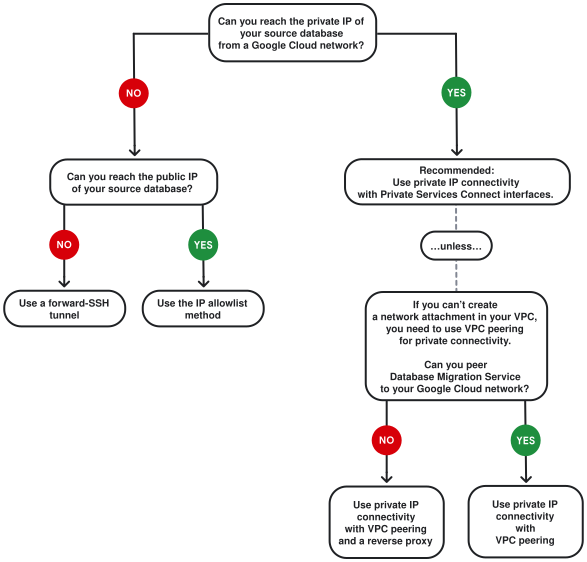
さまざまな接続方法とその要件を理解したら、 ディシジョン ツリー図を使用して、シナリオに適したソリューションを選択できます。
メソッドの比較
接続方法ごとに、メリットと要件が異なります。次の表で、各方法の概要を比較します。各方法の詳細については、それぞれのセクションをご覧ください。
| ネットワーキングの方式 | 利点 | 欠点 |
|---|---|---|
| IP 許可リスト |
|
|
| フォワード SSH トンネル |
|
|
| Private Service Connect インターフェース |
|
|
| Virtual Private Cloud ピアリングによるプライベート接続 | 接続は、VPC ピアリングを介してソース データベースのプライベート IP アドレスに確立されます。VPC に十分なピアリング割り当てがない場合、この接続方法を使用するのは難しい可能性があります。ほとんどの場合、代わりに Private Service Connect インターフェースを使用したプライベート接続を使用することをおすすめします。 |
|
ソース データベース接続の IP 許可リスト
IP 許可リスト接続方法を使用すると、Database Migration Service は、ソース データベース サーバーの一般公開 IP アドレスへの接続を確立しようとします。

IP 許可リスト接続の要件
大まかに言うと、この接続方法を使用するには、次のことを確認する必要があります。
ソースの IP アドレスをパブリック インターネットに公開する必要があります(直接、またはドメイン ネーム サーバー(DNS)を介して一般に認識されているホスト名を使用)。
- Database Migration Service は、Oracle Real Application Clusters(RAC)環境の単一クライアント アクセス名(SCAN)機能を使用するデータベースへの直接接続をサポートしていません。このような環境でパブリック IP 許可リスト接続を使用する場合の解決策については、 Oracle SCAN エラーのトラブルシューティングをご覧ください。
Database Migration Service のパブリック IP アドレスからの受信接続を許可する必要があります。
省略可: IP 許可リスト接続では、デフォルトで暗号化されていない接続が使用されます。TLS 証明書を使用して接続を保護することをおすすめします。Database Migration Service は、さまざまな TLS タイプをサポートしているため、移行元データベースがサポートできる内容に応じて最適なソリューションを選択できます。詳細については、 SSL / TLS 証明書を使用してネットワーク接続を暗号化するをご覧ください。
IP 許可リストの接続を構成する
パブリック IP 接続を構成する手順は、ソース データベースの種類によって異なります。詳しくは以下をご覧ください。
ソース データベース接続用のフォワード SSH トンネル
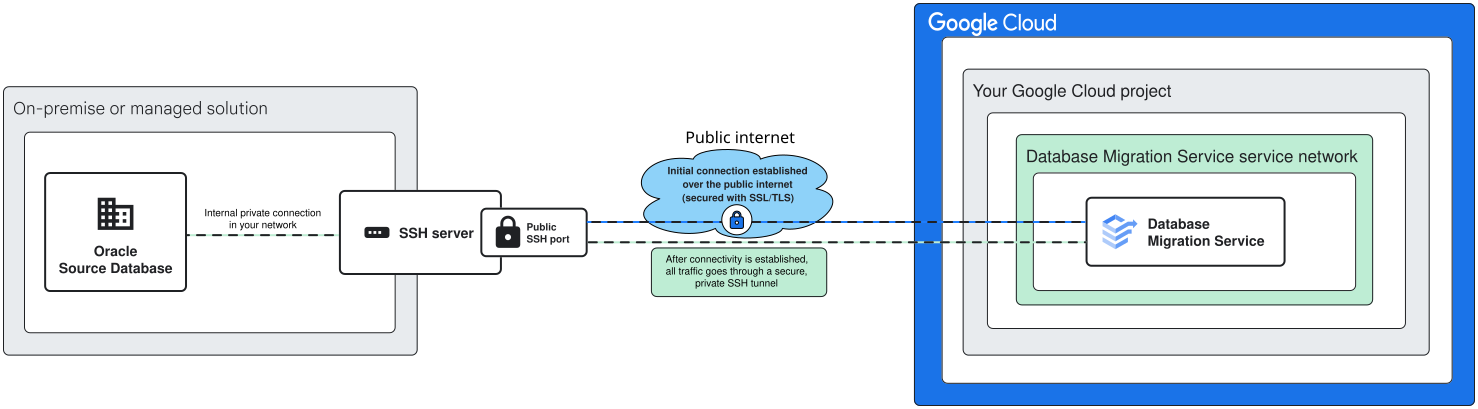
この接続方法は、パブリック ネットワーク接続とプライベート ネットワーク接続を組み合わせたものです。接続自体は、Secure Shell(SSH)ポートを介してトンネルホスト サーバーのパブリック IP アドレスに確立されます。接続がアクティブになると、すべてのトラフィックが安全なトンネルを介してソース データベースのプライベート IP アドレスに送信されます。
フォワード SSH トンネルの要件
接続を作成するには、トンネル サーバーで SSH ポートをパブリック インターネットに公開する必要があります。接続が確立されると、すべてのトラフィックがプライベート トンネル接続を介してルーティングされます。
ソース データベースをホストしている同じサーバーでトンネルを終端することもできますが、専用のトンネル サーバーを使用することをおすすめします。これにより、ソース データベースが公共のインターネットに直接公開されることはありません。トンネル サーバーには、SSH を使用してインターネットからアクセスでき、ソース データベースにアクセスできる Unix または Linux ホストを指定できます。
特定の接続シナリオでは、フォワード SSH トンネルではなく、 Virtual Private Cloud ピアリングを使用したプライベート接続のネットワーキング方法を使用することをおすすめします。
- Google Cloud内にあるセルフホスト型のソースの場合、Database Migration Service はプライベート接続構成を使用して、ソース データベースのプライベート IP にアクセスできます。接続を確立するために、別の SSH サーバーを設定する必要はありません。
フォワード SSH トンネル接続を構成する
フォワード SSH トンネルを介した接続を構成する手順は、ソース データベースの種類によって異なります。詳しくは以下をご覧ください。
Private Service Connect インターフェースを使用したプライベート接続
Private Service Connect インターフェースを使用すると、Database Migration Service は、独自の IP アドレスのピアリング割り当てを消費することなく、移行元データベースのプライベート IP への接続を開始できます。代わりに、この接続方法では、VPC で作成したネットワーク アタッチメントを使用します。
Private Service Connect インターフェースの要件
この接続方法では、ソース データベースにアクセスできる VPC ネットワークにネットワーク アタッチメントを作成する必要があります。ネットワーク アタッチメントのサブネットには、使用可能な IP アドレスが 6 つ必要です(つまり、合計 8 つの IP アドレスに /29 範囲を使用する必要があります)。移行シナリオに対応するのに十分なアドレスがあれば、複数の移行ジョブに同じネットワーク アタッチメントを使用できます。
| 宛先 | 必要な IP アドレスの数 |
|---|---|
| Cloud SQL ゾーン インスタンス | 1 件のアドレス |
| Cloud SQL 高可用性(HA)インスタンス | 2 件のアドレス |
Private Service Connect インターフェースを使用してプライベート IP 接続を構成する
Private Service Connect インターフェースでプライベート IP 接続を使用するには、ネットワーク アタッチメントを作成する Virtual Private Cloud からソース データベースのプライベート IP に到達できる必要があります。さまざまなデータベース ソースに対してこのプライベート IP 接続方法を構成する方法については、以下をご覧ください。
セルフホスト ソースの場合: セルフホスト ソースの Private Service Connect インターフェースを使用してプライベート IP 接続を構成するをご覧ください。
Amazon RDS for Oracle の場合: ソース データベースのプライベート IP への接続を作成するには、Cloud VPN または Cloud Interconnect が必要です。 Amazon RDS ソースの Private Service Connect インターフェースを使用してプライベート IP 接続を構成するをご覧ください。
VPC ピアリングを利用したプライベート接続
この方法では、Virtual Private Cloud(VPC)のプライベート IP アドレスを介してソースに接続できます。この方法を使用するために、パブリック インターネットにインターフェースを公開する必要はありません。ただし、ソース データベースの IP アドレスまたはホスト名に Google Cloud VPC からアクセスできる必要があります。
ソース データベースによっては、この接続方法で追加のネットワーク コンポーネント(Cloud VPN やリバース プロキシ VM など)を設定する必要があります。

プライベート IP 接続の要件
この接続方法は、 Google Cloud VPC ネットワークからプライベート IP アドレスにアクセスできるソースに最適です。 Google Cloudに存在するセルフホスト型の移行元の場合、Database Migration Service の プライベート接続構成を使用して、ダイレクト ピアリング接続を確立できます。他のタイプのソースでは、Cloud VPN や リバース プロキシ VM(またはその両方)などの追加のネットワーク コンポーネントが必要になる場合があります。
プライベート IP 接続には、次のものが必要です。
プライベート サービス アクセスが有効になっている Virtual Private Cloud ネットワークが必要です。
これは、Database Migration Service と移行元データベース サーバーをピアリングするネットワークです。両方のコンポーネントに IP 範囲を割り当てるのに十分なスペースが必要です。
Amazon RDS for Oracle の場合: Database Migration Service のプライベート接続構成を作成する VPC ネットワークに、Cloud VPN または Cloud Interconnect が構成されている必要があります。同じ VPC ネットワークにプライベート接続構成を作成できない場合は、 Compute Engine にリバース プロキシ仮想マシン(VM)を設定する必要があります。
VPC ピアリングを使用してプライベート IP 接続を構成する
Virtual Private Cloud ピアリングでプライベート IP 接続を使用するには、Virtual Private Cloud からソース データベースのプライベート IP に到達できる必要があります。ネットワーク アーキテクチャによっては、リバース プロキシ VM や Cloud VPN などの追加コンポーネントを使用する必要があります。
さまざまなデータベース ソースのプライベート IP 接続の構成の詳細については、以下をご覧ください。
セルフホスト型ソースの場合: セルフホスト型ソースに Virtual Private Cloud ピアリングを使用してプライベート IP 接続を構成するをご覧ください。
Amazon RDS for Oracle の場合: ソース データベースのプライベート IP への接続を作成するには、Cloud VPN または Cloud Interconnect が必要です。 Amazon RDS ソースの Virtual Private Cloud ピアリングを使用してプライベート IP 接続を構成するをご覧ください。
ソース ネットワーク接続のディシジョン ツリー
サポートされているすべてのソース接続方法とその要件を理解したら、図の質問に沿って、シナリオに適した接続方法を選択できます。
次のステップ
移行先データベースの接続について説明します。 宛先データベース接続のネットワーキング方法をご覧ください。
移行手順の詳細については、 Oracle から Cloud SQL for PostgreSQL への移行ガイドをご覧ください。