


Der Inhalt dieses Dokuments wurde im Oktober 2026 zum letzten Mal aktualisiert und stellt den Stand zum Zeitpunkt der Erstellung dar. Die Sicherheitsrichtlinien und -systeme von Google Cloud können sich aber in Zukunft ändern, da wir den Schutz unserer Kundinnen und Kunden kontinuierlich verbessern.
In diesem Dokument erhalten Sie einen Überblick über den gesicherten Prozess, durch den Ihre Kundendaten in Google Cloudgelöscht werden. Wie in den Nutzungsbedingungen fürGoogle Cloud definiert, sind Kundendaten Daten, die Google von Kunden oder Endnutzern über die Dienste im Rahmen des Kontos zur Verfügung gestellt werden.
In diesem Dokument wird beschrieben, wie Kundendaten im Ruhezustand inGoogle Cloudgespeichert werden, wie die Löschpipeline funktioniert und wie wir die Wiederherstellung von Daten verhindern, die auf unserer Plattform gespeichert sind. Dieses Dokument gilt nicht für Daten, die flüchtig im Arbeitsspeicher verarbeitet werden (z. B. Arbeitslasten mit generativer KI, die für die Aufbewahrung von null Daten konfiguriert sind).
Informationen zu unseren Verpflichtungen zur Datenlöschung finden Sie im Zusatz zur Datenverarbeitung in der Cloud (Kunden).
Datenspeicherung und Replikation
Google Cloud bietet Datenbank- und Analysedienste wie Bigtable und Spanner. Die meisten Anwendungen und Dienste von Google Cloud greifen indirekt über diese Cloud-Dienste auf die Speicherinfrastruktur von Google zu.
Die Datenreplikation ist entscheidend für Lösungen mit niedriger Latenz, hoher Verfügbarkeit, Skalierbarkeit und Langlebigkeit. Redundante Kopien von Kundendaten können abhängig von der Konfiguration und den Anforderungen von Kundenprojekten lokal, regional oder global gespeichert werden. Aktionen, die an Daten in Google Cloud vorgenommen werden, können gleichzeitig in mehreren Rechenzentren repliziert werden, sodass Kundendaten hochverfügbar sind. Wenn sich die Hardware-, Software- oder Netzwerkumgebung so ändert, dass die Leistung beeinträchtigt wird, werden Kundendaten automatisch von einem System oder einer Einrichtung in ein anderes System oder eine andere Einrichtung verschoben, sofern die Konfigurationseinstellungen des Kunden dies zulassen. Durch die Verlagerung von Systemen oder Einrichtungen können Kundenprojekte ohne Unterbrechung und in großem Umfang weitergeführt werden.
Auf der physischen Speicherebene werden inaktive Kundendaten in zwei Arten von Systemen gespeichert: aktive Speichersysteme und Sicherungsspeichersysteme. Diese beiden Arten von Systemen verarbeiten Daten unterschiedlich. Aktive Speichersysteme sind Produktionsserver vonGoogle Cloud, auf denen die Anwendungs- und Speicherebenen von Google ausgeführt werden. Aktive Systeme sind Massenarrays von Festplatten und Laufwerken, die zum Schreiben neuer Daten sowie zum Speichern und Abrufen von Daten in mehreren replizierten Kopien verwendet werden. Aktive Speichersysteme sind optimiert, um Live-Lese-/Schreibvorgänge an Kundendaten schnell und in großem Umfang durchführen zu können.
Die Sicherungsspeichersysteme von Google enthalten für einen definierten Zeitraum vollständige und inkrementelle Kopien der aktiven Systeme von Google, damit Google die Daten und Systeme nach einem Totalausfall oder Notfall leicht wiederherstellen kann. Im Gegensatz zu aktiven Systemen sind Sicherungssysteme so konzipiert, dass sie in regelmäßigen Abständen Snapshots von Google-Systemen empfangen und Sicherungskopien nach einem begrenzten Zeitfenster beim Erstellen neuer Sicherungskopien entfernt werden.
In den Speichersystemen werden Kundendaten während der Speicherung verschlüsselt. Weitere Informationen finden Sie unter Standardverschlüsselung ruhender Daten.
Pipeline zur Datenlöschung
Unsere Systeme sind darauf ausgelegt, Kundendaten in Google Cloudso lange sicher zu speichern, bis sie die zugehörigen Phasen abgeschlossen haben. In diesem Abschnitt werden die Löschphasen beschrieben.
Phase 1: Löschanfrage
Das Löschen von Kundendaten beginnt mit einer Löschanfrage, die von Ihnen gesendet wird. In der Regel bezieht sich eine Löschanfrage auf eine bestimmte Ressource, ein bestimmtesGoogle Cloud -Projekt oder Ihr Google-Konto. Löschanfragen werden je nach Umfang der Anfrage auf unterschiedliche Weise behandelt:
Löschen von Ressourcen: Einzelne Ressourcen mit Kundendaten wie Cloud Storage-Buckets können auf verschiedene Weise über dieGoogle Cloud Console oder eine API gelöscht werden. Weitere Informationen finden Sie unter Buckets löschen.
Bei KI- und agentischen Arbeitslasten kann das Löschen einer Ressource das Löschen von untergeordneten Ressourcen oder abgeleiteten Artefakten erfordern. Beim Löschen werden möglicherweise auch KI-Agentensitzungen, gemerkte Informationen in der Memory Bank und der Verlauf der ursprünglichen Unterhaltung gelöscht.
Löschen eines Projekts: Als Google Cloud -Projektinhaber können Sie ein Projekt endgültig beenden. Das Löschen eines Projekts dient als Massenlöschanfrage für alle Ressourcen, die mit der entsprechenden Projektnummer verknüpft sind.
Löschen des Google-Kontos: Wenn Sie Ihr Google-Konto löschen, werden alle Projekte gelöscht, die keiner Organisation zugeordnet sind und ausschließlich Ihnen gehören. Wenn es für ein Nicht-Organisationsprojekt mehrere Inhaber gibt, wird das Projekt erst gelöscht, wenn alle Inhaber aus dem Projekt entfernt wurden bzw. ihre Google-Konten gelöscht haben. Durch diesen Prozess wird sichergestellt, dass Projekte so lange fortgesetzt werden, wie sie einen Inhaber haben.
Löschen eines Google Workspace- oder Cloud Identity-Kontos: Organisationen, die an ein Google Workspace- oder Cloud Identity-Konto gebunden sind, werden gelöscht, wenn Sie ein Google Workspace- oder Cloud Identity-Konto löschen. Weitere Informationen finden Sie unter Google-Konto Ihrer Organisation löschen.
Dienstkonto und Agent-Identität löschen: Sie können Dienstkonten direkt über Identity and Access Management (IAM) löschen. Eine Agent-Identität ist jedoch an den Lebenszyklus der Host-Agent-Ressource gebunden und wird gelöscht, wenn Sie den zugrunde liegenden Agent löschen.
Sie verwenden Löschanfragen in erster Linie zum Verwalten Ihrer Daten. Google kann Löschanfragen jedoch automatisch senden. z. B. wenn Sie Ihre Beziehung zu Google beenden.
Phase 2: Vorläufiges Löschen
Das vorläufige Löschen ermöglicht einen kurzen internen Staging- und Wiederherstellungszeitraum, in dem Daten wiederhergestellt werden können, die versehentlich oder aufgrund eines Fehlers zum Löschen markiert wurden. Ein solcher Wiederherstellungszeitraum kann für einzelne Google Cloud-Produkte definiert und konfiguriert werden, bevor die Daten aus den zugrunde liegenden Speichersystemen gelöscht werden. Hierbei muss jedoch die allgemeine Löschzeitachse von Google beachtet werden. Gelöschte Dienstkonten werden beispielsweise für einen 30-tägigen Wiederherstellungszeitraum deaktiviert, können aber wiederhergestellt werden.
Wenn Projekte gelöscht werden, identifiziertGoogle Cloud zuerst die eindeutige Projektnummer und sendet dann ein Sperrsignal an die Google Cloud -Produkte, die mit dieser Projektnummer verknüpft sind. Das Projekt wechselt in eine Wiederherstellungsfrist von bis zu 30 Tagen. Während dieses Zeitraums werden die meisten Dienste ausgesetzt und die mit dieser Projektnummer verknüpften Ressourcen beibehalten. Compute Engine sperrt beispielsweise Instanzen und Bigtable deaktiviert den Zugriff auf relevante Tabellen. Bei einigen Diensten wie Cloud Storage und Pub/Sub werden Ressourcen möglicherweise früher gelöscht.
Am Ende des Wiederherstellungszeitraums sendetGoogle Cloud ein Löschsignal an die entsprechenden Produkte, um das logische Löschen der verbleibenden Ressourcen, die an die Projektnummer gebunden sind, abzuschließen. Daraufhin wartet Google auf ein Bestätigungssignal von den einzelnen Produkten, um das Löschen des Projekts abzuschließen. Bei Bedarf wird das Signal neu gesendet.
Wenn ein Google-Konto geschlossen wird, kann Google abhängig von früheren Kontoaktivitäten einen internen Wiederherstellungszeitraum von bis zu 30 Tagen festlegen. Nach Ablauf dieses Wiederherstellungszeitraums sendet Google ein Signal, das die Nutzer-ID des gelöschten Google-Kontos enthält, an Google-Produkte. Projekte und Ressourcen von Google Cloud , die ausschließlich mit dieser Nutzer-ID zusammenhängen, werden dann zum Löschen markiert.
Phase 3: Logisches Löschen aus aktiven Systemen
Nachdem die Daten zum Löschen markiert wurden und alle Wiederherstellungszeiträume abgelaufen sind, werden die Daten nacheinander aus den aktiven Speichersystemen und den Sicherungsspeichersystemen von Google gelöscht. Daten in aktiven Systemen werden auf zwei Arten gelöscht.
In den meisten Google Cloud -Produkten, in denen Daten gespeichert werden, werden Kopien der gelöschten Daten als verfügbarer Speicher markiert und im Laufe der Zeit überschrieben. In einem aktiven Speichersystem wie Bigtable werden gelöschte Daten als Einträge in einer umfangreichen strukturierten Tabelle gespeichert. Das Komprimieren vorhandener Tabellen zum Überschreiben gelöschter Daten kann teuer sein, da Tabellen bereits vorhandener (nicht gelöschter) Daten neu geschrieben werden müssen. Daher werden die Mark-and-Sweep-Speicherbereinigung und wichtige Komprimierungsereignisse in regelmäßigen Intervallen geplant, um Speicherplatz freizugeben und gelöschte Daten zu überschreiben.
In Diensten wie Cloud Storage werden Kundendaten auch mit dem kryptografischen Verfahren gelöscht. Diese auf dem Industriestandard beruhende Technik macht Daten unlesbar, indem die zum Entschlüsseln dieser Daten erforderlichen Verschlüsselungsschlüssel gelöscht werden. Ein Vorteil des kryptografischen Löschens besteht darin, dass das logische Löschen abgeschlossen werden kann, bevor alle gelöschten Blöcke dieser Daten in den aktiven Speichersystemen und den Sicherungsspeichersystemen von Google Cloudüberschrieben worden sind. Dies geschieht unabhängig davon, ob die Verschlüsselungsschlüssel von Google oder vom Kunden bereitgestellt wurden.
Phase 4: Entfernung aus Sicherungssystemen
Ähnlich wie beim Löschen aus aktiven Systemen von Google werden gelöschte Daten aus Sicherungssystemen sowohl mithilfe von Überschreibungstechniken als auch von kryptografischen Techniken beseitigt. In Sicherungssystemen werden Kundendaten jedoch in der Regel in großen aggregierten Snapshots aktiver Systeme gespeichert. Diese Systeme werden für statische Zeiträume aufbewahrt, um die Geschäftskontinuität im Falle einer Katastrophe (z. B. eines Ausfalls, der ein ganzes Rechenzentrum betrifft) zu gewährleisten. In Übereinstimmung mit angemessenen Praktiken zur Geschäftskontinuität werden vollständige und inkrementelle Snapshots aktiver Systeme in täglichen, wöchentlichen und monatlichen Zyklen erstellt und nach einer vordefinierten Zeitspanne entfernt, um Platz für neue Snapshots zu schaffen.
Beim Entfernen einer Sicherung wird diese als verfügbarer Speicherplatz markiert und überschrieben, wenn neue tägliche/wöchentliche/monatliche Sicherungen durchgeführt werden.
Bei jedem angemessenen Sicherungszyklus erfolgt eine vordefinierte Verzögerung beim Weiterleiten einer Datenlöschanfrage an Sicherungssysteme. Aus aktiven Systemen gelöschte Kundendaten werden nicht mehr in Sicherungssysteme kopiert. Vor dem Löschen durchgeführte Sicherungen werden regelmäßig basierend auf dem vordefinierten Sicherungszyklus beendet.
Die kryptografische Beseitigung der gelöschten Daten kann erfolgen, bevor die Sicherung, die Kundendaten enthält, abgelaufen ist. Ohne den Verschlüsselungsschlüssel, der zum Verschlüsseln bestimmter Kundendaten verwendet wurde, können die Kundendaten auch während ihrer verbleibenden Lebensdauer in den Sicherungssystemen von Google nicht wiederhergestellt werden.
Löschzeitachse
Google Cloud wurde entwickelt, um ein hohes Maß an Geschwindigkeit, Verfügbarkeit, Langlebigkeit und Konsistenz zu erreichen. Die Gestaltung von Systemen, die für diese Leistungsmerkmale optimiert sind, muss sorgfältig mit der Notwendigkeit einer zeitnahen Datenlöschung in Einklang gebracht werden. Google Cloud verpflichtet sich, Kundendaten innerhalb eines Zeitraums von maximal sechs Monaten (180 Tagen) zu löschen. Diese Verpflichtung umfasst die oben beschriebenen Phasen der Löschpipeline von Google, einschließlich der folgenden:
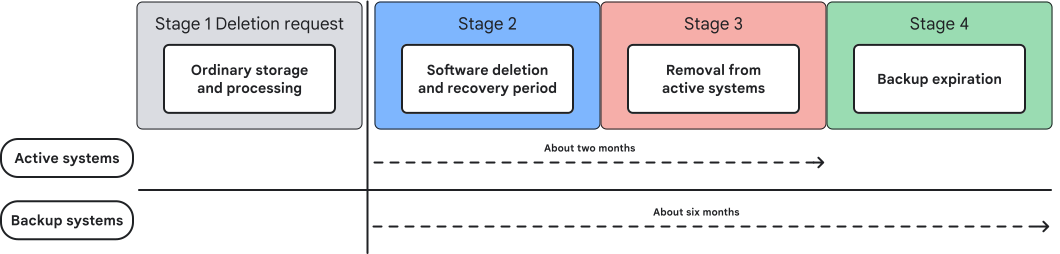
- Phase 2: Nach Eingang der Löschanfrage werden die Daten in der Regel sofort zum Löschen markiert. Unser Ziel ist es, diesen Schritt innerhalb von maximal 24 Stunden durchzuführen. Nachdem die Daten zum Löschen markiert wurden, kann je nach Dienst oder Löschanfrage ein interner Wiederherstellungszeitraum von bis zu 30 Tagen gelten.
- Phase 3: Das logische Löschen aus aktiven Systemen erfordert Zeit, um Aufgaben zur automatischen Speicherbereinigung durchzuführen. Diese Prozesse können unmittelbar nach Erhalt der Löschanfrage eingeleitet werden. Dies hängt von der Ebene der Datenreplikation und dem Zeitpunkt der aktiven Speicherbereinigungszyklen ab. Nach der Löschanfrage dauert es in der Regel etwa zwei Monate, bis die Daten aus aktiven Systemen gelöscht wurden. Diese zwei Monate sind in der Regel ausreichend, um einen Wiederherstellungszeitraum zu berücksichtigen, zwei große automatische Speicherbereinigungszyklen abzuschließen und sicherzustellen, dass das logische Löschen erfolgt ist.
- Phase 4: Der Sicherungszyklus von Google ist so konfiguriert, dass gelöschte Daten in Rechenzentrumssicherungen innerhalb von sechs Monaten nach der Löschanfrage ablaufen. Das Löschen kann je nach Datenreplikationsebene und dem Zeitpunkt der aktiven Sicherungszyklen von Google früher erfolgen.
Das folgende Diagramm zeigt die Phasen der Löschpipeline von Google Cloudund den Zeitpunkt, zu dem Daten aus aktiven Systemen und Sicherungssystemen gelöscht werden.
Medienbereinigung
Ein effizientes Programm zur Medienbereinigung verbessert die Sicherheit des Löschvorgangs, indem forensische oder labortechnische Angriffe auf das physische Speichermedium nach dem Ende seines Lebenszyklus verhindert werden.
Google sorgt mithilfe von Barcodes, Inventaretiketten und der Erfassung in einer Inventardatenbank für eine akribische Verfolgung des Standorts und Status aller Speichergeräte in unseren Rechenzentren, vom Erwerb über den Einbau bis hin zu deren Ausmusterung und Vernichtung. Verschiedene Techniken wie biometrische Identifikation, Metallerkennung, Kameras, Fahrzeugschranken und laserbasiertes Intrusion Detection System verhindern, dass Geräte ohne Autorisierung die Räume des Rechenzentrums verlassen. Weitere Informationen finden Sie in der Übersicht über das Sicherheitsdesign der Infrastruktur von Google.
Physische Speichermedien können aus verschiedenen Gründen außer Betrieb genommen werden. Wenn eine Komponente einen Leistungstest an einem beliebigen Zeitpunkt ihres Lebenszyklus nicht besteht, wird sie aus dem Bestand genommen und ausgemustert. Google führt auch Upgrades veralteter Hardware durch, um die Verarbeitungsgeschwindigkeit und Energieeffizienz zu verbessern oder die Speicherkapazität zu erhöhen. Unabhängig davon, ob die Außerbetriebnahme der Hardware aufgrund eines Fehlers, eines Upgrades oder eines anderen Grunds erfolgt, werden Speichermedien mit angemessenen Sicherheitsmaßnahmen außer Betrieb genommen.
Google-Festplatten verwenden Technologien wie die Datenträgervollverschlüsselung (Full Disk Encryption, FDE) und Laufwerkssperren, um ruhende Daten während der Außerbetriebnahme zu schützen. Bei Ausmusterung einer Festplatte sorgen autorisierte Personen für das Löschen der Festplatte. Dabei wird das Laufwerk mit Nullen überschrieben und ein mehrstufiger Verifizierungsprozess durchgeführt. Auf diese Weise wird sichergestellt, dass das Laufwerk keine Daten mehr enthält.
Wenn das Löschen der Speichermedien nicht möglich ist, werden die Medien solange an einem sicheren Ort aufbewahrt, bis sie physisch zerstört werden können. Je nachdem, welche Geräte verfügbar sind, wird das Laufwerk zusammengepresst oder zerkleinert. In beiden Fällen wird das Laufwerk in einer sicheren Einrichtung recycelt. Hiermit wird sichergestellt, dass die Daten auf aussortierten Google-Laufwerken nicht lesbar sind. Jedes Rechenzentrum verfolgt eine strikte Entsorgungspolitik mithilfe der beschriebenen Techniken, um Compliance mit NIST SP 800-88 Rev. 2 Richtlinien für Mediensanitisierung und DoD 5220.22-M National Industrial Security Program Operating Manual (DoD 5220.22-M) des National Institute of Standards and Technologyzu gewährleisten.