


יצירה ופריסה של מופע Secure Web Proxy
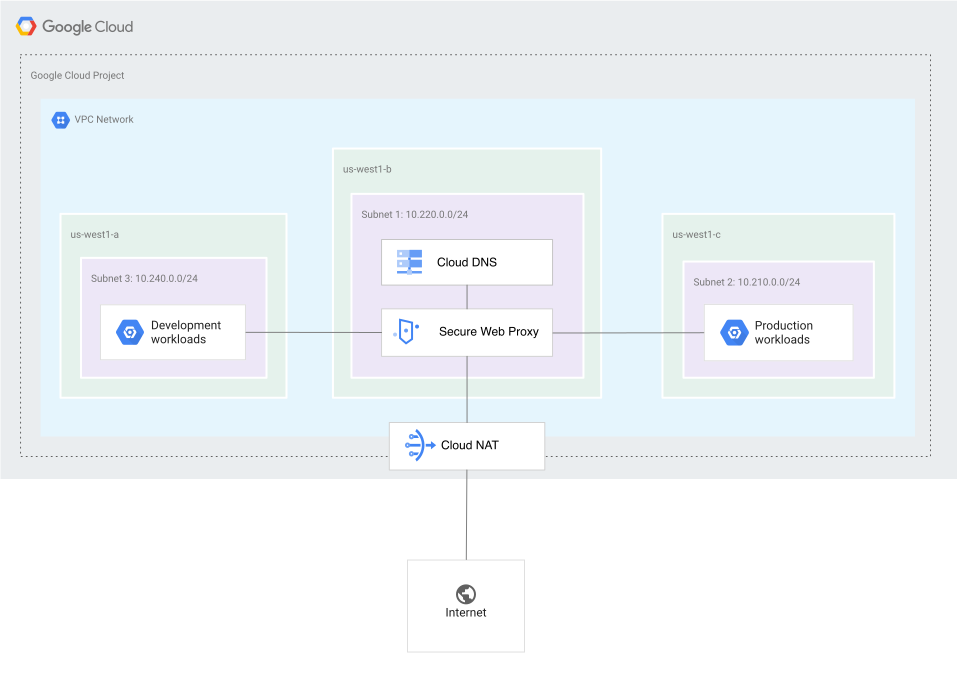
במדריך למתחילים הזה נסביר איך פורסים ובודקים מופע של Secure Web Proxy. השלבים מתארים פריסה של Secure Web Proxy במצב ניתוב מפורש, שפועל כפרוקסי מפורש.
אפשר לפרוס מופעים של Secure Web Proxy כשירות Private Service Connect במצב ניתוב מפורש. אפשרות נוספת היא פריסת Secure Web Proxy במצב ניתוב של הצעד הבא.
הפריסה של Secure Web Proxy במצב ניתוב מפורש כוללת את השלבים הבאים:
- יוצרים מדיניות Secure Web Proxy.
- יוצרים כללים ל-Secure Web Proxy ומוסיפים אותם למדיניות.
- מגדירים את מופע Secure Web Proxy במצב ניתוב מפורש.
- בודקים את הקישוריות ממכונה וירטואלית (VM) של Linux כדי לוודא שה-proxy והמדיניות שלו פועלים בצורה תקינה.
לפני שמתחילים
משלימים את השלבים להגדרה הראשונית.
אופציונלי: כדי להריץ את הדוגמאות של שורת הפקודה
gcloudשמופיעות במסמך הזה, מתקינים את Google Cloud CLI באחת מסביבות הפיתוח הבאות:Cloud Shell
כדי להשתמש בטרמינל אונליין שכבר מוגדר בו ה-CLI של gcloud, צריך להפעיל את Cloud Shell.
בחלק התחתון של הדף הזה מתחיל סשן של Cloud Shell ומופיעה הנחיה של שורת הפקודה. הסשן יופעל תוך כמה שניות.
אם התקנתם בעבר את ה-CLI של gcloud, צריך לוודא שפועלת אצלכם הגרסה העדכנית ביותר של
gcloud components update.מעטפת מקומית
כדי להשתמש בסביבת פיתוח מקומית:
יוצרים פרויקט או בוחרים פרויקט קיים Google Cloud .
אם אתם לא מתכננים לשמור את המשאבים שתיצרו בתהליך הזה, מומלץ ליצור פרויקט חדש במקום לבחור באחד מהפרויקטים הקיימים. אחרי שתסיימו את השלבים במדריך הזה, תוכלו למחוק את הפרויקט כדי להסיר את כל המשאבים שמשויכים אליו.
המסוף
בדף לבחירת הפרויקט במסוף Google Cloud , יוצרים פרויקט Google Cloud או בוחרים פרויקט קיים.
Cloud Shell
יוצרים Google Cloud פרויקט.
gcloud projects create PROJECT_ID
מחליפים את הערך
PROJECT_IDבמזהה הפרויקט הרצוי.בוחרים את הפרויקט שיצרתם Google Cloud .
gcloud config set project PROJECT_ID
יוצרים מכונה וירטואלית של Linux.
gcloud compute instances create swp-test-vm \
    --subnet=default \
    --zone=ZONE \
    --image-project=debian-cloud \
    --image-family=debian-11
מחליפים את
ZONEבאזור של מכונת הבדיקה הווירטואלית.מערכת Compute Engine מעניקה למשתמש שיוצר את מכונת ה-VM את התפקיד Compute Instance Admin (
roles/compute.instanceAdmin). בנוסף, המשתמש יתווסף לקבוצת sudo ב-Compute Engine.יוצרים כלל לחומת האש.
gcloud compute firewall-rules create default-allow-ssh \
    --direction=INGRESS \
    --priority=1000 \
    --network=default \
    --action=ALLOW \
    --rules=tcp:22 \
    --source-ranges=0.0.0.0/0
התפקידים הנדרשים
כדי להשלים את המשימות במדריך הזה, צריך לוודא שיש לכם את התפקידים הבאים:
התפקיד Compute Network Admin (
roles/compute.networkAdmin)תפקיד עורך ב-Certificate Manager (
roles/certificatemanager.editor)
למידע נוסף, קראו את המאמרים הבאים:
יצירת מדיניות Secure Web Proxy
בקטע הזה מוסבר איך ליצור מדיניות של Secure Web Proxy. המדיניות יכולה לשמש כמאגר לכל כללי האבטחה ששולטים בזרימת התנועה דרך שרת ה-Proxy המאובטח לאינטרנט. אחרי שיוצרים את המדיניות, אפשר ליצור כללים ולהוסיף אותם למדיניות.
המסוף
נכנסים לדף SWP Policies במסוף Google Cloud .
לוחצים על יצירת מדיניות.
בשדה Name, מזינים שם למדיניות, למשל
myswppolicy.בשדה Description (תיאור) מזינים תיאור למדיניות, למשל
My new swp policy.בקטע אזורים, בוחרים את האזור שבו רוצים ליצור את המדיניות, כמו
us-central1.אם רוצים ליצור כללים למדיניות, לוחצים על הוספת כלל. מידע נוסף זמין בקטע יצירת כללים של Secure Web Proxy.
לוחצים על יצירה.
Cloud Shell
משתמשים בכלי לעריכת טקסט כדי ליצור קובץ
policy.yaml.מוסיפים את הקוד הבא לקובץ
policy.yaml:description: basic Secure Web Proxy policy name: projects/PROJECT_ID/locations/REGION/gatewaySecurityPolicies/myswppolicyמחליפים את מה שכתוב בשדות הבאים:
-
PROJECT_ID: מזהה הפרויקט -
REGION: האזור שבו נוצרה המדיניות, למשלus-central1
-
יוצרים את מדיניות Secure Web Proxy.
gcloud network-security gateway-security-policies import myswppolicy \
    --source=policy.yaml \
    --location=REGION
יצירת כללים ל-Secure Web Proxy
בקטע הזה מפורטים השלבים ליצירת כללים ל-Secure Web Proxy. הכללים עוזרים להגדיר את אמצעי בקרת הגישה בפועל לתעבורת אינטרנט.
במדיניות שיצרתם קודם, אתם יכולים להגדיר כללים כמו allow-wikipedia-org. הכללים האלה מציינים את הקריטריונים להתאמה של סשנים באינטרנט – לדוגמה, התאמה של מארח ספציפי כמו www.wikipedia.org – ואז מאפשרים או דוחים את תנועת האינטרנט.
המסוף
נכנסים לדף SWP Policies במסוף Google Cloud .
לוחצים על שם המדיניות, למשל
myswppolicy.לוחצים על הוספת כלל.
לכל כלל, מבצעים את הפעולות הבאות:
בשדה עדיפות, מזינים מספר של סדר ההערכה של הכלל. הכללים מוערכים מהעדיפות הגבוהה ביותר לנמוכה ביותר, כאשר
0היא העדיפות הגבוהה ביותר.בשדה Name, מזינים שם לכלל, למשל
allow-wikipedia-org.בשדה Description (תיאור), מזינים תיאור לכלל, כמו
Allow wikipedia.org.בקטע פעולה, בוחרים באחת מהאפשרויות הבאות:
- אישור: כדי לאשר בקשות לחיבור שתואמות לכלל.
- Deny: כדי לדחות בקשות לחיבור שתואמות לכלל.
בשדה סטטוס, בוחרים אחת מהאפשרויות הבאות לאכיפת הכלל:
- מופעל: כדי לאכוף את הכלל במופע Secure Web Proxy.
- מושבתת: כדי לא לאכוף את הכלל במופע Secure Web Proxy.
בקטע התאמה לסשן, מציינים את הקריטריונים להתאמה של הסשן, כמו
host() == 'www.wikipedia.org'.מידע נוסף על התחביר של
SessionMatcherזמין במאמר הפניה לשפת ההתאמה של CEL.בקטע Application Match, מציינים את הקריטריונים להתאמת הבקשה. לא הפעלנו את הכלל לבדיקת TLS, ולכן הבקשה יכולה להתאים רק לתעבורת HTTP.
מידע נוסף על התאמת תנועת TCP זמין במאמר הגדרת כללי שרת proxy של TCP.
לוחצים על יצירה.
כדי להוסיף עוד כלל, לוחצים על הוספת כלל.
Cloud Shell
משתמשים בעורך טקסט כדי ליצור את קובץ
rule.yaml.מוסיפים את הקוד הבא לקובץ
rule.yaml. מידע נוסף על התחביר שלSessionMatcherזמין במאמר בנושא הפניה לשפת ההתאמה של CEL.name: projects/PROJECT_ID/locations/REGION/gatewaySecurityPolicies/policy1/rules/RULE_NAME description: Allow wikipedia.org enabled: true priority: 1 basicProfile: ALLOW sessionMatcher: host() == 'www.wikipedia.org'מחליפים את מה שכתוב בשדות הבאים:
-
PROJECT_ID: מזהה הפרויקט -
REGION: האזור של המדיניות -
RULE_NAME: שם הכלל, למשלallow-wikipedia-org.
-
יוצרים את כלל מדיניות האבטחה.
gcloud network-security gateway-security-policies rules import allow-wikipedia-org \
    --source=rule.yaml \
    --location=REGION \
    --gateway-security-policy=policy1
הגדרת שרת Proxy לאינטרנט
בקטע הזה מוסבר איך פורסים את Secure Web Proxy במצב ניתוב מפורש, כשהוא פועל כפרוקסי מפורש. בנוסף, מוסבר איך לקשר את המדיניות והכללים שנוצרו קודם למופע של Secure Web Proxy, כדי לוודא שכל התנועה שעוברת דרכו כפופה לבקרות הגישה שהוגדרו.
המסוף
נכנסים לדף Web Proxies במסוף Google Cloud .
לוחצים על יצירת שרת proxy מאובטח לאינטרנט.
בשדה Name, מזינים שם לשרת ה-proxy לאינטרנט, למשל
myswp.בשדה Description (תיאור), מזינים תיאור לשרת ה-proxy לאינטרנט, כמו
My new swp.בקטע מצב ניתוב, בוחרים באפשרות מפורש.
בקטע Regions (אזורים), בוחרים את האזור שבו רוצים ליצור את שרת ה-proxy לאינטרנט, כמו
us-central1.בקטע רשת, בוחרים את הרשת שבה רוצים ליצור את שרת ה-proxy לאינטרנט.
בשדה Subnetwork (תת-רשת), בוחרים את תת-רשת ה-VPC שיצרתם קודם כחלק מהשלבים הראשוניים להגדרה.
אופציונלי: בשדה כתובת ה-IP של שרת ה-proxy לאינטרנט, מזינים את כתובת ה-IP של Secure Web Proxy.
אפשר להזין כתובת IP מתוך טווח כתובות ה-IP של Secure Web Proxy שנמצאות ברשת המשנה שיצרתם בשלב הקודם. אם לא תזינו את כתובת ה-IP, המופע של Secure Web Proxy יבחר באופן אוטומטי כתובת IP מתוך תת-הרשת שנבחרה.
בקטע Ports (יציאות), מזינים את מספרי היציאות, כמו
80או443, שבהן רוצים שה-proxy של האינטרנט יאזין.
בקטע Certificate, בוחרים את האישור שרוצים להשתמש בו כדי ליצור את שרת ה-proxy לאינטרנט.
בשדה מדיניות משויכת, בוחרים את המדיניות שיצרתם כדי לשייך את שרת ה-proxy לאינטרנט.
לוחצים על יצירה.
Cloud Shell
משתמשים בכלי לעריכת טקסט כדי ליצור קובץ
gateway.yaml.מוסיפים את הקוד הבא לקובץ
gateway.yaml:name: projects/PROJECT_ID/locations/REGION/gateways/myswp type: SECURE_WEB_GATEWAY addresses: ["IP_ADDRESS"] ports: [443] gatewaySecurityPolicy: projects/PROJECT_ID/locations/REGION/gatewaySecurityPolicies/policy1 network: projects/PROJECT_ID/global/networks/NETWORK subnetwork: projects/PROJECT_ID/regions/REGION/subnetworks/SUBNETWORK routingMode: EXPLICIT_ROUTING_MODEאופציונלי: כדי לאפשר לאפליקציות לקוח מאזורים אחרים של Google Cloud Google להתחבר לשרת ה-proxy, צריך להפעיל גישה גלובלית כשיוצרים את מופע Secure Web Proxy.
בקובץ
gateway.yaml, מוסיפים את השדהallow_global_accessומגדירים אותו לערךtrue.חשוב: אפשר להפעיל את
allow_global_accessרק כשיוצרים מופע של Secure Web Proxy. אי אפשר להגדיר את ההגדרה הזו מאוחר יותר.name: projects/PROJECT_ID/locations/REGION/gateways/swp1 type: SECURE_WEB_GATEWAY addresses: ["IP_ADDRESS"] ports: [443] gatewaySecurityPolicy: projects/PROJECT_ID/locations/REGION/gatewaySecurityPolicies/policy1 network: projects/PROJECT_ID/global/networks/NETWORK subnetwork: projects/PROJECT_ID/regions/REGION/subnetworks/SUBNETWORK routingMode: EXPLICIT_ROUTING_MODE allow_global_access: trueמחליפים את מה שכתוב בשדות הבאים:
-
PROJECT_ID: מזהה הפרויקט -
REGION: האזור שבו נוצר מופע Secure Web Proxy -
IP_ADDRESS: כתובת ה-IP של מופע Secure Web Proxy -
NETWORK: הרשת של מופע Secure Web Proxy -
SUBNETWORK: רשת משנה של מופע Secure Web Proxy. צריך להשתמש ברשת המשנה של ה-VPC שיצרתם קודם כחלק משלבי ההגדרה הראשונית.
-
יוצרים מופע של Secure Web Proxy על סמך הקובץ
gateway.yaml.gcloud network-services gateways import myswp \ --source=gateway.yaml \ --location=REGIONפריסת מופע של Secure Web Proxy יכולה להימשך כמה דקות.
בדיקת הקישוריות
החלק הזה מתמקד בבדיקת הקישוריות ממכונה וירטואלית של Linux כדי לוודא ש-Secure Web Proxy החדש, המדיניות שלו והכללים המשויכים לו פועלים בצורה תקינה.
מתחברים למכונה הווירטואלית שהקציתם לה משאבים קודם.
gcloud compute ssh swp-test-vm \
    --zone=ZONE
מחליפים את
ZONEבאזור של מכונת הבדיקה הווירטואלית.בודקים את מופע Secure Web Proxy.
curl -s -o /dev/null -w "%{http_code}\\n" -x IP_ADDRESS:443 https://www.wikipedia.orgמחליפים את
IP_ADDRESSבכתובת ה-IP של מכונת Secure Web Proxy.הפקודה הזו מדפיסה את קוד הסטטוס של HTTP שמוחזר מ-
www.wikipedia.org. אם הפקודה מצליחה, קוד הסטטוס הוא200. עם זאת, אם יש בעיה בשרת הפרוקסי, הפקודה מחזירה קוד סטטוס000כדי לציין שגיאת חיבור. כדי לראות את הודעות השגיאה המפורטות, מוסיפים את האפשרות-vלפקודה.
לא הגדרנו בדיקת TLS בדוגמה שמוזכרת בדף הזה. מידע נוסף על הגדרת Secure Web Proxy לבדיקת TLS ובדיקת מופע Secure Web Proxy זמין במאמר בנושא הפעלת בדיקת TLS.
הסרת המשאבים
כדי לא לצבור חיובים לחשבון Google Cloud על המשאבים שבהם השתמשתם בדף הזה, פועלים לפי השלבים הבאים:
מחיקה של מופע swp1 Secure Web Proxy
המסוף
נכנסים לדף Web Proxies במסוף Google Cloud . אתם יכולים לראות את רשימת כל שרתי ה-proxy לאינטרנט או רק את שרתי ה-proxy לאינטרנט שזמינים ברשת מסוימת.
בוחרים את שרת ה-proxy לאינטרנט שרוצים למחוק. בדוגמה הזו, שם ה-proxy לאינטרנט הוא
swp1.לוחצים על מחיקה ואז שוב על מחיקה כדי לאשר.
Cloud Shell
gcloud network-services gateways delete swp1 \
    --location=REGION
מחליפים את REGION באזור של מופע Secure Web Proxy.
מחיקת שער Cloud NAT
המסוף
נכנסים לדף Cloud NAT במסוף Google Cloud .
בוחרים את שער ה-Cloud NAT שנוצר באופן אוטומטי עבור מכונת Secure Web Proxy. בדרך כלל, השם של שער Cloud NAT הוא
swg-autogen-nat.לוחצים על מחיקה ואז שוב על מחיקה כדי לאשר.
Cloud Shell
אופציונלי: כדי לזהות את השם של Cloud Router שנוצר אוטומטית, מפרטים את הנתבים באזור.
gcloud compute routers list \
    --region=REGION \
    --filter="name:(swg-autogen-router-*)" \
    --format="value(name)"
מחליפים את
REGIONבאזור של מופע Secure Web Proxy.מוחקים את שער Cloud NAT.
gcloud compute routers nats delete NAT_NAME \
    --router=ROUTER_NAME \
    --region=REGION
מחליפים את מה שכתוב בשדות הבאים:
-
NAT_NAME: שם השער של Cloud NAT, בדרך כללswg-autogen-nat -
ROUTER_NAME: שם Cloud Router שמשויך לשער Cloud NAT. השם של הנתב בדרך כלל מתחיל ב-swg-autogen-router-. -
REGION: האזור של שער Cloud NAT
-
מחיקת Cloud Router
המסוף
נכנסים לדף Cloud Routers במסוף Google Cloud .
בוחרים את Cloud Router שנוצר אוטומטית עבור מופע Secure Web Proxy. השם של הנתב בדרך כלל מתחיל ב-
swg-autogen-router-.לוחצים על מחיקה ואז שוב על מחיקה כדי לאשר.
Cloud Shell
gcloud compute routers delete ROUTER_NAME \
    --region=REGION
מחליפים את מה שכתוב בשדות הבאים:
-
ROUTER_NAME: השם של Cloud Router -
REGION: האזור של Cloud Router
מחיקת הכלל allow-wikipedia-org
המסוף
נכנסים לדף Web Proxies במסוף Google Cloud . אתם יכולים לראות את רשימת כל שרתי ה-proxy לאינטרנט או רק את שרתי ה-proxy לאינטרנט שזמינים ברשת מסוימת.
לוחצים על המדיניות הרלוונטית. במקרה הזה, שם המדיניות הוא
policy1.בוחרים את הכלל שרוצים למחוק. בדוגמה הזו, שם הכלל הוא
allow-wikipedia-org.לוחצים על מחיקה ואז שוב על מחיקה כדי לאשר.
Cloud Shell
gcloud network-security gateway-security-policies rules delete allow-wikipedia-org \
    --location=REGION \
    --gateway-security-policy=policy1
מחליפים את REGION באזור של המדיניות.
מחיקת המדיניות של policy1 Secure Web Proxy
המסוף
נכנסים לדף Web Proxies במסוף Google Cloud . אתם יכולים לראות את רשימת כל שרתי ה-proxy לאינטרנט או רק את שרתי ה-proxy לאינטרנט שזמינים ברשת מסוימת.
בוחרים את המדיניות שרוצים למחוק. במקרה הזה, שם המדיניות הוא
policy1.לוחצים על מחיקה ואז שוב על מחיקה כדי לאשר.
Cloud Shell
gcloud network-security gateway-security-policies delete policy1 \
    --location=REGION
מחליפים את REGION באזור של המדיניות.
מחיקת מכונה וירטואלית של swp-test-vm Linux
המסוף
נכנסים לדף VM instances במסוף Google Cloud .
בוחרים את המופעים שרוצים למחוק. כאן,
swp-test-vmהוא השם של מכונת ה-VM של Linux.לוחצים על Delete.
Cloud Shell
gcloud compute instances delete swp-test-vm