


ב-Sensitive Data Protection יש שיטות שונות שמאפשרות לבדוק, לשנות (להסיר פרטי זיהוי), לגלות ולסווג נתונים. בעזרת השיטות האלה אתם יכולים לסרוק נתונים ב- Google Cloud ומחוץ לו, ולשפר את ההתנהגות של Sensitive Data Protection לסוגים שונים של עומסי עבודה.
ב-Sensitive Data Protection יש את סוגי השיטות הבאים:
שיטות לבדיקה ולהסרת פרטי הזיהוי
בקטע הזה מתוארות השיטות שבהן אפשר להשתמש כדי לאתר כל פריט מידע שתואם לסוג מידע שמופיע בהגדרות הבדיקה, ובמקרה הצורך גם להסיר ממנו את פרטי הזיהוי.
שיטות תוכן
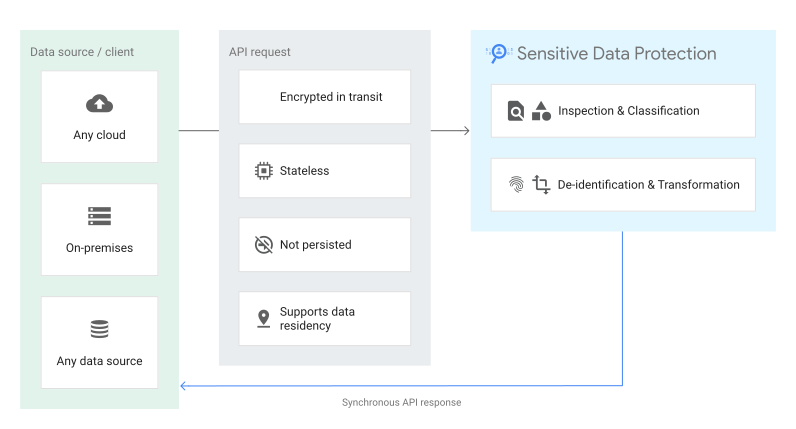
שיטות תוכן הן שיטות סינכרוניות וחסרות מצב (stateless). הנתונים לבדיקה או לטרנספורמציה נשלחים ישירות בבקשה ל-DLP API. ממצאי הבדיקה של Sensitive Data Protection או הנתונים שעברו טרנספורמציה מוחזרים בתגובה מה-API. נתוני הבקשה מוצפנים בזמן ההעברה ולא נשמרים.
מתי להשתמש בשיטות תוכן
הנה כמה תרחישי שימוש נפוצים:
- בדיקת קלט של משתמשים בזמן אמת: סריקה של שדות בטפסים, הודעות בצ'אט או משובים שנשלחים באופן סינכרוני באפליקציות לאינטרנט ולנייד, לפני שהנתונים נשמרים במסדי נתונים.
- הסתרת טקסט רגיש לפני עיבוד חיצוני: הסרת פרטי הזיהוי או צנזור של אסימונים רגישים ממחרוזות טקסט באופן סינכרוני לפני העברת התוכן לממשקי API של צד שלישי או למודלים גדולים של שפה (LLM).
- צנזור מידע אישי רגיש מתמונות שהועלו: הסתרת טקסט רגיש בפורמטים של תמונות (כמו JPEG, PNG או BMP) על ידי שכבת-על של מלבנים אטומים על פרטים אישיים מזהים שזוהו, לפני הצגת התמונה או אחסון שלה.
- לשחזר פרטי זיהוי של נתונים שעברו טוקניזציה לפי דרישה: ביטול הטוקניזציה של אסימונים שעברו פסאודונימיזציה בתהליכי עבודה מורשים בצד השרת, כשמשתמש עסקי מאומת צריך גישה לטקסט לא מוצפן המקורי.
- אימות פרטיות הנתונים באפליקציות בצד הלקוח: הפעלת בדיקות פרטיות ללא שמירת מצב בנקודות קצה, בלי להקצות מאגרי אחסון בענן או להגדיר תשתית למשימות בקצה העורפי.
מידע נוסף זמין במאמרי העזרה של ה-API בארכיטקטורת REST בנושא שיטות תוכן:
שיטות אחסון
שיטות אחסון נועדו לבדוק נתונים שמאוחסנים ב- Google Cloud במערכות כמו Cloud Storage, BigQuery ו-Firestore במצב Datastore (Datastore). כדי להפעיל בדיקת אחסון, יוצרים משימה של Sensitive Data Protection באמצעות המשאב dlpJobs. כל משימה פועלת כשירות מנוהל כדי לבדוק נתונים ואז לבצע פעולות של Sensitive Data Protection, כמו שמירה או פרסום של ממצאים. בנוסף לפעולות האופציונליות האלה, Sensitive Data Protection יוצר ושומר פרטים על המשימה, כולל סטטוס המשימה, מספר הבייטים שנסרקו וסיכום הממצאים לכל infoType. אפשר לנהל משימות באמצעות DLP API או Sensitive Data Protection במסוףGoogle Cloud .

מתי כדאי להשתמש בשיטות אחסון
הנה כמה תרחישי שימוש נפוצים:
- סריקת טבלאות ניתוח בקנה מידה גדול: בדיקת מערכי נתונים בקנה מידה של פטה-בייט ב-BigQuery באמצעות סריקה מבוזרת של אצווה ללא שרת (serverless).
- ביקורת על מאגרי קבצים לא מובנים: בדיקת מסמכים, ארכיונים וקובצי מדיה שמאוחסנים בקטגוריות של Cloud Storage כדי לאתר מידע רגיש שלא הוצפן או שלא נמצא במקום הנכון.
- מעקב אחרי מגמות ותוצאות של סריקות קודמות: שמירת ממצאים מפורטים של בדיקות ישירות בטבלאות BigQuery כדי לעקוב אחרי ממצאים לאורך זמן וליצור נתיבי ביקורת של תאימות.
- הפעלת תהליכי עבודה לתיקון בעיות שמבוססים על אירועים: העברת אירועים של השלמת סריקה והתראות על ממצאים בסיכון גבוה ל-Pub/Sub כדי להפעיל תרחישים אוטומטיים של תגובה לאירועי אבטחה.
- דגימה של מערכי נתונים גדולים כדי לחסוך בעלויות: מגדירים מגבלות דגימה או מגבלות שורות כדי להעריך את מצב הסיכון של הנתונים במסדי נתונים גדולים, בלי לסרוק מערכי נתונים שלמים.
למידע נוסף, קראו את מאמרי העזרה של ה-API בארכיטקטורת REST בנושא המשאב projects.dlpJobs. מציינים את פרטי האחסון באובייקט StorageConfig.
שיטות משולבות
שיטות היברידיות הן קבוצה של שיטות API אסינכרוניות שמאפשרות לסרוק מטען ייעודי (payload) של נתונים שנשלחים כמעט מכל מקור, כדי לאתר מידע רגיש ולאחסן את הממצאים ב- Google Cloud. שיטות היברידיות דומות לשיטות תוכן בכך שהנתונים שרוצים לבדוק נכללים בבקשת בדיקה אחת או יותר. עם זאת, בניגוד לשיטות תוכן, שיטות היברידיות לא מחזירות תוצאות בדיקה בתגובה מה-API. במקום זאת, תוצאות הבדיקה מעובדות בצד השרת באופן אסינכרוני, והתוצאות נשמרות בטבלה בדומה לשיטות האחסון.
כדי להפעיל בדיקה היברידית, יוצרים משימה של Sensitive Data Protection באמצעות המשאב dlpJobs. כל משימה היברידית פועלת כשירות מנוהל כדי להאזין לבקשות בדיקה, ומבצעת פעולות של Sensitive Data Protection כמו שמירה או פרסום של ממצאים. בנוסף לפעולות האופציונליות האלה, Sensitive Data Protection יוצר ושומר פרטים על המשימה, כולל סטטוס המשימה, מספר הבייטים שנסרקו וסיכום הממצאים לכל infoType. אתם יכולים לנהל משימות באמצעות DLP API או באמצעות Sensitive Data Protection במסוףGoogle Cloud .

מתי כדאי להשתמש בשיטות משולבות
הנה כמה תרחישי שימוש נפוצים:
- בדיקת נתונים בסביבות היברידיות ובסביבות מרובות-עננים: הזרמת נתונים ממסדי נתונים מקומיים, משרתי Bare Metal או מספקי שירותי ענן אחרים אל Sensitive Data Protection, תוך שמירה על דוחות ממצאים מרוכזים ב-Google Cloud.
- בדיקת פייפליינים של אפליקציות בהתאמה אישית: שליחת נתונים בסטרימינג מסורקים בהתאמה אישית, ממיקרו-שירותים או מפייפליינים של ETL אל Sensitive Data Protection, בלי לנהל קבוצות של workerים מקומיים לסריקה.
- הסרת תוכן זדוני או רגיש מעומסי עבודה במהלך העברה לענן: בדיקה רציפה והמרת נכסים רגישים לאסימונים במהלך שכפול של מסד נתונים פעיל ממערכות מדור קודם אל Google Cloud.
- דיווח ריכוזי על תאימות בסביבות מרובות עננים: צבירת תוצאות הבדיקה בסביבות הפעלה שונות למערך נתונים אחד ב-BigQuery, לצורך ניהול מאוחד.
- עיבוד סוגי קבצים בהתאמה אישית ופורמטים קנייניים: חילוץ טקסט בצד הלקוח מפורמטים בינאריים קנייניים, והעברת המטען הייעודי (payload) שחולץ ל-Sensitive Data Protection לבדיקה.
למידע נוסף, קראו את מאמרי העזרה של ה-API בארכיטקטורת REST בנושא המשאב projects.dlpJobs. מציינים את מקור הנתונים בשדה hybridOptions של האובייקט StorageConfig.
שיטות גילוי
שיטות גילוי מאפשרות להגדיר גילוי מידע אישי רגיש כדי ליצור פרופילי נתונים. פרופילי נתונים מספקים תובנות שעוזרות לכם לקבוע איפה נמצא מידע אישי רגיש בארגון, איזה סוג של מידע אישי רגיש אתם מאחסנים ואם יש אמצעי בקרת גישה לנתונים האלה.
אתם יכולים להגדיר את הגילוי כך שיסרוק נתונים שמאוחסנים ב- Google Cloud במערכות כמו BigQuery, Cloud SQL, Cloud Storage ו-Vertex AI. אם הפעלתם את Security Command Center Enterprise, אתם יכולים להשתמש ב-Sensitive Data Protection גם כדי לסרוק נתונים מספקי שירותי ענן אחרים.
אתם יכולים לציין פעולות שאתם רוצים ש-Sensitive Data Protection יבצע אחרי כל סריקת גילוי. לדוגמה, אתם יכולים לשלוח את תוצאות הסריקה לשירותים אחרים שלGoogle Cloud , כמו Security Command Center ו-Google Security Operations, כדי לשפר את הניראות של מצב אבטחת המידע בארגון. אתם יכולים להגדיר את שירות הגילוי כך שיתייג את המשאבים שנוצר להם פרופיל, כדי להעניק או לדחות באופן אוטומטי גישה של IAM למשאבים האלה. אתם יכולים גם לייצא את הפרופילים של הנתונים ל-BigQuery. אפשר לקשר את הפרופילים שיוצאו ל-Data Studio כדי לצפות בדוח המוכן מראש. אתם יכולים גם ליצור שאילתות ודוחות בהתאמה אישית.
כדי להפעיל את הגילוי, יוצרים משאב DiscoveryConfig. החיפוש פועל בהתאם להיקף ולתדירות שהגדרתם בהגדרות החיפוש. במאמר שיקולים לגבי מיקום אחסון הנתונים מוסבר איפה Sensitive Data Protection שומר את הפרופילים שנוצרו.
אתם יכולים לנהל את הגדרות הגילוי, פרופילי הנתונים והחיבורים ל-Cloud SQL באמצעות DLP API או מסוףGoogle Cloud .

מתי כדאי להשתמש בשיטות גילוי
הנה כמה תרחישי שימוש נפוצים:
- אוטומציה של גילוי נתונים ברמת הארגון: סריקה ויצירת פרופילים באופן רציף של כל נכסי הנתונים ב-BigQuery, ב-Cloud SQL וב-Cloud Storage, בלי לכתוב משימות סריקה או לוחות זמנים נפרדים.
- זיהוי מאגרי נתונים בסיכון גבוה: יצירת ציוני סיכון ורגישות של נתונים בטבלאות ובקטגוריות, כדי לתעדף יוזמות של הגנה על נתונים ומשילות.
- אכיפה של בקרות גישה דינמיות באמצעות תגי נתונים: תיוג אוטומטי של משאבים שנוצר להם פרופיל על סמך סוגי המידע שזוהו, כדי להעניק או להגביל גישה באמצעות כללי מדיניות של ניהול זהויות והרשאות גישה (IAM).
- העברת נתונים לניהול אבטחת המידע: שליחת תובנות מפרופיל הגילוי ל-Security Command Center ול-Google Security Operations כדי לקשר בין סיכונים שקשורים לנתונים לבין איומים על התשתית.
- הצגה חזותית של סטטוס העמידה בהוראות הדין באמצעות מרכזי בקרה למנהלים: אפשר לייצא פרופילי נתונים ל-BigQuery ולקשר מרכזי בקרה מוכנים מראש ב-Data Studio כדי לעקוב אחרי ההפצה של מידע רגיש בארגון, בתיקיות ובפרויקטים.
מידע נוסף זמין במאמרי העזרה של ה-API בארכיטקטורת REST בנושאים הבאים:
הגדרות של קמפיינים מסוג Discovery
חיבורים
החיבורים רלוונטיים רק לזיהוי ב-Cloud SQL.
פרופילי נתונים
organizations.locations.projectDataProfilesprojects.locations.projectDataProfilesorganizations.locations.fileStoreDataProfilesprojects.locations.fileStoreDataProfilesorganizations.locations.tableDataProfilesprojects.locations.tableDataProfilesorganizations.locations.columnDataProfilesprojects.locations.columnDataProfiles
המאמרים הבאים
- כדי להתחיל לבדוק אם יש מידע רגיש בטקסט ובתמונות, וכדי לצנזר מידע רגיש מטקסט ומתמונות, קראו את המדריכים הבאים:
- מידע נוסף על בדיקת האחסון ועל אופן השימוש בפעולות מופיע במאמר בדיקת האחסון ומסדי הנתונים לאיתור מידע אישי רגיש.
- מידע נוסף על מיון מידע אישי רגיש זמין במאמר פרופילי נתונים.
- לעיון במחירים