


Sensitive Data Protection mencakup berbagai jenis metode yang dapat Anda gunakan untuk memeriksa, mentransformasi (melakukan de-identifikasi), menemukan, dan mengklasifikasikan data. Dengan menggunakan metode ini, Anda dapat memindai data baik di dalam maupun di luar Google Cloud dan mengoptimalkan perilaku Sensitive Data Protection untuk berbagai jenis workload.
Sensitive Data Protection menyediakan jenis metode berikut:
Metode pemeriksaan dan de-identifikasi
Bagian ini menjelaskan metode yang dapat Anda gunakan untuk menemukan dan, secara opsional, melakukan de-identifikasi setiap bagian data yang cocok dengan jenis informasi yang tercantum dalam konfigurasi pemeriksaan Anda.
Metode konten
Metode konten adalah metode stateless yang sinkron. Data yang akan diperiksa atau ditransformasi dikirim langsung dalam permintaan ke DLP API. Temuan pemeriksaan Sensitive Data Protection atau data yang ditransformasi ditampilkan dalam respons API. Data permintaan dienkripsi saat dalam pengiriman dan tidak disimpan.
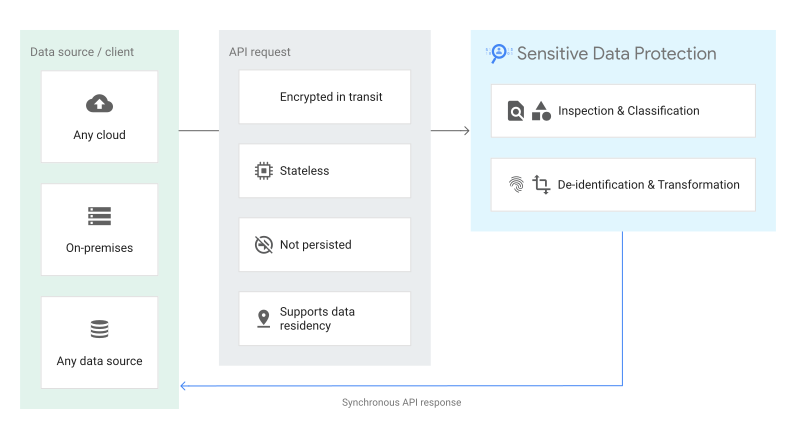
Kapan harus menggunakan metode konten
Berikut adalah beberapa kasus penggunaan umum:
- Memeriksa input pengguna secara real time: Memindai kolom formulir, pesan chat, atau pengiriman masukan secara sinkron dalam aplikasi web dan seluler sebelum menyimpan data di database.
- Menyamarkan teks sensitif sebelum pemrosesan eksternal: Melakukan de-identifikasi atau menyamarkan token sensitif dari string teks secara sinkron sebelum meneruskan konten ke API pihak ketiga atau model bahasa besar (LLM).
- Menyamarkan data sensitif dari gambar yang diupload: Mengaburkan teks sensitif dalam format gambar (seperti JPEG, PNG, atau BMP) dengan menempatkan persegi panjang buram pada PII yang terdeteksi sebelum menampilkan atau menyimpan gambar.
- Mengidentifikasi ulang data yang di-tokenisasi sesuai permintaan: Lakukan de-tokenisasi pada token yang sebelumnya telah dipseudonimkan dalam alur kerja sisi server yang diberi otorisasi saat pengguna bisnis yang diautentikasi memerlukan akses ke teks biasa asli.
- Memvalidasi privasi data di aplikasi sisi klien: Jalankan pemeriksaan privasi stateless di endpoint tanpa menyediakan repositori penyimpanan cloud atau mengonfigurasi infrastruktur tugas backend.
Untuk mempelajari lebih lanjut, pelajari referensi REST API untuk metode konten:
Metode penyimpanan
Metode penyimpanan data dirancang untuk memeriksa data yang disimpan di Google Cloud dalam sistem
seperti Cloud Storage, BigQuery, dan
Firestore dalam mode Datastore (Datastore). Untuk mengaktifkan pemeriksaan penyimpanan, buat tugas Sensitive Data Protection menggunakan resource dlpJobs. Setiap tugas berjalan sebagai layanan terkelola untuk memeriksa data, lalu melakukan
tindakan Sensitive Data Protection seperti menyimpan atau memublikasikan temuan. Selain tindakan opsional ini, Sensitive Data Protection membuat dan menyimpan detail tentang tugas, termasuk status tugas, byte yang dipindai, dan ringkasan temuan per infoType. Anda dapat mengelola tugas menggunakan DLP API atau
Sensitive Data Protection di konsolGoogle Cloud .

Kapan harus menggunakan metode penyimpanan
Berikut adalah beberapa kasus penggunaan umum:
- Memindai tabel analisis berskala besar: Periksa set data berskala petabyte di BigQuery menggunakan pemindaian batch serverless terdistribusi.
- Mengaudit repositori file tidak terstruktur: Periksa dokumen, arsip, dan file media yang disimpan di bucket Cloud Storage untuk menemukan data sensitif yang tidak dienkripsi atau salah tempat.
- Melacak hasil dan tren pemindaian historis: Simpan temuan pemeriksaan mendetail langsung ke tabel BigQuery untuk melacak temuan dari waktu ke waktu dan membuat jejak audit kepatuhan.
- Memicu alur kerja perbaikan berbasis peristiwa: Streaming peristiwa penyelesaian pemindaian dan pemberitahuan temuan berisiko tinggi ke Pub/Sub untuk memulai playbook respons keamanan otomatis.
- Mengambil sampel set data besar untuk efisiensi biaya: Konfigurasikan batas pengambilan sampel atau batas baris untuk memperkirakan postur risiko data di seluruh database besar tanpa memindai seluruh set data.
Untuk mempelajari lebih lanjut, pelajari referensi REST API untuk resource projects.dlpJobs. Anda menentukan detail penyimpanan di objek StorageConfig.
Metode campuran
Metode hybrid adalah serangkaian metode API asinkron yang memungkinkan Anda memindai payload data yang dikirim dari hampir semua sumber untuk mencari informasi sensitif dan menyimpan temuannya di Google Cloud. Metode hybrid mirip dengan metode konten karena data yang ingin Anda periksa disertakan dalam satu atau beberapa permintaan pemeriksaan; namun, tidak seperti metode konten, metode hybrid tidak menampilkan hasil pemeriksaan dalam respons API. Sebagai gantinya, hasil pemeriksaan diproses di sisi server secara asinkron dan hasilnya ditabulasi serta disimpan dengan cara yang mirip dengan metode penyimpanan.
Untuk mengaktifkan pemeriksaan hybrid, buat tugas Sensitive Data Protection menggunakan resource dlpJobs. Setiap tugas hybrid berjalan sebagai layanan terkelola untuk memproses permintaan pemeriksaan dan melakukan tindakan Sensitive Data Protection seperti menyimpan atau memublikasikan temuan. Selain tindakan opsional ini,
Sensitive Data Protection membuat dan menyimpan detail tentang tugas, termasuk status
tugas, byte yang dipindai, dan ringkasan temuan per infoType. Anda dapat mengelola tugas menggunakan DLP API atau Sensitive Data Protection di konsolGoogle Cloud .

Kapan harus menggunakan metode hibrid
Berikut adalah beberapa kasus penggunaan umum:
- Memeriksa data di lingkungan hybrid dan multi-cloud: Melakukan streaming data dari database lokal, server bare-metal, atau penyedia cloud lainnya ke Sensitive Data Protection sambil tetap memusatkan laporan temuan diGoogle Cloud.
- Mengaudit pipeline data aplikasi kustom: Mengirim data streaming dari crawler kustom, microservice, atau pipeline ETL ke Sensitive Data Protection tanpa mengelola fleet worker pemindai lokal.
- Sanitasi workload selama migrasi cloud: Periksa dan tokenisasi aset sensitif secara berkelanjutan selama replikasi database langsung dari sistem lama ke Google Cloud.
- Memusatkan pelaporan kepatuhan multi-cloud: Gabungkan hasil pemeriksaan di berbagai lingkungan operasi yang berbeda ke dalam satu set data BigQuery untuk tata kelola terpadu.
- Memproses jenis file kustom dan format eksklusif: Ekstrak teks di sisi klien dari format biner eksklusif dan streaming payload yang diekstrak ke Sensitive Data Protection untuk diperiksa.
Untuk mempelajari lebih lanjut, pelajari referensi REST API untuk resource projects.dlpJobs. Anda menentukan
sumber data di kolom hybridOptions pada
objek StorageConfig.
Metode penemuan
Metode penemuan memungkinkan Anda mengonfigurasi penemuan data sensitif untuk membuat profil data. Profil data memberikan insight untuk membantu Anda menentukan lokasi data sensitif di organisasi Anda, jenis data sensitif yang Anda simpan, dan apakah data tersebut memiliki kontrol akses.
Anda dapat mengonfigurasi penemuan untuk memindai data yang disimpan di Google Cloud dalam sistem penyimpanan data seperti BigQuery, Cloud SQL, Cloud Storage, dan Vertex AI. Jika Anda memiliki aktivasi Security Command Center Enterprise, Anda juga dapat menggunakan Sensitive Data Protection untuk memindai data dari penyedia cloud lain.
Anda dapat menentukan tindakan yang ingin dilakukan Sensitive Data Protection setelah setiap pemindaian penemuan. Misalnya, Anda dapat mengirim hasil pemindaian ke layanan Google Cloud lain—seperti Security Command Center dan Google Security Operations—untuk meningkatkan visibilitas ke postur keamanan data organisasi Anda. Anda dapat mengonfigurasi layanan penemuan untuk memberi tag pada resource yang diprofilkan agar secara otomatis memberikan atau menolak akses IAM ke resource tersebut. Anda juga dapat mengekspor profil data ke BigQuery. Anda dapat menghubungkan profil yang diekspor ke Data Studio untuk melihat laporan yang telah dibuat sebelumnya. Anda juga dapat membuat kueri dan laporan kustom sendiri.
Untuk mengaktifkan penemuan, buat resource
DiscoveryConfig. Penemuan berjalan berdasarkan cakupan dan frekuensi yang Anda tetapkan dalam konfigurasi penemuan. Untuk mengetahui informasi tentang tempat Sensitive Data Protection menyimpan profil yang dihasilkan, lihat Pertimbangan residensi data.
Anda dapat mengelola konfigurasi penemuan, profil data, dan koneksi Cloud SQL menggunakan DLP API atau konsolGoogle Cloud .

Kapan harus menggunakan metode penemuan
Berikut adalah beberapa kasus penggunaan umum:
- Mengotomatiskan penemuan data di seluruh organisasi: Memindai dan membuat profil semua aset data secara berkelanjutan di BigQuery, Cloud SQL, dan Cloud Storage tanpa menulis tugas atau jadwal pemindaian satu per satu.
- Mengidentifikasi repositori data berisiko tinggi: Buat skor risiko data dan sensitivitas data untuk tabel dan bucket guna memprioritaskan inisiatif perlindungan dan tata kelola data.
- Terapkan kontrol akses dinamis dengan tag data: Beri tag secara otomatis pada resource yang diprofilkan berdasarkan infoType yang ditemukan untuk memberikan atau membatasi akses menggunakan kebijakan Identity and Access Management.
- Memberikan feed ke pengelolaan postur keamanan data: Kirim insight profil penemuan ke Security Command Center dan Google Security Operations untuk menghubungkan risiko data dengan ancaman infrastruktur.
- Visualisasikan postur kepatuhan dengan dasbor eksekutif: Ekspor profil data ke BigQuery dan hubungkan dasbor Data Studio yang sudah dibuat sebelumnya untuk memantau distribusi data sensitif di seluruh organisasi, folder, dan project.
Untuk mempelajari lebih lanjut, pelajari referensi REST API untuk hal berikut:
Konfigurasi penemuan
Koneksi
Koneksi hanya relevan untuk penemuan untuk Cloud SQL.
Profil data
organizations.locations.projectDataProfilesprojects.locations.projectDataProfilesorganizations.locations.fileStoreDataProfilesprojects.locations.fileStoreDataProfilesorganizations.locations.tableDataProfilesprojects.locations.tableDataProfilesorganizations.locations.columnDataProfilesprojects.locations.columnDataProfiles
Langkah berikutnya
- Baca panduan cara kerja untuk mulai memeriksa teks dan gambar untuk data sensitif, serta menyamarkan data sensitif dari teks dan gambar:
- Untuk mengetahui informasi selengkapnya tentang cara memeriksa penyimpanan dan cara menggunakan tindakan, lihat Memeriksa penyimpanan dan database untuk data sensitif.
- Untuk mengetahui informasi selengkapnya tentang penemuan data sensitif, lihat Profil data
- Tinjau harga.