


Sensitive Data Protection include diversi tipi di metodi che puoi utilizzare per ispezionare, trasformare (anonimizzare), rilevare e classificare i dati. Utilizzando questi metodi, puoi scansionare i dati sia all'interno che all'esterno di Google Cloud e ottimizzare il comportamento di Sensitive Data Protection per diversi tipi di workload.
Sensitive Data Protection fornisce i seguenti tipi di metodi:
Metodi di ispezione e anonimizzazione
Questa sezione descrive i metodi che puoi utilizzare per individuare e, facoltativamente, anonimizzare ogni dato che corrisponde a un tipo di informazioni elencato nella configurazione di ispezione.
Metodi per i contenuti
I metodi per i contenuti sono metodi sincroni e stateless. I dati da ispezionare o trasformare vengono inviati direttamente nella richiesta all'API DLP. I risultati dell'ispezione di Sensitive Data Protection o i dati trasformati vengono restituiti nella risposta dell'API. I dati della richiesta vengono criptati in transito e non vengono archiviati.
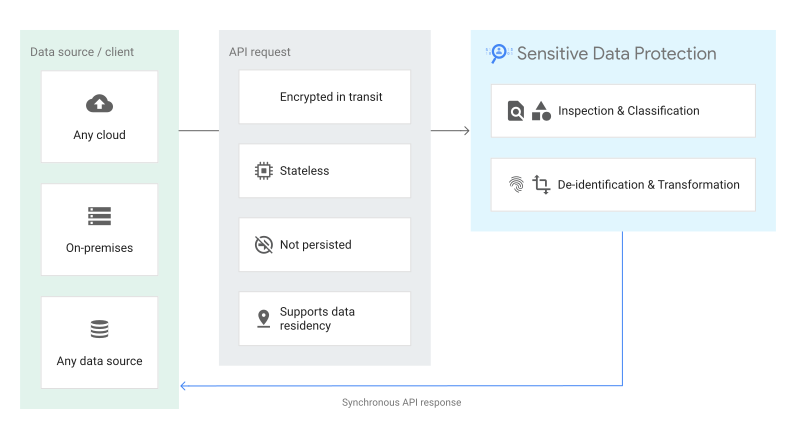
Quando utilizzare i metodi per i contenuti
Ecco alcuni casi d'uso comuni:
- Ispeziona l'input utente in tempo reale: scansiona i campi dei moduli, i messaggi chat o gli invii di feedback in modo sincrono all'interno delle applicazioni web e mobile prima di archiviare i dati nei database.
- Maschera il testo sensibile prima dell'elaborazione esterna: anonimizza o oscura i token sensibili dalle stringhe di testo in modo sincrono prima di passare i contenuti ad API di terze parti o modelli linguistici di grandi dimensioni (LLM).
- Oscura i dati sensibili dalle immagini caricate: oscura il testo sensibile nei formati dell'immagine (come JPEG, PNG o BMP) sovrapponendo rettangoli opachi alle PII rilevate prima di visualizzare o archiviare l'immagine.
- Reidentifica i dati tokenizzati on demand: detokenizza i token precedentemente pseudonimizzati nei workflow lato server autorizzati quando un utente aziendale autenticato richiede l'accesso al testo non crittografato originale.
- Convalida la privacy dei dati nelle applicazioni lato client: esegui controlli della privacy stateless sugli endpoint senza eseguire il provisioning dei repository di spazio di archiviazione sul cloud o configurare l'infrastruttura dei job di backend.
Per scoprire di più, consulta il riferimento API REST per i metodi relativi ai contenuti:
Metodi di archiviazione
I metodi di archiviazione sono progettati per ispezionare i dati archiviati su Google Cloud in sistemi come Cloud Storage, BigQuery e Firestore in modalità Datastore (Datastore). Per abilitare l'ispezione dello spazio di archiviazione, crea un job di Sensitive Data Protection utilizzando la risorsa dlpJobs. Ogni job viene eseguito come servizio gestito per ispezionare i dati e quindi eseguire azioni di Sensitive Data Protection, ad esempio salvare o pubblicare i risultati. Oltre a queste azioni facoltative, Sensitive Data Protection crea e archivia i dettagli del job, tra cui lo stato del job, i byte scansionati e i risultati di riepilogo per infoType. Puoi gestire i job utilizzando l'API DLP o Sensitive Data Protection nella consoleGoogle Cloud .

Quando utilizzare i metodi di archiviazione
Ecco alcuni casi d'uso comuni:
- Scansiona tabelle analitiche su larga scala: ispeziona set di dati su scala di petabyte in BigQuery utilizzando la scansione batch distribuita e serverless.
- Controlla i repository di file non strutturati: esamina documenti, archivi e file multimediali archiviati nei bucket Cloud Storage per individuare dati sensibili non criptati o fuori posto.
- Monitora i risultati e le tendenze delle scansioni storiche: conserva i risultati dettagliati delle ispezioni direttamente nelle tabelle BigQuery per monitorare i risultati nel tempo e generare audit trail di conformità.
- Attiva workflow di correzione basati su eventi: trasmetti in streaming gli eventi di completamento della scansione e gli avvisi relativi ai risultati ad alto rischio a Pub/Sub per avviare playbook di risposta automatica alla sicurezza.
- Campiona set di dati di grandi dimensioni per l'efficienza dei costi: configura i limiti di campionamento o di riga per stimare la postura di rischio dei dati in database di grandi dimensioni senza scansionare interi set di dati.
Per saperne di più, consulta il riferimento API REST per la risorsa projects.dlpJobs. Specifica i dettagli dello spazio di archiviazione nell'oggetto StorageConfig.
Metodi ibridi
I metodi ibridi sono un insieme di metodi API asincroni che ti consentono di scansionare i payload di dati inviati da praticamente qualsiasi origine per individuare informazioni sensibili e archiviare i risultati in Google Cloud. I metodi ibridi sono simili ai metodi dei contenuti in quanto i dati che vuoi ispezionare sono inclusi in una o più richieste di ispezione; tuttavia, a differenza dei metodi dei contenuti, i metodi ibridi non restituiscono i risultati dell'ispezione nella risposta dell'API. I risultati dell'ispezione vengono invece elaborati in modo asincrono lato server, quindi vengono tabulati e archiviati in modo simile ai metodi di archiviazione.
Per abilitare l'ispezione ibrida, crea un job di Sensitive Data Protection utilizzando la risorsa dlpJobs. Ogni job ibrido viene eseguito come servizio gestito per ascoltare le richieste di ispezione ed esegue azioni di Sensitive Data Protection come il salvataggio o la pubblicazione dei risultati. Oltre a queste azioni facoltative, Sensitive Data Protection crea e archivia i dettagli del job, tra cui lo stato del job, i byte scansionati e i risultati di riepilogo per infoType. Puoi gestire i job utilizzando l'API DLP o Sensitive Data Protection nella consoleGoogle Cloud .

Quando utilizzare i metodi ibridi
Ecco alcuni casi d'uso comuni:
- Ispeziona i dati in ambienti ibridi e multi-cloud: trasmetti i dati da database on-premise, server bare metal o altri cloud provider a Sensitive Data Protection, mantenendo i report sui risultati centralizzati inGoogle Cloud.
- Controlla le pipeline di dati delle applicazioni personalizzate: invia dati in streaming da crawler, microservizi o pipeline ETL personalizzati a Sensitive Data Protection senza gestire i gruppi di worker degli scanner locali.
- Sanitizza i workload durante la migrazione al cloud: ispeziona e tokenizza continuamente gli asset sensibili durante la replica del database in tempo reale dai sistemi legacy a Google Cloud.
- Centralizza i report sulla conformità multi-cloud: aggrega i risultati delle ispezioni in ambienti operativi diversi in un unico set di dati BigQuery per una governance unificata.
- Elabora tipi di file personalizzati e formati proprietari: estrai il testo lato client da formati binari proprietari e trasmetti i payload estratti a Sensitive Data Protection per l'ispezione.
Per saperne di più, consulta il riferimento API REST per la risorsa projects.dlpJobs. Specifica l'origine dati nel campo hybridOptions dell'oggetto StorageConfig.
Metodi di rilevamento
I metodi di rilevamento ti consentono di configurare il rilevamento di dati sensibili per generare profili di dati. I profili dati forniscono insight per aiutarti a determinare dove si trovano i dati sensibili nella tua organizzazione, che tipo di dati sensibili stai archiviando e se questi dati sono soggetti a controlli degli accessi.
Puoi configurare il rilevamento per scansionare i dati archiviati su Google Cloud in sistemi come BigQuery, Cloud SQL, Cloud Storage e Vertex AI. Se hai un'attivazione di Security Command Center Enterprise, puoi anche utilizzare Sensitive Data Protection per scansionare i dati di altri provider cloud.
Puoi specificare le azioni che vuoi che Sensitive Data Protection esegua dopo ogni scansione di discovery. Ad esempio, puoi inviare i risultati della scansione ad altri serviziGoogle Cloud , come Security Command Center e Google Security Operations, per aumentare la visibilità sulla security posture dei dati della tua organizzazione. Puoi configurare il servizio di discovery in modo che aggiunga tag alle risorse profilate per concedere o negare automaticamente l'accesso IAM a queste risorse. Puoi anche esportare i profili di dati in BigQuery. Puoi collegare i profili esportati a Data Studio per visualizzare il report predefinito. Puoi anche creare query e report personalizzati.
Per attivare il discovery, devi creare una risorsa DiscoveryConfig. Il discovery viene eseguito in base all'ambito e alla frequenza impostati nella configurazione del discovery. Per informazioni su dove Sensitive Data Protection archivia i profili generati, consulta Considerazioni sulla residenza dei dati.
Puoi gestire le configurazioni di rilevamento, i profili dati e le connessioni Cloud SQL utilizzando l'API DLP o la consoleGoogle Cloud .

Quando utilizzare i metodi di rilevamento
Ecco alcuni casi d'uso comuni:
- Automatizza il rilevamento dei dati a livello di organizzazione: scansiona e profila continuamente tutti gli asset di dati in BigQuery, Cloud SQL e Cloud Storage senza scrivere singoli job o pianificazioni di scansione.
- Identifica i repository di dati ad alto rischio: genera punteggi di rischio e sensibilità dei dati per tabelle e bucket per dare la priorità alle iniziative di protezione dei dati e governance dei dati.
- Applica controlli di accesso dinamici con i tag dei dati: aggiungi automaticamente tag alle risorse profilate in base agli infoType rilevati per concedere o limitare l'accesso utilizzando le policy di Identity and Access Management.
- Feed Data Security Posture Management: invia insight sui profili di rilevamento a Security Command Center e Google Security Operations per correlare i rischi dei dati alle minacce all'infrastruttura.
- Visualizza la postura di conformità con le dashboard per i dirigenti: esporta i profili di dati in BigQuery e collega le dashboard di Data Studio predefinite per monitorare la distribuzione dei dati sensibili nell'organizzazione, nelle cartelle e nei progetti.
Per saperne di più, consulta il riferimento API REST per quanto segue:
Configurazioni del rilevamento
Connessioni
Le connessioni sono pertinenti solo per il rilevamento per Cloud SQL.
Profili di dati
organizations.locations.projectDataProfilesprojects.locations.projectDataProfilesorganizations.locations.fileStoreDataProfilesprojects.locations.fileStoreDataProfilesorganizations.locations.tableDataProfilesprojects.locations.tableDataProfilesorganizations.locations.columnDataProfilesprojects.locations.columnDataProfiles
Passaggi successivi
- Leggi le guide illustrative per iniziare a ispezionare testo e immagini alla ricerca di dati sensibili, nonché a oscurare i dati sensibili da testo e immagini:
- Per ulteriori informazioni sull'ispezione dello spazio di archiviazione e su come utilizzare le azioni, consulta Ispezione dello spazio di archiviazione e dei database per l'individuazione di dati sensibili.
- Per saperne di più sul rilevamento di dati sensibili, consulta Profili dei dati
- Esamina i prezzi.