


Cloud Run から Cloud SQL for MySQL に接続する
Google Cloud コンソールとクライアント アプリケーションを使用して、MySQL インスタンスに接続された Cloud Run にサンプルアプリをデプロイする方法を学習します。
すべてのステップを適切なタイミングで完了した場合、通常、このクイックスタートで作成されるリソースにかかる費用は 1 ドル(USD)未満です。
始める前に
-
In the Google Cloud console, on the project selector page, select or create a Google Cloud project.
Roles required to select or create a project
- Select a project: Selecting a project doesn't require a specific IAM role—you can select any project that you've been granted a role on.
-
Create a project: To create a project, you need the Project Creator role
(
roles/resourcemanager.projectCreator), which contains theresourcemanager.projects.createpermission. Learn how to grant roles.
-
Verify that billing is enabled for your Google Cloud project.
- このクイックスタートを完了するために必要な権限があることを確認します。
-
Cloud Run で Cloud SQL サンプルアプリを実行するために必要な Cloud APIs を有効にします。
Console
[API を有効にする] をクリックして、このクイックスタートで必要な API を有効にします。
これにより、次の API が有効になります。
- Compute Engine API
- Cloud SQL Admin API
- Cloud Run API
- Container Registry API
- Cloud Build API
- Service Networking API
gcloud
次のボタンをクリックして Cloud Shell を開きます。これにより、ブラウザから Google Cloud リソースにコマンドラインで直接アクセスできます。Cloud Shell を使用することで、このクイックスタートで紹介する
gcloudコマンドを実行できます。Cloud Shell を使用して次の
gcloudコマンドを実行します。gcloud services enable compute.googleapis.com sqladmin.googleapis.com run.googleapis.com \ artifactregistry.googleapis.com cloudbuild.googleapis.com servicenetworking.googleapis.com
このコマンドにより、次の API が有効になります。
- Compute Engine API
- Cloud SQL Admin API
- Cloud Run API
- Artifact Registry API
- Cloud Build API
- Service Networking API
必要なロール
MySQL インスタンスに接続された Cloud Run にサンプルアプリをデプロイするために必要な権限を取得するには、使用するプロジェクトに対する次の IAM ロールを付与するよう管理者に依頼してください。
-
Artifact Registry リポジトリを作成または削除する: Artifact Registry 書き込み (
roles/artifactregistry.writer) -
インスタンス、データベース、ユーザーを作成または削除する: Cloud SQL 管理者ロール(
roles/cloudsql.admin)。 -
IAM サービス アカウントを作成または削除する: サービス アカウント管理者ロール(
roles/iam.serviceAccountAdmin)。 -
接続を作成する:
- サービス ネットワーキング管理者 (
roles/servicenetworking.networksAdmin)) - Service Usage 管理者(
roles/serviceusage.serviceUsageAdmin)。
- サービス ネットワーキング管理者 (
- オブジェクトとそのメタデータを表示する: Storage オブジェクト閲覧者(roles/storage.objectViewer)
- プロジェクトのポリシーを管理する権限を付与します。プロジェクト IAM 管理者(roles/resourcemanager.projectIamAdmin)。
- すべての Cloud Run リソースに対する読み取りと書き込みのアクセス権: Cloud Run 開発者(roles/run.developer)。
- Cloud Run ソースでデプロイされたリソースのデプロイと管理: Cloud Run ソース デベロッパー(roles/run.sourceDeveloper)。
- 公開アクセスを許可するには: Cloud Run 管理者(roles/run.admin)。
- サービス アカウントとしてオペレーションを実行する: サービス アカウント ユーザー(roles/iam.serviceAccountUser)。
ロールの付与については、プロジェクト、フォルダ、組織へのアクセス権の管理をご覧ください。
Cloud SQL の設定
Cloud SQL インスタンスを作成する
データベースの作成
データベースを作成する手順は次のとおりです。
コンソール
-
Google Cloud コンソールで、Cloud SQL の [インスタンス] ページに移動します。
- [
quickstart-instance] を選択します。 - SQL ナビゲーション メニューから [データベース] を選択します。
- [ データベースを作成] をクリックします。
- [データベースの作成] ダイアログの [データベース名] フィールドに「
quickstart-db」と入力します。文字セットと照合の値はそのままにします。 - [作成] をクリックします。
gcloud
gcloud
  sql databases create
コマンドを実行してデータベースを作成します。
gcloud sql databases create quickstart-db --instance=quickstart-instance
ユーザーを作成する
ユーザーを作成する手順は次のとおりです。
コンソール
-
Google Cloud コンソールで、Cloud SQL の [インスタンス] ページに移動します。
- インスタンスの [概要] ページを開くには、インスタンス名をクリックします。
- SQL ナビゲーション メニューから [ユーザー] を選択します。
- [ユーザー アカウントを追加] をクリックします。
- [ユーザー アカウントをインスタンス instance_name に追加] ページで、次の情報を追加します。
- ユーザー名:
quickstart-userに設定します。 - パスワード: データベース ユーザーのパスワードを指定します。 このクイックスタートの後半で使用するので、メモしておいてください。
- [ホスト名] セクションのデフォルト値は [すべてのホストを許可] です。つまり、ユーザーは任意の IP アドレスから接続できます。
必要に応じて、[IP アドレスまたはアドレス範囲でホストを制限する] を選択し、[ホスト] セクションに IP アドレスまたはアドレス範囲を入力します。これで、ユーザーは指定した IP アドレスからのみ接続できます。
- ユーザー名:
- [追加] をクリックします。
gcloud
次のコマンドを実行する前に、次のように置き換えます。
- PASSWORD はデータベース ユーザーのパスワードに置き換えます。このクイックスタートの後半で使用するので、メモしておいてください。
gcloud sql users create コマンドを実行してリソースを作成します。
gcloud sql users create quickstart-user \
--instance=quickstart-instance \
--password=PASSWORD
Cloud SQL のユーザー名の長さの上限は、オンプレミス MySQL と同じであり、MySQL 8.0 以降では 32 文字、それより前のバージョンでは 16 文字です。
テーブルを作成する
次の手順に沿って、サンプル アプリケーションの quickstart-db データベースに votes テーブルを作成します。
コンソール
-
Google Cloud コンソールで、Cloud SQL の [インスタンス] ページに移動します。
- [
quickstart-instance] を選択します。 - SQL ナビゲーション メニューから [Cloud SQL Studio] を選択します。
- [Cloud SQL Studio へのログイン] ダイアログで、次の情報を入力します。
- [データベース] リストで、[quickstart-db] を選択します。
- [組み込みデータベース認証] を選択します。
- [ユーザー] リストで、[quickstart-user] を選択します。
- [パスワード] フィールドに、ユーザーを作成するセクションで指定したパスワードを入力します。
- [認証] をクリックします。
- [エクスプローラ] ペインで、[無題のクエリ] をクリックして、クエリエディタを開きます。
votesテーブルを作成するには、クエリエディタに次の SQL ステートメントを入力します。CREATE TABLE IF NOT EXISTS votes ( vote_id INT NOT NULL AUTO_INCREMENT, candidate VARCHAR(255) NOT NULL, time_cast TIMESTAMP NOT NULL DEFAULT CURRENT_TIMESTAMP, PRIMARY KEY (vote_id) );
- [実行] をクリックします。
gcloud
gcloud sql connectコマンドを実行してインスタンスに接続します。gcloud sql connect quickstart-instance \ --user=quickstart-user
- プロンプトが表示されたら、データベース ユーザーのパスワードを入力します。
mysqlプロンプトで、次の SQL ステートメントを実行してvotesテーブルを作成します。USE `quickstart-db`; CREATE TABLE IF NOT EXISTS votes ( vote_id INT NOT NULL AUTO_INCREMENT, candidate VARCHAR(255) NOT NULL, time_cast TIMESTAMP NOT NULL DEFAULT CURRENT_TIMESTAMP, PRIMARY KEY (vote_id) );
サンプルアプリを Cloud Run にデプロイする
Cloud Run サービス アカウントを構成する
コンソール
-
Google Cloud コンソールで、[IAM サービス アカウント] ページに移動します。
- サービス アカウントの横にある [アクション] メニューをクリックし、[アクセスを管理] をクリックします。
- [別のロールを追加] をクリックし、[ロール] プルダウンで [Cloud SQL クライアント](
roles/cloudsql.client)を見つけて選択します。 - [別のロールを追加] をクリックし、[ロール] プルダウンで [Storage オブジェクト閲覧者](
roles/storage.objectViewer)を見つけて選択します。 - [保存] をクリックします。
gcloud
-
次の
gcloudコマンドを実行して、プロジェクトのサービス アカウントのリストを取得します。gcloud iam service-accounts list
- Compute Engine のデフォルト サービス アカウントのメールアドレスをコピーします。
- 次のコマンドを実行して、Cloud SQL クライアントのロールを Compute Engine のデフォルト サービス アカウントに追加します。
gcloud projects add-iam-policy-binding YOUR_PROJECT_ID \
  --member="serviceAccount:SERVICE_ACCOUNT_EMAIL" \
  --role="roles/cloudsql.client"
- 次のコマンドを実行して、Storage オブジェクト閲覧者のロールを Compute Engine のデフォルト サービス アカウントに追加します。
gcloud projects add-iam-policy-binding YOUR_PROJECT_ID \
  --member="serviceAccount:SERVICE_ACCOUNT_EMAIL" \
  --role="roles/storage.objectViewer"
Cloud SQL サンプルアプリを構成する
Cloud SQL インスタンス、データベース、クライアント権限を持つサービス アカウントを使用して、Cloud SQL インスタンスに接続するようにサンプル アプリケーションを構成できるようになりました。
サンプルアプリをデプロイする
サンプルを Cloud Run にデプロイする手順は、Cloud SQL インスタンスに割り当てられた IP アドレスのタイプによって異なります。
イメージの接続方法は、設定されている環境変数によって異なります。
- TCP を使用して接続するには、
INSTANCE_HOST環境変数の値を設定します。この接続方法は、環境変数として構成された証明書とポートを尊重します。 - Unix ソケットを使用して接続するには、
INSTANCE_UNIX_SOCKET環境変数の値を設定します。INSTANCE_HOST環境変数の値は設定しないでください。Unix ソケットは Java でネイティブにサポートされていません。アプリケーションが Java で記述されている場合は、Cloud SQL Java コネクタを使用する必要があります。
- Cloud SQL 言語コネクタのいずれかを使用して接続するには、
INSTANCE_CONNECTION_NAME環境変数とDB_IAM_HOST環境変数の値を設定します。次の環境変数の値は設定しないでください。
INSTANCE_HOSTINSTANCE_UNIX_SOCKETDB_PORTDB_ROOT_CERTDB_CERTDB_KEY
3307で Cloud SQL への接続を確立しているためです。
パブリック IP
コンソール
-
Google Cloud コンソールで、[Cloud Run] ページに移動します。
-
[コンテナのデプロイ] をクリックして、[サービスの作成] フォームを表示します。
- [コンテナ イメージの URL] 入力フィールドで [選択] ボタンをクリックします。
- 前の手順で作成した
gcr.io/YOUR_PROJECT_ID/run-sqlコンテナ イメージを選択します。 - [サービス名] に「
quickstart-service」と入力します。 - [認証] セクションで、[一般公開アクセスを許可] を選択します。これを選択する権限(Cloud Run 管理者ロール)がない場合は、サービスがデプロイされ、認証が必要になります。
- [コンテナ、変数とシークレット、接続、セキュリティ] セクションを開きます。
- [環境変数] で [変数を追加] をクリックして、次の
Environment variablesを作成します。次のように環境変数の値を設定します。 - INSTANCE_UNIX_SOCKET:
/cloudsql/YOUR_PROJECT_ID:us-central1:quickstart-instanceに設定します。 - INSTANCE_CONNECTION_NAME: Google Cloud コンソールの [Cloud SQL インスタンス] ページに表示される、インスタンスの接続名に設定します。
- DB_NAME:
quickstart-dbに設定します。 - DB_USER:
quickstart-userに設定します - DB_PASS: 前のユーザーの作成クイックスタート手順で指定した
quickstart-userのパスワードに設定します。 -
Cloud SQL への接続を有効にします。
- [接続] タブをクリックします。
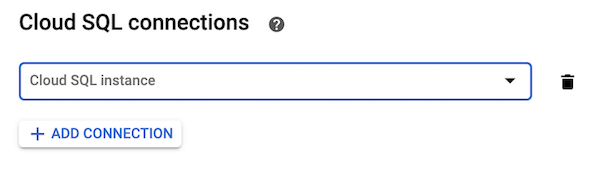
- [Cloud SQL 接続] セクションの [接続を追加] ボタンをクリックします。
- 前に作成した
quickstart-instanceをプルダウン メニューから選択します。
-
Cloud Run サービスを作成するには、[作成] をクリックします。
- Cloud Run サービスがデプロイされると、[サービスの詳細] ページの一番上に、実行中のサービスの URL が表示されます。[URL] リンクをクリックして、Cloud SQL に接続された Cloud Run にデプロイされたサンプルアプリを確認します。

gcloud
次のコマンドを実行する前に、次のように置き換えます。
- YOUR_PROJECT_ID: プロジェクト ID。
-
INSTANCE_CONNECTION_NAME は、 Google Cloud コンソールの [Cloud SQL インスタンス] ページに表示されるインスタンスの接続名に置き換えます。
-
DB_PASS は、前のユーザーの作成クイックスタート ステップで作成した
quickstart-userのパスワードに置き換えます。 -
Cloud Run サービスがデプロイされたことを示す確認メッセージが表示されたら、メッセージの [Service URL] リンクをクリックして、Cloud SQL に接続された Cloud Run のサンプルアプリを確認します。
次のように gcloud run deploy コマンドを実行して、Cloud Run サービスを作成します。環境変数は、使用する接続方法によって異なります。
gcloud run deploy run-sql --image gcr.io/YOUR_PROJECT_ID/run-sql \
    --add-cloudsql-instances INSTANCE_CONNECTION_NAME \
    --set-env-vars INSTANCE_CONNECTION_NAME="INSTANCE_CONNECTION_NAME" \
    --set-env-vars DB_NAME="quickstart-db" \
    --set-env-vars DB_USER="quickstart-user" \
    --set-env-vars DB_PASS="DB_PASS"
リージョンを指定するように求められたら、us-central1 に該当する数値を入力します。
プライベート IP
コンソール
-
Google Cloud コンソールで、[Cloud Run] ページに移動します。
-
[Create container] をクリックし、[サービス] を選択して、[Create service] フォームを表示します。
- 既存のコンテナ イメージからデプロイするオプションを選択したままにして、[選択] をクリックし、前の手順で作成した
gcr.io/YOUR_PROJECT_ID/run-sqlコンテナ イメージを指定します。 - [サービス名] に「
quickstart-service」と入力します。 - [認証] セクションで、[一般公開アクセスを許可] を選択します。これを選択する権限(Cloud Run 管理者ロール)がない場合は、サービスがデプロイされ、認証が必要になります。
- [コンテナ、変数とシークレット、接続、セキュリティ] セクションを開きます。
- [環境変数] で [変数を追加] をクリックして、次の環境変数を作成します。次のように環境変数の値を設定します。
DB_NAME:quickstart-dbに設定します。DB_USER:quickstart-userに設定します。DB_PASS: 前のユーザーの作成クイックスタートの手順で指定したquickstart-userのパスワードに設定します。INSTANCE_CONNECTION_NAME: Google Cloud コンソールの [Cloud SQL インスタンス] ページに表示されるインスタンスの接続名に設定します。DB_PORT:3306に設定します。DB_ROOT_CERT:certs/server-ca.pemに設定します。DB_CERT:certs/client-cert.pemに設定します。DB_KEY:certs/client-key.pemに設定します。PRIVATE_IP:TRUEに設定します。-
Cloud SQL への接続を有効にします。
- [接続] をクリックします。
- [Cloud SQL 接続] セクションの [接続を追加] をクリックします。
- 先ほど作成した
quickstart-instanceCloud SQL インスタンスを選択します。 - [ネットワーキング] タブで、[アウトバウンド トラフィック用の VPC に接続する] を選択し、[ネットワーク] フィールドと [サブネット] フィールドの両方で [デフォルト] を選択します。
- [すべてのトラフィックを VPC にルーティングする] オプションを選択します。
-
[作成] をクリックして、Cloud Run サービスを作成します。
- Cloud Run サービスをデプロイすると、[サービスの詳細] ページの一番上に、実行中のサービスの URL が表示されます。[URL] リンクをクリックして、Cloud SQL に接続された Cloud Run にデプロイされたサンプルアプリを確認します。
gcloud
次のコマンドを実行する前に、次のように置き換えます。
- YOUR_PROJECT_ID: プロジェクト ID。
-
INSTANCE_CONNECTION_NAME は、 Google Cloud コンソールの [Cloud SQL インスタンス] ページに表示されるインスタンスの接続名に置き換えます。
-
DB_PASS は、前のユーザーの作成クイックスタート ステップで作成した
quickstart-userのパスワードに置き換えます。 -
Cloud Run サービスがデプロイされたことを示す確認メッセージが表示されたら、メッセージの [Service URL] リンクをクリックして、Cloud SQL に接続された Cloud Run のサンプルアプリを確認します。
次のように gcloud run deploy コマンドを実行して、Cloud Run サービスを作成します。環境変数は、使用する接続方法によって異なります。
gcloud run deploy run-sql --image gcr.io/YOUR_PROJECT_ID/run-sql \
    --add-cloudsql-instances INSTANCE_CONNECTION_NAME \
    --vpc-egress all-traffic \
    --network=default \
    --subnet=default \
    --set-env-vars DB_NAME="quickstart-db" \
    --set-env-vars DB_USER="quickstart-user" \
    --set-env-vars DB_PASS="DB_PASS" \
    --set-env-vars INSTANCE_CONNECTION_NAME="INSTANCE_CONNECTION_NAME" \
    --set-env-vars DB_ROOT_CERT="certs/server-ca.pem" \
    --set-env-vars DB_CERT="certs/client-cert.pem" \
    --set-env-vars DB_KEY="certs/client-key.pem" \
    --set-env-vars PRIVATE_IP="TRUE"
リージョンを指定するように求められたら、us-central1 に該当する数値を入力します。
クリーンアップ
このページで使用したリソースについて、 Google Cloud アカウントに課金されないようにするには、次の手順を実施します。
-
Google Cloud コンソールで、Cloud SQL の [インスタンス] ページに移動します。
quickstart-instanceインスタンスを選択して [インスタンスの詳細] ページを開きます。- ページ上部にあるアイコンバーで、[削除] をクリックします。
- [インスタンスの削除] ダイアログ ボックスで「
quickstart-instance」と入力し、[削除] をクリックしてインスタンスを削除します。 -
Google Cloud コンソールで、[Cloud Run] ページに移動します。
quickstart-serviceサービス名の横にあるチェックボックスをオンにします。- [Cloud Run] ページの上部にある [削除] をクリックします。
省略可能なクリーンアップ手順
Compute Engine サービス アカウントに割り当てた Cloud SQL クライアントのロールを使用しない場合は、削除できます。
-
Google Cloud コンソールで、[サービス アカウント] ページに移動します。
- Compute Engine のデフォルトのサービス アカウントという名前の IAM アカウントの編集アイコン(鉛筆の形)をクリックします。
- Cloud SQL クライアントのロールを削除します。
- [保存] をクリックします。
このクイックスタートで有効にした API を使用しない場合は、無効にすることができます。
- このクイックスタートで有効にした API:
- Compute Engine API
- Cloud SQL Admin API
- Cloud Run API
- Container Registry API
- Cloud Build API
Google Cloud コンソールで、[API] ページに移動します。
無効にする API を選択し、[API を無効にする] ボタンをクリックします。
次のステップ
必要に応じて、Cloud SQL インスタンスの作成で詳細をご確認ください。Cloud SQL インスタンスの MySQL ユーザーとデータベースの作成についても学習できます。
料金の詳細については、Cloud SQL for MySQL の料金をご覧ください。
以下の詳細を確認してください。
また、他の Google Cloud アプリケーションから Cloud SQL インスタンスへの接続についても確認できます。