


במאמר הזה מוסבר איך להתחבר למופע Cloud SQL ברשתות של ענן וירטואלי פרטי (VPC) שמקושרות באופן טרנזיטיבי.
השיטה המומלצת לחיבור מכונת Cloud SQL לכמה רשתות VPC היא להשתמש ב-Private Service Connect.
אם במכונה של Cloud SQL אפשר להשתמש רק בגישה לשירותים פרטיים כדי להתחבר לרשת פרטית, יש לכם את האפשרויות הבאות לחיבור המכונה של Cloud SQL לכמה רשתות VPC:
- חיבור באמצעות נתיבים מותאמים אישית שמפורסמים
- התחברות באמצעות שרת proxy ביניים (SOCKS5)
- התחברות באמצעות שרת proxy ל-Cloud SQL Auth כשירות
התחברות באמצעות Private Service Connect
Private Service Connect מאפשר לכם להתחבר לכמה רשתות VPC בפרויקטים או בארגונים שונים. אתם יכולים להשתמש ב-Private Service Connect כדי להתחבר למכונה ראשית או לכל אחת מהרפליקות לקריאה בלבד שלה. מידע נוסף על Private Service Connect זמין במאמר סקירה כללית על Private Service Connect.
כדי להגדיר מכונה של Cloud SQL להתחברות לכמה רשתות VPC באמצעות Private Service Connect, קראו את המאמר הגדרת Private Service Connect.
חיבור באמצעות נתיבים מותאמים אישית שהוגדרו
אפשר להשתמש ב-Cloud Router כדי להגדיר מסלולים מותאמים אישית שמועברים בין שתי רשתות שעוברות דרך VPC ביניים כדי לחבר כמה רשתות VPC למופע Cloud SQL. שני ה-VPC צריכים להיות מחוברים באמצעות רשת וירטואלית פרטית (VPN), Cloud Interconnect או כל רשת אחרת שנתמכת על ידי Cloud Router.
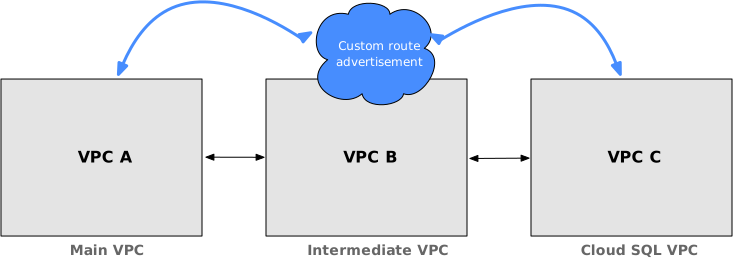
עם מסלולים מותאמים אישית שמוכרזים, רשת ה-VPC של Cloud SQL, VPC C, מחוברת לרשת ה-VPC הראשית, VPC A, באמצעות רשת VPC ביניים, VPC B. אפשר להגדיר נתיבים משותפים בין הרשתות האלה בדרכים הבאות:
אפשר להשתמש ב-Cloud Router כדי לפרסם באופן ידני מסלולים בין שתי רשתות שעוברות דרך VPC ביניים. במאמר רשת מעבר מוסבר איך להגדיר את Cloud Router כך שיפרסם נתיבים באופן ידני.
אפשר ליצור שני שערי HA VPN שמחוברים זה לזה כדי לגשר בין שתי סביבות VPC שונות, ולהגדיר את Cloud Router כך שישתף מסלולים ביניהם. מידע נוסף על הגדרת שערי HA VPN זמין במאמר יצירת שערי HA VPN לחיבור רשתות VPC.
מומלץ להשתמש בנתיבים מותאמים אישית שפורסמו כדי לחבר כמה רשתות VPC למכונה של Cloud SQL באמצעות Cloud Router.
חיבור באמצעות שרת proxy ביניים (SOCKS5)
אתם יכולים להגדיר שרת proxy מתווך, כמו SOCKS5, ב-VPC מתווך, יחד עם Cloud SQL Auth Proxy ב-VPC הראשי בין הלקוח לבין המכונה של Cloud SQL. כך מאפשרים לצומת הביניים להעביר תעבורה מוצפנת מ-Cloud SQL Auth Proxy אל מכונת Cloud SQL.
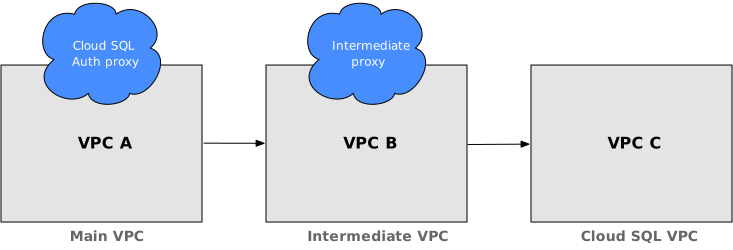
כדי להשתמש בשרת proxy ביניים כדי להתחבר למופע Cloud SQL מכמה רשתות VPC, פועלים לפי השלבים הבאים:
במחשב הלקוח החיצוני, מתקינים את ה-CLI של gcloud.
ב-VM המתווך, מתקינים, מגדירים ומריצים שרת SOCKS. דוגמה אחת לשרת כזה היא Dante, פתרון פופולרי בקוד פתוח.
מגדירים את השרת כך שיקשר ל
ens4ממשק הרשת של המכונה הווירטואלית לחיבורים חיצוניים ופנימיים. לחיבורים פנימיים, מציינים כל יציאה.מגדירים את חומת האש של ה-VPC כדי לאפשר תעבורת TCP מכתובת ה-IP או הטווח המתאימים ליציאה שהוגדרה בשרת SOCKS.
במחשב הלקוח החיצוני, מורידים ומתקינים את Cloud SQL Auth Proxy.
במחשב הלקוח החיצוני, מפעילים את Cloud SQL Auth Proxy.
מכיוון שהגדרתם את המכונה לשימוש בכתובת IP פנימית, כשאתם מפעילים את Cloud SQL Auth Proxy, אתם צריכים לספק את האפשרות
--private-ip.בנוסף, מגדירים את משתנה הסביבה
ALL_PROXYלכתובת ה-IP של ה-VM המתווך ומציינים את היציאה שבה משתמש שרת ה-SOCKS. לדוגמה,ALL_PROXY=socks5://VM_IP_ADDRESS:SOCKS_SERVER_PORT..אם אתם מתחברים מ-VPC עם שירותי אחסון בענן, צריך להשתמש בכתובת ה-IP הפנימית של המכונה הווירטואלית המתווכת. אחרת, צריך להשתמש בכתובת ה-IP החיצונית שלה.
בלקוח החיצוני, בודקים את החיבור באמצעות לקוח של SQL Server.
התחברות באמצעות Cloud SQL Auth Proxy כשירות
אתם יכולים להתקין ולהריץ את Cloud SQL Auth Proxy ב-VPC המתווך במקום בלקוח החיצוני, ולהפעיל חיבורים מאובטחים על ידי התאמה שלו לשרת proxy שמודע לפרוטוקול, שנקרא גם מאגר חיבורים. דוגמאות לתוכנות לניהול מאגר חיבורים כוללות את PGbouncer או את Pgpool-II(ל-PostgreSQL בלבד).
שיטת החיבור הזו מאפשרת לאפליקציות להתחבר ישירות ובאופן מאובטח ל-pooler באמצעות SSL מוגדר. מאגר החיבורים מעביר שאילתות של מסדי נתונים למכונה של Cloud SQL באמצעות Cloud SQL Auth Proxy.