


Questo documento descrive come connetterti alla tua istanza Cloud SQL tramite reti VPC (Virtual Private Cloud) con peering transitivo.
Il metodo consigliato per connettere la tua istanza Cloud SQL a più reti VPC è utilizzare Private Service Connect.
Se la tua istanza Cloud SQL può utilizzare solo l'accesso privato ai servizi per la connettività di rete privata, hai le seguenti opzioni per connettere la tua istanza Cloud SQL a più reti VPC:
- Connessione tramite route annunciate personalizzate
- Connessione tramite un proxy intermedio (SOCKS5)
- Connessione tramite il proxy di autenticazione Cloud SQL come servizio
Connessione tramite Private Service Connect
Private Service Connect ti consente di connetterti a più reti VPC in progetti o organizzazioni diversi. Puoi utilizzare Private Service Connect per connetterti a un'istanza primaria o a una delle sue repliche di lettura. Per ulteriori informazioni su Private Service Connect, consulta la panoramica di Private Service Connect.
Per configurare un'istanza Cloud SQL in modo che si connetta a più VPC utilizzando Private Service Connect, consulta Configurare Private Service Connect.
Connessione tramite route annunciate personalizzate
Puoi utilizzare Cloud Router per configurare route annunciate personalizzate tra due reti che passano attraverso un VPC intermedio per connettere più VPC alla tua istanza Cloud SQL. I due VPC devono essere connessi tramite una rete privata virtuale (VPN), Cloud Interconnect o qualsiasi altra rete supportata dal router Cloud.
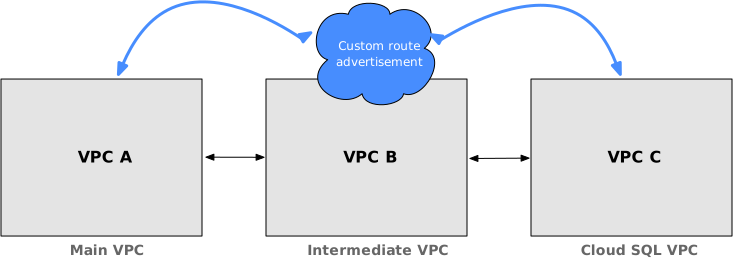
Con le route annunciate personalizzate, il tuo VPC Cloud SQL, VPC C, è connesso al tuo VPC principale, VPC A, tramite un VPC intermedio, VPC B. Puoi configurare le route condivise tra queste reti nei seguenti modi:
Puoi utilizzare il router Cloud per annunciare manualmente le route tra due reti che passano attraverso un VPC intermedio. Per ulteriori informazioni su come configurare il router Cloud per annunciare manualmente le route, consulta Rete di transito.
Puoi creare due gateway VPN ad alta affidabilità che si connettono tra loro per collegare i due VPC diversi e configurare router Cloud per condividere le route tra loro. Per ulteriori informazioni su come configurare i gateway VPN ad alta affidabilità, consulta Creare gateway VPN ad alta affidabilità per connettere le reti VPC.
Ti consigliamo di utilizzare route annunciate personalizzate per connettere più VPC alla tua istanza Cloud SQL utilizzando il router Cloud.
Connessione tramite un proxy intermedio (SOCKS5)
Puoi configurare un proxy intermedio, ad esempio un proxy SOCKS5, su un VPC intermedio insieme al Cloud SQL Auth Proxy nel VPC principale tra il client e l'istanza Cloud SQL. In questo modo, il nodo intermedio può inoltrare il traffico crittografato dal Cloud SQL Auth Proxy all'istanza Cloud SQL.
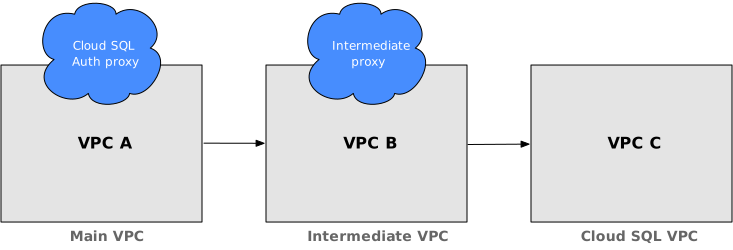
Per utilizzare un proxy intermedio per connetterti alla tua istanza Cloud SQL da più VPC:
Sul client esterno, installa gcloud CLI.
Sulla VM intermedia, installa, configura ed esegui un server SOCKS. Un esempio di questo server è Dante, una soluzione open source molto diffusa.
Configura il server in modo che si associ all'interfaccia di rete
ens4della VM sia per le connessioni esterne sia per quelle interne. Per le connessioni interne, specifica una porta qualsiasi.Configura il firewall del VPC in modo da consentire il traffico TCP dall'indirizzo IP o dall'intervallo appropriato alla porta configurata del server SOCKS.
Sul client esterno, scarica e installa il proxy di autenticazione Cloud SQL.
Sul client esterno, avvia il proxy di autenticazione Cloud SQL.
Poiché hai configurato l'istanza in modo che utilizzi un indirizzo IP interno, quando avvii il proxy di autenticazione Cloud SQL devi fornire l'opzione
--private-ip.Inoltre, imposta la variabile di ambiente
ALL_PROXYsull'indirizzo IP della VM intermedia e specifica la porta utilizzata dal server SOCKS. Ad esempio,ALL_PROXY=socks5://VM_IP_ADDRESS:SOCKS_SERVER_PORT.Se ti connetti da un VPC con peering, utilizza l'indirizzo IP interno della VM intermedia; in caso contrario, utilizza il suo indirizzo IP esterno.
Sul client esterno, verifica la connessione utilizzando un client SQL Server.
Connessione tramite il proxy di autenticazione Cloud SQL come servizio
Puoi installare ed eseguire il Cloud SQL Auth Proxy sul VPC intermedio anziché sul client esterno e abilitare le connessioni sicure associandolo a un proxy con riconoscimento del protocollo, noto anche come pool di connessioni. Esempi di pool di connessioni includono PGbouncer o Pgpool-II(solo PostgreSQL).
Questo metodo di connessione consente alle applicazioni di connettersi in modo sicuro direttamente al pool utilizzando un SSL configurato. Il pooler passa le query di database all'istanza Cloud SQL utilizzando il Cloud SQL Auth Proxy.