


Google Cloud Well-Architected Framework 的「安全性、隱私權和法規遵循」支柱提供建議,協助您設計、部署及操作符合安全性、隱私權和法規遵循需求的雲端工作負載。
本文旨在提供寶貴洞察,滿足各種資安專業人員和工程師的需求。下表說明本文件的目標對象:
| 目標對象 | 本文件提供的內容 |
|---|---|
| 資訊安全長 (CISO)、業務單位主管和 IT 經理 | 建立及維護雲端安全卓越的一般架構,並確保全面瞭解安全領域,以便做出明智的安全投資決策。 |
| 資安架構師和工程師 | 設計和營運階段的重要安全做法,有助於確保解決方案兼顧安全性、效率和擴充性。 |
| DevSecOps 團隊 | 納入全面安全控管機制的指引,可規劃自動化作業,打造安全可靠的基礎架構。 |
| 法規遵循人員和風險管理人員 | 重要安全性建議,可協助您採取結構化方法管理風險,並透過安全防護措施履行法規遵循義務。 |
為確保 Google Cloud 工作負載符合安全性、隱私權和法規遵循要求,貴組織的所有利害關係人都必須採取協作方式。此外,您必須瞭解,雲端安全是您與 Google 的共同責任。詳情請參閱「 Google Cloud的共同責任和命運共同體」。
這個支柱中的建議會依核心安全性原則分組。 每項原則型建議都會對應到一或多個可能對貴組織至關重要的雲端安全重點領域。每項建議都會重點說明Google Cloud 產品和功能的使用與設定指南,協助您改善組織的資安態勢。
使用代理技能評估工作負載
如要讓 AI 代理依據本支柱的原則和建議評估雲端工作負載,請使用 google-cloud-waf-security 技能,該技能位於 GitHub 的 Google 代理技能存放區。
如要安裝技能,請在代理用戶端或終端機中執行下列指令:
npx skills add google/skills --skill google-cloud-waf-security
系統提示時,請指定要安裝技能的 AI 代理,並設定安裝範圍 (專案或全域)。
如果已安裝技能,可以執行下列指令,更新至最新版本:
npx skills update
核心原則
這個支柱中的建議會依下列核心安全性原則分組。這個支柱中的每項原則都很重要。視組織和工作負載的需求而定,您可能會選擇優先考量某些原則。
- 實施安全設計:從應用程式和基礎架構的初始設計階段開始,整合雲端安全性和網路安全考量。Google Cloud 提供架構藍圖和建議,協助您套用這項原則。
- 實施零信任:採用「絕不信任,一律驗證」的做法,根據持續驗證信任度授予資源存取權。 Google Cloud透過 Chrome Enterprise 進階版和 Identity-Aware Proxy (IAP) 等產品支援這項原則。
- 盡早導入安全防護機制:在軟體開發生命週期的初期,就導入安全控管措施。在變更系統前,避免安全漏洞。在系統變更提交後,及早、快速且可靠地偵測並修正安全性錯誤。 Google Cloud 透過 Cloud Build、二進位授權和 Artifact Registry 等產品支援這項原則。
- 實施預先防範網路防禦:採取主動式安全防護做法,實施威脅情報等完善的基本措施。這種做法有助於奠定基礎,更有效地偵測及應對威脅。Google Cloud的分層安全控管機制符合這項原則。
- 以安全且負責任的方式使用 AI:以負責任且安全的方式開發及部署 AI 系統。這項原則的建議與 Well-Architected Framework 的 AI 和機器學習觀點,以及 Google 的安全 AI 架構 (SAIF) 指引一致。
- 運用 AI 強化安全防護:透過 Gemini in Security 和整體平台安全功能,運用 AI 功能改善現有的安全系統和程序。運用 AI 工具提高修復工作的自動化程度,並確保安全衛生,讓其他系統更安全。
- 滿足法規遵循和隱私權需求:遵守產業專屬法規、法規遵循標準和隱私權規定。 Google Cloud 提供 Assured Workloads、組織政策服務和法規遵循資源中心等產品,協助您履行這些義務。
組織資安思維
組織必須具備以安全為重的思維,才能成功採用及營運雲端。這種思維應深植於組織文化,並反映在實務做法中,而這些做法應遵循前述的核心安全原則。
組織安全思維強調在系統設計期間考量安全性、假設零信任,並在整個開發程序中整合安全防護功能。在這種思維模式下,您也會主動思考網路防禦措施、安全地使用 AI 並用於安全性,以及考量法規、隱私權和法規遵循要求。只要遵循這些原則,貴組織就能培養安全至上的文化,主動因應威脅、保護重要資產,並確保以負責任的方式使用技術。
雲端資安重點領域
本節說明在規劃、實施及管理應用程式、系統和資料的安全性時,應著重的領域。本支柱各項原則中的建議,都與一或多個重點領域相關。在本文件的其餘部分,建議會指定對應的安全性重點領域,提供進一步的說明和背景資訊。
| 重點領域 | 活動和元件 | 相關 Google Cloud 產品、功能和解決方案 |
|---|---|---|
| 基礎架構安全性 |
|
|
| 身分與存取權管理 |
|
|
| 資料安全性 |
|
|
| AI 和機器學習安全性 |
|
|
| 資安營運 (SecOps) |
|
|
| 應用程式安全防護 |
|
|
| 雲端管理、風險與法規遵循 |
|
|
| 記錄、稽核與監控 |
|
貢獻者
作者:
- Wade Holmes | 全球解決方案總監
- Hector Diaz | 雲端安全架構師
- Carlos Leonardo Rosario | Google Cloud 安全性專家
- John Bacon | 合作夥伴解決方案架構師
- Sachin Kalra | 全球資安解決方案經理
其他貢獻者:
- Anton Chuvakin | 資安長辦公室安全顧問
- Daniel Lees | 雲端安全架構師
- Filipe Gracio 博士 | AI/機器學習專家客戶工程師
- Gary Harmson | 首席架構師
- Gino Pelliccia | 首席架構師
- Jose Andrade | 客戶工程師、SRE 專家
- Kumar Dhanagopal | 跨產品解決方案開發人員
- Laura Hyatt | 金融服務業客戶工程師
- Marwan Al Shawi | 合作夥伴客戶工程師
- Nicolas Pintaux | 客戶工程師,應用程式翻新專家
- Noah McDonald | 雲端資安顧問
- Osvaldo Costa | 網路專家客戶工程師
- Radhika Kanakam | Well-Architected Framework 專案負責人 Google Cloud
- Samantha He | 技術撰稿人
- Susan Wu | 對外產品經理
採用融入安全考量的設計
Google Cloud Well-Architected Framework 安全性支柱中的這項原則,提供將強大的安全防護功能、控制項和做法,納入雲端應用程式、服務和平台設計的建議。從構思到營運,將安全性融入設計程序的每個階段,才能發揮最大效益。
原則總覽
如「Google 致力於落實安全設計原則」一文所述,「預設採用安全設定」和「安全設計」通常可以互換使用,但兩者代表建構安全系統的不同方法。這兩種方法都旨在盡可能減少安全漏洞並強化安全性,但範圍和實作方式不同:
- 預設採用安全設定:著重於確保系統預設設定為安全模式,盡可能減少使用者或管理員採取行動保護系統的需求。這個做法旨在為所有使用者提供基本安全防護。
- 安全設計:強調在系統開發生命週期中,主動納入安全考量。這種做法著重於及早預測潛在威脅和安全漏洞,並做出可降低風險的設計選擇。這包括採用安全的程式設計做法、進行安全性審查,以及在整個設計過程中融入安全性。融入安全考量的設計做法是一項全面性的理念,可引導開發程序,並確保安全性並非事後才考慮,而是系統設計不可或缺的一部分。
建議
如要為雲端工作負載實施安全設計原則,請參考下列各節的建議:
選擇有助於保護工作負載的系統元件
這項建議與所有重點領域相關。
如要有效保障安全,基本決策是選擇構成平台、解決方案或服務的強大系統元件,包括硬體和軟體元件。為減少安全攻擊面並限制潛在損害,您也必須仔細考量這些元件的部署模式和設定。
在應用程式程式碼中,建議您使用簡單、安全且可靠的程式庫、抽象化和應用程式架構,以消除各種安全漏洞。如要掃描軟體程式庫中的安全漏洞,可以使用第三方工具。您也可以使用 Assured Open Source Software,透過 Google 使用及保護的開放原始碼軟體 (OSS) 套件,降低軟體供應鏈的風險。
基礎架構必須使用支援安全作業的網路、儲存空間和運算選項,並符合安全需求和風險接受程度。無論是網際網路對向或內部工作負載,基礎架構安全都至關重要。
如要瞭解支援這項建議的其他 Google 解決方案,請參閱「實作左移安全性」。
建構多層式安全防護機制
這項建議與下列重點領域相關:
- AI 和機器學習安全性
- 基礎架構安全性
- 身分與存取權管理
- 資料安全性
建議您採用縱深防禦機制,在應用程式和基礎架構堆疊的每個層級落實安全措施。
請使用平台各元件的安全防護功能。如要限制存取權,並找出發生安全性事件時可能受影響的範圍 (即「爆炸半徑」),請執行下列操作:
- 盡可能簡化系統設計,以提高彈性。
- 記錄每個元件的安全性要求。
- 納入完善的安全機制,滿足復原力和復原需求。
設計安全防護層時,請進行風險評估,判斷需要哪些安全防護功能,才能符合內部安全需求和外部法規要求。建議您使用業界標準的風險評估架構,該架構須適用於雲端環境,並符合您的監管需求。舉例來說,雲端安全聯盟 (CSA) 提供雲端控制矩陣 (CCM)。風險評估會提供風險目錄和相應的安全控管措施,協助您降低風險。
進行風險評估時,請記住您與雲端服務供應商有共同責任安排。因此,雲端環境中的風險與地端部署環境中的風險不同。舉例來說,在地端部署環境中,您必須降低硬體堆疊的漏洞。相較之下,在雲端環境中,雲端服務供應商會承擔這些風險。此外,請記住,每家雲端服務供應商的 IaaS、PaaS 和 SaaS 服務,共同責任的界線都不同。
找出潛在風險後,您必須設計並建立緩解計畫,採用技術、管理和營運控管措施,以及合約保護和第三方認證。此外,威脅建模方法 (例如 OWASP 應用程式威脅建模方法) 可協助您找出潛在差距,並建議採取行動來解決差距。
使用經過強化和認證的基礎架構和服務
這項建議與所有重點領域相關。
成熟的安全計畫會依據安全性公告,緩解新的安全漏洞。資安計畫也應提供修復措施,修正現有部署作業中的安全漏洞,並保護 VM 和容器映像檔。您可以使用映像檔 OS 和應用程式專用的強化指南,以及網際網路安全中心 (CIS) 等機構提供的基準。
如果您在 Compute Engine VM 使用自訂映像檔,則須自行修補映像檔。或者,您也可以使用 Google 提供的精選 OS 映像檔,這些映像檔會定期修補。如要在 Compute Engine VM 上執行容器,請使用 Google 精選的容器最佳化 OS 映像檔。Google 會定期修補及更新這些映像檔。
如果您使用 Google Kubernetes Engine (GKE),建議您啟用節點自動升級功能,讓 Google 使用最新修補程式更新叢集節點。Google 會管理 GKE 控制層,並自動更新及修補。如要進一步縮小容器的攻擊面,可以使用無發行版映像檔。Distroless 映像檔非常適合用於安全性敏感的應用程式、微服務,以及需要盡可能縮減映像檔大小和攻擊面的情況。
如果是機密工作負載,請使用 Shielded VM,防止惡意程式碼在 VM 啟動週期載入。Shielded VM 執行個體提供啟動安全性、監控完整性,並使用虛擬信任平台模組 (vTPM)。
為確保 SSH 存取安全,OS 登入可讓員工使用身分與存取權管理 (IAM) 權限做為可靠資料來源,連線至 VM,而不必依賴安全殼層金鑰。因此,您不需要管理整個組織的 SSH 金鑰。OS 登入功能會將管理員的存取權與員工生命週期連結,因此當員工變更角色或離職時,系統會一併撤銷其帳戶的存取權。OS 登入也支援 Google 雙重驗證,可進一步防範帳戶入侵攻擊。
在 GKE 中,應用程式執行個體會在 Docker 容器內執行。如要啟用定義的風險設定檔,並限制員工變更容器,請確保容器為無狀態且不可變動。不變性原則是指員工不會修改容器,也不會以互動方式存取容器。如果必須變更容器,請建構新的映像檔並重新部署。僅在特定偵錯情境下,啟用基礎容器的 SSH 存取權。
如要協助保護整個環境的全域設定,您可以使用組織政策,對影響雲端資產行為的資源設定限制或防護措施。舉例來說,您可以定義下列組織政策,並在 Google Cloud 組織中全面套用,或選擇在資料夾或專案層級套用:
- 停用將外部 IP 位址分配給 VM 的功能。
- 限制只能在特定地理位置建立資源。
- 停用服務帳戶或其金鑰的建立功能。
為靜態和傳輸中的資料加密
這項建議與下列重點領域相關:
- 基礎架構安全性
- 資料安全性
資料加密是保護機密資訊的基本控制措施,也是資料治理的重要環節。有效的資料保護策略包括存取控管、資料區隔和地理位置、稽核,以及根據需求仔細評估後實施的加密機制。
根據預設, Google Cloud會加密靜態客戶資料,您不需採取任何行動。除了預設加密機制外,Google Cloud 也提供信封加密和加密金鑰管理選項。無論是為儲存空間、運算或大數據工作負載選擇金鑰,都必須找出最符合金鑰產生、儲存和輪替需求的解決方案。舉例來說,您可以在 Cloud Key Management Service (Cloud KMS) 中建立客戶自行管理的加密金鑰 (CMEK)。CMEK 可以是軟體型或受 HSM 保護,以符合法規或法規遵循要求,例如需要定期輪替加密金鑰。Cloud KMS Autokey 可自動佈建及指派 CMEK。此外,您也可以使用 Cloud External Key Manager (Cloud EKM),自備第三方金鑰管理系統提供的金鑰。
強烈建議您在傳輸過程中加密資料。當資料移出 Google 或 Google 代理單位控管的實體界限時,Google 會在一或多個網路層加密及驗證傳輸中的資料。虛擬私有雲網路內和對接虛擬私有雲網路之間的所有 VM 對 VM 流量都會加密。您可以使用 MACsec 加密 Cloud Interconnect 連線的流量。IPsec 會為 Cloud VPN 連線的流量提供加密。您可以使用 Apigee 的 TLS 和 mTLS 設定等安全防護功能,以及容器化應用程式適用的 Cloud Service Mesh,保護雲端中的應用程式間流量。
根據預設, Google Cloud 會加密靜態資料和透過網路傳輸的資料。不過,在記憶體中使用資料時,系統預設不會加密資料。如果貴組織會處理機密資料,您必須降低任何會破壞應用程式或系統記憶體中資料機密性和完整性的威脅。如要降低這些威脅,您可以使用機密運算,為運算工作負載提供受信任的執行環境。詳情請參閱「Confidential VM 總覽」。
實踐零信任做法
這項原則是Google Cloud Well-Architected Framework中安全性支柱的一部分,可協助您確保雲端工作負載全面安全。零信任原則強調下列做法:
- 消除隱含信任
- 將最小權限原則套用至存取控管
- 強制明確驗證所有存取要求
- 採用假設入侵思維,持續驗證及監控資安態勢
原則總覽
零信任模型將安全性重點從周邊防護轉移到不預設信任任何使用者或裝置的方法。相反地,無論來源為何,每個存取要求都必須經過驗證。這種做法包括驗證及授權每位使用者和裝置、驗證其情境 (位置和裝置狀態),並僅授予必要資源的最小權限存取權。
導入零信任模型,可將潛在侵害事件的影響降至最低,並保護機密資料和應用程式免於未經授權的存取,進而強化組織的資安態勢。零信任模型可協助您確保雲端資料和資源的機密性、完整性和可用性。
建議
如要為雲端工作負載實作零信任模型,請參考下列各節的建議:
保護網路安全
這項建議與下列重點領域相關:基礎架構安全性。
從傳統的周邊安全防護機制轉換為零信任模型,需要多個步驟。貴組織可能已將某些零信任控管機制整合至資安態勢。不過,零信任模型並非單一產品或解決方案,而是全面整合多個安全防護層和最佳做法。本節說明實作網路安全零信任機制的建議和技術。
- 存取控管:使用 Chrome Enterprise 進階版和 Identity-Aware Proxy (IAP) 等解決方案,根據使用者身分和情境強制執行存取控管。這樣一來,您就能將安全性從網路邊界轉移至個別使用者和裝置。這種做法可精細控管存取權,並縮小攻擊面。
- 網路安全:保護地端部署、 Google Cloud和多雲端環境之間的網路連線。
- 使用 Cloud Interconnect 和 IPsec VPN 的私人連線方法。
- 如要保護 Google Cloud 服務和 API 的存取權,請使用 Private Service Connect。
- 如要保護部署在 Google Kubernetes Engine (GKE) 和相關產品的工作負載傳出的存取要求,請使用 Cloud Service Mesh egress 閘道。
- 網路設計:刪除現有專案中的預設網路,並禁止在新專案中建立預設網路,防範潛在的安全風險。
- 為避免衝突,請仔細規劃網路和 IP 位址分配。
- 為落實有效的存取控管,請限制每項專案的虛擬私有雲 (VPC) 網路數量。
- 區隔:隔離工作負載,但維持集中式網路管理。
- 如要區隔網路環境,請使用多個虛擬私有雲網路,並在組織、資料夾和虛擬私有雲網路層級定義防火牆政策和規則。
- 如要集中管理不同專案中的資源網路,請使用 Shared VPC。舉例來說,服務專案的管理員可以建立 Compute Engine 執行個體,並使用託管集中管理 Shared VPC 網路的專案中核准的子網路。
- 為防止資料竊取,請使用 VPC Service Controls 為機密 Google Cloud API 和服務建立安全 perimeter,並使用嚴格的輸出防火牆規則限制網際網路流量。
- Perimeter 安全防護:防範 DDoS 攻擊和網頁應用程式威脅。
- 如要防範威脅,請使用 Google Cloud Armor。
- 設定安全性政策,在Google Cloud 邊緣允許、拒絕或重新導向流量。
- 自動化:採用基礎架構即程式碼 (IaC) 原則,並使用 Terraform、Jenkins 和 Cloud Build 等工具,自動佈建基礎架構。IaC 可確保安全性設定一致、簡化部署作業,並在發生問題時快速復原。
- 安全基礎:使用企業基礎藍圖建立安全的應用程式環境。這份藍圖提供規範指南和自動化指令碼,協助您實施安全性最佳做法,並安全地設定Google Cloud 資源。
明確驗證每次存取嘗試
這項建議與下列重點領域相關:
- 身分與存取權管理
- 資安營運 (SecOps)
- 記錄、稽核與監控
針對嘗試存取雲端資源的任何使用者、裝置或服務,實施嚴格的身分驗證和授權機制。請勿將位置或網路周邊做為安全控管機制。不自動信任任何使用者、裝置或服務,即使他們已在網路內也一樣。相反地,每次嘗試存取資源時,都必須經過嚴格的身分驗證和授權。您必須實施嚴格的身分驗證措施,例如多重驗證 (MFA)。此外,您也必須確保存取權決策是根據精細政策制定,並考量使用者角色、裝置狀態和位置等各種情境因素。
如要實作這項建議,請使用下列方法、工具和技術:
- 統一身分管理:使用單一身分提供者 (IdP),確保整個組織的身分管理方式一致。
- Google Cloud 支援與大多數 IdP 建立聯盟,包括地端部署 Active Directory。聯盟可讓您將現有的身分管理基礎架構擴充至 Google Cloud ,並為使用者啟用單一登入 (SSO)。
- 如果您沒有現有的 IdP,建議使用 Cloud Identity 進階版或 Google Workspace。
- 限制服務帳戶權限:請謹慎使用服務帳戶,並遵循最小權限原則。
- 僅授予每個服務帳戶執行指定工作所需的必要權限。
- 針對在 GKE 上或Google Cloud 外部執行的應用程式,請使用 Workload Identity Federation 安全存取資源。
- 完善程序:更新身分程序,以符合雲端安全性最佳做法。
- 為確保符合法規要求,請實施身分治理,追蹤存取權、風險和違反政策的情況。
- 請查看並更新現有程序,以便授予及稽核存取控管角色和權限。
- 強式驗證:導入 SSO 進行使用者驗證,並為特殊權限帳戶導入 MFA。
- Google Cloud 支援多種 MFA 方法,包括 Titan 安全金鑰,可進一步提升安全性。
- 如要驗證工作負載,請使用 OAuth 2.0 或已簽署的 JSON Web Token (JWT)。
- 最小權限:強制執行最小權限原則和分散權責原則,盡可能降低未經授權存取和資料侵害的風險。
- 避免過度佈建使用者存取權。
- 建議您為機密作業實施即時特殊存取權。
- 記錄:啟用管理員和資料存取活動的稽核記錄。
- 如要分析及偵測威脅,請使用 Security Command Center 或 Google Security Operations 掃描記錄。
- 設定適當的記錄保留政策,兼顧安全性需求和儲存空間成本。
監控及維護網路
這項建議與下列重點領域相關:
- 記錄、稽核與監控
- 應用程式安全防護
- 資安營運 (SecOps)
- 基礎架構安全性
規劃及實施安全措施時,請假設攻擊者已進入您的環境。這種主動做法涉及使用下列多種工具和技術,讓您掌握網路資訊:
集中化記錄與監控:透過集中化記錄與監控,收集及分析所有雲端資源的安全性記錄。
- 建立正常網路行為的基準、偵測異常狀況,以及找出潛在威脅。
- 持續分析網路流量,找出可疑模式和潛在攻擊。
深入瞭解網路效能和安全性:使用網路分析器等工具。監控流量,找出異常通訊協定、非預期連線或資料移轉量突然暴增等情況,這些都可能是惡意活動的跡象。
安全漏洞掃描和修復:定期掃描網路和應用程式,找出安全漏洞。
- 使用 Security Command Center,自動找出 Compute Engine 執行個體、容器和 GKE 叢集中的安全漏洞。
- 根據安全漏洞的嚴重程度和對系統的潛在影響,排定修復作業的優先順序。
入侵偵測:使用 雲端入侵偵測系統 (Cloud IDS) 和 Cloud Next Generation Firewall (Cloud NGFW) 入侵防禦服務,監控網路流量中的惡意活動,並自動封鎖可疑事件或接收相關警示。
安全性分析:建議導入 Google SecOps,建立各種來源安全性事件的關聯、即時分析安全性警示,並協助事件應變。
一致的設定:使用設定管理工具,確保整個網路的安全設定一致。
導入提前測試安全性
Google Cloud Well-Architected Framework 安全性支柱中的這項原則,可協助您找出能在軟體開發生命週期早期實施的實用控管措施,提升資安態勢。並提供建議,協助您實施預防性安全防護措施和部署後安全控管。
原則總覽
「測試左移安全性」是指在軟體開發生命週期的早期階段,就採用安全性做法。這項原則的目標如下:
- 在變更系統前,避免安全漏洞。實施預防性安全防護機制,並採用基礎架構即程式碼 (IaC)、政策即程式碼,以及 CI/CD 管道中的安全性檢查等做法。您也可以使用 Google Cloud中的其他平台專屬功能,例如組織政策服務和強化 GKE 叢集。
- 在提交任何系統變更後,及早、快速且可靠地偵測並修正安全性錯誤。採用程式碼審查、部署後安全漏洞掃描和安全性測試等做法。
「採用融入安全考量的設計」和「提早進行安全性測試」原則雖然相關,但範圍不同。安全設計原則可協助您避免根本設計缺陷,以免需要重新建構整個系統。舉例來說,威脅建模練習顯示目前的設計不包含授權政策,如果沒有授權政策,所有使用者都會擁有相同的存取層級。左移安全性可協助您在套用變更前避免實作缺陷 (錯誤和設定錯誤),並在部署後快速、可靠地修正問題。
建議
如要為雲端工作負載實施左移安全性原則,請考慮下列各節的建議:
採用預防性安全控管機制
這項建議與下列重點領域相關:
- 身分與存取權管理
- 雲端管理、風險與法規遵循
預防性安全控管機制對於維持強大的雲端資安態勢至關重要。這些控制項可協助您主動降低風險。您可以防止設定錯誤和未經授權的資源存取行為、讓開發人員有效率地工作,並確保符合業界標準和內部政策。
使用基礎架構即程式碼 (IaC) 實作預防性安全控管機制,效果會更好。有了 IaC,預防性安全性控管機制就能在部署變更前,對基礎架構程式碼進行更多自訂檢查。搭配自動化功能,預防性安全控管機制可做為 CI/CD 管道自動檢查的一部分執行。
下列產品和 Google Cloud 功能可協助您在環境中實施預防性控制措施:
- 組織政策限制:透過集中控管機制,設定預先定義和自訂限制。
- VPC Service Controls:為 Google Cloud 服務建立 perimeter。
- Identity and Access Management (IAM)、Privileged Access Manager 和主體存取邊界政策:限制資源存取權。
- Policy Controller 和 Open Policy Agent (OPA):在 CI/CD 管道中強制執行 IaC 限制,避免雲端設定錯誤。
IAM 可讓您根據權限,授權「哪些人」可以對特定資源執行操作。詳情請參閱「使用 IAM 控管組織資源的存取權」。
組織政策可讓您設定資源限制,指定資源的設定方式。舉例來說,您可以使用組織政策執行下列操作:
- 依據網域限制資源共用行為。
- 限制服務帳戶的使用。
- 限制新建立資源的實體位置。
除了使用組織政策外,您也可以透過下列方法限制資源存取權:
- 使用 IAM 標記:為一組資源指派標記,然後設定標記本身的存取權定義,而非定義每項資源的存取權限。
- IAM 條件:定義資源的條件式、以屬性為基礎的存取控管機制。
- 縱深防禦:使用 VPC Service Controls 進一步限制資源存取權。
如要進一步瞭解資源管理,請參閱「決定 Google Cloud 登陸區的資源階層」。
自動佈建及管理雲端資源
這項建議與下列重點領域相關:
- 應用程式安全防護
- 雲端管理、風險與法規遵循
相較於命令式指令碼,採用宣告式 IaC 可更有效地自動佈建及管理雲端資源和工作負載。IaC 本身並非安全性工具或做法,但可協助您提升平台安全性。採用 IaC 可讓您建立可重複的基礎架構,並為作業團隊提供已知的良好狀態。IaC 也能提高復原、稽核變更和疑難排解的效率。
IaC 與 CI/CD 管道和自動化功能結合後,您還能使用 OPA 等工具,採用政策即程式碼等做法。您可以稽核基礎架構隨時間發生的變更,並在部署變更前,對基礎架構程式碼執行自動檢查。
如要自動部署基礎架構,可以使用 Config Controller、Terraform、Jenkins 和 Cloud Build 等工具。為協助您使用 IaC 和自動化功能建構安全的應用程式環境,Google Cloud 提供了企業基礎藍圖。這份藍圖是 Google 認可的設計,遵循所有建議做法和設定。藍圖提供逐步操作說明,引導您使用 Terraform 和 Cloud Build 設定及部署 Google Cloud 拓撲。
您可以修改企業基礎藍圖的指令碼,設定符合 Google 建議和自身安全性需求的環境。您可以使用其他藍圖進一步建構藍圖,或自行設計自動化動作。Google Cloud Architecture Center 提供其他藍圖,可在企業基礎藍圖上實作。以下是這類藍圖的幾個範例:
- 在 Google Cloud部署企業開發人員平台
- 使用 Cloud Run 部署安全的無伺服器架構
- 在企業中建構及部署生成式 AI 和機器學習模型
- 將 Google Cloud 中的資料匯入安全的 BigQuery 資料倉儲
自動安全發布應用程式
這項建議與下列重點領域有關:應用程式安全防護。
如果沒有自動化工具,就很難部署、更新及修補複雜的應用程式環境,以符合一致的安全需求。建議您為軟體開發生命週期 (SDLC) 建構自動化 CI/CD 管道。自動化 CI/CD 管道可協助您消除人工錯誤、提供標準化開發意見回饋循環,並實現高效率的產品疊代。持續推送軟體更新是 DORA 架構建議的最佳做法之一。
使用 CI/CD 管道自動發布應用程式,有助於提升及早、快速且可靠地偵測及修正安全性錯誤的能力。舉例來說,您可以在建立構件時自動掃描安全漏洞、縮小安全性審查範圍,以及復原至已知且安全的版本。您也可以為不同環境 (例如開發、測試或正式環境) 定義政策,確保只部署經過驗證的構件。
為協助您自動發布應用程式,並在 CI/CD 管道中嵌入安全性檢查, Google Cloud 提供多項工具,包括 Cloud Build、Cloud Deploy、Web Security Scanner 和二進位授權。
如要建立程序,驗證 SDLC 中的多項安全性需求,請使用 Google 定義的軟體構件供應鏈級別 (SLSA) 架構。SLSA 要求對原始碼、建構程序和程式碼來源進行安全性檢查。其中許多要求都可以納入自動化 CI/CD 管道。如要瞭解 Google 如何在內部套用這些做法,請參閱「Google Cloud的變更方法」。
部署應用程式時,務必遵循經過核准的流程
這項建議與下列重點領域有關:應用程式安全防護。
如果攻擊者入侵 CI/CD 管道,整個應用程式堆疊都可能受到影響。為確保管道安全,請務必先強制執行既定的核准程序,再將程式碼部署至實際工作環境。
如果您使用 Google Kubernetes Engine (GKE) 或 Cloud Run,可以透過二進位授權建立核准程序。二進位授權會將可設定的簽章附加至容器映像檔。這些簽章 (也稱為認證) 有助於驗證映像檔。部署時,二進位授權會使用這些認證來判斷程序是否已完成。舉例來說,您可以使用二進位授權執行下列操作:
- 確認特定建構系統或 CI 管道已建立容器映像檔。
- 驗證容器映像檔是否符合安全漏洞簽署政策。
- 確認容器映像檔符合升級至下一個部署環境的條件,例如從開發環境升級至品質確保環境。
使用二進位授權,即可強制只在目標平台上執行受信任的程式碼。
在部署應用程式前掃描已知安全漏洞
這項建議與下列重點領域有關:應用程式安全防護。
建議您使用自動化工具,在應用程式構件部署至正式環境前,持續執行安全漏洞掃描。
如果是容器化應用程式,請使用 Artifact Analysis 自動執行容器映像檔的安全漏洞掃描。Artifact Analysis 會掃描上傳至 Artifact Registry 的新映像檔。掃描作業會擷取容器中系統套件的相關資訊。初始掃描後,Artifact Analysis 會持續監控 Artifact Registry 中已掃描映像檔的中繼資料,找出新的安全漏洞。當 Artifact Analysis 從安全漏洞來源收到新的和更新的安全漏洞資訊時,會執行下列操作:
- 更新掃描映像檔的中繼資料,確保資料符合最新狀態。
- 為新筆記建立新的安全漏洞發生次數。
- 刪除不再有效的安全漏洞發生次數。
監控應用程式程式碼是否有已知的安全漏洞
這項建議與下列重點領域有關:應用程式安全防護。
使用自動化工具持續監控應用程式程式碼,找出已知安全漏洞,例如 OWASP 前 10 大安全漏洞。如要進一步瞭解支援 OWASP 前 10 大緩解技術的 Google Cloud 產品和功能,請參閱「在 Google Cloud中緩解 OWASP 前 10 大:2025」。
使用 Web Security Scanner,找出 App Engine、Compute Engine 和 GKE 網頁應用程式的安全漏洞。掃描器會檢索應用程式,追蹤起始網址涵蓋的所有連結,並盡可能與使用者輸入內容和事件處理常式互動。這項服務會自動掃描及偵測常見的安全漏洞,包括跨網站指令碼攻擊、程式碼插入、複合型內容,以及版本過舊或不安全的程式庫。Web Security Scanner 可及早發現這類安全漏洞,不會因誤判而干擾您。
此外,如果您使用 GKE 管理 Kubernetes 叢集機群,資安態勢資訊主頁會顯示具體可行的建議,協助您改善機群的資安態勢。
實作預先防範網路防禦
Google Cloud Well-Architected Framework安全性支柱中的這項原則,提供建立強大網路防禦計畫的建議,做為整體安全性策略的一部分。
這項原則強調運用威脅情報,主動引導您在核心網路防禦功能方面的努力,如《The Defender's Advantage:網路防禦機制啟動指南》所述。
原則總覽
在防範網路攻擊時,您擁有一個重要但未充分利用的優勢,正如 Mandiant 創辦人所說:「您遠比任何攻擊者都更瞭解自家業務、系統、拓撲和基礎架構。這是無與倫比的優勢。」為協助您善用這項固有優勢,本文提供主動式和策略性網路防禦做法的建議,並對應至 Defender's Advantage 架構。
建議
如要為雲端工作負載實施先發制人的網路防禦措施,請參考下列各節的建議:
整合網路防禦功能
這項建議與所有重點領域相關。
Defender's Advantage 框架定義了網路防禦的六大重要能力:情報、偵測、應變、驗證、搜索和任務控管。每項能力分別著重於網路防禦任務的不同部分,但必須妥善協調並共同運作,才能提供有效的防禦。請著重於建構穩健的整合式系統,讓各項功能相輔相成。如需分階段採用,建議按照下列順序進行。視您目前的雲端成熟度、資源拓撲和特定威脅情勢而定,您可能需要優先處理某些功能。
- 情報:情報功能可引導所有其他功能。瞭解威脅情勢 (包括最有可能的攻擊者、其戰術、技術和程序 (TTP) 以及潛在影響),對於排定整個計畫的行動優先順序至關重要。情報團隊負責識別相關人員、定義情報需求、收集資料、分析及散布資料、自動化,以及建立網路威脅剖析。
- 偵測和應變:這些功能是主動防禦的核心,包括識別及處理惡意活動。這些功能是根據情報功能收集的情報採取行動所必需。偵測功能需要採用系統化方法,根據攻擊者的戰術、技術和程序調整偵測機制,並確保記錄功能健全。「應變」功能必須著重於初步分類、資料收集和事件修復。
- 驗證:驗證功能是一項持續程序,可確保安全控管生態系統保持最新狀態,並按照設計運作。這項功能可確保組織瞭解攻擊面、掌握安全漏洞位置,並評估控管機制的成效。安全性驗證也是偵測工程生命週期的重要環節,必須用於找出偵測落差及建立新的偵測機制。
- 搜索:搜索功能涉及主動搜尋環境中的現有威脅。當組織在偵測和應變功能方面達到基本成熟度時,就必須實作這項功能。搜索團隊可擴大偵測能力,協助找出控管機制的漏洞和弱點。搜捕功能必須以特定威脅為依據。這項進階功能仰賴強大的情報、偵測和應變能力。
- 任務控管:任務控管功能是連接所有其他功能的中樞。這項功能負責網路防禦計畫的策略、溝通和決定性行動。確保所有職能都能協同合作,並與組織的業務目標保持一致。在使用任務控管職能連結其他職能之前,您必須先清楚瞭解其目的。
在網路防禦的各個層面運用情報功能
這項建議與所有重點領域相關。
這項建議強調情報功能是強大網路防禦計畫的核心。威脅情報提供威脅發動者、其 TTP 和入侵指標 (IOC) 的相關知識。這項知識應做為所有網路防禦功能的依據,並排定行動優先順序。情報導向的做法可協助您調整防禦機制,因應最有可能影響貴機構的威脅。這種做法也有助於有效分配資源,並排定優先順序。
下列 Google Cloud 產品和功能可協助您運用威脅情報,引導資安營運。您可以使用這些功能,找出潛在威脅、安全漏洞和風險,並排定優先順序,然後規劃及實施適當的行動。
Google Security Operations (Google SecOps) 可協助您集中儲存及分析安全性資料。使用 Google SecOps 將記錄對應至常用模型、增補記錄,並將記錄連結至時間軸,全面掌握攻擊情況。您也可以建立偵測規則、設定 IoC 比對,以及執行威脅搜索活動。平台也提供精選偵測規則,也就是預先定義及管理的規則,可協助識別威脅。Google SecOps 也能與 Mandiant 第一線情報整合。Google SecOps 獨家整合業界領先的 AI 技術,以及 Mandiant 和 Google VirusTotal 的威脅情報。這項整合對於評估威脅、瞭解攻擊者身分和潛在影響至關重要。
Security Command Center 採用 Google AI 技術,可協助資安專業人員有效評估、調查及因應多個雲端環境中的安全問題。可從 Security Command Center 受益的資安專業人員包括資安營運中心 (SOC) 分析師、安全漏洞和防護管理分析師,以及法規遵循經理。Security Command Center 可充實安全資料、評估風險,並排定安全漏洞的優先順序。這項解決方案可提供團隊所需資訊,協助他們解決高風險安全漏洞,並修復活躍威脅。
Chrome Enterprise 進階版提供威脅和資料保護功能,可協助使用者防範資料竊取風險,並防止惡意軟體進入企業管理的裝置。Chrome Enterprise 進階版也能讓您掌握瀏覽器中可能發生或已發生的不安全活動。
透過 Network Intelligence Center 等工具監控網路,可掌握網路效能。網路監控也能協助您偵測異常流量模式或資料移轉量,這可能代表有攻擊或資料竊取企圖。
瞭解並善用防禦者優勢
這項建議與所有重點領域相關。
如前所述,如果您對自家業務、系統、拓撲和基礎架構有通盤瞭解,就能比攻擊者更具優勢。如要善用這項知識優勢,請在規劃網路防禦時,運用這些環境相關資料。
Google Cloud 提供下列功能,協助您主動掌握資訊,找出威脅、瞭解風險,並及時採取應對措施,降低潛在損害:
Chrome Enterprise 進階版可保護使用者免受資料竊取風險,提升企業裝置的安全性。這項功能將 Sensitive Data Protection 服務延伸至瀏覽器,並防範惡意軟體。此外,這項服務也提供惡意軟體和網路釣魚防護等功能,協助防範不安全的內容。此外,您也可以控管擴充功能的安裝,避免安裝不安全或未經審查的擴充功能。這些功能可協助您為營運奠定安全基礎。
Security Command Center 提供持續運作的風險引擎,可全面且持續進行風險分析及管理。風險引擎功能可充實安全性資料、評估風險,並排定安全漏洞的優先順序,協助快速修正問題。Security Command Center 可協助貴組織主動找出弱點並採取緩解措施。
Google SecOps 可集中管理安全資料,並提供豐富的記錄和時間軸。這樣一來,防禦者就能主動找出進行中的入侵活動,並根據攻擊者的行為調整防禦措施。
網路監控有助於找出可能代表攻擊的異常網路活動,並提供早期指標,讓您採取行動。為主動保護資料免遭竊取,請持續監控資料竊取行為,並使用提供的工具。
持續驗證及改善防禦機制
這項建議與所有重點領域相關。
這項建議強調,必須進行針對性測試並持續驗證控管機制,才能瞭解整個攻擊面的優勢和弱點。包括透過下列方法,驗證控管措施、作業和人員的成效:
您也必須主動搜尋威脅,並根據結果提升偵測和可見度。使用下列工具,持續測試及驗證防禦機制,抵禦實際威脅:
Security Command Center 提供持續運作的風險引擎,可評估安全漏洞並排定修復作業的優先順序,持續評估整體資安態勢。Security Command Center 會優先處理問題,確保資源有效運用。
Google SecOps 提供威脅搜尋和精選偵測功能,可主動找出控管機制的弱點。這項功能可讓您持續測試及提升威脅偵測能力。
Chrome Enterprise 進階版提供威脅與資料保護功能,可協助您因應新興和不斷演變的威脅,並持續更新防禦措施,防範資料竊取風險和惡意軟體。
Cloud Next Generation Firewall (Cloud NGFW) 提供網路監控和資料竊取監控功能。這些功能可協助您驗證目前資安態勢的成效,並找出潛在弱點。資料竊取監控功能可協助您驗證組織資料保護機制的強度,並在必要時主動調整。將 Cloud NGFW 的威脅發現項目與 Security Command Center 和 Google SecOps 整合,即可最佳化網路威脅偵測、威脅應變和自動化應對手冊。
管理及協調網路防禦工作
這項建議與所有重點領域相關。
如先前「整合網路防禦功能」一節所述,任務控管功能會連結網路防禦計畫的其他功能。這項功能可協調及統一管理整個計畫。此外,您也能與其他非資安團隊協調。任務控管團隊可促進賦權和問責、提升敏捷性和專業知識,並落實問責制和資訊公開。
下列產品和功能可協助您導入任務控管功能:
- Security Command Center 是協調及管理網路防禦作業的中樞,這項服務整合了工具、團隊和資料,並內建 Google SecOps 應變功能。Security Command Center 可讓您清楚掌握組織的安全狀態,並找出不同資源的安全設定錯誤。
- Google SecOps 提供平台,讓團隊透過對應記錄和建立時間軸來應對威脅。您也可以定義偵測規則及搜尋威脅。
- Google Workspace 和 Chrome Enterprise 進階版 可協助您管理及控管使用者對機密資源的存取權。您可以根據使用者身分和要求情境,定義精細的存取控管機制。
- 網路監控功能可讓您深入瞭解網路資源的效能。您可以將網路監控深入分析資料匯入 Security Command Center 和 Google SecOps,集中監控並與其他時間軸資料點建立關聯。這項整合功能可協助您偵測及因應惡意活動可能造成的網路用量變化。
- 資料竊取監控功能可協助找出可能的資料遺失事件。這項功能可讓您有效率地動員事件應變團隊、評估損害,並限制進一步的資料竊取。您也可以改善現有政策和控管機制,確保資料受到保護。
產品摘要
下表列出本文件所述的產品和功能,並對應至相關建議和安全性功能。
| Google Cloud 產品 | 適用的最佳化建議 |
|---|---|
| Google SecOps |
在網路防禦的各個層面運用情報功能:
啟用威脅搜索和 IoC 比對功能,並與 Mandiant 整合,全面評估威脅。
瞭解並善用防禦者優勢:提供精選偵測規則,並集中管理安全資料,主動找出入侵行為。 持續驗證及改善防禦機制:持續測試及改善威脅偵測能力。透過 Mission Control 管理及協調網路防禦工作:提供威脅應變、記錄分析和時間軸建立平台。 |
| Security Command Center |
在網路防禦的各個層面運用情報功能:使用 AI 評估風險、排定安全漏洞的處理優先順序,以及提供可做為行動依據的洞察資料,協助您採取補救措施。 瞭解並善用防禦者優勢:提供全面的風險分析、安全漏洞優先順序,以及主動識別弱點。 持續驗證及改善防禦措施:持續評估資安態勢,並排定資源優先順序。透過任務控管機制管理及協調網路防禦工作:做為管理及協調網路防禦作業的中樞。 |
| Chrome Enterprise 進階版 |
在網路防禦的各個層面運用 Intelligence 功能:保護使用者免於資料竊取風險、防範惡意軟體,以及提供不安全瀏覽器活動的洞察資料。 瞭解並善用防禦優勢:透過資料保護、惡意軟體防護和擴充功能控管,強化企業裝置的安全性。 持續驗證及改善防禦機制:持續更新防禦機制,防範資料竊取風險和惡意軟體,因應新興和不斷演變的威脅。透過 Mission Control 管理及協調網路防禦工作:管理及控管使用者對機密資源的存取權,包括精細的存取控管。 |
| Google Workspace | 透過 Mission Control 管理及協調網路防禦工作:管理及控管使用者對機密資源的存取權,包括精細的存取控管。 |
| Network Intelligence Center | 在網路防禦的各個層面運用情報功能:提供網路效能的能見度,並偵測異常的流量模式或資料移轉。 |
| Cloud NGFW | 持續驗證及改善防禦機制:與 Security Command Center 和 Google SecOps 整合,最佳化網路威脅偵測和應變機制。 |
以安全且負責任的方式使用 AI
這項原則屬於Google Cloud Well-Architected Framework的安全性支柱,提供建議協助您保護 AI 系統。這些建議符合 Google 的安全 AI 架構 (SAIF),提供實用方法來解決 AI 系統的安全性和風險問題。SAIF 是一項概念架構,旨在提供業界標準,確保以負責任的方式建構及部署 AI。
原則總覽
為確保 AI 系統符合安全性、隱私權和法規遵循要求,您必須採用全方位的策略,從初始設計到部署和營運都納入考量。
Google 運用 AI 強化安全措施,例如識別威脅、自動執行安全工作,以及提升偵測能力,同時在關鍵決策中保留人工介入迴路。
Google 強調以協作方式提升 AI 安全性。這項做法包括與客戶、業界和政府合作,強化 SAIF 指南,並提供實用、可行的資源。
落實這項原則的建議分為以下幾節:
安全使用 AI 的建議
如要安全使用 AI,您需要基礎安全控管機制和 AI 專屬安全控管機制。本節提供建議總覽,確保 AI 和機器學習部署作業符合貴組織的安全性、隱私權和法規遵循要求。如要概略瞭解 Google Cloud中 AI 和機器學習工作負載專屬的架構原則和建議,請參閱 Well-Architected Framework 中的「AI 和機器學習觀點」一文。
明確定義 AI 使用目標和需求
這項建議與下列重點領域相關:
- 雲端管理、風險與法規遵循
- AI 和機器學習安全性
這項建議符合 SAIF 要素,即根據相關業務程序評估 AI 系統風險。設計及開發 AI 系統時,請務必瞭解貴組織的特定業務目標、風險和法規遵循要求。
保護資料安全,避免遺失或不當處理
這項建議與下列重點領域相關:
- 基礎架構安全性
- 身分與存取權管理
- 資料安全性
- 應用程式安全防護
- AI 和機器學習安全性
這項建議符合下列 SAIF 元素:
- 為 AI 生態系統奠定完善安全基礎。這項要素包括資料收集、儲存、存取控管,以及防範資料中毒。
- 評估 AI 系統風險。強調資料安全性,以支援業務目標和法規遵循。
確保 AI 管道安全無虞,並能抵禦竄改行為
這項建議與下列重點領域相關:
- 基礎架構安全性
- 身分與存取權管理
- 資料安全性
- 應用程式安全防護
- AI 和機器學習安全性
這項建議符合下列 SAIF 元素:
- 為 AI 生態系統奠定完善安全基礎。保護程式碼和模型構件,是建立安全 AI 系統的重要環節。
- 調整控管機制,加快意見回饋循環。由於這對緩解和事件應變至關重要,請追蹤資產和管道執行作業。
使用安全的工具和構件,在安全的系統上部署應用程式
這項建議與下列重點領域相關:
- 基礎架構安全性
- 身分與存取權管理
- 資料安全性
- 應用程式安全防護
- AI 和機器學習安全性
在 AI 應用程式中使用安全系統和經過驗證的工具和構件,符合 SAIF 的要素,即為 AI 生態系統和供應鏈奠定完善安全基礎。您可以按照下列步驟,採行這項最佳化建議:
- 為機器學習訓練和部署作業建構安全環境
- 使用經過驗證的容器映像檔
- 套用軟體構件供應鏈級別 (SLSA) 指南
保護及監控輸入內容
這項建議與下列重點領域相關:
- 記錄、稽核與監控
- 資安營運
- AI 和機器學習安全性
這項建議符合 SAIF 元素,即擴大偵測和應變機制,將 AI 納入組織的威脅防禦範圍。為避免發生問題,請務必管理生成式 AI 系統的提示、監控輸入內容,以及控管使用者存取權。
AI 治理建議
本節中的所有建議都與下列重點領域相關:雲端治理、風險和法規遵循。
Google Cloud 提供一組強大的工具和服務,可用於建構負責任且符合倫理的 AI 系統。我們也提供政策、程序和倫理考量架構,可做為開發、部署及使用 AI 系統的指引。
如建議所述,Google 的 AI 治理做法遵循下列原則:
- 公平性
- 透明度
- 可靠性
- 隱私權
- 安全性
使用公平性指標
Gemini Enterprise Agent Platform 可以在資料收集或訓練後評估過程中偵測偏誤。Agent Platform 提供模型評估指標,例如資料偏誤和模型偏誤,協助您評估模型偏誤。
這些指標與不同類別 (例如種族、性別和階級) 的公平性有關。不過,解讀統計偏差並非易事,因為類別之間的差異不一定是偏誤或危害信號所致。
使用可解釋 AI
如要瞭解 AI 模型如何做出決策,請使用特徵歸因等可解釋性技術。可解釋性有助於找出模型邏輯中可能隱藏的潛在偏誤。
舉例來說,您可以在 BigQuery ML 中生成特徵型解釋,並在 Agent Platform 中生成表格解釋。
追蹤資料歷程
追蹤 AI 系統所用資料的來源和轉換作業。這項追蹤功能可協助您瞭解資料歷程,並找出潛在的偏誤或錯誤來源。
資料歷程是 Knowledge Catalog 的功能,可以追蹤資料在系統的移動情形,包括來源、傳遞目的地和採用的轉換作業。
建立當責機制
明確劃分 AI 系統開發、部署和成果的責任歸屬。
使用 Cloud Logging 記錄 AI 系統的重要事件和決策。記錄檔提供稽核追蹤記錄,可協助您瞭解系統效能,並找出可改善之處。
使用 Error Reporting 系統性分析 AI 系統發生的錯誤。這項分析可揭露模式,指出潛在偏誤或模型需要進一步調整的部分。
實作差異化隱私
在模型訓練期間,加入雜訊到資料中,使個別資料點難以識別,但仍能讓模型有效學習。您可以使用 BigQuery 中的 SQL,透過差異化私密匯總轉換查詢結果。
運用 AI 強化安全防護
Google Cloud Well-Architected Framework 安全性支柱中的這項原則,提供使用 AI 提升雲端工作負載安全性的建議。
網路攻擊的數量和複雜度不斷增加,因此必須善用 AI 的潛力,協助提升安全性。AI 有助於減少威脅數量、降低資安專家所需的手動作業,並彌補網路安全領域專家不足的問題。
原則總覽
運用 AI 功能,改善現有的安全系統和程序。您可以使用 Gemini in Security,以及 Google Cloud 服務內建的 AI 功能。
這些 AI 功能可在資安生命週期的各個階段提供協助,徹底改變資安防護。舉例來說,您可以使用 AI 執行下列操作:
- 分析及解讀潛在惡意程式碼,不必執行反向工程。
- 減少網路安全從業人員的重複性工作。
- 使用自然語言生成查詢,並與安全性事件資料互動。
- 顯示情境資訊。
- 提供快速回應的建議。
- 協助修復事件。
- 摘要列出錯誤設定和安全漏洞這類高優先順序的快訊、醒目顯示可能的影響,並建議緩解措施。
資安自主層級
面對不斷演變的網路安全威脅,AI 和自動化技術可協助您提升安全防護成效。運用 AI 強化安全性,可大幅提升自主偵測及防範威脅的能力,並強化整體資安態勢。Google 定義了四個自主層級,說明 AI 在協助和最終主導資安工作時,扮演的角色如何日益重要:
- 手動:在整個資安生命週期中,所有資安工作 (預防、偵測、排定優先順序和應變) 均由人員執行。
- 輔助:Gemini 等 AI 工具可彙整資訊、生成洞察資料及提供建議,提升人類的工作效率。
- 半自動化:AI 負責處理大部分資安工作,只有在必要時才交由人員處理。
- 自主:AI 扮演值得信賴的助理,根據貴組織的目標和偏好,推動資安生命週期,盡可能減少人為介入。
建議
以下各節說明使用 AI 強化安全性的建議做法。此外,這些章節也會說明建議做法如何與 Google 的安全 AI 架構 (SAIF) 保持一致,以及與安全自主層級的關聯。
運用 AI 強化威脅偵測與應變
這項建議與下列重點領域相關:
- 資安營運 (SecOps)
- 記錄、稽核與監控
AI 能分析大量資安資料、提供威脅行為者行為的深入分析,並自動分析潛在惡意程式碼。這項建議符合下列 SAIF 要素:
- 擴大偵測和應變機制,將 AI 納入機構的威脅防禦範圍。
- 運用自動防禦機制有效抵擋現有或新興威脅。
視實作方式而定,這項建議可能與下列自動化程度有關:
- 輔助:AI 協助分析及偵測威脅。
- 半自動:AI 承擔更多資安工作。
Google Threat Intelligence 運用 AI 分析威脅發動者行為和惡意程式碼,可協助您落實這項建議。
為專家和非專家簡化安全性程序
這項建議與下列重點領域相關:
- 資安營運 (SecOps)
- 雲端管理、風險與法規遵循
AI 輔助工具可彙整警示並建議緩解措施,讓更多人員能輕鬆維護安全性。這項建議符合下列 SAIF 要素:
- 運用自動防禦機制有效抵擋現有或新興威脅。
- 統合不同平台的控管機制,確保整個機構享有一致的安全防護。
視實作方式而定,這項建議可能與下列自動化程度有關:
- 輔助:AI 可協助您提升安全性資訊的無障礙程度。
- 半自動:AI 協助所有使用者提升資安做法的成效。
Gemini in Security Command Center 可提供錯誤設定和安全漏洞的警告摘要。
運用 AI 自動執行耗時的資安工作
這項建議與下列重點領域相關:
- 基礎架構安全性
- 資安營運 (SecOps)
- 應用程式安全防護
AI 可自動執行分析惡意軟體、生成安全規則和找出設定錯誤等工作,這些功能有助於減輕資安團隊的工作負載,並縮短應變時間。這項建議符合 SAIF 元素,也就是透過自動防禦機制因應現有和新興威脅。
視實作方式而定,這項建議可能與下列自動化程度有關:
- 輔助:AI 協助您自動執行工作。
- 半自動化:AI 主要負責資安工作,只有在必要時才需要人員協助。
Google Security Operations 的 Gemini 可協助分析師、擷取相關背景資訊,並提供後續步驟建議,自動處理高難度工作。
將 AI 融入風險管理和治理程序
這項建議與下列重點領域相關:雲端管理、風險與法規遵循。
您可以使用 AI 建立模型目錄和風險資料。您也可以使用 AI 實施資料隱私權、網路風險和第三方風險政策。這項建議符合 SAIF 要素,即根據相關業務程序評估 AI 系統風險。
視實作方式而定,這項建議可能與半自主層級有關。在這個階段,AI 可自動化調度管理安全性代理程式,執行程序來達成自訂安全性目標。
實施 AI 系統安全開發做法
這項建議與下列重點領域相關:
- 應用程式安全防護
- AI 和機器學習安全性
您可以使用 AI 編寫安全程式碼、清理訓練資料,以及驗證工具和構件。這項建議符合 SAIF 要素,可為 AI 生態系統奠定完善的安全性基礎。
這項建議適用於所有安全自主層級,因為必須先有安全的 AI 系統,才能有效運用 AI 強化安全。這項建議最適用於輔助層級,也就是由 AI 強化安全防護措施。
如要採行這項建議,請遵循軟體構件供應鏈級別 (SLSA) 指南,瞭解 AI 構件並使用經過驗證的容器映像檔。
滿足法規遵循和隱私權需求
Google Cloud Well-Architected Framework 安全性支柱中的這項原則,可協助您找出並滿足雲端部署作業的法規、法規遵循和隱私權規定。您必須根據這些需求,決定要針對Google Cloud中的工作負載啟用哪些安全控管機制。
原則總覽
滿足法規遵循和隱私權需求,是所有企業都必須面對的挑戰。雲端法規要求取決於多項因素,包括:
- 貴機構實體位置適用的法律和法規
- 客戶實際所在地適用的法律和法規
- 貴產業的法規要求
您可以根據隱私權法規,確認要如何取得、處理、儲存及管理使用者的資料。您擁有自己的資料,包括從使用者收到的資料。因此,您必須負責許多隱私權控制項,包括 Cookie、工作階段管理和取得使用者授權。
實作這項原則的建議分為以下幾節:
組織風險應對建議
本節提供建議,協助您找出並因應組織面臨的風險。
找出貴組織面臨的風險
這項建議與下列重點領域相關:雲端管理、風險與法規遵循。
在 Google Cloud建立及部署資源前,請先完成風險評估。這項評估應判斷您需要哪些安全防護功能,才能滿足內部安全需求和外部法規要求。
風險評估會提供組織專屬的風險目錄,並告知組織偵測及因應安全威脅的能力。部署完成後,您必須立即執行風險分析,並在業務需求、法規要求或組織面臨的威脅發生變化時,再次執行風險分析。
如「實施安全設計」原則所述,雲端環境中的安全風險與地端部署風險不同。這項差異源自雲端的共同責任模式,會因服務 (IaaS、PaaS 或 SaaS) 和使用方式而異。使用雲端專屬的風險評估架構,例如雲端控制矩陣 (CCM)。建立威脅模型 (例如 OWASP 應用程式威脅模型),找出並解決安全漏洞。如需風險評估方面的專家協助,請與 Google 帳戶代表聯絡,或參閱 Google Cloud合作夥伴目錄。
將風險分類後,您必須決定處理方式,也就是要接受、避免、轉移或降低風險。如要瞭解可實施的緩解控制措施,請參閱下一節,瞭解如何降低風險。
降低風險
這項建議與下列重點領域相關:雲端管理、風險與法規遵循。
採用新的公有雲服務時,您可以透過技術控管、合約保護和第三方驗證或認證來降低風險。
技術控管措施是指用來保護環境的功能和技術。包括防火牆和記錄等內建雲端安全控管機制。技術控管措施也可能包括使用第三方工具,強化或支援安全性策略。技術控管機制分為兩類:
- 您可以實施 Google Cloud的安全控管機制,降低環境中的風險。舉例來說,您可以使用 Cloud VPN 和 Cloud Interconnect,保護地端部署網路與雲端網路之間的連線。
- Google 設有完善的內部控管和稽核機制,可防止內部人員存取客戶資料。我們的稽核記錄會提供近乎即時的記錄,記錄 Google 管理員在 Google Cloud上的存取活動。
合約保護措施是指我們對Google Cloud 服務做出的法律承諾。Google 致力於維護及擴充法規遵循組合。《Cloud 資料處理附加條款》(CDPA) 說明我們對資料處理和安全性的承諾。CDPA 也概述了存取控管機制,限制 Google 支援工程師存取客戶環境,並說明我們嚴格的記錄和核准程序。建議您與法律和監管專家一同檢視 Google Cloud的合約管理措施,確認這些措施符合您的需求。如需更多資訊,請與帳戶代表聯絡。
第三方驗證或認證是指由第三方供應商稽核雲端服務供應商,確保其符合法規遵循需求。舉例來說,如要瞭解 ISO/IEC 27017 指南相關的 Google Cloud 認證,請參閱「ISO/IEC 27017 - 法規遵循」。如要查看目前的 Google Cloud 認證和證書,請前往法規遵循資源中心。
履行法規遵循義務的建議
一般的法規遵循流程分為三個階段:評估、修復缺口及持續監控。本節提供您在每個階段可以採用的建議做法。
評估法規遵循需求
這項建議與下列重點領域相關:雲端管理、風險與法規遵循。
法規遵循評估作業會先全面檢視您所有的監管義務,以及您的企業如何履行這些義務。您可以使用法規遵循資源中心來評估 Google Cloud 服務。這個網站提供下列資訊:
- 符合各項法規的服務支援
- Google Cloud 認證和證明
如要進一步瞭解 Google 的法規遵循生命週期,以及如何滿足您的需求,請聯絡銷售人員,向 Google 法規遵循專家尋求協助。或者,您也可以與Google Cloud 客戶經理聯絡,要求舉辦法規遵循研討會。
如要進一步瞭解可用於管理 Google Cloud 工作負載安全性和法規遵循的工具和資源,請參閱「確保雲端法規遵循」。
自動實施法規遵循要求
這項建議與下列重點領域相關:雲端管理、風險與法規遵循。
為協助您遵守不斷變化的法規,請判斷是否能自動實施法規遵循要求。您可以使用 Google Cloud 提供的法規遵循功能,以及針對特定法規遵循制度採用建議設定的藍圖。
Assured Workloads 則以 Google Cloud 中的控管機制為基礎,協助您履行法規遵循義務。Assured Workloads 可讓您執行下列操作:
- 選取法規遵循制度。接著,這項工具會自動為所選法規設定基準人員存取控管。
- 使用組織政策設定資料位置,確保靜態資料和資源僅保留在該區域。
- 選取最符合安全性和法規遵循要求的金鑰管理選項 (例如金鑰輪替週期)。
- 選取 Google 支援人員的存取權條件,以符合特定法規要求,例如 FedRAMP 中等風險。例如,您可以選取 Google 支援人員是否已完成適當的背景調查。
- 使用符合 FIPS-140-2 規範且支援 FedRAMP 中等影響法規遵循的 Google-owned and Google-managed encryption keys 。如要進一步控管及分散權責,可以使用客戶自行管理的加密金鑰 (CMEK)。如要進一步瞭解金鑰,請參閱「為靜態和傳輸中的資料加密」。
除了 Assured Workloads 之外,您也可以使用與法規遵循制度相關的 Google Cloud藍圖。您可以修改這些藍圖,將安全性政策納入基礎架構部署作業。
為協助您建構符合法規遵循要求的環境,Google 的藍圖和解決方案指南包含建議設定,並提供 Terraform 模組。下表列出可解決安全性問題並符合法規遵循要求的藍圖。
| 條件 | 藍圖和解決方案指南 |
|---|---|
| FedRAMP | |
| 健康保險流通與責任法案 |
監控法規遵循狀態
這項建議與下列重點領域相關:
- 雲端管理、風險與法規遵循
- 記錄、監控和稽核
大部分法規會要求您監控特定活動,包括與存取權相關的活動。您可以使用下列工具協助監控:
- 資料存取透明化控管機制:在 Google Cloud 管理員存取您的內容時,查看近乎即時的記錄。
- 防火牆規則記錄:針對您建立的任何規則,記錄虛擬私有雲網路中的 TCP 和 UDP 連線。這類記錄可用於稽核網路存取活動,或及早得知有人未經核准即使用網路。
- 虛擬私有雲流量記錄:記錄 VM 執行個體傳送或接收的網路流量。
- Security Command Center Premium:監控是否符合各項標準。
- OSSEC (或其他開放原始碼工具):記錄具備環境管理員存取權的使用者活動。
- 金鑰存取依據:查看金鑰存取要求的原因。
- Security Command Center 通知:在發生違規問題時收到快訊。例如,在使用者停用兩步驟驗證或服務帳戶權限過高時收到快訊。您也可以為特定通知設定自動修復功能。
管理資料主權的建議
這項建議與下列重點領域相關:雲端管理、風險與法規遵循。
資料主權提供機制,可防止 Google 存取您的資料。請只核准您認為必要的供應商行為。舉例來說,您可以透過下列方式管理資料主權:
管理營運主權
這項建議與下列重點領域相關:雲端管理、風險與法規遵循。
營運主權的作用是確保 Google 人員無法影響您的工作負載。舉例來說,您可以透過下列方式管理營運主權:
- 限制將新資源部署至特定供應商所在的區域。
- 限制 Google 支援人員的存取權:根據預先定義的屬性 (例如公民身分或地理位置) 限制存取權。
管理軟體主權
這項建議與下列重點領域相關:雲端管理、風險和法規遵循。
軟體主權可確保您能控管工作負載的可用性,並隨時隨地執行工作負載。此外,您不必依賴或受限於單一雲端服務供應商,即可享有這項控管功能。軟體主權包括因應特定事件的能力,例如快速變更工作負載的部署地點,以及允許的對外連線層級。
舉例來說,為協助您管理軟體主權, Google Cloud支援混合雲和多雲端部署。如果基於資料主權考量而選擇地端部署,Google Distributed Cloud 結合軟硬體,可將 Google Cloud 導入資料中心。
符合隱私權規定的建議
Google Cloud 提供下列控制項,可強化隱私權:
- 預設加密所有靜態、傳輸中和處理中的資料。
- 防範內部人員存取。
- 支援多項隱私權法規。
下列建議說明您可以實作的其他控制項。詳情請參閱隱私權資源中心。
控管資料落地
這項建議與下列重點領域相關:雲端管理、風險和法規遵循。
資料落地是指靜態資料的儲存位置。資料落地需求會因系統設計目標、業界監管問題、國家法律、稅務影響,甚至文化而異。
如要控管資料落地,請先完成下列步驟:
- 瞭解資料類型和位置。
- 判斷資料面臨哪些風險,以及適用哪些法律和法規。
- 控管資料的儲存位置或去向。
為協助您遵守資料落地規定, Google Cloud 可讓您控管資料的儲存位置、存取方式和處理方式。您可以使用資源位置政策,限制資源的建立位置,以及在區域之間資料的複製位置。您可以使用資源的位置屬性,找出服務的部署位置和維護人員。詳情請參閱「資源位置支援的服務」。
將機密資料分類
這項建議與下列重點領域相關:資料安全性。
您必須確定哪些是機密資料,並確保機密資料受到妥善保護。機密資料可能包括信用卡號、地址、電話號碼和其他個人識別資訊 (PII)。您可以使用 Sensitive Data Protection 設定適當的分類。在將資料儲存至 Google Cloud前,您可以加上標記並進行權杖化處理。此外,Knowledge Catalog 還提供目錄服務,可儲存、管理及存取中繼資料。如需更多資訊和資料分類與去識別化的範例,請參閱「使用 Sensitive Data Protection 對 PII 進行去識別化和重新識別」。
嚴密保護機密資料
這項建議與下列重點領域相關:
- 資料安全性
- 身分與存取權管理
使用 VPC Service Controls 將機密資料置入其專屬的 service perimeter。VPC Service Controls 可提升您的能力,降低 Google 代管服務中資料遭未經授權複製或轉移 (資料竊取) 的風險。您可以使用 VPC Service Controls,為 Google 代管服務的資源設定安全範圍,控管資料在範圍內的移動。為該資料設定 Google Identity and Access Management (IAM) 存取控管措施。為所有需要存取機密資料的使用者設定多重驗證 (MFA)。
Google Cloud的共同責任和命運共同體
本文說明 Google Cloud中共同責任模式和命運共同體的差異。並探討共同責任模式的挑戰和細微差異。本文說明命運共同體,以及我們如何與客戶合作,解決雲端安全挑戰。
瞭解共同責任模式,有助於判斷如何妥善保護 Google Cloud上的資料和工作負載。共同責任模式說明您在雲端安全方面須執行的工作,以及這些工作與雲端服務供應商有何不同。
不過,要瞭解共同責任可能並不容易。您必須深入瞭解使用的每項服務、各項服務提供的設定選項,以及 Google Cloud如何保護服務。每項服務都有不同的設定檔,因此可能難以判斷最佳安全性設定。Google 認為,共同責任模式無法協助雲端客戶取得更理想的資安成果。我們認為應採取命運共同體模式,而非共同責任模式。
命運共同體模式包括我們為您的工作負載建構及營運值得信賴的雲端平台。我們提供最佳做法指南和安全、經過認證的基礎架構程式碼,可讓您以安全的方式部署工作負載。我們推出的解決方案結合了各種 Google Cloud 服務,可解決複雜的安全問題,並提供創新的保險選項,協助您評估及降低必須承擔的風險。我們會透過命運共同體模式,更深入協助您保護Google Cloud中的資源。
共同責任
您最瞭解貴公司的安全性和法規要求,以及保護機密資料和資源的需求。在 Google Cloud上執行工作負載時,您必須找出要在 Google Cloud 中設定的安全控管措施,以保護機密資料和各項工作負載。在決定要導入哪些安全控管機制時,請務必考量下列因素:
- 您的法規遵循義務
- 貴組織的安全標準和風險管理計畫
- 客戶和供應商的安全需求
依工作負載定義
傳統上,責任是根據您執行的工作負載類型和所需的雲端服務來定義。雲端服務包括下列類別:
| 雲端服務 | 說明 |
|---|---|
| 基礎架構式服務 (IaaS) | IaaS 服務包括 Compute Engine、Cloud Storage,以及 Cloud VPN、Cloud Load Balancing 和 Cloud DNS 等網路服務。 IaaS 提供隨需運算、儲存和網路服務,並採即付即用定價模式。如果您打算使用 lift-and-shift 方式,將現有的地端部署工作負載遷移至雲端,或想在特定 VM 上執行應用程式,並使用特定資料庫或網路設定,則可使用 IaaS。 在 IaaS 中,大部分的安全責任由您承擔,我們的責任則著重於基礎架構和實體安全。 |
| 平台即服務 (PaaS) | PaaS 服務包括 App Engine、Google Kubernetes Engine (GKE) 和 BigQuery。 PaaS 提供執行階段環境,可讓您開發及執行應用程式。如果您正在建構應用程式 (例如網站),且想專注於開發,而非基礎架構,則可使用 PaaS。 在 PaaS 中,我們負責的控管項目比 IaaS 多。一般來說,這會因您使用的服務和功能而異。您與我們共同負責應用程式層級控管和 Identity and Access Management (IAM) 管理。您仍須負責資料安全性及用戶端保護。 |
| 軟體式服務 (SaaS) | SaaS 應用程式包括 Google Workspace、Google Security Operations,以及 Google Cloud Marketplace 提供的第三方 SaaS 應用程式。 SaaS 提供線上應用程式,您可以透過某種方式訂閱或付費。如果企業不具備自行建構應用程式的內部專業知識或業務需求,但需要處理工作負載,則可使用 SaaS 應用程式。 在 SaaS 模式中,我們承擔大部分的安全責任。您仍須負責存取控管,以及選擇儲存在應用程式中的資料。 |
| 函式即服務 (FaaS) 或無伺服器 | FaaS 為開發人員提供平台,可執行單一用途的小型程式碼 (稱為「函式」),以回應特定事件。當您希望根據特定事件發生特定情況時,可以使用 FaaS。舉例來說,您可以建立函式,在資料上傳至 Cloud Storage 時執行,以便分類資料。 FaaS 的共同責任清單與 SaaS 類似。Cloud Run functions 是 FaaS 應用程式。 |
下圖顯示雲端服務,並定義雲端服務供應商和客戶如何分擔責任。
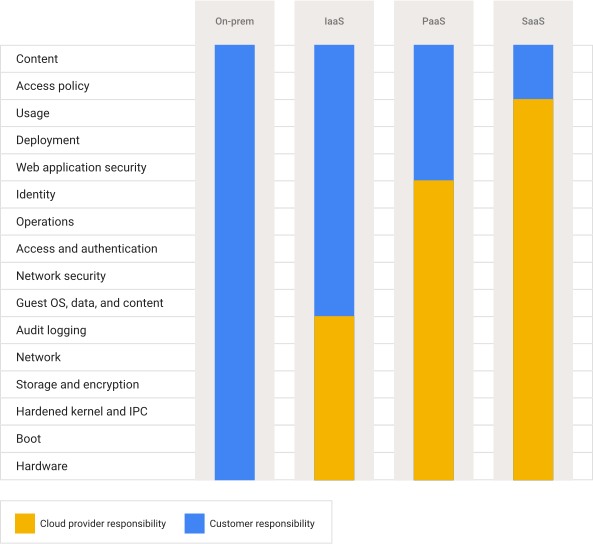
如圖所示,雲端服務供應商一律負責底層網路和基礎架構,而客戶則一律負責存取權政策和資料。
依產業和規範架構定義
各產業都有規範架構,定義必須採取的安全控管措施。將工作負載遷移至雲端時,請務必瞭解下列事項:
- 您應負責哪些安全控管措施
- 雲端服務提供哪些安全控管機制
- 哪些預設安全控管機制可繼承使用
繼承的安全控管機制 (例如預設加密和基礎架構控管機制) 可做為資安態勢的證明,提供給稽核者和監管機關。舉例來說,付款卡產業資料安全標準 (PCI DSS) 針對付款處理方制定了法規。將業務遷移至雲端時,您和 CSP 必須共同遵守這些法規。如要瞭解您和Google Cloud如何分擔 PCI DSS 責任,請參閱「Google Cloud:PCI DSS 共同責任表」。
另一個例子是,美國《健康保險流通與責任法案》(HIPAA) 制定了處理電子個人健康資訊 (PHI) 的標準。這些責任也由雲端服務供應商和您共同分擔。如要進一步瞭解 Google Cloud 如何履行《健康保險流通與責任法案》規定的責任,請參閱「HIPAA - 法規遵循」。
其他產業 (例如金融或製造業) 也有法規,定義資料的收集、處理和儲存方式。如要進一步瞭解與這些項目相關的共同責任,以及Google Cloud 如何履行我們的責任,請參閱法規遵循資源中心。
依位置定義
視業務情境而定,您可能需要根據辦公室、客戶和資料的位置,考量應負的責任。不同國家/地區制定了法規,規範如何處理及儲存顧客資料。舉例來說,如果貴公司的客戶居住在歐盟,貴公司可能需要遵守《一般資料保護規則》(GDPR) 規定的要求,並有義務將客戶資料保留在歐盟境內。在這種情況下,您必須確保收集的資料保留在Google Cloud 歐盟區域。如要進一步瞭解我們如何履行 GDPR 義務,請參閱「GDPR 與 Google Cloud」。
如要瞭解您所在地區的相關規定,請參閱「法規遵循產品」。如果您的情況特別複雜,建議您與我們的銷售團隊或合作夥伴聯絡,協助您評估安全性責任。
共同責任的挑戰
雖然共同責任有助於定義您或雲端服務供應商的安全角色,但仰賴共同責任仍可能帶來挑戰。請參考下列情境:
- 許多雲端安全漏洞都是設定錯誤直接造成的。雲端產品不斷變化,新產品也持續推出。要跟上不斷變化的腳步,可能會讓人不知所措。客戶需要雲端服務供應商提供明確的最佳做法,協助他們跟上變化,首先是預設最佳做法,以及基準安全設定。
- 雖然依雲端服務劃分項目很有幫助,但許多企業的工作負載需要多種雲端服務類型。在這種情況下,您必須考量這些服務的各種安全控管機制如何互動,包括服務之間和跨服務的控管機制是否重疊。舉例來說,您可能將地端部署應用程式遷移至 Compute Engine、使用 Google Workspace 處理公司電子郵件,並執行 BigQuery 分析資料,以改善產品。
- 您的業務和市場會不斷變化,例如法規異動、進入新市場或收購其他公司。新市場可能有不同的需求,而新收購的公司可能將工作負載託管在其他雲端。為了因應不斷變化的情況,您必須持續重新評估風險狀況,並能快速實施新的控管措施。
- 如何管理資料加密金鑰以及在何處管理,是與您保護資料的責任息息相關的重要決策。選擇哪種選項取決於法規要求、您是否執行混合雲環境或仍有地端部署環境,以及您處理和儲存的資料敏感度。
- 事件管理是重要但常遭忽視的領域,您和雲端服務供應商的責任往往難以界定。許多事件都需要雲端服務供應商密切合作與支援,才能調查及緩解。其他事件可能是由雲端資源設定不當或憑證遭竊所致,而確保您符合保護資源和帳戶的最佳做法可能相當具有挑戰性。
- 進階持續性威脅 (APT) 和新的安全漏洞可能會影響工作負載,而您在開始雲端轉型時可能不會考慮到這些影響。確保您能隨時掌握不斷變化的環境,以及誰負責緩解威脅,這是一件困難的事,特別是如果您的企業沒有大型資安團隊。
命運共同體模式
我們在 Google Cloud 開發了命運共同體模式,開始解決共同責任模式無法解決的挑戰。命運共同體著重於各方如何更有效地互動,持續提升安全性。命運共同體以共同責任模式為基礎,將雲端服務供應商與客戶之間的關係視為持續合作夥伴關係,共同提升安全性。
命運共同體是指我們有責任讓 Google Cloud更安全。命運共同體模式包括協助您開始使用安全的登陸區,並清楚、明確且透明地提供建議的安全控管措施、設定和相關最佳做法。包括透過風險防護計畫,協助您更準確地量化及管理網路保險風險。我們希望透過命運共同體,從標準的共同責任架構演進為更完善的模式,協助您保護業務,並建立對 Google Cloud的信任。
以下各節說明命運共同體的各項要素。
入門說明
命運共同體的重要一環,是我們提供的資源,可協助您在 Google Cloud中以安全設定開始使用。從安全的設定開始,有助於減少設定錯誤的問題,這是大多數安全漏洞的根本原因。
相關資源如下:
- 企業基礎藍圖:討論重大資安問題並提供最佳建議。
提供安全藍圖,讓您使用基礎架構即程式碼 (IaC) 部署及維護資安解決方案。藍圖預設會啟用我們的安全性建議。許多藍圖是由 Google 資安團隊建立,並以產品形式管理。這表示這些程式庫會定期更新、經過嚴格的測試程序,並獲得第三方測試團隊的認證。藍圖包括企業基礎藍圖和安全的資料倉儲藍圖。
Google Cloud Well-Architected Framework 建議,協助您將安全性納入設計。
登陸區導覽指南:逐步引導您做出重要決策,為工作負載奠定安全的基礎,包括資源階層、身分驗證、安全性與金鑰管理,以及網路結構。
風險防護計畫
命運共同體也包含風險防護計畫,可讓您運用 Google Cloud 平台的力量管理風險,而不是只將雲端工作負載視為需要管理的另一個風險來源。風險防護計畫由 Google Cloud 與兩家頂尖網路保險公司 (慕尼黑再保險和安聯全球企業及特殊風險) 合作推出。
風險防護計畫包含 Cyber Insurance Hub,可提供資料導向的洞察資訊,協助您進一步瞭解雲端資安態勢。如要投保網路保險,可以直接將 Cyber Insurance Hub 的洞察資料提供給保險合作夥伴,取得報價。
部署和管理作業的說明
命運共同體模式也能幫助您持續管理環境。舉例來說,我們致力於開發下列產品:
- Assured Workloads:協助您履行法規遵循義務。
- Security Command Center 進階方案:使用威脅情報、威脅偵測、網路掃描和其他先進方法監控及偵測威脅,同時也能自動迅速解決許多威脅。
- 組織政策和資源設定:讓您為整個資料夾和專案階層設定政策。
- Policy Intelligence 工具:提供帳戶存取權和資源的相關深入分析資料。
- 機密運算:為使用中的資料加密。
- Sovereign Controls by Partners:在特定國家/地區提供,有助於強制執行資料落地規定。
實踐共同責任與命運共同體模式
在規劃過程中,請考慮採取下列行動,協助您瞭解及實施適當的安全控管措施:
- 列出您要在Google Cloud託管的工作負載類型,以及是否需要 IaaS、PaaS 和 SaaS 服務。您可以將共同責任圖表當做檢查清單,確保您瞭解需要考量的安全控管措施。
- 列出您必須遵守的法規要求,並在法規遵循資源中心存取與這些要求相關的資源。
- 請在 Architecture Center 查看可用的藍圖和架構清單,瞭解特定工作負載所需的安全性控管措施。藍圖提供建議的控制項清單,以及部署該架構所需的 IaC 程式碼。
- 請參閱登陸區說明文件和企業基礎指南中的建議,設計符合需求的資源階層和網路架構。您可以使用安全資料倉儲等專用工作負載藍圖,加快開發程序。
- 部署工作負載後,請使用 Cyber Insurance Hub、Assured Workloads、Policy Intelligence 工具和 Security Command Center Premium 等服務,確認您已履行安全責任。
詳情請參閱資安長適用的雲端轉型指南。
後續步驟
- 查看核心安全性原則。
- 熟悉可用的藍圖,包括安全性基礎藍圖和工作負載範例,例如安全資料倉儲。
- 進一步瞭解命運共同體。
- 如要瞭解我們的基礎安全基礎架構,請參閱「Google 基礎架構安全性設計總覽」。
- 查看符合 NIST 網路安全架構規定的 Google Cloud 控制項。