


Questo documento descrive le differenze tra il modello di responsabilità condivisa e il destino condiviso in Google Cloud. Illustra le sfide e le sfumature del modello di responsabilità condivisa. Questo documento descrive cos'è il destino condiviso e come collaboriamo con i nostri clienti per affrontare le sfide della sicurezza del cloud.
Comprendere il modello di responsabilità condivisa è importante per determinare come proteggere al meglio i tuoi dati e i tuoi workload su Google Cloud. Il modello di responsabilità condivisa descrive le attività che devi svolgere in merito alla sicurezza nel cloud e in che modo queste attività sono diverse per i provider cloud.
Tuttavia, comprendere la responsabilità condivisa può essere difficile. Il modello richiede una conoscenza approfondita di ogni servizio che utilizzi, delle opzioni di configurazione fornite da ciascun servizio e di ciò che Google Cloudfa per proteggere il servizio. Ogni servizio ha un profilo di configurazione diverso e può essere difficile determinare la configurazione di sicurezza migliore. Google ritiene che il modello di responsabilità condivisa non sia sufficiente per aiutare i clienti cloud a ottenere risultati migliori in termini di sicurezza. Anziché nella responsabilità condivisa, crediamo nel destino condiviso.
Il destino condiviso include la creazione e la gestione di una piattaforma cloud affidabile per i tuoi workload. Forniamo indicazioni sulle best practice e codice dell'infrastruttura sicuro e attestato che puoi utilizzare per eseguire il deployment dei tuoi workload in modo sicuro. Rilasciamo soluzioni che combinano vari servizi Google Cloud per risolvere problemi di sicurezza complessi e offriamo opzioni assicurative innovative per aiutarti a misurare e mitigare i rischi che devi accettare. Il destino condiviso prevede una nostra interazione più stretta con te mentre proteggi le tue risorse suGoogle Cloud.
Responsabilità condivisa
Sei tu l'esperto che conosce i requisiti di sicurezza e normativi della tua attività, nonché i requisiti per proteggere i tuoi dati e le tue risorse riservati. Quando esegui i workload su Google Cloud, devi identificare i controlli di sicurezza che devi configurare in Google Cloud per proteggere i tuoi dati riservati e ogni workload. Per decidere quali controlli di sicurezza implementare, devi considerare i seguenti fattori:
- I tuoi obblighi di conformità legale
- Gli standard di sicurezza e il piano di gestione dei rischi della tua organizzazione
- Requisiti di sicurezza dei tuoi clienti e dei tuoi fornitori
Definito dai workload
Tradizionalmente, le responsabilità vengono definite in base al tipo di workload che esegui e ai servizi cloud di cui hai bisogno. I servizi cloud includono le seguenti categorie:
| Servizio cloud | Descrizione |
|---|---|
| Infrastructure as a Service (IaaS) | I servizi IaaS includono Compute Engine, Cloud Storage e servizi di networking come Cloud VPN, Cloud Load Balancing e Cloud DNS.
IaaS fornisce servizi di computing, archiviazione e networking on demand con prezzi con pagamento a consumo. Puoi utilizzare IaaS se prevedi di eseguire la migrazione di un workload on-premise esistente al cloud utilizzando il lift and shift o se vuoi eseguire l'applicazione su VM particolari, utilizzando database o configurazioni di rete specifici. In IaaS, la maggior parte delle responsabilità di sicurezza è tua, mentre le nostre responsabilità si concentrano sull'infrastruttura sottostante e sulla sicurezza fisica. |
| Platform as a service (PaaS) | I servizi PaaS includono App Engine, Google Kubernetes Engine (GKE) e BigQuery.
PaaS fornisce l'ambiente di runtime in cui puoi sviluppare ed eseguire le tue applicazioni. Puoi utilizzare PaaS se stai creando un'applicazione (ad esempio un sito web) e vuoi concentrarti sullo sviluppo, non sull'infrastruttura sottostante. In PaaS, siamo responsabili di più controlli rispetto a IaaS. In genere, questo varia in base ai servizi e alle funzionalità che utilizzi. La responsabilità è condivisa con noi per i controlli a livello di applicazione e la gestione di Identity and Access Management (IAM). La responsabilità della sicurezza dei dati e della protezione dei client rimane tua. |
| Software as a Service (SaaS) | Le applicazioni SaaS includono Google Workspace, Google Security Operations e applicazioni SaaS di terze parti disponibili in Google Cloud Marketplace.
SaaS fornisce applicazioni online a cui puoi abbonarti o per le quali puoi pagare in qualche modo. Puoi utilizzare le applicazioni SaaS quando la tua azienda non dispone delle competenze interne o dei requisiti aziendali per creare l'applicazione in autonomia, ma richiede la capacità di elaborare i workload. Nel SaaS, la maggior parte delle responsabilità di sicurezza è nostra. Sei responsabile dei controlli degli accessi e dei dati che scegli di archiviare nell'applicazione. |
| Function as a Service (FaaS) o serverless | FaaS fornisce la piattaforma per consentire agli sviluppatori di eseguire piccole porzioni di codice a scopo singolo (chiamate funzioni) che vengono eseguite in risposta a eventi particolari. Utilizzeresti FaaS quando vuoi che si verifichino determinate cose in base a un determinato evento. Ad esempio, puoi creare una funzione che viene eseguita ogni volta che i dati vengono caricati su Cloud Storage in modo che possano essere classificati. Il modello FaaS ha un elenco di responsabilità condivise simile a quello del modello SaaS. Cloud Run Functions è un'applicazione FaaS. |
Il seguente diagramma mostra i servizi cloud e definisce il modo in cui le responsabilità sono condivise tra il cloud provider e il cliente.
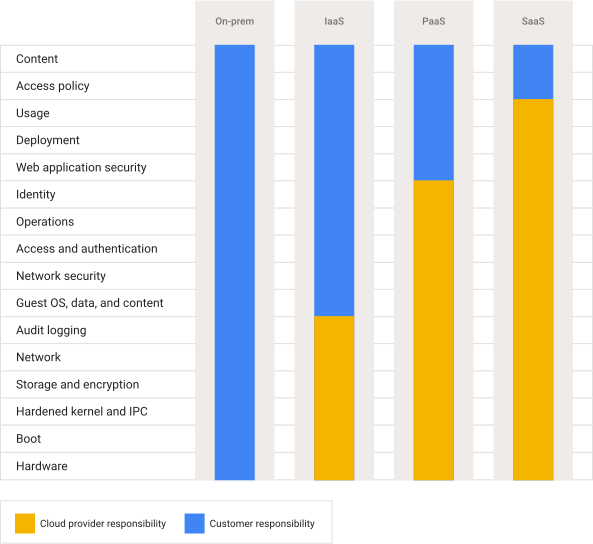
Come mostra il diagramma, il cloud provider rimane sempre responsabile della rete e dell'infrastruttura sottostanti, mentre i clienti rimangono sempre responsabili delle proprie policy di accesso e dei propri dati.
Definito dal settore e dal quadro normativo
Vari settori hanno quadri normativi che definiscono i controlli di sicurezza che devono essere implementati. Quando sposti i tuoi workload nel cloud, devi comprendere quanto segue:
- Quali controlli di sicurezza sono di tua responsabilità
- Quali controlli di sicurezza sono disponibili nell'ambito dell'offerta cloud
- Quali controlli di sicurezza predefiniti vengono ereditati
I controlli di sicurezza ereditati (come la nostra crittografia predefinita e i controlli dell'infrastruttura) sono controlli che puoi fornire come parte delle prove della tua security posture a revisori e autorità di regolamentazione. Ad esempio, lo standard PCI DSS (Payment Card Industry Data Security Standard) definisce le normative per gli elaboratori dei pagamenti. Quando sposti la tua attività nel cloud, questi regolamenti vengono condivisi tra te e il tuo CSP. Per capire come le responsabilità PCI DSS sono condivise tra te eGoogle Cloud, consulta Google Cloud: matrice di responsabilità condivisa PCI DSS.
Un altro esempio: negli Stati Uniti, l'Health Insurance Portability and Accountability Act (HIPAA) ha stabilito standard per la gestione delle informazioni sanitarie personali (PHI) elettroniche. Anche queste responsabilità sono condivise tra il CSP e te. Per ulteriori informazioni su come Google Cloud soddisfa le nostre responsabilità ai sensi dell'HIPAA, consulta HIPAA - Conformità.
Anche altri settori (ad esempio, quello finanziario o manifatturiero) hanno normative che definiscono le modalità di raccolta, elaborazione e archiviazione dei dati. Per saperne di più sulla responsabilità condivisa relativa a questi aspetti e su comeGoogle Cloud rispetta le proprie responsabilità, consulta il Centro risorse per la conformità.
Definita dalla località
A seconda dello scenario aziendale, potresti dover considerare le tue responsabilità in base alla sede dei tuoi uffici, dei tuoi clienti e dei tuoi dati. Diversi paesi e regioni hanno creato normative che definiscono le modalità di elaborazione e archiviazione dei dati dei clienti. Ad esempio, se la tua azienda ha clienti che risiedono nell'Unione Europea, potrebbe dover rispettare i requisiti descritti nel Regolamento generale sulla protezione dei dati (GDPR) e potresti avere l'obbligo di conservare i dati dei clienti nell'UE. In questo caso, è tua responsabilità assicurarti che i dati che raccogli rimangano nelle regioni dell'UE diGoogle Cloud . Per saperne di più su come adempiamo alle nostre obbligazioni ai sensi del GDPR, consulta GDPR e Google Cloud.
Per informazioni sui requisiti relativi alla tua regione, consulta Offerte relative alla conformità. Se il tuo scenario è particolarmente complicato, ti consigliamo di parlare con il nostro team di vendita o con uno dei nostri partner per aiutarti a valutare le tue responsabilità in materia di sicurezza.
Sfide per la responsabilità condivisa
Sebbene la responsabilità condivisa aiuti a definire i ruoli di sicurezza che tu o il cloud provider avete, fare affidamento sulla responsabilità condivisa può comunque creare delle sfide. Considera i seguenti scenari:
- Molte violazioni della sicurezza nel cloud sono il risultato diretto di una configurazione errata. I prodotti cloud cambiano costantemente e ne vengono lanciati di nuovi. Stare al passo con i continui cambiamenti può sembrare difficile. I clienti hanno bisogno che i provider cloud forniscano loro best practice mirate per stare al passo con i cambiamenti, a partire dalle best practice predefinite e da una configurazione sicura di base.
- Sebbene la suddivisione degli elementi in base ai servizi cloud sia utile, molte aziende hanno workload che richiedono più tipi di servizi cloud. In questo caso, devi considerare l'interazione tra i vari controlli di sicurezza per questi servizi, inclusa l'eventuale sovrapposizione tra i servizi. Ad esempio, potresti avere un'applicazione on-premise di cui stai eseguendo la migrazione a Compute Engine, utilizzare Google Workspace per l'email aziendale ed eseguire anche BigQuery per analizzare i dati al fine di migliorare i tuoi prodotti.
- La tua attività e i tuoi mercati cambiano costantemente, ad esempio quando cambiano le normative, quando entri in nuovi mercati o quando acquisisci altre società. I tuoi nuovi mercati potrebbero avere requisiti diversi e la tua nuova acquisizione potrebbe ospitare i suoi workload su un altro cloud. Per gestire i continui cambiamenti, devi rivalutare costantemente il tuo profilo di rischio ed essere in grado di implementare rapidamente nuovi controlli.
- Come e dove gestire le chiavi di crittografia dei dati è una decisione importante che si ricollega alle tue responsabilità di protezione dei dati. L'opzione che scegli dipende dai requisiti normativi, dal fatto che tu stia eseguendo un ambiente cloud ibrido o abbia ancora un ambiente on-premise e dalla sensibilità dei dati che stai elaborando e archiviando.
- La gestione degli incidenti è un'area importante e spesso trascurata in cui le tue responsabilità e quelle del cloud provider non sono facilmente definite. Molti incidenti richiedono una stretta collaborazione e il supporto del provider cloud per facilitare le indagini e la mitigazione. Altri incidenti possono derivare da risorse cloud configurate in modo errato o da credenziali rubate. Garantire il rispetto delle best practice per la protezione delle risorse e degli account può essere piuttosto difficile.
- Le minacce persistenti avanzate (APT) e le nuove vulnerabilità possono influire sui tuoi workload in modi che potresti non considerare quando inizi la trasformazione nel cloud. Assicurarsi di rimanere aggiornati sul panorama in continua evoluzione e su chi è responsabile della mitigazione delle minacce è difficile, soprattutto se la tua azienda non dispone di un team di sicurezza di grandi dimensioni.
Destino condiviso
Abbiamo sviluppato il destino condiviso nel Google Cloud per iniziare ad affrontare le sfide che il modello di responsabilità condivisa non affronta. Il destino condiviso si concentra su come tutte le parti possono interagire meglio per migliorare continuamente la sicurezza. Il destino condiviso si basa sul modello di responsabilità condivisa perché considera il rapporto tra cloud provider e cliente come una partnership continua per migliorare la sicurezza.
Il destino condiviso consiste nell'assumerci la responsabilità di rendere Google Cloud più sicuro. Il destino condiviso include l'aiuto per iniziare a utilizzare una zona di destinazione sicura e l'essere chiari, decisi e trasparenti in merito ai controlli di sicurezza, alle impostazioni e alle best practice associate consigliati. Ciò include aiutarti a quantificare e gestire meglio il rischio con l'assicurazione informatica, utilizzando il nostro programma di protezione dai rischi. Con il destino condiviso, vogliamo evolvere dal framework di responsabilità condivisa standard a un modello migliore che ti aiuti a proteggere la tua attività e a creare fiducia in Google Cloud.
Le sezioni seguenti descrivono i vari componenti del destino condiviso.
Un aiuto per iniziare
Un componente chiave del destino condiviso sono le risorse che forniamo per aiutarti a iniziare, in una configurazione sicura in Google Cloud. Iniziare con una configurazione sicura aiuta a ridurre il problema degli errori di configurazione, che sono la causa principale della maggior parte delle violazioni della sicurezza.
Le nostre risorse includono:
- Progetto di base per le aziende che illustra i principali problemi di sicurezza e i nostri consigli migliori.
Progetti sicuri che consentono di eseguire il deployment e gestire soluzioni sicure tramite Infrastructure as Code (IaC). I blueprint hanno i nostri suggerimenti per la sicurezza abilitati per impostazione predefinita. Molti progetti vengono creati dai team di sicurezza di Google e gestiti come prodotti. Questo supporto significa che vengono aggiornati regolarmente, sottoposti a un rigoroso processo di test e ricevono attestazioni da gruppi di test di terze parti. I progetti di base includono il progetto di base per le fondamenta aziendali e il progetto di base per il data warehouse protetto.
Suggerimenti del Google Cloud Well-Architected Framework per garantire la sicurezza nei tuoi progetti.
Guide alla navigazione delle zone di destinazione che ti guidano attraverso le decisioni principali che devi prendere per creare una base sicura per i tuoi workload, tra cui gerarchia delle risorse, onboarding delle identità, gestione di chiavi e sicurezza e struttura della rete.
Programma di protezione dai rischi
Il destino condiviso include anche il Programma di protezione dai rischi, che ti consente di sfruttare la potenza di Google Cloud come piattaforma per gestire i rischi, anziché considerare i workload cloud solo come un'altra fonte di rischio da gestire. Il programma di protezione dai rischi è una collaborazione tra Google Cloud e due importanti compagnie assicurative informatiche, Munich Re e Allianz Global & Corporate Speciality.
Il programma di protezione dai rischi include Cyber Insurance Hub, che fornisce insight basati sui dati che puoi utilizzare per comprendere meglio la tua security posture nel cloud. Se stai cercando una copertura assicurativa informatica, puoi condividere questi insight di Cyber Insurance Hub direttamente con i nostri partner assicurativi per ottenere un preventivo.
Guida per il deployment e la governance
Il destino condiviso ti aiuta anche con la governance continua del tuo ambiente. Ad esempio, concentriamo i nostri sforzi su prodotti come i seguenti:
- Assured Workloads, che ti aiuta a soddisfare i tuoi obblighi di conformità.
- Security Command Center Premium utilizza la threat intelligence, il rilevamento delle minacce, la scansione web e altri metodi avanzati per monitorare e rilevare le minacce. Consente inoltre di risolvere molte di queste minacce in modo rapido e automatico.
- Policy dell'organizzazione e impostazioni delle risorse che consentono di configurare le policy di tutta la gerarchia di cartelle e progetti.
- Strumenti di Policy Intelligence che forniscono approfondimenti sull'accesso ad account e risorse.
- Confidential Computing, che consente di criptare i dati in uso.
- Controlli di Sovranità dai Partner, disponibile in alcuni paesi, che aiuta ad applicare i requisiti di residenza dei dati.
Mettere in pratica la responsabilità condivisa e il destino condiviso
Nell'ambito del processo di pianificazione, prendi in considerazione le seguenti azioni per comprendere e implementare i controlli di sicurezza appropriati:
- Crea un elenco del tipo di workload che ospiterai inGoogle Cloude indica se richiedono servizi IaaS, PaaS e SaaS. Puoi utilizzare il diagramma della responsabilità condivisa come elenco di controllo per assicurarti di conoscere i controlli di sicurezza che devi prendere in considerazione.
- Crea un elenco dei requisiti normativi che devi rispettare e accedi alle risorse nel Centro risorse per la conformità relative a questi requisiti.
- Consulta l'elenco dei blueprint e delle architetture disponibili nell'Architecture Center per i controlli di sicurezza necessari per i tuoi workload specifici. I progetti forniscono un elenco di controlli consigliati e il codice IaC necessario per eseguire il deployment dell'architettura.
- Utilizza la documentazione della zona di destinazione e i suggerimenti della guida alle basi aziendali per progettare una gerarchia delle risorse e un'architettura di rete che soddisfino i tuoi requisiti. Puoi utilizzare i blueprint dei workload predefiniti, come il data warehouse protetto, per accelerare il processo di sviluppo.
- Dopo aver eseguito il deployment dei workload, verifica di soddisfare le tue responsabilità di sicurezza utilizzando servizi come Cyber Insurance Hub, Assured Workloads, gli strumenti di Policy Intelligence e Security Command Center Premium.
Per saperne di più, consulta il documento La guida di CISO alla trasformazione del cloud.
Passaggi successivi
- Esamina i principi di sicurezza fondamentali.
- Acquisisci familiarità con i blueprint disponibili, tra cui il blueprint degli elementi fondamentali della sicurezza ed esempi di workload come il data warehouse protetto.
- Scopri di più sul destino condiviso.
- Scopri di più sulla nostra infrastruttura sicura sottostante nella Panoramica sulla progettazione della sicurezza dell'infrastruttura Google.
- Esamina i controlli Google Cloud allineati ai requisiti del NIST Cybersecurity Framework.