


Para migrar dados do servidor de banco de dados de origem para a instância de destino do Cloud SQL para PostgreSQL, o Database Migration Service precisa se conectar à sua instância de origem. Essa conexão pode ser estabelecida pela internet pública ou por uma série de conexões privadas na nuvem privada virtual (VPC) do seu projeto.
Nesta página, apresentamos uma visão geral de cada método de conectividade de banco de dados de origem disponível, bem como uma seção de recomendação para ajudar você a escolher a solução certa para sua migração:
A comparação de métodos fornece uma tabela de comparação para os métodos de conectividade de origem disponíveis.
A lista de permissões de IP descreve a conectividade de rede com o IP público do banco de dados de origem.
Túnel SSH com encaminhamento fornece uma visão geral dos túneis Secure Shell (SSH) dedicados.
Conectividade particular com interfaces do Private Service Connect descreve como se conectar ao IP particular de origem com anexos de rede.
Conectividade particular com peering de VPC descreve como estabelecer uma conexão com o IP particular do banco de dados de origem em redes VPC com peering.
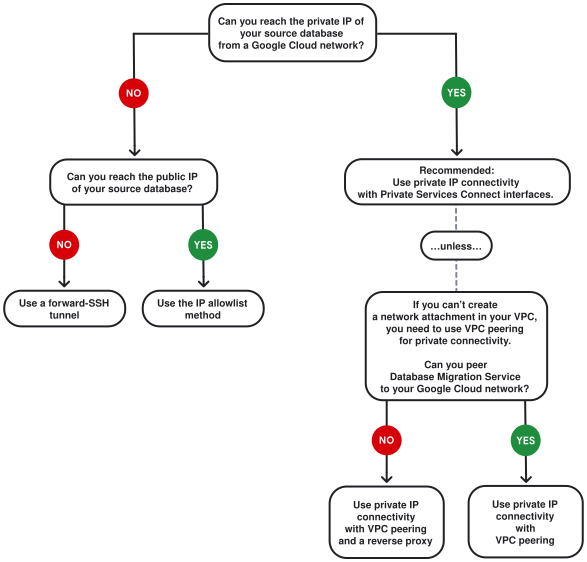
Depois de se familiarizar com os diferentes métodos de conectividade e os requisitos deles, use o diagrama de árvore de decisão para escolher a solução certa para seu cenário.
Comparação de métodos
Cada método de conectividade tem benefícios e requisitos diferentes. Use a tabela a seguir para fazer uma comparação rápida e, em seguida, saiba mais detalhes nas seções dedicadas a cada método.
| Método de rede | Vantagens | Desvantagens |
|---|---|---|
| Lista de permissões de IP |
|
|
| Túnel SSH de encaminhamento |
|
|
| Interfaces do Private Service Connect |
|
|
| Conectividade particular com peering de nuvem privada virtual | A conexão é estabelecida com o endereço IP privado do banco de dados de origem por meio de peerings de VPC. Se a VPC não tiver cota de peering suficiente, pode ser difícil usar esse método de conectividade. Na maioria dos casos, recomendamos que você use Conectividade particular com interfaces do Private Service Connect. |
|
Lista de permissões de IP para conectividade do banco de dados de origem
Quando você usa o método de conectividade de lista de permissões de IP, o Database Migration Service tenta estabelecer uma conexão com um endereço IP disponível publicamente do servidor de banco de dados de origem.

Requisitos para conectividade da lista de permissões de IP
Em geral, para usar esse método de conectividade, você precisa garantir o seguinte:
É necessário expor o endereço IP da origem à Internet pública (diretamente ou com um nome do host reconhecido publicamente por um servidor de nomes de domínio (DNS)).
- O Database Migration Service não é compatível com a conectividade direta a bancos de dados usando o recurso Single Client Access Name (SCAN) em ambientes do Oracle Real Application Clusters (RAC). Para possíveis soluções para usar a conectividade da lista de permissões de IP público com esses ambientes, consulte Resolver erros do Oracle SCAN.
É necessário permitir conexões de entrada de endereços IP públicos do Database Migration Service.
Opcional: a conectividade da lista de permissões de IP usa conexões não criptografadas por padrão. Recomendamos que você use certificados TLS para proteger sua conexão. O Database Migration Service oferece suporte a diferentes tipos de TLS para que você possa escolher a melhor solução de acordo com o que seu banco de dados de origem pode suportar. Para mais informações, consulte Usar certificados SSL/TLS para criptografar conexões de rede.
Configurar a conectividade da lista de permissões de IP
A configuração da conectividade de IP público requer etapas diferentes, dependendo do tipo de banco de dados de origem. Para mais informações, consulte:
Configurar a conectividade da lista de permissões de IP para origens auto-hospedadas
Configurar a conectividade da lista de permissões de IP para origens no Amazon Web Services
Túnel SSH de encaminhamento para conectividade do banco de dados de origem
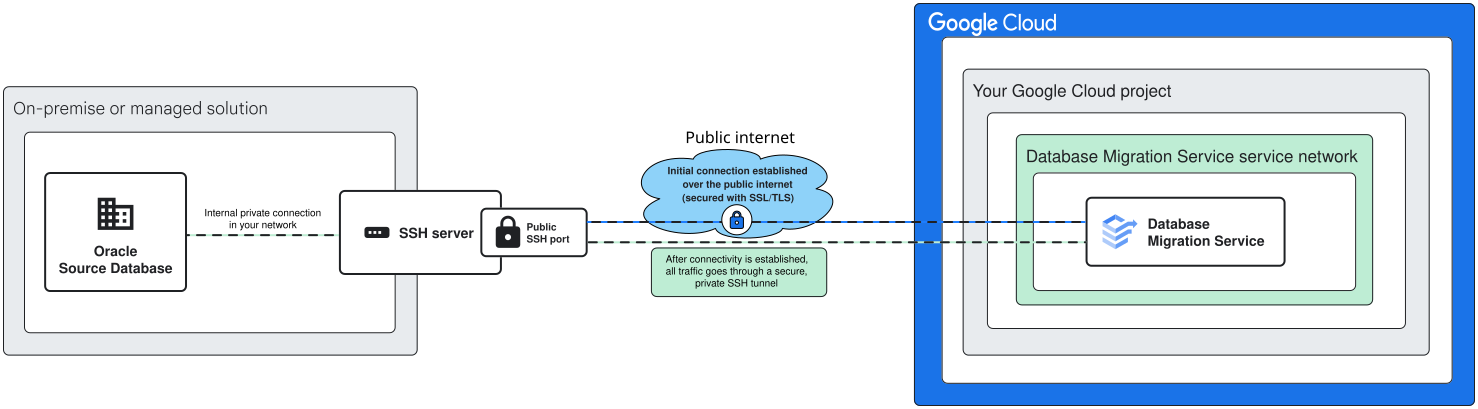
Esse método de conectividade é uma mistura de conectividade de rede pública e privada. A conexão em si é estabelecida por meio de portas Secure Shell (SSH) para o endereço IP público do servidor host do túnel. Depois que a conexão é ativada, todo o tráfego passa por um túnel seguro para o endereço IP privado do banco de dados de origem.
Requisitos para túneis SSH com encaminhamento
Para criar a conexão, é preciso expor as portas SSH à Internet pública no servidor de túnel. Quando a conectividade é estabelecida, todo o tráfego é roteado pela conexão de túnel particular.
É possível encerrar o túnel no mesmo servidor em que você hospeda o banco de dados de origem, mas recomendamos usar um servidor de túnel dedicado. Dessa forma, você não expõe o banco de dados de origem diretamente à Internet pública. O servidor de túnel pode ser qualquer host Unix ou Linux que possa ser acessado pela Internet usando SSH e que possa acessar o banco de dados de origem.
Para determinados cenários de conectividade, recomendamos que você use o método de rede de conectividade privada com peering de nuvem privada virtual em vez de um túnel SSH de encaminhamento:
- Para origens autohospedadas que residem no Google Cloud, o Database Migration Service pode acessar o IP privado do banco de dados de origem com a configuração de conectividade privada. Não é necessário configurar um servidor SSH separado para estabelecer a conexão.
Configurar a conectividade do túnel SSH com encaminhamento
A configuração da conectividade por um túnel SSH com encaminhamento requer etapas diferentes, dependendo do tipo de banco de dados de origem. Para mais informações, consulte:
Configurar a conectividade em um túnel SSH com encaminhamento para origens autohospedadas
Configurar a conectividade da lista de permissões de IP para origens no Amazon Web Services
Conectividade particular com interfaces do Private Service Connect
As interfaces do Private Service Connect permitem que o Database Migration Service inicie conexões com o IP privado do banco de dados de origem sem consumir a cota de peering para os próprios endereços IP. Em vez disso, esse método de conectividade usa anexos de rede que você cria na VPC.
Requisitos para interfaces do Private Service Connect
Esse método de conectividade exige que você crie um anexo de rede na
rede VPC em que o banco de dados de origem pode ser acessado. A sub-rede do anexo de rede precisa ter seis endereços IP utilizáveis, ou seja, é necessário usar o intervalo /29 para um total de oito endereços IP. É possível usar o mesmo anexo de rede para vários jobs de migração, desde que você tenha endereços suficientes para acomodar seus cenários de migração:
| Destino | Número de endereços IP necessários |
|---|---|
| Instância zonal do Cloud SQL | 1 endereço |
| Instância de alta disponibilidade (HA) do Cloud SQL | 2 endereços |
Configurar a conectividade de IP particular com interfaces do Private Service Connect
Para usar a conexão por IP privado com as interfaces do Private Service Connect, o IP privado do banco de dados de origem precisa ser acessível pela nuvem privada virtual em que você cria o anexo de rede. Para saber como configurar esse método de conectividade por IP particular para diferentes fontes de banco de dados, consulte:
Para origens auto-hospedadas: consulte Configurar a conectividade de IP particular com interfaces do Private Service Connect para origens auto-hospedadas.
Para o Amazon RDS para Oracle: é necessário o Cloud VPN ou o Cloud Interconnect para criar a conexão com o IP privado do banco de dados de origem. Consulte: Configurar a conectividade de IP particular com interfaces do Private Service Connect para origens do Amazon RDS.
Conectividade particular com peering de VPC
Esse método permite que você se conecte à origem usando os endereços IP privados na nuvem privada virtual (VPC). Não é necessário expor nenhuma interface à Internet pública para usar esse método, mas o endereço IP ou o nome do host do banco de dados de origem precisa ser acessível pela VPC do Google Cloud .
Dependendo do banco de dados de origem, esse método de conectividade pode exigir que você configure outros componentes de rede, como o Cloud VPN ou uma VM de proxy reverso:

Requisitos para conectividade de IP privado
Esse método de conectividade é mais adequado para origens com endereço IP particular que pode ser acessado pela rede VPC do Google Cloud . Para origens autohospedadas que residem no Google Cloud, é possível estabelecer conexões de peering direto com uma configuração de conectividade privada no Database Migration Service. Para outros tipos de fontes, talvez sejam necessários outros componentes de rede, como o Cloud VPN ou uma VM de proxy reverso (ou ambos).
A conectividade por IP particular requer o seguinte:
Você precisa ter uma rede de nuvem privada virtual com o acesso a serviços particulares ativado.
Essa é a rede que você vai usar para fazer peering com o Database Migration Service e o servidor de banco de dados de origem. É preciso ter espaço suficiente para alocar intervalos de IP para os dois componentes.
Para o Amazon RDS para Oracle: é necessário ter um Cloud VPN ou Cloud Interconnect configurado na mesma rede VPC em que você pretende criar a configuração de conectividade privada para o Database Migration Service. Se não for possível criar a configuração de conectividade privada na mesma rede VPC, será necessário configurar uma máquina virtual (VM) de proxy reverso no Compute Engine.
Configurar a conectividade de IP particular com peering de VPC
Para usar a conectividade de IP privado com o peering de nuvem privada virtual, o IP privado do banco de dados de origem precisa ser acessível pela nuvem privada virtual. Dependendo da arquitetura de rede, talvez seja necessário usar outros componentes, como uma VM de proxy reverso ou o Cloud VPN.
Para saber como configurar a conectividade de IP privado para diferentes fontes de banco de dados, consulte:
Para origens auto-hospedadas: consulte Configurar a conexão por IP particular com o peering de nuvem privada virtual para origens auto-hospedadas.
Para o Amazon RDS para Oracle: é necessário o Cloud VPN ou o Cloud Interconnect para criar a conexão com o IP privado do banco de dados de origem. Consulte: Configurar a conectividade de IP privado com o peering de nuvem privada virtual para origens do Amazon RDS.
Árvore de decisão de conectividade de rede de origem
Quando você estiver familiarizado com todos os métodos de conectividade de origem compatíveis e os requisitos deles, siga as perguntas no diagrama para escolher o método de conectividade certo para seu cenário.
A seguir
Aprenda mais sobre a conectividade do banco de dados de destino. Consulte Métodos de rede para conectividade do banco de dados de destino.
Para um tutorial completo de migração, consulte o guia de migração do Oracle para o Cloud SQL para PostgreSQL.