


Questi contenuti sono stati aggiornati per l'ultima volta a ottobre 2026 e rappresentano lo status quo al momento della redazione. I criteri e i sistemi di sicurezza di Google potranno variare in futuro, in virtù del costante miglioramento della protezione per i nostri clienti.
In genere, le aziende hanno fatto uso del cloud pubblico per ridurre i costi, sperimentare nuove tecnologie e fornire capacità di crescita. Sempre più spesso, le aziende si rivolgono al cloud pubblico anche per la sicurezza, rendendosi conto che i cloud provider possono investire più di loro in tecnologia, persone e processi per fornire un'infrastruttura più sicura.
In qualità di innovatore del cloud, Google comprende le relative questioni di sicurezza. I nostri servizi cloud sono progettati per offrire una sicurezza migliore rispetto a molti approcci on-premise. Consideriamo la sicurezza una priorità per le nostre operazioni, che servono utenti in tutto il mondo.
La sicurezza definisce la nostra struttura organizzativa, la cultura, le priorità di addestramento e le procedure di assunzione del personale. Questa influisce anche sul design dei nostri data center e sulla tecnologia che questi ospitano. È fondamentale per le nostre operazioni quotidiane e per la pianificazione in caso di emergenza, incluso il modo in cui affrontiamo le minacce. È prioritaria nel modo in cui gestiamo i dati dei clienti, i controlli sugli account, i controlli di conformità e le certificazioni.
Questo documento descrive il nostro approccio alla sicurezza, alla privacy e alla conformità perGoogle Cloud, la nostra suite di prodotti e servizi per il cloud pubblico. Il documento si concentra sui controlli fisici, amministrativi e tecnici che abbiamo implementato per proteggere i tuoi dati.
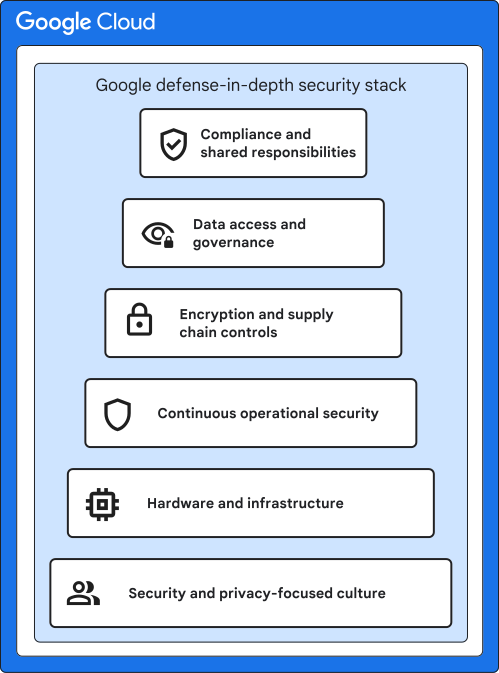
Il seguente diagramma mostra come Google integra cultura, infrastruttura, sicurezza operativa, crittografia, governance dei dati e conformità in un'architettura di difesa in profondità unificata:
La cultura di Google incentrata sulla sicurezza e sulla privacy
La cultura di Google sottolinea l'importanza di proteggere il grande volume di informazioni che appartengono ai nostri clienti. Questa cultura influenza i nostri processi di assunzione e l'onboarding dei dipendenti. Promuoviamo e rafforziamo le linee guida e le tecnologie per la protezione dei dati attraverso corsi di formazione ed eventi continui incentrati sulla sicurezza e sulla privacy.
Il nostro team dedicato alla sicurezza
Il nostro team di sicurezza dedicato include alcuni dei massimi esperti mondiali in materia di sicurezza delle informazioni, sicurezza delle applicazioni, crittografia e sicurezza di rete. Questo team gestisce i nostri sistemi di difesa, sviluppa processi di revisione della sicurezza, crea l'infrastruttura di sicurezza e implementa le nostre policy di sicurezza. Il team monitora attivamente le vulnerabilità della sicurezza utilizzando strumenti commerciali e personalizzati. Il team esegue anche test di penetrazione, controlli di garanzia di qualità e revisioni della sicurezza.
I membri del team di sicurezza esaminano i piani di sicurezza per le nostre reti e i nostri servizi e forniscono servizi di consulenza specifici per i progetti ai nostri team di prodotto e di ingegneria. Ad esempio, i nostri ingegneri di crittografia esaminano i lanci di prodotti che includono implementazioni di crittografia.
Il team di sicurezza monitora le attività sospette sulle nostre reti e affronta le minacce alla sicurezza delle informazioni, se necessario. Il team esegue anche valutazioni e audit di sicurezza di routine, che possono comportare il coinvolgimento di esperti esterni per condurre valutazioni di sicurezza regolari.
Collaborazione con la comunità di esperti della sicurezza
Abbiamo un rapporto di lunga data con la community di esperti della sicurezza e apprezziamo molto il loro aiuto nell'identificare potenziali vulnerabilità inGoogle Cloud e in altri prodotti Google. I nostri team di sicurezza partecipano ad attività di ricerca e sensibilizzazione a vantaggio della community online. Ad esempio, gestiamo Project Zero, un team di ricercatori di sicurezza che si dedica alla ricerca di vulnerabilità zero-day. Alcuni esempi di questa ricerca sono la scoperta degli exploit Spectre, Meltdown, POODLE SSL 3.0 e dei punti deboli della suite di crittografia. Abbiamo anche aperto la strada alla scoperta delle vulnerabilità assistita dall'AI con Project Naptime e l'agente Big Sleep per trovare vulnerabilità zero-day nel software open source critico.
I tecnici e i ricercatori della sicurezza di Google partecipano attivamente e pubblicano nella comunità accademica della sicurezza e nella comunità di ricerca sulla privacy. Inoltre, organizzano e partecipano a progetti open source e conferenze accademiche. I team di sicurezza di Google hanno pubblicato un resoconto approfondito delle nostre pratiche ed esperienze nel libro Building Secure and Reliable Systems.
Il nostro Vulnerability Reward Program offre premi nell'ordine di decine di migliaia di dollari per ogni vulnerabilità confermata. Il programma incoraggia i ricercatori a segnalare i problemi di progettazione e implementazione che potrebbero mettere a rischio i dati dei clienti. Nel 2025, abbiamo assegnato ai ricercatori oltre 17 milioni di dollari in premi. Per contribuire a migliorare la sicurezza del codice open source, il Vulnerability Reward Program offre ai ricercatori anche una varietà di iniziative. Per ulteriori informazioni su questo programma, inclusi i premi che abbiamo assegnato, consulta Statistiche chiave di Bug Hunters.
I nostri crittografi di livello mondiale partecipano a progetti di crittografia leader del settore. Per proteggere le connessioni e i dati TLS dagli attacchi dei computer quantistici, abbiamo sviluppato lo scambio di chiavi post-quantistiche ibrido su Google Chrome, Google Front End (GFE) e il nostro protocollo Application Layer Transport Security (ALTS) utilizzando l'algoritmo ML-KEM (FIPS 203). I nostri crittografi hanno sviluppato Tink, una libreria open source di API crittografiche. Utilizziamo Tink anche nei nostri prodotti e servizi interni.
Per ulteriori informazioni su come segnalare problemi di sicurezza, consulta In che modo Google gestisce le vulnerabilità di sicurezza. Per saperne di più sulla nostra roadmap della crittografia post-quantistica, consulta PQC in Plaintext: Google Cloud's post-quantum cryptography roadmap.
Formazione interna su sicurezza e privacy
Tutti i dipendenti di Google seguono una formazione sulla sicurezza e sulla privacy nell'ambito del processo di orientamento e ricevono una formazione continua sulla sicurezza e sulla privacy nel corso della loro carriera in Google. Durante l'orientamento, i nuovi dipendenti accettano il nostro Codice di condotta, che sottolinea il nostro impegno a mantenere la sicurezza dei dati dei clienti.
A seconda del loro ruolo, ai dipendenti potrebbe essere richiesto di seguire una formazione aggiuntiva su aspetti specifici della sicurezza. Ad esempio, il team di sicurezza delle informazioni istruisce i nuovi ingegneri sulle pratiche di programmazione sicura, sulla progettazione dei prodotti e sugli strumenti di test automatico delle vulnerabilità. Gli ingegneri partecipano a briefing regolari sulla sicurezza e ricevono newsletter sulla sicurezza che trattano nuove minacce, pattern di attacco, tecniche di mitigazione e altro ancora.
La sicurezza e la privacy sono un'area in continua evoluzione e riconosciamo che il coinvolgimento dedicato dei dipendenti è un mezzo fondamentale per aumentare la consapevolezza. Organizziamo regolarmente conferenze interne aperte a tutti i dipendenti per sensibilizzare e promuovere l'innovazione in materia di sicurezza e privacy dei dati. Organizziamo eventi in tutti i nostri uffici nel mondo per sensibilizzare l'opinione pubblica sulla sicurezza e sulla privacy nello sviluppo di software, nella gestione dei dati e nell'applicazione delle norme.
Il nostro team dedicato alla privacy
Il nostro team dedicato alla privacy supporta le iniziative interne sulla privacy che contribuiscono a migliorare i processi critici, gli strumenti interni, i prodotti e l'infrastruttura per la privacy. Il team dedicato alla privacy opera separatamente dalle organizzazioni di sviluppo dei prodotti e di sicurezza. Partecipano ai lanci dei prodotti Google esaminando la documentazione di progettazione ed eseguendo revisioni del codice per garantire il rispetto dei requisiti di privacy. Il team contribuisce al rilascio di prodotti che incorporano standard di privacy rigorosi per la raccolta dei dati degli utenti.
I nostri prodotti sono progettati per fornire a utenti e amministratori opzioni di configurazione della privacy significative. Dopo il lancio dei prodotti, il team dedicato alla privacy supervisiona i processi automatizzati in corso per verificare che i dati raccolti dai prodotti vengano gestiti in modo appropriato. Inoltre, il team dedicato alla privacy conduce ricerche sulle best practice per la privacy per le nostre tecnologie emergenti. Per capire come manteniamo il nostro impegno nei confronti della privacy dei dati degli utenti e della conformità alle normative e alle leggi sulla privacy vigenti, consulta il nostro impegno a rispettare le leggi sulla protezione dei dati. Per ulteriori informazioni, consulta il Centro risorse per la privacy.
Specialisti interni di controlli e conformità
Abbiamo un team di audit interno dedicato che esamina la conformità dei nostri prodotti alle leggi e normative sulla sicurezza in tutto il mondo. Man mano che vengono creati nuovi standard di audit e aggiornati quelli esistenti, il team di audit interno determina quali controlli, processi e sistemi sono necessari per soddisfarli. Questo team supporta audit e valutazioni indipendenti da parte di terze parti. Per saperne di più, consulta Supporto dei requisiti di conformità più avanti in questo documento.
Sicurezza operativa
La sicurezza è parte integrante delle nostre operazioni cloud, non un'aggiunta successiva. Questa sezione descrive i nostri programmi di gestione delle vulnerabilità, prevenzione del malware, monitoraggio della sicurezza e gestione degli incidenti.
Gestione di vulnerabilità
Il nostro processo di gestione di vulnerabilità interno esegue attivamente la scansione delle minacce alla sicurezza negli stack tecnologici. Questo processo utilizza una combinazione di strumenti commerciali, open source e interni creati appositamente e include quanto segue:
- Processi di garanzia di qualità
- Revisioni della sicurezza del software
- Attività di penetrazione manuali e automatizzate intensive, tra cui ampi esercizi del Red Team
- Audit esterni
L'organizzazione di gestione delle vulnerabilità e i suoi partner sono responsabili del monitoraggio e del follow-up delle vulnerabilità. Poiché la sicurezza migliora solo dopo che i problemi sono stati completamente risolti, le pipeline di automazione rivalutano continuamente lo stato del deployment delle patch per mitigare le vulnerabilità e segnalare un deployment errato o parziale.
Per contribuire a migliorare le capacità di rilevamento, l'organizzazione di gestione delle vulnerabilità si concentra su indicatori di alta qualità che separano il rumore dagli indicatori che segnalano minacce reali. L'organizzazione promuove anche l'interazione con il settore e con la community open source. Ad esempio, gestiscono un programma Patch Rewards per lo scanner di sicurezza di rete Tsunami, che premia gli sviluppatori che creano rilevatori open source per le vulnerabilità.
Utilizziamo anche agenti AI e modelli di machine learning nel nostro ciclo di vita di gestione delle vulnerabilità per scansionare, verificare e correggere le vulnerabilità nella nostra infrastruttura. Agenti AI specializzati come Big Sleep e CodeMender aiutano i nostri team di sicurezza a scoprire vulnerabilità zero-day, convalidare la sfruttabilità utilizzando exploit proof of concept in sandbox isolate e generare patch testate per la revisione umana.
Per saperne di più sulle vulnerabilità che abbiamo mitigato, consulta i bollettini sulla sicurezza diGoogle Cloud .
Prevenzione dei malware
Google mantiene protezioni contro i malware per i suoi prodotti principali (come Gmail, Google Drive, Google Chrome, YouTube, Google Ads e Ricerca Google) che utilizzano una serie di tecniche di rilevamento dei malware. Per rilevare i file malware in modo proattivo, utilizziamo la scansione web, la detonazione dei file, il rilevamento statico personalizzato, il rilevamento dinamico e il rilevamento basato sul machine learning. Utilizziamo anche più motori antivirus.
Per proteggere i nostri dipendenti, utilizziamo le funzionalità di sicurezza avanzate integrate di Chrome Enterprise Premium e la funzionalità Navigazione sicura avanzata di Google Chrome. Queste funzionalità consentono il rilevamento proattivo di siti di phishing e malware durante la navigazione sul web dei nostri dipendenti. Inoltre, attiviamo le impostazioni di sicurezza più rigorose disponibili in Google Workspace, come Sandbox per la sicurezza di Gmail, per eseguire la scansione proattiva degli allegati sospetti. I log di queste funzionalità vengono inseriti nei nostri sistemi di monitoraggio della sicurezza, come descritto nella sezione seguente.
Monitoraggio della sicurezza
Il nostro programma di monitoraggio della sicurezza si concentra sulle informazioni raccolte dal traffico di rete interno, dalle azioni dei dipendenti sui sistemi e dalla conoscenza esterna delle vulnerabilità. Un principio fondamentale di Google è aggregare e archiviare i dati di telemetria della sicurezza in un'unica posizione per un'analisi della sicurezza unificata.
In molti punti della nostra rete globale, il traffico interno viene ispezionato per rilevare comportamenti sospetti, come la presenza di traffico che potrebbe indicare connessioni di botnet. Utilizziamo una combinazione di strumenti open source e commerciali per acquisire e analizzare il traffico in modo da poter eseguire questa analisi. Un sistema di correlazione proprietario basato sulla nostra tecnologia supporta anche questa analisi. Integriamo l'analisi della rete esaminando i log di sistema per identificare comportamenti insoliti, come i tentativi di accesso ai dati dei clienti.
I nostri tecnici della sicurezza esaminano i report sulla sicurezza in entrata e monitorano le mailing list pubbliche, i blog post e i wiki. L'analisi automatizzata della rete e dei log di sistema aiuta a determinare quando potrebbe esistere una minaccia sconosciuta. Se i processi automatizzati rilevano un problema, lo inoltrano al nostro personale di sicurezza.
I nostri sistemi di rilevamento delle minacce utilizzano anche modelli di machine learning e AI per correlare gli indicatori di sicurezza nella nostra infrastruttura, rilevare anomalie comportamentali e analizzare i log di controllo per individuare tentativi di accesso non standard. Per contribuire a prevenire l'affaticamento da avvisi e accelerare la risposta, utilizziamo modelli di AI per classificare, deduplicare e classificare i flussi di avvisi ad alto volume in eventi consolidati con diagnostica contestuale delle minacce. Per saperne di più, consulta Identificazione.
Gestione degli incidenti
Abbiamo un rigoroso processo di gestione degli incidenti per gli eventi di sicurezza che potrebbero influire sulla riservatezza, sull'integrità o sulla disponibilità di sistemi o dati. Il nostro programma di gestione degli incidenti di sicurezza è in linea con le linee guida del NIST sulla gestione degli incidenti (NIST SP 800-61 Rev. 3). I membri chiave del nostro personale sono formati in analisi forense e nella gestione delle prove in preparazione di un evento, incluso l'uso di strumenti proprietari e di terze parti.
Testiamo i piani di risposta agli incidenti per le aree chiave, come i sistemi che archiviano i dati dei clienti. Questi test prendono in considerazione vari scenari, tra cui minacce interne e vulnerabilità del software. Per garantire la rapida risoluzione degli incidenti di sicurezza, il team dedicato alla sicurezza di Google è a disposizione di tutti i dipendenti 24 ore su 24, 7 giorni su 7. Durante un incidente, utilizziamo anche strumenti AI per curare gli aggiornamenti della cronologia dai canali di risposta e compilare automaticamente le bozze retrospettive iniziali per la revisione da parte del team di ingegneria. Se un incidente influisce sui tuoi dati, Google o i suoi partner ti informano e il nostro team indaga sull'incidente.
Per saperne di più sul nostro processo di risposta agli incidenti relativi ai dati, consulta Processo di risposta agli incidenti relativi ai dati.
Tecnologia incentrata sulla sicurezza
Google Cloud viene eseguito su una piattaforma tecnologica progettata e realizzata per funzionare in modo sicuro. Siamo un'azienda innovatrice nelle tecnologie di gestione di hardware, software, reti e sistemi. Progettiamo i nostri server, il nostro sistema operativo proprietario e i nostri data center distribuiti in diverse aree geografiche. Utilizzando i principi della difesa in profondità, abbiamo creato un'infrastruttura IT più sicura e più facile da gestire rispetto alle tecnologie più convenzionali.
Data center all'avanguardia
La nostra attenzione alla sicurezza e alla protezione dei dati è uno dei nostri criteri di progettazione principali. La sicurezza fisica nei data center di Google è un modello di sicurezza a più livelli. La sicurezza fisica include misure di protezione come schede di accesso elettroniche progettate su misura, allarmi, barriere di accesso ai veicoli, recinzioni perimetrali, metal detector e biometria. Inoltre, per rilevare e seguire i movimenti di eventuali intrusi, utilizziamo misure di sicurezza come il rilevamento delle intrusioni tramite raggio laser e il monitoraggio 24 ore su 24, 7 giorni su 7, tramite telecamere interne ed esterne ad alta risoluzione. I log di accesso, i record delle attività e i filmati delle videocamere sono disponibili in caso di incidente. Guardie di sicurezza esperte, che hanno superato rigorosi controlli dei precedenti e corsi di formazione, pattugliano regolarmente i nostri data center. Man mano che ti avvicini al piano del data center, aumentano anche le misure di sicurezza. L'accesso al piano del data center è possibile solo attraverso un corridoio di sicurezza che implementa controllo dell'accesso a più fattori utilizzando badge di sicurezza e dati biometrici. Possono accedervi solo i dipendenti approvati con ruoli specifici. Sono pochissimi i dipendenti Google che ottengono l'accesso a uno dei nostri data center.
All'interno dei nostri data center, utilizziamo controlli di sicurezza nello spazio fisico-logico, definito come "la distanza tra una macchina in un rack e l'ambiente di runtime della macchina". Questi controlli includono la protezione dell'hardware, il controllo dell'accesso basato sulle attività, il rilevamento di eventi anomali e l'autodifesa del sistema. Per saperne di più, consulta In che modo Google protegge lo spazio fisico-logico in un data center.
Alimentazione dei nostri data center
Per garantire il funzionamento 24 ore su 24, 7 giorni su 7 e fornire servizi senza interruzioni, i nostri data center dispongono di sistemi di alimentazione ridondanti e controlli ambientali. Ogni componente critico ha una fonte di alimentazione primaria e una alternativa, entrambe con la stessa potenza. I generatori di riserva possono fornire energia elettrica di emergenza sufficiente a far funzionare ogni data center al pieno delle proprie capacità. I sistemi di raffreddamento mantengono una temperatura di funzionamento costante per i server e altro hardware, riducendo il rischio di interruzioni del servizio e riducendo al minimo l'impatto ambientale. Le apparecchiature di rilevamento e spegnimento degli incendi aiutano a prevenire danni all'hardware. I rilevatori di calore, di incendio e di fumo attivano allarmi acustici e visivi nelle console delle operazioni di sicurezza e nei banchi di monitoraggio remoto.
Siamo la prima grande società di servizi internet a ottenere la certificazione esterna dei nostri elevati standard ambientali, di sicurezza sul lavoro e di gestione dell'energia per i nostri data center. Ad esempio, per dimostrare il nostro impegno nei confronti delle pratiche di gestione dell'energia, abbiamo ottenuto certificazioni volontarie ISO 50001 per i nostri data center in Europa. Per ulteriori informazioni su come riduciamo il nostro impatto ambientale in Google Cloud, consulta Efficienza.
Hardware e software personalizzati per i server
I nostri data center dispongono di server e apparecchiature di rete appositamente progettati, alcuni dei quali sono stati progettati da noi. Sebbene i nostri server siano personalizzati per massimizzare le prestazioni, il raffreddamento e l'efficienza energetica, sono anche progettati per contribuire a proteggere dagli attacchi di intrusione fisica. A differenza della maggior parte dell'hardware disponibile in commercio, i nostri server non includono componenti non necessari come schede video, chipset o connettori periferici, che possono introdurre vulnerabilità. Selezioniamo i fornitori di componenti e scegliamo i componenti con cura, collaborando con i fornitori per controllare e convalidare le proprietà di sicurezza fornite dai componenti. Progettiamo chip personalizzati, come Titan, che ci aiutano a identificare e autenticare in modo sicuro i dispositivi Google legittimi a livello di hardware, incluso il codice utilizzato da questi dispositivi per l'avvio.
Nel nostro parco server, l'architettura di sicurezza hardware Titanium utilizza processori di offload Titanium (TOP) appositamente progettati per isolare i workload di gestione, archiviazione e networking dalla CPU host, applicare la verifica di avvio crittografica e verificare i livelli delle patch di sicurezza del firmware.
Le risorse del server vengono allocate in modo dinamico. L'allocazione dinamica ci offre flessibilità per la crescita e ci consente di adattarci in modo rapido ed efficiente alla domanda dei clienti aggiungendo o riallocando le risorse. Questo ambiente è gestito da un software proprietario che monitora continuamente i sistemi per rilevare eventuali modifiche a livello binario. I nostri meccanismi automatici di riparazione automatica sono progettati per consentirci di monitorare e rimediare agli eventi destabilizzanti, ricevere notifiche sugli incidenti e rallentare le potenziali compromissioni della rete.
Monitoraggio e smaltimento dell'hardware
Monitoriamo meticolosamente la posizione e lo stato delle apparecchiature all'interno dei nostri data center utilizzando codici a barre e tag asset. Utilizziamo metal detector e videosorveglianza per garantire che nessuna apparecchiatura lasci il data center senza autorizzazione. Se un componente non supera un test delle prestazioni in qualsiasi momento durante il suo ciclo di vita, viene rimosso dall'inventario e ritirato.
I nostri dispositivi di archiviazione, inclusi dischi rigidi, unità a stato solido e DIMM (Dual In-line Memory Module) non volatili, utilizzano tecnologie come la crittografia completa del disco (FDE) e il blocco delle unità per proteggere i dati at-rest. Quando un dispositivo di archiviazione viene ritirato, le persone autorizzate verificano che sia stato sottoposto a sanitizzazione. Inoltre, eseguono una procedura di verifica in più passaggi per controllare se i dati sono ancora sul dispositivo. Se un dispositivo non può essere resettato per qualsiasi motivo, viene distrutto fisicamente. La distruzione fisica viene eseguita utilizzando un trituratore che riduce il dispositivo in piccoli pezzi, che vengono poi riciclati in una struttura sicura. Ogni data center aderisce a una rigorosa policy di smaltimento e qualsiasi variazione viene immediatamente affrontata. Per saperne di più, consulta Eliminazione dei dati su Google Cloud.
Pratiche di sviluppo software
Cerchiamo in modo proattivo di limitare le possibilità di introduzione di vulnerabilità utilizzando protezioni del controllo del codice sorgente e revisioni da parte di due parti. Inoltre, forniamo librerie che impediscono agli sviluppatori di introdurre determinate classi di bug di sicurezza. Ad esempio, abbiamo librerie e framework progettati per eliminare le vulnerabilità XSS nelle app web. Disponiamo inoltre di strumenti automatici che rilevano i bug di sicurezza, tra cui fuzzer, strumenti di analisi statica e scanner di sicurezza web.
Attraverso la nostra strategia di programmazione sicura, diamo la priorità ai linguaggi con sicurezza della memoria come Rust e implementiamo il controllo della sicurezza della memoria spaziale in C++. Gli sviluppatori utilizzano anche agenti di programmazione basati sull'AI e integrazioni IDE, come CodeMender, Gemini Code Assist e Google Antigravity, per rilevare, testare e risolvere i problemi di sicurezza prima dell'invio del codice.
Per saperne di più, consulta Sviluppo di software sicuro.
Controlli di sicurezza principali
I serviziGoogle Cloud sono progettati per offrire una sicurezza migliore rispetto a molte soluzioni on-premise. Questa sezione descrive i principali controlli di sicurezza che utilizziamo per proteggere i tuoi dati.
Crittografia
La crittografia aggiunge un livello di difesa per proteggere i dati. La crittografia contribuisce a garantire che, se un utente malintenzionato ottiene l'accesso ai tuoi dati, non possa leggerli senza avere accesso anche alle chiavi di crittografia. Anche se un utente malintenzionato ottiene l'accesso ai tuoi dati (ad esempio, accedendo alla connessione via cavo tra i data center o rubando un dispositivo di archiviazione), non sarà in grado di comprenderli o decriptarli.
La crittografia fornisce un meccanismo importante per proteggere la privacy dei tuoi dati. Consente ai sistemi di manipolare i dati, ad esempio per il backup, e agli ingegneri di supportare la nostra infrastruttura, senza fornire l'accesso ai contenuti a questi sistemi o dipendenti.
Protezione dei dati at-rest
Per impostazione predefinita, Google Cloud utilizza diversi livelli di crittografia per proteggere i dati degli utenti archiviati nei data center di produzione di Google. La crittografia viene applicata a livello di applicazione, a livello di dispositivo di archiviazione o a entrambi i livelli.
Per saperne di più sulla crittografia at-rest, inclusa la gestione delle chiavi di crittografia e Keystore, consulta Crittografia at-rest in Google Cloud.
Protezione dei dati in transito
I dati possono essere vulnerabili ad accessi non autorizzati durante il transito su internet o all'interno delle reti. Il traffico tra i tuoi dispositivi e il Google Front End (GFE) viene criptato utilizzando protocolli di crittografia efficaci come TLS.
Il nostro modulo crittografico principale per TLS, BoringCrypto (parte di BoringSSL), è convalidato secondo lo standard FIPS 140-3 livello 1. I provider di servizi cloud come Google sono tenuti a implementare i controlli di sicurezza FIPS per soddisfare i requisiti del cloud computing per il governo degli Stati Uniti, il governo canadese e i loro appaltatori e fornitori. Google Cloud utilizza moduli convalidati FIPS 140 per elaborare i dati in transito, tra cui connessioni SSH, traffico dei data center, connessioni service-to-service e interfacce esterne che utilizzano TLS 1.2 o versioni successive. Per ulteriori informazioni sulla nostra conformità allo standard FIPS 140-3, consulta Requisiti FIPS 140.
Nei nostri data center, contribuiamo a proteggere il traffico di rete utilizzando ALTS, che supporta lo scambio di chiavi post-quantistiche ibrido utilizzando ML-KEM (FIPS 203) e protocolli di crittografia con offload hardware come PSP sugli adattatori di rete Titanium.
Per saperne di più, consulta Crittografia in transito in Google Cloud.
Integrità della catena di fornitura del software
L'integrità della catena di fornitura del software verifica il codice e i file binari sottostanti per i servizi che elaborano i tuoi dati eseguendo test di attestazione. NelGoogle Cloud, abbiamo sviluppato l'Autorizzazione binaria per Borg (BAB) per esaminare e autorizzare il software di produzione di cui eseguiamo il deployment. BAB contribuisce a garantire che solo il codice autorizzato possa elaborare i tuoi dati. Oltre a BAB, utilizziamo chip di sicurezza hardware (chiamati Titan) di cui eseguiamo il deployment su server, dispositivi e periferiche. Questi chip offrono funzionalità di sicurezza di base, come l'archiviazione sicura delle chiavi, la radice di attendibilità e l'autorità di firma.
Per proteggere la catena di fornitura del software, puoi implementare Autorizzazione binaria per applicare le tue policy prima di eseguire il deployment del codice. Per informazioni sulla protezione della catena di fornitura, consulta SLSA.
Protezione dei dati in uso
Google Cloud supporta la crittografia dei dati in uso con Confidential Computing. Confidential Computing fornisce crittografia, isolamento e attestazione della memoria applicati dall'hardware utilizzando un Trusted Execution Environment (TEE). Confidential Computing protegge i workload eseguendo il calcolo in un isolamento crittografico, il che contribuisce a garantire la riservatezza in un ambiente cloud multi-tenant. Questo tipo di ambiente isolato dal punto di vista crittografico aiuta a impedire l'accesso o le modifiche non autorizzate ad applicazioni e dati mentre sono in uso. Il TEE fornisce attestazioni verificabili in modo indipendente che confermano lo stato del sistema e il codice eseguito. Confidential Computing potrebbe essere una buona opzione per le organizzazioni che gestiscono dati sensibili e regolamentati e che hanno bisogno di garanzie verificabili di sicurezza e privacy.
Per la collaborazione sui dati tra più parti e i workload di AI che tutelano la privacy, Confidential Space contribuisce a garantire che i dati riservati siano visibili solo ai workload autorizzati e attestati.
Vantaggi per la sicurezza della nostra rete globale
In altri servizi cloud e soluzioni on-premise, i dati dei clienti viaggiano tra i dispositivi su internet in percorsi noti come hop. Il numero di hop dipende dal percorso ottimale tra l'ISP del cliente e il data center. Ogni hop aggiuntivo introduce una nuova opportunità di attacco o intercettazione dei dati. Poiché la nostra rete globale è collegata alla maggior parte degli ISP del mondo, la nostra rete limita gli hop su internet e, di conseguenza, contribuisce a limitare l'accesso ai dati da parte di malintenzionati.
La nostra rete utilizza più livelli di difesa, ovvero una difesa in profondità, per proteggere la rete da attacchi esterni. Solo i servizi e i protocolli autorizzati che soddisfano i nostri requisiti di sicurezza possono attraversarlo; tutto il resto viene eliminato automaticamente. Per applicare la segregazione della rete, utilizziamo firewall ed elenchi di controllo dell'accesso. Il traffico viene instradato attraverso i server GFE per rilevare e bloccare le richieste dannose e gli attacchi distributed denial of service (DDoS). I log vengono esaminati regolarmente per rilevare eventuali sfruttamenti di errori di programmazione. L'accesso ai dispositivi di rete è limitato ai soli dipendenti autorizzati.
La nostra infrastruttura globale ci consente di eseguire Project Shield. Project Shield fornisce protezione illimitata e senza costi ai siti web vulnerabili agli attacchi DDoS utilizzati per censurare le informazioni. Project Shield è disponibile per siti web di notizie, diritti umani e monitoraggio delle elezioni.
Soluzioni a bassa latenza e ad alta affidabilità
La nostra rete dati IP è costituita dalla nostra fibra, dalla fibra disponibile pubblicamente e da cavi sottomarini. Questa rete ci consente di fornire servizi ad alta affidabilità e a bassa latenza in tutto il mondo.
Progettiamo i componenti della nostra piattaforma per garantire un'elevata ridondanza. Questa ridondanza si applica alla progettazione dei nostri server, al modo in cui archiviamo i dati, alla connettività di rete e internet e agli stessi servizi software. Questa "ridondanza di tutto" include la gestione delle eccezioni e crea una soluzione che non dipende da un singolo server, data center o connessione di rete.
I nostri data center sono distribuiti geograficamente in modo da ridurre al minimo l'impatto sui prodotti globali di eventuali problemi a livello locale, ad esempio disastri naturali o interruzioni del servizio. In caso di guasti all'hardware, al software o alla rete, i servizi della piattaforma e i control plane sono progettati per passare automaticamente e rapidamente da una struttura all'altra, in modo che i servizi della piattaforma possano continuare senza interruzioni.
La nostra infrastruttura a elevata ridondanza ti aiuta anche a proteggere la tua attività dalla perdita di dati. Puoi creare e distribuire risorse Google Cloud in più regioni e zone per creare sistemi resilienti e ad alta affidabilità. I nostri sistemi sono progettati per ridurre al minimo i tempi di inattività o i periodi di manutenzione quando dobbiamo eseguire la manutenzione o l'upgrade della nostra piattaforma. Per saperne di più su comeGoogle Cloud integra resilienza e disponibilità nella sua infrastruttura e nei suoi servizi principali, dalla progettazione alle operazioni, consulta laguida all'affidabilità dell'infrastrutturaGoogle Cloud .
Disponibilità del servizioGoogle Cloud
Alcuni servizi Google Cloud non sono disponibili in tutte le aree geografiche. Alcune interruzioni del servizio sono temporanee (a causa di un evento imprevisto, come un'interruzione della rete), ma altre limitazioni del servizio sono permanenti a causa di restrizioni imposte dal governo. Il nostro Rapporto sulla trasparenza completo e la dashboard dello stato mostrano le interruzioni recenti e in corso del traffico e della disponibilità dei servizi Google Cloud . Forniamo questi dati per aiutarti ad analizzare e comprendere la disponibilità dei servizi.
Accesso ai dati e restrizioni
Questa sezione descrive come limitiamo l'accesso ai dati e come rispondiamo alle richieste di dati da parte delle forze dell'ordine.
Utilizzo dei dati
I dati che memorizzi sui nostri sistemi sono tuoi. Non analizziamo i tuoi dati per scopi pubblicitari, non li vendiamo a terze parti e non li utilizziamo per addestrare i nostri modelli di AI senza la tua autorizzazione. L'Addendum per il trattamento dei dati per Google Cloud descrive il nostro impegno a proteggere i tuoi dati. Questo documento stabilisce che non elaboreremo i dati per scopi diversi dall'adempimento delle nostre responsabilità contrattuali. Se scegli di interrompere l'utilizzo dei nostri servizi, ti forniamo strumenti che ti consentono di portare con te i tuoi dati, senza penalità o costi aggiuntivi. Per ulteriori informazioni sui nostri impegni per Google Cloud, consulta i nostri principi di fiducia.
Accesso amministrativo per i dipendenti Google
La nostra infrastruttura è progettata per isolare logicamente i dati di ogni cliente da quelli di altri clienti e utenti, anche quando sono archiviati sullo stesso server fisico. Solo un piccolo gruppo di dipendenti ha accesso ai dati dei clienti. I livelli e i diritti di accesso sono basati sulla qualifica e sul ruolo professionale di un dipendente e, per abbinare i privilegi di accesso alle responsabilità definite, si fa ricorso ai principi del privilegio minimo e necessità di sapere. Ai nostri dipendenti viene concesso solo un insieme limitato di autorizzazioni predefinite per accedere alle risorse aziendali, come l'email dei dipendenti e il portale interno dei dipendenti di Google. Le richieste di autorizzazioni supplementari di accesso devono seguire una procedura formale che prevede una richiesta e un'approvazione da parte del proprietario o del gestore dei dati o del sistema o di altri dirigenti, secondo quanto previsto dalle nostre norme di sicurezza.
Le approvazioni sono gestite da strumenti del flusso di lavoro che mantengono registri di controllo per ogni modifica. Questi strumenti controllano sia la modifica delle impostazioni di autorizzazione sia il processo di approvazione per garantire che le policy di approvazione vengano applicate in modo coerente. Le impostazioni di autorizzazione del dipendente sono utilizzate per controllare l'accesso alle risorse, inclusi i dati e i sistemi per i prodotti Google Cloud . I servizi di assistenza vengono forniti solo agli amministratori autorizzati del cliente. I nostri team dedicati alla sicurezza, alla privacy e ai controlli interni monitorano e controllano l'accesso dei dipendenti e ti forniamo gli audit log tramite Access Transparency per Google Cloud. Inoltre, quando attivi Access Approval, il nostro personale di assistenza e i nostri ingegneri richiedono la tua approvazione esplicita per accedere ai tuoi dati.
In base ai nostri principi di sicurezza Zero Touch Prod e No Persons (NoPe), le modifiche alla produzione vengono eseguite tramite strumenti automatizzati e proxy sicuri controllabili. Per impostazione predefinita, gli ingegneri non dispongono di privilegi amministrativi permanenti. L'accesso con privilegi elevati richiede concessioni di Access on Demand (AoD) temporanee e giustificate per l'attività e l'approvazione dell'autorizzazione da più parti (MPA) da parte di un'altra persona qualificata. Per saperne di più, consulta Accesso con privilegi in Google Cloud.
Richieste di dati da parte delle autorità preposte all'applicazione della legge
In qualità di proprietario dei dati, è tua responsabilità primaria rispondere alle richieste di dati da parte delle forze dell'ordine. Tuttavia, come molte aziende tecnologiche, riceviamo richieste dirette da parte di governi e tribunali per la divulgazione di dati dei clienti. Google ha adottato norme e procedure operative e altre misure organizzative per contribuire a proteggere gli utenti da richieste illegali o eccessive di dati da parte delle autorità pubbliche. Quando riceviamo una richiesta di accesso ai dati, il nostro team la esamina per assicurarsi che soddisfi i requisiti legali e le norme di Google. In generale, per poter essere soddisfatta, la richiesta deve essere presentata per iscritto, emessa in virtù di una legge pertinente e firmata da un funzionario autorizzato dell'ente richiedente.
Riteniamo che il pubblico abbia il diritto di conoscere l'entità delle richieste di informazioni che riceviamo dai governi. Siamo diventati la prima azienda a iniziare a pubblicare regolarmente report sulle richieste di dati da parte dei governi. Informazioni dettagliate sulle richieste di dati e sulla nostra risposta alle richieste sono disponibili nel nostro Rapporto sulla trasparenza. È nostra prassi informarti delle richieste di accesso ai tuoi dati, a meno che non ci venga espressamente vietato dalla legge o da un'ingiunzione del tribunale. Per saperne di più, consulta Richieste dei governi di dati dei clienti di Cloud.
Fornitori di terze parti
Per la maggior parte delle attività di trattamento dati, forniamo i nostri servizi nella nostra infrastruttura. Tuttavia, potremmo rivolgerci ad alcuni fornitori di terze parti per fornire servizi correlati a Google Cloud, tra cui l'assistenza clienti e l'assistenza tecnica. Prima di eseguire l'onboarding di un fornitore, valutiamo le sue pratiche di sicurezza e privacy. Questa valutazione verifica se il fornitore offre un livello di sicurezza e privacy adeguato al suo accesso ai dati e all'ambito dei servizi che è incaricato di fornire. Dopo aver valutato i rischi presentati dal fornitore di terze parti, quest'ultimo è tenuto a sottoscrivere termini contrattuali appropriati in materia di sicurezza, riservatezza e privacy.
Per saperne di più, consulta il Codice di condotta per i fornitori.
Supporto per i requisiti di conformità
Google Cloud viene regolarmente sottoposto a verifiche indipendenti dei controlli di sicurezza, privacy e conformità e riceve certificazioni, attestati e report di controllo a dimostrazione della conformità. La nostra sicurezza delle informazioni include controlli specifici relativi alla privacy dei dati dei clienti che contribuiscono a mantenerli al sicuro.
Alcuni standard internazionali chiave in base ai quali veniamo sottoposti ad audit sono i seguenti:
- ISO/IEC 27001 (Gestione della sicurezza delle informazioni)
- ISO/IEC 27017 (Sicurezza nel cloud)
- ISO/IEC 27018 (Privacy nel cloud)
- ISO/IEC 27701 (Privacy)
Inoltre, i nostri report SOC 2 e SOC 3 sono disponibili per i nostri clienti.
Partecipiamo anche a framework specifici per settore e paese, come FedRAMP (governo degli Stati Uniti), BSI C5 (Germania) e MTCS (Singapore). Forniamo documenti e mappature di risorse per determinati framework in cui certificazioni o attestati formali potrebbero non essere richiesti o applicati.
Se operi in settori regolamentati, come quello finanziario, governativo, sanitario o dell'istruzione, Google Cloud fornisce prodotti e servizi che ti aiutano a soddisfare numerosi requisiti specifici del settore. Consulta la panoramica di Assured Workloads per informazioni su come implementare i requisiti normativi inGoogle Cloud.
Per un elenco completo delle nostre offerte di conformità, consulta il Centro risorse per la conformità.
Conformità per i modelli Google
I serviziGoogle Cloud possono includere modelli Google. Le certificazioni ottenute da un servizio Google Cloud si applicano anche ai modelli Google inclusi nel servizio, a meno che non sia esplicitamente documentato diversamente.
Gestione dei rischi e assicurazioni
Manteniamo un solido programma assicurativo per molti tipi di rischio, tra cui la copertura assicurativa per la responsabilità informatica e della privacy. Queste polizze includono la copertura perGoogle Cloud in caso di eventi quali l'utilizzo o l'accesso non autorizzato alla nostra rete, azioni normative ove assicurabili, mancata protezione adeguata delle informazioni riservate, costi di notifica e costi di gestione delle crisi, tra cui indagini forensi.
Google Cloud Prodotti e servizi per la sicurezza
La sicurezza è una responsabilità condivisa. In genere, sei responsabile della protezione di ciò che porti nel cloud, mentre noi siamo responsabili della protezione del cloud stesso. Pertanto, mentre tu sei sempre responsabile della sicurezza dei tuoi dati, noi siamo responsabili della sicurezza dell'infrastruttura sottostante. L'immagine seguente visualizza questa relazione come modello di responsabilità condivisa, che descrive le responsabilità che noi e te abbiamo in Google Cloud.
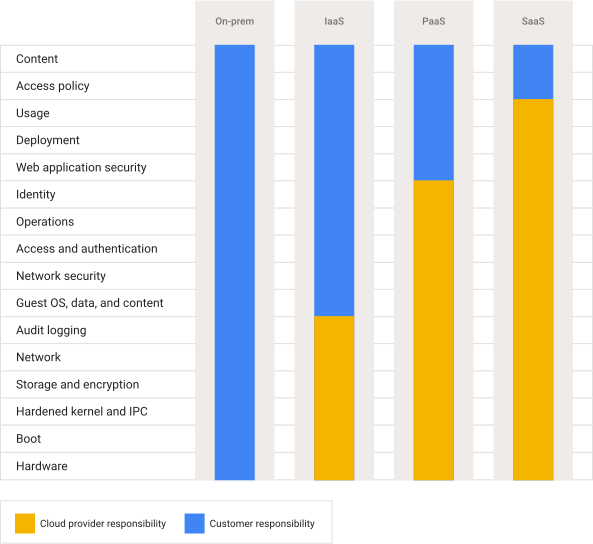
Nel modello Infrastructure as a Service (IaaS), solo l'hardware, lo spazio di archiviazione e la rete sono di nostra responsabilità. Nel modello Software as a Service (SaaS), la sicurezza di tutto, ad eccezione dei dati e del relativo accesso e utilizzo, è di nostra responsabilità.
Google Cloud offre una gamma di servizi di sicurezza di cui puoi usufruire per proteggere il tuo ambiente cloud su larga scala. Per saperne di più, consulta Prodotti per la sicurezza e l'identità in Google Cloud. Puoi trovare ulteriori informazioni anche nel nostro centro per le best practice per la sicurezza.
Conclusione
La protezione dei tuoi dati è un aspetto fondamentale della progettazione della nostra infrastruttura, dei nostri prodotti e delle nostre operazioni. La nostra scala di operazioni e la nostra collaborazione con la community di ricerca sulla sicurezza ci aiutano ad affrontare rapidamente le vulnerabilità e spesso a prevenirle. Eseguiamo i nostri servizi, come la Ricerca, YouTube e Gmail, sulla stessa infrastruttura che mettiamo a disposizione dei nostri clienti, che beneficiano direttamente dei nostri controlli e delle nostre pratiche di sicurezza.
Offriamo un livello di protezione che pochi provider di cloud pubblico o team IT aziendali privati possono eguagliare. La protezione dei dati è fondamentale per la nostra attività, pertanto investiamo ingenti risorse in sicurezza, risorse e competenze su una scala che altri non possono raggiungere. Il nostro investimento ti consente di concentrarti sulla tua attività e sull'innovazione. I nostri solidi impegni contrattuali ti aiutano a mantenere il controllo sui tuoi dati e sul modo in cui vengono trattati. Non utilizziamo i tuoi dati per scopi pubblicitari o per scopi diversi dalla fornitura dei servizi Google Cloud .
Molte organizzazioni innovative ci affidano il loro asset più prezioso: i loro dati. Investiamo continuamente nella sicurezza dei servizi Google Cloud per consentirti di usufruire dei nostri servizi in modo sicuro e trasparente.
Passaggi successivi
- Per scoprire di più sulla nostra cultura e filosofia della sicurezza, leggi Building Secure and Reliable Systems (libro di O'Reilly).
- Per informazioni sul nostro approccio innovativo alla sicurezza del cloud, leggi BeyondProd, che descrive come proteggere la modifica del codice e l'accesso ai dati utente nei microservizi.
- Per adottare principi di sicurezza simili per i tuoi workload, esegui il deployment del progetto delle piattaforme aziendali.
- Per scoprire di più sulla sicurezza di Google Workspace, consulta Sicurezza di Google Workspace.