


A Proteção de Dados Sensíveis inclui diferentes tipos de métodos que podem ser usados para inspecionar, transformar (desidentificar), descobrir e classificar dados. Com esses métodos, é possível verificar dados dentro e fora do Google Cloud e otimizar o comportamento da Proteção de Dados Sensíveis para diferentes tipos de cargas de trabalho.
A Proteção de Dados Sensíveis oferece os seguintes tipos de método:
Métodos de inspeção e desidentificação
Nesta seção, descrevemos os métodos que podem ser usados para localizar e, opcionalmente, desidentificar cada dado que corresponda a um tipo de informação listado na configuração de inspeção.
Métodos de conteúdo
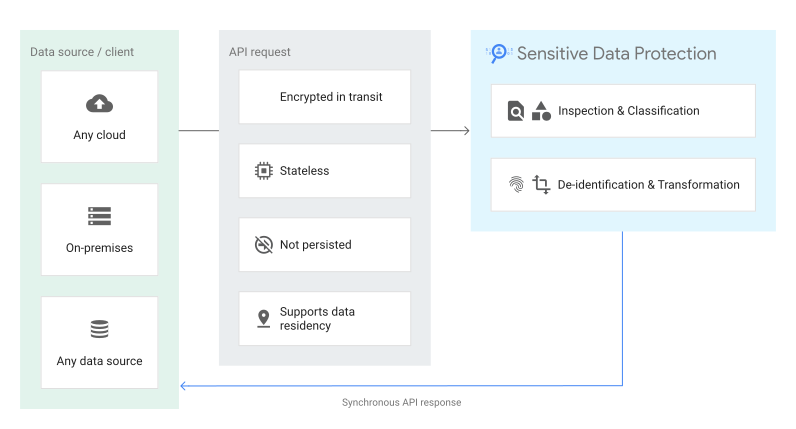
Os métodos de conteúdo são síncronos e sem estado. Os dados a serem inspecionados ou transformados são enviados diretamente na solicitação para a API DLP. As descobertas de inspeção da Proteção de Dados Sensíveis ou os dados transformados são retornados na resposta da API. Os dados da solicitação são criptografados em trânsito e não são armazenados.
Quando usar métodos de conteúdo
Veja alguns casos de uso comuns:
- Inspecionar a entrada do usuário em tempo real: verifique campos de formulário, mensagens de chat ou envios de feedback de forma síncrona em aplicativos da Web e para dispositivos móveis antes de armazenar dados em bancos de dados.
- Mascarar texto sensível antes do processamento externo: desidentifique ou oculte tokens sensíveis de strings de texto de forma síncrona antes de transmitir conteúdo para APIs de terceiros ou modelos de linguagem grandes (LLMs).
- Encobrir dados sensíveis de imagens enviadas: ofusque textos sensíveis em formatos de imagem (como JPEG, PNG ou BMP) sobrepondo retângulos opacos em PIIs detectadas antes de exibir ou armazenar a imagem.
- Reidentificar dados tokenizados sob demanda: desfaça a tokenização de tokens pseudonimizados anteriormente em fluxos de trabalho autorizados do lado do servidor quando um usuário comercial autenticado precisar de acesso ao texto simples original.
- Validar a privacidade de dados em aplicativos do lado do cliente: execute verificações de privacidade sem estado em endpoints sem provisionar repositórios de armazenamento em nuvem ou configurar a infraestrutura de jobs de back-end.
Para saber mais, explore a referência da API REST para métodos de conteúdo:
Métodos de armazenamento
Os métodos de armazenamento foram projetados para inspecionar dados armazenados em Google Cloud repositórios de dados como o Cloud Storage, o BigQuery e o Firestore no modo Datastore (Datastore). Para ativar a inspeção de armazenamento, crie um
job de Proteção de Dados Sensíveis usando o
recurso
dlpJobs. Cada job é executado como um serviço gerenciado para inspecionar dados e, em seguida, realizar
ações de Proteção de Dados Sensíveis, como salvar ou publicar descobertas. Além
dessas ações opcionais, a Proteção de Dados Sensíveis cria e armazena
detalhes sobre o job, incluindo status, bytes verificados e descobertas de resumo
por infoType. É possível gerenciar jobs usando a API DLP ou a Proteção de Dados Sensíveis no console doGoogle Cloud .

Quando usar métodos de armazenamento
Veja alguns casos de uso comuns:
- Verificar tabelas analíticas em grande escala: inspecione conjuntos de dados em escala de petabytes no BigQuery usando a verificação em lote distribuída e sem servidor.
- Auditar repositórios de arquivos não estruturados: inspecione documentos, arquivos e arquivos de mídia armazenados em buckets do Cloud Storage para localizar dados confidenciais não criptografados ou extraviados.
- Acompanhar resultados e tendências de verificações históricas: persista as descobertas de inspeções detalhadas diretamente nas tabelas do BigQuery para acompanhar as descobertas ao longo do tempo e gerar trilhas de auditoria de conformidade.
- Acionar fluxos de trabalho de correção orientados por eventos: transmita eventos de conclusão de verificação e alertas de descobertas de alto risco para o Pub/Sub para iniciar playbooks de resposta de segurança automatizados.
- Amostragem de grandes conjuntos de dados para melhorar o custo-benefício: configure limites de amostragem ou de linhas para estimar a postura de risco de dados em grandes bancos de dados sem verificar conjuntos de dados inteiros.
Para saber mais, consulte a referência da API REST para o recurso
projects.dlpJobs. Especifique os detalhes de armazenamento no objeto StorageConfig.
Métodos híbridos
Os métodos híbridos são um conjunto de métodos de API assíncronos que permitem verificar payloads de dados enviados de praticamente qualquer origem em busca de informações sensíveis e armazenar as descobertas no Google Cloud. Os métodos híbridos são semelhantes aos métodos de conteúdo, porque os dados que você quer inspecionar estão incluídos em uma ou mais solicitações de inspeção. No entanto, ao contrário dos métodos de conteúdo, os métodos híbridos não retornam resultados de inspeção na resposta da API. Em vez disso, os resultados da inspeção são processados do lado do servidor de forma assíncrona, tabulados e armazenados de maneira semelhante aos métodos de armazenamento.
Para ativar a inspeção híbrida, crie um job de Proteção de Dados Sensíveis usando o recurso dlpJobs. Cada job híbrido é executado como um serviço gerenciado para detectar solicitações de inspeção e realizar ações de Proteção de Dados Sensíveis, como salvar ou publicar descobertas. Além dessas ações opcionais,
a Proteção de Dados Sensíveis cria e armazena detalhes sobre o job, incluindo o status, os bytes verificados e as descobertas resumidas por infoType. É possível gerenciar jobs
usando a API DLP ou a Proteção de Dados Sensíveis no
console doGoogle Cloud .

Quando usar métodos híbridos
Veja alguns casos de uso comuns:
- Inspecionar dados em ambientes híbridos e multicloud: transmita dados de bancos de dados locais, servidores bare metal ou outros provedores de nuvem para a Proteção de Dados Sensíveis, mantendo os relatórios de descoberta centralizados no Google Cloud.
- Auditar pipelines de dados de aplicativos personalizados: envie dados de streaming de rastreadores personalizados, microsserviços ou pipelines de ETL para a Proteção de Dados Sensíveis sem gerenciar frotas de workers de verificação locais.
- Higienizar cargas de trabalho durante a migração para a nuvem: inspecione e tokenizar continuamente recursos sensíveis durante a replicação de banco de dados em tempo real de sistemas legados para o Google Cloud.
- Centralize os relatórios de conformidade multicloud: agregue os resultados da inspeção em diferentes ambientes operacionais em um único conjunto de dados do BigQuery para uma governança unificada.
- Processar tipos de arquivos personalizados e formatos proprietários: extraia texto do lado do cliente de formatos binários proprietários e transmita os payloads extraídos para a Proteção de Dados Sensíveis para inspeção.
Para saber mais, consulte a referência da API REST para o recurso
projects.dlpJobs. Especifique a
fonte de dados no campo hybridOptions do
objeto StorageConfig.
Métodos de descoberta
Os métodos de descoberta permitem configurar a descoberta de dados sensíveis para gerar perfis de dados. Os perfis de dados fornecem insights para ajudar a determinar onde os dados sensíveis estão na sua organização, que tipo de dados sensíveis você está armazenando e se esses dados têm controles de acesso em vigor.
É possível configurar a descoberta para verificar dados armazenados no Google Cloud em sistemas como BigQuery, Cloud SQL, Cloud Storage e Vertex AI. Se você tiver uma ativação do Security Command Center Enterprise, também poderá usar a Proteção de Dados Sensíveis para verificar dados de outros provedores de nuvem.
É possível especificar as ações que você quer que a Proteção de Dados Sensíveis realize após cada verificação de descoberta. Por exemplo, é possível enviar resultados de verificação para outros serviços doGoogle Cloud , como o Security Command Center e o Google Security Operations, para aumentar a visibilidade da postura de segurança de dados da sua organização. É possível configurar o serviço de descoberta para marcar os recursos com perfil para conceder ou negar automaticamente o acesso do IAM a esses recursos. Também é possível exportar os perfis de dados para o BigQuery. É possível conectar os perfis exportados ao Data Studio para visualizar o relatório pré-criado. Também é possível criar suas próprias consultas e relatórios personalizados.
Para ativar a descoberta, crie um recurso
DiscoveryConfig. A descoberta é executada com base no escopo e na frequência que você define na
configuração de descoberta. Para saber onde a Proteção de Dados Sensíveis
armazena os perfis gerados, consulte Considerações sobre residência
de dados.
É possível gerenciar as configurações de descoberta, os perfis de dados e as conexões do Cloud SQL usando a API DLP ou o console doGoogle Cloud .

Quando usar métodos de descoberta
Veja alguns casos de uso comuns:
- Automatize a descoberta de dados em toda a organização: verifique e analise continuamente todos os recursos de dados no BigQuery, no Cloud SQL e no Cloud Storage sem escrever jobs ou programações de verificação individuais.
- Identificar repositórios de dados de alto risco: gere pontuações de risco e sensibilidade de dados para tabelas e buckets para priorizar iniciativas de proteção de dados e governança.
- Aplicar controles de acesso dinâmicos com tags de dados: marque automaticamente os recursos com perfil com base nos infoTypes descobertos para conceder ou restringir o acesso usando políticas do Identity and Access Management.
- Gerenciamento de postura de segurança de dados do feed: envie insights de perfil de descoberta para o Security Command Center e o Google Security Operations para correlacionar riscos de dados com ameaças à infraestrutura.
- Visualizar a postura de compliance com painéis executivos: exporte perfis de dados para o BigQuery e conecte painéis predefinidos do Data Studio para monitorar a distribuição de dados confidenciais em toda a organização, pastas e projetos.
Para saber mais, consulte a referência da API REST para:
Configurações de descoberta
Conexões
As conexões são relevantes apenas para a descoberta do Cloud SQL.
Perfis de dados
organizations.locations.projectDataProfilesprojects.locations.projectDataProfilesorganizations.locations.fileStoreDataProfilesprojects.locations.fileStoreDataProfilesorganizations.locations.tableDataProfilesprojects.locations.tableDataProfilesorganizations.locations.columnDataProfilesprojects.locations.columnDataProfiles
A seguir
- Leia os guias de instruções para começar a inspecionar texto e imagens em busca de dados confidenciais, bem como editar dados confidenciais de textos e imagens:
- Para mais informações sobre a inspeção de armazenamento e como usar ações, consulte Como inspecionar dados confidenciais em armazenamento e bancos de dados.
- Para mais informações sobre a descoberta de dados sensíveis, consulte Perfis de dados.
- Confira os preços.