


התוכן הזה עודכן לאחרונה באוקטובר 2026, והוא מציג את המצב הקיים במועד כתיבתו. מדיניות האבטחה ומערכות האבטחה של Google עשויות להשתנות בעתיד, מכיוון שאנחנו כל הזמן פועלים לשיפור ההגנה על הלקוחות שלנו.
בעבר עסקים השתמשו בענן הציבורי כדי לחסוך בעלויות, לנסות טכנולוגיות חדשות וליצור הזדמנויות חדשות לצמיחה. יותר ויותר עסקים בוחרים להשתמש בענן הציבורי מטעמי אבטחה, מתוך הבנה שספקים של שירותי ענן יכולים להשקיע יותר מהם בטכנולוגיה, באנשים ובתהליכים כדי לספק תשתית מאובטחת.
כחלוצה בתחום הענן, Google מבינה לחלוטין איך לשמור על אבטחה בענן. שירותי הענן שלנו נועדו לספק אבטחה טובה יותר מפתרונות מקומיים רבים. האבטחה נמצאת בעדיפות עליונה אצלנו כדי להגן על הפעילות שלנו, מכיוון שאנחנו מעניקים שירותים למשתמשים ברחבי העולם.
האבטחה תורמת למבנה הארגוני ולתרבות הארגונית שלנו, לתעדוף ההכשרות ולתהליכי הגיוס. היא מכתיבה את עיצוב מרכזי הנתונים שלנו ואת הטכנולוגיה שעליה הם מבוססים. זהו חלק מרכזי בתפעול היומיומי ובתכנון התאוששות מאסונות, כולל האופן שבו אנחנו מטפלים באיומים. האבטחה ניצבת בעדיפות גבוהה כשאנחנו מטפלים בנתוני לקוחות, באמצעי הבקרה על חשבונות, בבדיקות התאימות ובאישורים שלנו.
במאמר הזה מתוארת הגישה שלנו לגבי אבטחה, פרטיות ותאימות ב-Google Cloud– חבילת המוצרים והשירותים שלנו לענן הציבורי. המאמר מתמקד באמצעי בקרה פיזיים, ניהוליים וטכניים שמאפשרים לנו להגן על הנתונים שלכם.
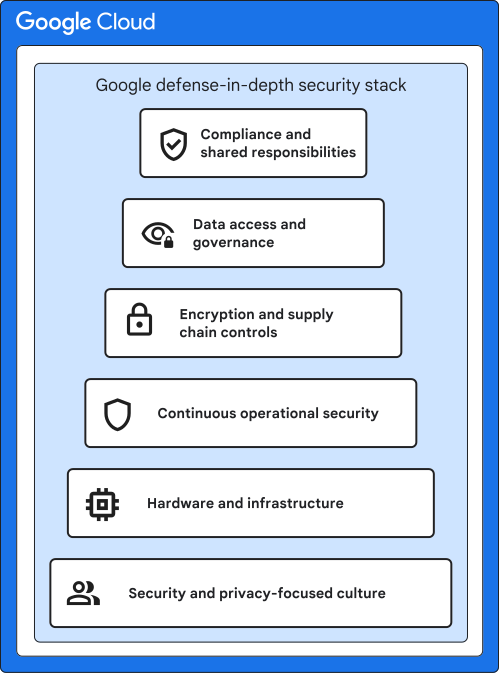
בתרשים הבא מוצג איך Google משלבת תרבות, תשתית, אבטחה תפעולית, הצפנה, משילות מידע (data governance) ותאימות בארכיטקטורה מאוחדת של הגנה לעומק:
תרבות האבטחה והפרטיות של Google
התרבות הארגונית של Google מדגישה את החשיבות של הגנה על נפח המידע הגדול ששייך ללקוחות שלנו. התרבות הזו משפיעה על תהליכי הגיוס וקליטת העובדים שלנו. אנחנו מקדמים ומחזקים את ההנחיות והטכנולוגיות להגנה על נתונים באמצעות הדרכות ואירועים שוטפים שמתמקדים באבטחה ובפרטיות.
צוות האבטחה הייעודי שלנו
צוות האבטחה הייעודי כולל כמה מהמומחים המובילים בעולם לאבטחת מידע, אבטחת אפליקציות, קריפטוגרפיה ואבטחת רשת. הצוות מטפל בתחזוקת מערכות ההגנה של החברה, מפתח תהליכי בדיקות אבטחה, בונה תשתית אבטחה ומטמיע את מדיניות האבטחה שלנו. הצוות מחפש באופן פעיל נקודות חולשה באבטחה באמצעות כלים מסחריים ומותאמים אישית, וגם מבצע בדיקות חדירה, בקרת איכות (QA) ובדיקות אבטחה של תוכנות.
חברי צוות האבטחה בודקים את תוכניות האבטחה בכל הרשתות והשירותים שלנו, ומספקים שירותי ייעוץ ייעודיים בפרויקטים של צוותי המוצרים והנדסת התוכנה שלנו. לדוגמה, מהנדסי הקריפטוגרפיה בודקים השקות של מוצרים שנכללות בהם הטמעות של קריפטוגרפיה.
צוות האבטחה עוקב אחרי פעילות חשודה ברשתות שלנו, ונותן מענה לאיומים על אבטחת המידע לפי הצורך. הצוות מבצע גם בדיקות וביקורות אבטחה שוטפות, ולצורך כך לפעמים מעורבים מומחים חיצוניים לביצוע הערכות אבטחה שוטפות.
שיתוף פעולה עם קהילת המחקר בתחום האבטחה
מזה זמן רב אנחנו מנהלים קשר הדוק עם קהילת המחקר בתחום האבטחה, ואנחנו מעריכים מאוד את עזרתה בזיהוי נקודות חולשה פוטנציאליות ב-Google Cloud ובמוצרים אחרים של Google. צוות האבטחה שלנו משתתף בפעילויות מחקר והסברה לטובת כלל הקהילה באינטרנט. לדוגמה, הקמנו את Project Zero – צוות חוקרי אבטחה שמתמקד בחקר נקודות חולשה למתקפות אפס ימים. דוגמאות למחקר הן הגילוי של נקודות החולשה Spectre, Meltdown, POODLE SSL 3.0 וסט אלגוריתמים להצפנה (cipher suite). אנחנו גם חלוצים בתחום של גילוי נקודות חולשה בעזרת AI, עם Project Naptime וסוכן Big Sleep, כדי למצוא נקודות חולשה מסוג "יום אפס" בתוכנות קריטיות בקוד פתוח.
מהנדסי האבטחה והחוקרים של Google הם שותפים פעילים בקהילת חוקרי האבטחה האקדמיים ובקהילת המחקר בנושא פרטיות, והם גם מפרסמים מאמרים בנושאים האלה. הם גם מארגנים פרויקטים של קוד פתוח וכנסים אקדמיים ומשתתפים בהם. צוותי האבטחה של Google פרסמו תיאור מפורט של שיטות העבודה והניסיון שלהם, בספר Building Secure and Reliable Systems.
במסגרת תוכנית התמריצים לאיתור נקודות חולשה מוצעים תמריצים בשווי עשרות אלפי דולרים בתמורה לזיהוי נקודות חולשה מאומתות. התוכנית מעודדת חוקרים לדווח על בעיות בתכנון ובהטמעה שעלולות לסכן את נתוני הלקוחות. בשנת 2025 הענקנו לחוקרים תמריצים בסך של יותר מ-17 מיליון דולר. כדי לעזור בשיפור האבטחה של קוד מקור פתוח, במסגרת Vulnerability Reward Program (תוכנית התגמולים על זיהוי נקודות חולשה באבטחה, VRP) אפשר לקבל מגוון יוזמות לחוקרים. למידע נוסף על התוכנית, כולל התגמולים שמקבלים, מומלץ לעיין בנתונים הסטטיסטיים המרכזיים של ציידי הבאגים.
מומחי הקריפטוגרפיה שלנו משתתפים בפרויקטים מובילים בתחום הקריפטוגרפיה. כדי להגן על חיבורי TLS ועל נתונים מפני מתקפות קוונטיות במחשב, פיתחנו החלפת מפתחות פוסט-קוונטית היברידית ב-Google Chrome, ב-Google Front End (GFE) ובפרוטוקול Application Layer Transport Security (ALTS) באמצעות האלגוריתם ML-KEM (FIPS 203). מומחי הקריפטוגרפיה שלנו פיתחו את Tink – ספריית קוד פתוח של ממשקי API קריפטוגרפיים. אנחנו משתמשים ב-Tink גם במוצרים ובשירותים הפנימיים שלנו.
במאמר איך Google מטפלת בנקודות חולשה באבטחה מוסבר איך אפשר לדווח על בעיות אבטחה. למידע נוסף על מפת הדרכים שלנו להצפנה פוסט-קוונטית, קראו את המאמר PQC in Plaintext: Google Cloud's post-quantum cryptography roadmap.
הדרכה פנימית בנושא אבטחה ופרטיות
כל עובדי Google עוברים הדרכה בתחום האבטחה והפרטיות כחלק מתהליך החפיפה, והם מקבלים הכשרות בנושאי אבטחה ופרטיות לכל אורך הקריירה שלהם ב-Google. בשלב החפיפה, העובדים החדשים מביעים את הסכמתם לקוד ההתנהגות שלנו, שמדגיש את המחויבות שלנו לשמירה על אבטחת נתוני הלקוחות.
בהתאם לתפקיד המיועד, יכול להיות שהעובדים יידרשו לעבור הכשרה נוספת על היבטים מסוימים בתחום האבטחה. לדוגמה, צוות אבטחת המידע מדריך מהנדסי תוכנה חדשים על שיטות קידוד מאובטחות, תכנון מוצרים וכלים אוטומטיים לבדיקת נקודות חולשה. מהנדסי התוכנה משתתפים באופן קבוע בתדריכים בנושא אבטחה, ומקבלים ניוזלטר עם מידע על איומים חדשים, דפוסי תקיפה, שיטות לצמצום הבעיה ועוד.
אבטחה ופרטיות הן תחומים שתמיד משתנים, וברור לנו שמעורבות של עובדים ייעודיים היא אחת הדרכים המרכזיות להגברת המודעוּת. אנחנו מארחים כנסים פנימיים באופן קבוע כדי להגביר את המודעוּת ולשפר את החדשנות בנושאי אבטחה ופרטיות נתונים, וכל העובדים יכולים להשתתף בהם. אנחנו מארחים אירועים במשרדים ברחבי העולם כדי להגביר את המודעות לאבטחה ולפרטיות בכל ההיבטים, החל מפיתוח תוכנות, טיפול בנתונים ועד אכיפת המדיניות.
צוות הפרטיות הייעודי שלנו
צוות הפרטיות הייעודי תומך ביוזמות פנימיות בנושא פרטיות שמטרתן לשפר תהליכים קריטיים, כלים פנימיים, מוצרים ואת התשתית לשמירה על פרטיות. צוות הפרטיות פועל בנפרד מארגוני אבטחה ופיתוח מוצרים. הם מעורבים בהשקות של מוצרי Google, בודקים את מסמכי התכנון ומבצעים סקרי קוד כדי לוודא שאנחנו עומדים בדרישות בנושא פרטיות. הצוות עוזר להפיץ מוצרים שעומדים בסטנדרטים גבוהים של פרטיות לגבי איסוף של נתוני משתמשים.
המוצרים שלנו מיועדים לספק אפשרויות להגדרת פרטיות על ידי משתמשים ואדמינים. אחרי השקה של מוצרים, צוות הפרטיות מפקח על תהליכים אוטומטיים מתמשכים כדי לוודא שנעשה שימוש הולם בנתונים שנאספו במוצרים. כמו כן, צוות הפרטיות מנהל מחקר מוביל על השיטות המומלצות לשמירה על פרטיות בטכנולוגיות שאנחנו משיקים. להסבר על המחויבות שלנו לשמירה על פרטיות נתונים של המשתמשים ולעמידה בתקנות ובחוקים הרלוונטיים בנושא פרטיות, מומלץ לקרוא את המאמר המחויבות שלנו לעמידה בחוקי הגנה על נתונים. פרטים נוספים מופיעים במרכז המשאבים בנושא פרטיות.
מומחי ביקורת פנימית ותאימות
יש לנו צוות ייעודי לביקורת פנימית שבודק את התאימות של המוצרים שלנו לחוקים ולתקנות ברחבי העולם. צוות הביקורת הפנימית קובע מהם אמצעי הבקרה, התהליכים והמערכות שנדרשים כדי לעמוד בסטנדרטים המתקדמים של הביקורות, שנוצרים ומתעדכנים באופן קבוע. הצוות תומך בביקורות ובהערכות עצמאיות שמבוצעות על ידי צדדים שלישיים. אפשר לקרוא מידע נוסף בנושא זה בהמשך המאמר, בקטע תמיכה בדרישות תאימות.
אבטחה תפעולית
אבטחה היא לא מחשבה חולפת או מקרית, אלא חלק בלתי נפרד מהתפעול שלנו. בקטע הזה מתוארות התוכניות שלנו לניהול נקודות חולשה, למניעת תוכנות זדוניות, למעקב אחרי מצב האבטחה ולניהול אירועי אבטחה.
ניהול נקודות חולשה
במסגרת התהליך הפנימי לניהול נקודות חולשה אנחנו מחפשים באופן פעיל איומי אבטחה בכל סטאק התוכנות. בתהליך משולבים כלים שזמינים מסחרית, כלים של קוד פתוח וכלים ייעודיים פנים-ארגוניים, שכוללים:
- תהליכי בקרת איכות
- בדיקות אבטחת תוכנה
- מאמצים אוטומטיים וידניים מוגברים למניעת חדירות, כולל תרגילי צוות אדום (Red Team) נרחבים
- ביקורות חיצוניות
הארגון לניהול נקודות החולשה והשותפים שלו אחראים על זיהוי של נקודות חולשה ומעקב אחריהן. מאחר שכדי לשפר את האבטחה צריך לטפל בכל הבעיות ולתקן אותן, בצינורות עיבוד הנתונים האוטומטיים נערכות בדיקות חוזרות של מצב פריסת התיקונים כדי לצמצם את נקודות החולשה, ומסומנות לבדיקה פריסות שגויות או חלקיות.
כדי לשפר את יכולות הזיהוי, בארגון לניהול נקודות חולשה נעזרים באינדיקטורים איכותיים כדי להבדיל בין רעש לאותות שמעידים על איומים אמיתיים. הארגון גם מקיים יחסי גומלין עם התעשייה ועם קהילת הקוד הפתוח. לדוגמה, הארגון מפעיל את התוכנית Patch Reward Program עבור סורק אבטחת הרשת של Tsunami, שמתגמלת מפתחים שבונים בקוד פתוח כלים לזיהוי נקודות חולשה.
אנחנו גם משתמשים בסוכני AI ובמודלים של למידת מכונה לאורך מחזור החיים של ניהול נקודות החולשה, כדי לסרוק, לאמת ולתקן נקודות חולשה בתשתית שלנו. סוכני AI ייעודיים כמו Big Sleep ו-CodeMender עוזרים לצוותי האבטחה שלנו לגלות נקודות חולשה מסוג Zero-Day, לאמת את יכולת הניצול באמצעות ניצול הוכחת היתכנות (PoC) בארגזי חול מבודדים, וליצור תיקונים שנבדקו לבדיקה אנושית.
בעדכוני האבטחה הדחופים שלGoogle Cloud מפורט מידע נוסף על נקודות החולשה שצמצמנו.
מניעת תוכנות זדוניות
Google מפעילה אמצעי הגנה מפני תוכנות זדוניות במוצרי הליבה שלה (כמו Gmail, Google Drive, Google Chrome, YouTube, Google Ads וחיפוש Google) שמשתמשים במגוון שיטות לזיהוי תוכנות זדוניות. כדי לגלות קובצי תוכנות זדוניות באופן יזום, אנחנו משתמשים בסריקת אינטרנט, בפיצוץ קבצים, בזיהוי סטטי בהתאמה אישית, בזיהוי דינמי ובזיהוי באמצעות למידת מכונה. אנחנו גם משתמשים במגוון של מנועי אנטי-וירוס.
כדי להגן על העובדים שלנו, אנחנו משתמשים ביכולות האבטחה המתקדמות המובנות של Chrome Enterprise Premium ובתכונה 'גרסה משופרת של גלישה בטוחה' ב-Google Chrome. היכולות האלה מאפשרות זיהוי פרואקטיבי של אתרי פישינג ותוכנות זדוניות בזמן שהעובדים שלנו גולשים באינטרנט. אנחנו גם מפעילים את הגדרות האבטחה המחמירות ביותר שזמינות ב-Google Workspace, כמו Gmail Security Sandbox, כדי לסרוק באופן יזום קבצים מצורפים חשודים. היומנים מהיכולות האלה מוזנים למערכות הניטור לצורכי אבטחה, כמו שמתואר בקטע הבא.
ניטור לצורכי אבטחה
תוכנית הניטור לצורכי אבטחה מתמקדת במידע שנאסף מתעבורת נתונים פנימית ברשת, מפעולות עובדים במערכות ומידע חיצוני על נקודות חולשה. אחת משיטות הפעולה העיקריות של Google היא לצבור ולאחסן את נתוני האבטחה של הטלמטריה במקום אחד, לטובת ניתוח מאוחד של נתוני האבטחה.
תעבורת הנתונים הפנימית נבחנת במקומות רבים ברשת הגלובלית שלנו כדי לזהות התנהגות חשודה, למשל נוכחות של תעבורה שעלולה להעיד על חיבורים של בּוֹטנֶטִים. הניתוח הזה מבוסס על שילוב של כלים בקוד פתוח וכלים מסחריים שמאפשרים תיעוד וניתוח של תעבורת הנתונים. הוא נתמך גם על ידי מערכת מותאמת קניינית שמסתמכת על הטכנולוגיה שלנו. בניתוח הרשת אנחנו נעזרים בבחינה של יומני המערכת כדי לזהות התנהגות חריגה, כמו ניסיון לגשת לנתוני לקוחות.
מהנדסי האבטחה בודקים באופן פעיל דוחות אבטחה על תעבורה נכנסת ועוקבים אחרי רשימות תפוצה ציבוריות, פוסטים בבלוגים ו-wikis. ניתוח רשתות אוטומטי וניתוח אוטומטי של יומני המערכת עוזרים לקבוע מתי איום לא ידוע עלול להתרחש. אם מזוהה איום כזה הוא מועבר לטיפול של צוות האבטחה.
המערכות שלנו לזיהוי איומים משתמשות גם במודלים של למידת מכונה ו-AI כדי ליצור קורלציה בין אותות אבטחה בתשתית שלנו, לזהות חריגות בהתנהגות ולנתח יומני ביקורת כדי לזהות ניסיונות גישה לא סטנדרטיים. כדי למנוע עייפות מהתראות ולזרז את התגובה, אנחנו משתמשים במודלי AI כדי לסווג, להסיר כפילויות ולדרג כמויות גדולות של זרמי התראות, ולאחד אותן לאירועים עם אבחון איומים לפי הקשר. מידע נוסף זמין במאמר זיהוי.
ניהול אירועי אבטחה
אנחנו מפעילים תהליך קפדני של ניהול אירועי אבטחה שעלולים להשפיע על הסודיות, התקינות והזמינות של המערכות והנתונים. התוכנית לניהול אירועי אבטחה מבוססת על הנחיות ה-NIST לטיפול באירועים (NIST SP 800-61 Rev. 3). אנשי המפתח בצוות מקבלים הדרכה בנושאי בדיקה וטיפול בראיות כהכנה לקראת אירועים, כולל שימוש בכלים של צד שלישי ובכלים קנייניים.
אנחנו בודקים תוכניות תגובה לאירועים בתחומים מרכזיים, כמו מערכות שמאחסנות נתוני לקוחות. בבדיקות האלה נלקחים בחשבון מגוון תרחישים, כולל איומים מבית ונקודות חולשה בתוכנה. כדי להגיע לפתרון מהיר של אירועי אבטחה, צוות האבטחה של Google זמין מסביב לשעון לכל העובדים. במהלך אירוע, אנחנו משתמשים גם בכלי AI כדי לאסוף עדכונים לציר הזמן מערוצי התגובה, ולמלא באופן אוטומטי טיוטות ראשוניות של דוחות רטרוספקטיביים לבדיקה של צוותי ההנדסה. אם אירוע משפיע על הנתונים שלכם, Google או השותפים שלה יודיעו לכם על כך והצוות שלנו יחקור את האירוע.
אפשר לקרוא מידע נוסף על תהליך התגובה לאירועי אבטחת מידע, במאמר תהליך התגובה לאירועי אבטחת מידע.
טכנולוגיה שבמרכזה אבטחה
Google Cloud פועל בפלטפורמת טכנולוגיה שנהגתה, עוצבה ונבנתה כדי לפעול באופן מאובטח. אנחנו יוצרים חידושים בטכנולוגיות ניהול של חומרה, תוכנות, רשתות ומערכות. תכננו בהתאמה אישית את השרתים, מערכות ההפעלה הקנייניות ומרכזי הנתונים שלנו שנמצאים במיקומים גיאוגרפיים שונים. בעזרת התפיסה של "הגנה לעומק", יצרנו תשתית IT מאובטחת יותר ונוחה יותר לניהול מאשר הטכנולוגיות המסורתיות.
מרכזי נתונים מתקדמים
ההתמקדות שלנו באבטחה ובהגנה על נתונים היא אחד הקריטריונים המרכזיים שלנו לתכנון. האבטחה הפיזית במרכזי הנתונים של Google היא מודל אבטחה רב-שכבתי. האבטחה הפיזית כוללת אמצעי הגנה כמו כרטיסי גישה אלקטרוניים בהתאמה אישית, אזעקות, מחסומי גישה לרכב, גדרות היקפיות, גלאי מתכות ואמצעים ביומטריים. נוסף על כך, כדי לזהות פולשים ולעקוב אחריהם, אנחנו משתמשים באמצעי אבטחה כמו מערך לזיהוי פריצות אבטחה באמצעות קרן לייזר ומעקב מסביב לשעון באמצעות מצלמות חיצוניות ופנימיות ברזולוציה גבוהה. במקרה של אירוע, יש לנו יומני גישה, רישומי פעילות וצילומי וידאו זמינים. מאבטחים מנוסים שעברו הכשרה ובדיקות רקע קפדניות מבצעים סיורים שגרתיים במרכזי הנתונים. ככל שמתקרבים לקומה של מרכז הנתונים, כך גוברים אמצעי האבטחה. הגישה לקומה של מרכז הנתונים אפשרית רק דרך מסדרון מאובטח עם בקרת גישה שכוללת תגי אבטחה ואמצעים ביומטריים. רק עובדים מורשים בתפקידים ספציפיים יכולים להיכנס לקומה. רק למעט מאוד עובדי Google יש גישה לאחד ממרכזי הנתונים שלנו.
בתוך מרכזי הנתונים שלנו, אנחנו משתמשים באמצעי בקרה לאבטחה במרחב מהפיזי ללוגי, שמוגדר בתור "המרחק מהמכונה במארז לסביבת זמן הריצה של המכונה". אמצעי הבקרה האלה כוללים הקשחת חומרה, בקרת גישה מבוססת-משימות, זיהוי אירועים חריגים והגנה עצמית של המערכת. מידע נוסף זמין במאמר איך Google מגינה על המרחב מהפיזי ללוגי במרכז נתונים.
הפעלה של מרכזי הנתונים שלנו
כדי שהכול יפעל מסביב לשעון, וכדי לספק שירותים ללא הפרעות, במרכזי הנתונים שלנו יש מערכות כוח ואמצעי בקרה סביבתיים עודפים. לכל רכיב קריטי יש ספק כוח ראשי וחלופי השווים בעוצמתם. גנרטורים לגיבוי יכולים לספק די והותר הספק חשמלי לשעת חירום כדי להפעיל כל אחד ממרכזי הנתונים בקיבולת מלאה. מערכות הקירור שומרות על טמפרטורה קבועה לתפעול השרתים וכל חומרה אחרת, ומפחיתות את הסיכון להפסקות זמניות בשירות תוך מזעור ההשפעה על הסביבה. ציוד לזיהוי ולכיבוי אש עוזר למנוע נזק לחומרה. גלאי חום, אש ועשן מפעילים אזעקות שניתן לשמוע ולראות אותן במסופי תפעול אבטחה ובתחנות למעקב מרחוק.
אנחנו החברה הראשונה מבין החברות הגדולות שמספקות שירותי אינטרנט, שקיבלה אישור חיצוני על הסטנדרטים הגבוהים של איכות סביבה, בטיחות במקום העבודה וניהול אנרגיה בכל מרכזי הנתונים שלה. למשל, כדי להדגים את המחויבות שלנו לשיטות ניהול אנרגיה, במרכזי הנתונים שלנו באירופה קיבלנו אישורים וולונטריים לפי תקן ISO 50001. בדף יעילות אפשר לקרוא מידע נוסף על האופן שבו אנחנו מצמצמים את ההשפעה שלנו על הסביבה באמצעות Google Cloud.
חומרה ותוכנה של השרת בהתאמה אישית
במרכזי הנתונים שלנו יש ציוד רשת ושרתים ייעודיים שחסכוניים באנרגיה ומותאמים אישית, ואנחנו מתכננים ומייצרים אותם בעצמנו. על אף שהשרתים שלנו מותאמים אישית על מנת לשפר את הביצועים, הקירור והיעילות האנרגטית, הם מיועדים גם להגן מפני פריצות פיזיות. בשונה מרוב החומרה שזמינה באופן מסחרי, השרתים שלנו לא כוללים רכיבים מיותרים כמו כרטיסי מסך, ערכות שבבים ומחברים היקפיים שעלולים ליצור נקודות חולשה. אנחנו בוחרים בקפידה את ספקי הרכיבים שאנחנו עובדים איתם ואת הרכיבים, ופועלים בשיתוף עם ספקים כדי לבקר ולאשר את מאפייני האבטחה שהרכיבים מספקים. אנחנו מתכננים צ'יפים בהתאמה אישית, כמו Titan, שמאפשרים לנו לזהות ולאמת מכשירי Google לגיטימיים ברמת החומרה, כולל את הקוד שמשמש להפעלת המכשירים האלה.
בצי השרתים שלנו, ארכיטקטורת אבטחת החומרה של Titanium משתמשת במעבדי Titanium ייעודיים להעברת עומסים (TOPs) כדי לבודד את עומסי העבודה של הניהול, האחסון והרשת מהמעבד המארח, לאכוף אימות קריפטוגרפי של ההפעלה ולאמת את רמות תיקוני האבטחה של הקושחה.
משאבי השרתים מוקצים באופן דינמי, ההקצאה הדינמית מאפשרת גמישות בצמיחה ויכולת התאמה עצמית במהירות וביעילות, על ידי הוספה או הקצאה מחדש של המשאבים על סמך הביקוש מצד הלקוחות. הסביבה הזו מתוחזקת באמצעות תוכנה קניינית שעוקבת באופן שוטף אחרי המערכות כדי לאתר שינויים ברמה הבינארית. המנגנונים האוטומטיים לתיקון עצמי נועדו לאפשר לנו לעקוב אחרי אירועים מערערי יציבות ולתקן אותם, לקבל התראות על אירועים ולעכב פריצות פוטנציאליות לרשת.
מעקב אחרי חומרה וסילוקה
אנחנו עוקבים בקפידה, באמצעות ברקודים ותגי נכסים, אחרי המיקום והסטטוס של הציוד במרכזי הנתונים. התקנו גלאי מתכות ומצלמות מעקב כדי לוודא שאף ציוד לא יוצא מקומת מרכז הנתונים ללא אישור. אם רכיב כלשהו נכשל בבדיקת ביצועים בכל שלב במהלך מחזור החיים שלו, אנחנו מסירים אותו מהמלאי ומוציאים אותו משימוש.
במכשירי האחסון שלנו, כולל כוננים קשיחים, כונני SSD ומודולי DIMM יציבים, נעשה שימוש בטכנולוגיות כמו FDE (הצפנת דיסק מלאה) ונעילת כונן, כדי להגן על הנתונים באחסון. כשמוציאים משימוש התקן אחסון, עובדים מורשים מוודאים שההתקן עבר ניקוי. הם גם מבצעים תהליך אימות רב-שלבי, כדי לבדוק אם עדיין יש נתונים במכשיר. אם אי אפשר למחוק מכשיר אחסון מסיבה כלשהי, הוא נהרס פיזית. תהליך ההרס הפיזי מתחיל במכשיר שמרסק את המכשיר, ולאחר מכן מגרסה שוברת את הכונן לחתיכות קטנות שעוברות מיחזור במתקן מאובטח. כל מרכזי הנתונים פועלים בהתאם למדיניות סילוק קפדנית, ואם מתרחש משהו שונה הוא מטופל באופן מיידי. מידע נוסף זמין במאמר מחיקת נתונים ב-Google Cloud.
שיטות לפיתוח תוכנות
אנחנו פועלים באופן יזום ומשתמשים באמצעי הגנה על בקרת מקורות ותהליך בדיקה על ידי שני צדדים, כדי להגביל את ההזדמנויות ליצור נקודות חולשה. אנחנו גם משתמשים בספריות שמונעות ממפתחים להכניס סוגים מסוימים של באגים באבטחה. לדוגמה, יש לנו ספריות ותבניות framework שמיועדות למנוע נקודות חולשה של XSS באפליקציות אינטרנט. יש לנו גם כלים אוטומטיים לזיהוי באגים באבטחה, כמו fuzzers, כלי ניתוח סטטיים ו-Web Security Scanners.
במסגרת אסטרטגיית הקידוד הבטוח שלנו, אנחנו נותנים עדיפות לשפות בטוחות לזיכרון כמו Rust, ופורסים בדיקות בטיחות של זיכרון מרחבי ב-C++. המפתחים משתמשים גם בסוכני קידוד מבוססי-AI ובשילובי IDE, כמו CodeMender, Gemini Code Assist ו-Google Antigravity, כדי לזהות, לבדוק ולתקן בעיות אבטחה לפני שליחת הקוד.
למידע נוסף, ראו פיתוח בטוח של תוכנות.
אמצעי בקרת אבטחה עיקריים
שירותיGoogle Cloud נועדו לספק אבטחה טובה יותר מפתרונות מקומיים רבים. בקטע הזה מתוארים אמצעי האבטחה העיקריים שאנחנו משתמשים בהם כדי להגן על הנתונים שלכם.
הצפנה
הצפנה מעניקה שכבת הגנה נוספת על הנתונים. באמצעות הצפנה אפשר לוודא שגם אם תוקף משיג גישה לנתונים שלכם, הוא לא יוכל לקרוא אותם אם אין לו גישה גם למפתחות ההצפנה. גם אם תוקף ישיג גישה לנתונים שלכם (למשל, באמצעות שימוש בחיבור הקווי בין מרכזי נתונים או גניבה של מכשיר אחסון), הוא לא יוכל להבין ולפענח אותם.
ההצפנה היא מנגנון חשוב באופן שבו אנחנו מגינים על פרטיות הנתונים. היא מאפשרת למערכות לבצע פעולות בנתונים, למשל גיבוי, ומאפשרת למהנדסי התוכנה לתמוך בתשתית בלי לאפשר גישה לתוכן של המערכות והעובדים האלה.
אבטחה של נתונים במנוחה
כברירת מחדל, ב- Google Cloud אנחנו משתמשים בכמה שכבות הצפנה כדי להגן על נתוני המשתמשים שמאוחסנים במרכזי הנתונים שבתשתיות הייצור של Google. ההצפנה מתבצעת בשכבת האפליקציה, בשכבת התקן האחסון או בשתיהן.
במאמר הצפנה במנוחה ב- Google Cloud תוכלו לקרוא מידע נוסף על הצפנה במנוחה, כולל מידע על ניהול מפתחות הצפנה ו-Keystore.
אבטחה של נתונים במעבר
נתונים עשויים להיות חשופים לגישה לא מורשית במהלך המעבר שלהם ברחבי האינטרנט או בתוך רשתות. תעבורת הנתונים בין המכשירים שלכם לבין ממשק הקצה של Google (GFE) מוצפנת באמצעות פרוטוקולי הצפנה חזקים, כמו TLS (אבטחת שכבת התעבורה).
המודול הקריפטוגרפי העיקרי שלנו ל-TLS, BoringCrypto (חלק מ-BoringSSL), מאומת ל-FIPS 140-3 ברמה 1. ספקי שירותי ענן כמו Google נדרשים להטמיע אמצעי אבטחה של FIPS כדי לעמוד בדרישות של מחשוב ענן עבור ממשלת ארה"ב, ממשלת קנדה והקבלנים והספקים שלהן. ב- Google Cloudנעשה שימוש במודולים שאומתו לפי תקן FIPS 140 כדי לעבד נתונים במעבר, כולל חיבורי SSH, תנועה במרכז הנתונים, חיבורים בין שירותים וממשקים חיצוניים שמשתמשים ב-TLS 1.2 ואילך. למידע נוסף על התאימות שלנו לתקן FIPS 140-3, קראו את המאמר דרישות FIPS 140.
במרכזי הנתונים שלנו, אנחנו עוזרים להגן על התנועה ברשת באמצעות ALTS, שתומך בהחלפת מפתחות פוסט-קוונטית היברידית באמצעות ML-KEM (FIPS 203) ופרוטוקולי הצפנה עם הורדת עומס מהחומרה כמו PSP במתאמי רשת Titanium.
למידע נוסף, קראו את המאמר הצפנה במעבר ב- Google Cloud.
תקינות שרשרת האספקה של תוכנות
תקינות שרשרת האספקה של התוכנה מאמתת את הקוד והקבצים הבינאריים הבסיסיים של השירותים שמעבדים את הנתונים שלכם, באמצעות בדיקות אימות (attestation). כדי לבדוק ולאשר את תוכנות הייצור שאנחנו פורסים, פיתחנו ב-Google Cloudאת Binary Authorization for Borg (BAB). בדיקת BAB עוזרת לוודא שרק קוד מורשה יכול לעבד את הנתונים שלכם. נוסף על בדיקת BAB, אנחנו משתמשים בצ'יפים לאבטחת חומרה (שנקראים Titan), ואנחנו פורסים אותם בשרתים, במכשירים ובציוד ההיקפי. באמצעות הצ'יפים האלה אפשר להשתמש בתכונות אבטחה עיקריות כמו אחסון מפתחות מאובטח, Root of Trust והרשאת חתימה.
כדי לאבטח את שרשרת האספקה של התוכנה, כדאי להטמיע את Binary Authorization לאכיפת כללי המדיניות לפני פריסת הקוד. למידע על אבטחת שרשרת האספקה שלכם, ראו SLSA.
אבטחה של נתונים בשימוש
ב-Google Cloud יש תמיכה בהצפנה של נתונים בשימוש באמצעות Confidential Computing. Confidential Computing מספק הצפנת זיכרון, בידוד ואימות באמצעות סביבת מחשוב אמינה (TEE) שנאכפת על ידי חומרה. Confidential Computing מגן על עומסי העבודה על ידי ביצוע מחשוב בבידוד קריפטוגרפי, שעוזר לשמור על הסודיות בסביבת ענן מרובת דיירים (multi-tenant). הסביבה המבודדת מבחינה קריפטוגרפית עוזרת למנוע גישה לא מורשית לאפליקציות ולנתונים בזמן שמשתמשים בהם, או שינוי שלהם. סביבת TEE מספקת אישורים שניתן לאמת באופן עצמאי, שמעידים על מצב המערכת ועל הרצת הקוד. Confidential Computing יכול להתאים לארגונים שמנהלים מידע רגיש ומידע עם רגולציה, וצריכים התחייבויות לאבטחה ולפרטיות שאפשר לאמת.
בעומסי עבודה של AI שכוללים שיתוף נתונים בין כמה גורמים ושמירה על הפרטיות, Confidential Space עוזר לוודא שרק עומסי עבודה מאומתים ומורשים יכולים לראות את הנתונים הסודיים.
יתרונות האבטחה של הרשת הגלובלית שלנו
בשירותי ענן אחרים ובפתרונות מקומיים, נתוני הלקוחות עוברים בין מכשירים ברחבי האינטרנט בנתיבים שנקראים צעדים. מספר הצעדים תלוי בנתיב האופטימלי בין ה-ISP של הלקוח למרכז הנתונים המיועד. כל צעד נוסף חושף מחדש את הנתונים לתקיפה או ליירוט. הרשת הגלובלית שלנו מקושרת לרוב ספקי ה-ISP בעולם, ולכן היא מאפשרת לשפר את האבטחה של נתונים במעבר על ידי הגבלת הצעדים באינטרנט הציבורי. זאת הסיבה שהיא עוזרת להגביל את הגישה של גורמים זדוניים לנתונים.
הרשת שלנו מוגנת לעומק בהגנה שכוללת כמה שכבות הגנה מפני התקפות חיצוניות על הרשת. רק שירותים ופרוטוקולים מורשים שעומדים בדרישות האבטחה שלנו רשאים לעבור ביניהן, וכל השאר מושמט באופן אוטומטי. חומות אש ורשימות של בקרות גישה (ACL) משמשות לאכיפת ההפרדה של הרשת. התנועה מנותבת דרך שרתי GFE כדי לאתר ולעצור בקשות זדוניות והתקפות מניעת שירות מבוזרות (DDoS). היומנים נבדקים באופן סדיר כדי לחשוף כל ניצול של שגיאות תכנות. הגישה למכשירים ברשת מוגבלת לעובדים מורשים בלבד.
התשתית הגלובלית מאפשרת לנו להפעיל את Project Shield. Project Shield מספק הגנה בלתי מוגבלת בחינם לאתרים שחשופים למתקפות DDoS שמיועדות לצנזר מידע. Project Shield זמין לאתרי חדשות, לאתרי זכויות אדם ולאתרים למעקב אחרי דפוסי הצבעה בבחירות.
פתרונות עם זמן אחזור נמוך וזמינות גבוהה
רשת נתוני ה-IP שלנו מורכבת מסיבים, מסיבים ציבוריים ומכבלים תת-ימיים משלנו. כך אנחנו יכולים לספק שירותים עם זמינות גבוהה וזמן אחזור נמוך ברחבי העולם.
אנחנו מתכננים את רכיבי הפלטפורמה כך שיוכלו להיות יתירים מאוד. עקרון היתירות בא לידי ביטוי בתכנון השרתים שלנו, בדרך שבה אנחנו מאחסנים נתונים, בחיבור לרשת ולאינטרנט ואפילו בשירותי התוכנה עצמם. הגישה לפיה "הכול יתיר" מאפשרת טיפול בחריגות ויצירה של פתרון שלא תלוי בשרת מסוים, במרכז נתונים מסוים או בחיבור מסוים לרשת.
מרכזי הנתונים שלנו פרוסים במיקומים גיאוגרפיים שונים כדי למזער את ההשפעות של שיבושים אזוריים, כמו אסונות טבע והפסקות זמניות בשירות המקומי, על מוצרים גלובליים. במקרה של כשל בחומרה, בתוכנה או ברשת, שירותי הפלטפורמה ומישורי הבקרה מועברים באופן אוטומטי ומיידי ממתקן אחד למתקן אחר, כדי ששירותי הפלטפורמה יוכלו להמשיך לפעול ללא הפרעה.
התשתית היתירה שלנו גם עוזרת לכם להגן על עצמכם מפני אובדן נתונים. אפשר ליצור משאבים ב- Google Cloud ולפרוס אותם באזורים ובתחומים (zones) רבים, כדי לפתח מערכות עמידות עם זמינות גבוהה. אנחנו מתכננים את המערכות שלנו באופן שמצמצם את הצורך בזמני השבתה ובחלונות זמן לתחזוקה, גם כשאנחנו צריכים לתחזק את הפלטפורמה או לשדרג אותה. במדריך לאמינות התשתית שלGoogle Cloud תוכלו לקרוא מידע נוסף על הדרכים שבהן אנחנו מפתחים עמידות וזמינות בתשתיות ובשירותים העיקריים שלGoogle Cloud , משלב התכנון ועד לביצוע.
זמינות השירות שלGoogle Cloud
חלק מהשירותים של Google Cloud לא זמינים בכל האזורים הגיאוגרפיים. השיבושים האלה בדרך כלל זמניים ונובעים מהפסקות זמניות בפעילות הרשת, אבל חלקם קבועים ונובעים מהגבלות מצד גורמי ממשל. בדוח השקיפות המקיף ובלוח הבקרה של סטטוס שירותי Google מוצגים שיבושים עדכניים ומתמשכים בתעבורת הנתונים ובזמינות של שירותי Google Cloud . אנחנו מספקים את הנתונים האלה כדי לעזור לכם לנתח ולהבין את הזמינות של השירותים.
גישה לנתונים והגבלות על נתונים
בקטע הזה מוסבר איך אנחנו מגבילים את הגישה לנתונים ואיך אנחנו משיבים לבקשות של רשויות אכיפת החוק לקבלת נתונים.
שימוש בנתונים
הנתונים שאתם מאחסנים במערכות שלנו שייכים לכם. אנחנו לא סורקים את הנתונים שלכם למטרות פרסום, לא מוכרים אותם לצדדים שלישיים ולא משתמשים בהם כדי לאמן את מודלי ה-AI שלנו בלי רשותכם. בנספח לעיבוד נתונים של Google Cloud מפורטת המחויבות שלנו להגן על הנתונים שלכם. במסמך הזה מוצהר שלא נעבד נתונים לשום מטרה מלבד לצורך עמידה בחובות החוזיות שלנו. אם תבחרו להפסיק להשתמש בשירותים שלנו, נספק לכם כלים שיאפשרו לקחת את הנתונים שלכם בחזרה, ללא קנס וללא חיוב נוסף. למידע נוסף על ההתחייבויות שלנו ב-Google Cloud, ראו את עקרונות האמינות.
הרשאת אדמין לעובדי Google
התשתית שלנו תוכננה לבודד באופן לוגי את הנתונים של כל לקוח מהנתונים של לקוחות ומשתמשים אחרים, גם אם הם מאוחסנים באותו שרת פיזי. רק לקבוצה קטנה של עובדים יש גישה לנתוני הלקוחות. ההרשאות ורמות הגישה של העובדים מבוססות על התפקיד שלהם, בהתאם לעקרונות של הרשאות מינימליות ולידיעה בלבד, כדי להתאים הרשאות גישה לתחומי האחריות שהוגדרו להם. העובדים מקבלים רק מספר מצומצם של הרשאות כברירת מחדל כדי לגשת למשאבי החברה, למשל הרשאות לאימייל של העובדים ולפורטל העובדים הפנימי של Google. בקשות לקבלת גישה נוספת עוברות תהליך רשמי שכולל בקשה ואישור ממנהל או מהבעלים של המערכת או הנתונים, בהתאם למדיניות האבטחה שלנו.
האישורים מנוהלים באמצעות כלים של תהליכי עבודה שמתעדים ביקורות לגבי כל שינוי. הכלים האלה שולטים הן בשינוי של הגדרות ההרשאות והן בתהליך האישור, כדי לוודא שמדיניות האישורים מיושמת באופן עקבי. הגדרות ההרשאות של העובדים משמשות לשליטה על הגישה למשאבים, כולל לנתונים ולמערכות של מוצרי Google Cloud . שירותי תמיכה ניתנים רק לאדמינים מורשים של לקוחות. הצוותים הייעודיים שלנו בתחומי אבטחה, פרטיות וביקורת פנימית מנטרים את הגישה של העובדים ומפקחים עליה, ואנחנו מספקים ללקוחות יומני ביקורת באמצעות Access Transparency ב- Google Cloud. כמו כן, כשאתם מפעילים את אישור גישה מראש, אנשי צוות התמיכה ומהנדסי התוכנה שלנו זקוקים לאישור מפורש מכם כדי לגשת לנתונים שלכם.
לפי עקרונות האבטחה Zero Touch Prod ו-No Persons (NoPe), שינויים בסביבת הייצור מבוצעים באמצעות כלים אוטומטיים ושרתי proxy בטוחים שניתן לבדוק. כברירת מחדל, למהנדסים אין הרשאות אדמין קבועות. כדי לקבל גישה ברמה גבוהה, צריך לקבל הרשאות זמניות של גישה על פי דרישה (AoD) עם הצדקה עסקית, ואישור ממספר משתמשים (MPA) מאדם מוסמך אחר. למידע נוסף, קראו את המאמר גישה מורשית ב- Google Cloud.
בקשות של רשויות אכיפת החוק לקבלת נתונים
בתור הבעלים של הנתונים, עיקר האחריות למענה לבקשות של רשויות אכיפת החוק לקבלת נתונים היא שלכם. עם זאת, בדומה לחברות טכנולוגיה רבות אחרות, אנחנו מקבלים בקשות ישירות מממשלות ומבתי משפט ברחבי העולם לחשוף נתונים של לקוחות. ל-Google יש כללי מדיניות ונהלים תפעוליים וגם ננקטים אמצעים ארגוניים אחרים כדי להגן עליכם מפני בקשות לא חוקיות או מוגזמות מצד רשויות ציבוריות. כשאנחנו מקבלים בקשה כזו, הצוות שלנו בודק את הבקשה כדי לוודא שהיא עומדת בדרישות המשפטיות ובמדיניות של Google. באופן כללי, כדי שנציית לבקשה, היא חייבת להיות מוגשת בכתב, להיות מוגשת על פי החוק המתאים ולהיות חתומה על ידי נציג מורשה מטעם הרשות שהגישה את הבקשה.
אנחנו מאמינים שלציבור מגיע לדעת על ההיקף המלא של בקשות של גורמי ממשל לקבלת מידע על משתמשים מאיתנו. אנחנו החברה הראשונה שפרסמה (וממשיכה לפרסם) באופן קבוע דוחות על בקשות של גורמי ממשל לקבלת נתונים. אפשר למצוא מידע מפורט על בקשות לנתונים ועל התגובה שלנו לבקשות אלה, בדוח השקיפות. המדיניות שלנו היא להודיע לכם על בקשות לקבלת הנתונים שלכם, אלא אם נאסר על כך במפורש על פי חוק או צו בית משפט. למידע נוסף, תוכלו לקרוא את המאמר בקשות מרשויות ממשלתיות לנתוני לקוחות ב-Cloud.
ספקים של צד שלישי
לרוב, כדי לספק את השירותים שלנו אנחנו מבצעים את פעילויות עיבוד הנתונים בתשתיות שלנו. עם זאת, אנחנו עשויים להעסיק ספקים מסוימים של צד שלישי כדי לספק שירותים שקשורים ל- Google Cloud, כולל תמיכת לקוחות ותמיכה טכנית. לפני הצירוף של ספקים מצד שלישי, אנחנו מבצעים הערכה של נוהלי האבטחה והפרטיות שלהם. ההערכה נועדה לוודא שהספקים מעניקים רמת אבטחה ופרטיות שמתאימה לגישה לנתונים ולהיקף השירותים שהם נדרשים לספק. לאחר שאנחנו מבצעים הערכת סיכונים לעבודה עם ספק מצד שלישי, הוא נדרש לחתום על חוזים בתחומי אבטחה, סודיות ופרטיות.
למידע נוסף, קראו את קוד ההתנהגות לספקים.
תמיכה בדרישות תאימות
Google Cloud עובר באופן סדיר אימות בלתי תלוי של אמצעי האבטחה, הפרטיות והתאימות, ומקבל אישורים, אימותים (attestation) ודוחות ביקורת כדי להפגין תאימות. אבטחת המידע שלנו כוללת אמצעי בקרה ספציפיים הקשורים לפרטיות נתונים של לקוחות, שעוזרים לשמור על נתוני הלקוחות מאובטחים.
אנחנו נבדקים בהתאם לתקנים בינלאומיים, ואלה המרכזיים שבהם:
- ISO/IEC 27001 (ניהול אבטחת מידע)
- ISO/IEC 27017 (אבטחה ב-Cloud)
- ISO/IEC 27018 (פרטיות ב-Cloud)
- ISO/IEC 27701 (פרטיות)
נוסף על כך, ללקוחות שלנו יש גישה לדוחות SOC 2 ו-SOC 3.
אנחנו גם שותפים במסגרות רגולטוריות של מדינות ותחומים ספציפיים כמו FedRAMP (ממשלת ארה"ב), BSI C5 (גרמניה) ו-MTCS (סינגפור). אנחנו מספקים מסמכים ומיפויים של משאבים במסגרות מסוימות שבהן יכול להיות שלא נדרשים או חלים אישורים ואימותים רשמיים.
אם אתם עוסקים בענפים שפועלים במסגרת רגולציה, למשל בתחומי כספים, ממשל, בריאות וחינוך, ב- Google Cloud תוכלו למצוא מוצרים ושירותים שיעזרו לכם לעמוד בדרישות הרבות בענף שלכם. בסקירה הכללית של Assured Workloads מוסבר איך מטמיעים את הדרישות הרגולטוריות ב-Google Cloud.
לרשימה מלאה של הצעות התאימות שלנו, ראו את Compliance resource center.
תאימות של מודלים של Google
Google Cloud יכולים לכלול מודלים של Google. האישורים שקיבל שירות של Google Cloud חלים גם על המודלים של Google שהשירות כולל, אלא אם צוין אחרת במפורש.
ניהול סיכונים וביטוח
יש לנו תוכנית ביטוח חזקה שמכסה סוגי סיכונים רבים, כולל כיסוי ביטוחי לחבות לפרטיות וכיסוי סייבר. תוכניות הביטוח האלה כוללות כיסוי ביטוחי ל-Google Cloud במקרים כמו שימוש לא מורשה או גישה לא מורשית לרשת שלנו, פעולות רגולטוריות שניתן לבטח, חוסר יכולת לספק הגנה ראויה על מידע סודי, תשלומי הוצאות דיווח ועלויות ניהול משברים, כולל חקירה משפטית.
מוצרי אבטחה ושירותי אבטחה שלGoogle Cloud
האחריות על האבטחה היא אחריות משותפת. באופן כללי, אתם אחראים על האבטחה של מה שאתם מעלים לענן והאחריות שלנו היא להגן על הענן עצמו, ולכן אף על פי שאתם תמיד אחראים לאבטחת הנתונים שלכם, אנחנו אחראים לאבטחת התשתית הבסיסית. התמונה שכאן ממחישה את הקשר שיוצר מודל האחריות המשותפת, ומתוארים תחומי האחריות שיש לכם ולנו ב- Google Cloud.
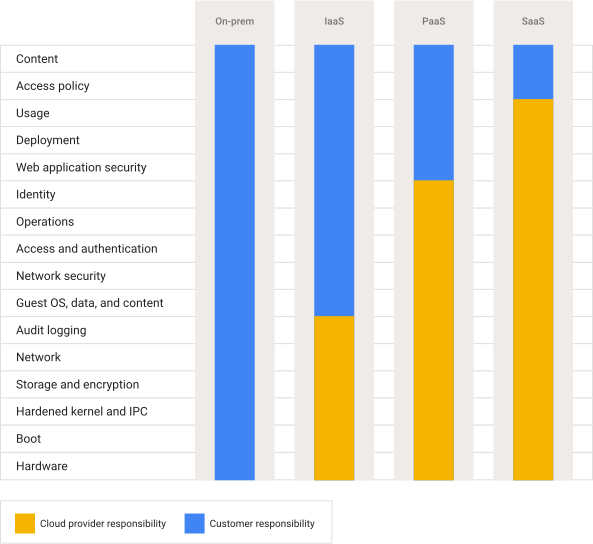
במודל התשתית כשירות (IaaS), רק החומרה, האחסון והרשת הם באחריותנו. במודל התוכנה כשירות (SaaS), האבטחה היא באחריותנו בלבד, חוץ מהנתונים, השימוש בהם והגישה אליהם.
ב-Google Cloud יש מגוון שירותי אבטחה שאפשר להיעזר בהם כדי לשפר את סביבת הענן בכל קנה מידה. למידע נוסף בנושא, ראו מוצרי אבטחה וזהות ב- Google Cloud. אפשר למצוא מידע נוסף גם במרכז לשיטות אבטחה מומלצות.
סיכום
ההגנה על הנתונים שלכם היא שיקול מרכזי בתכנון של התשתית, המוצרים והתפעול שלנו. הודות להיקף שיתוף הפעולה והפעילות שלנו עם קהילת המחקר בתחום האבטחה, אנחנו מסוגלים לטפל בנקודות חולשה במהירות ולרוב גם למנוע אותן. התשתית להפעלת השירותים שלנו, כמו חיפוש Google, YouTube ו-Gmail, היא אותה תשתית שאנחנו מציעים ללקוחות שלנו, שנהנים ישירות מאמצעי הבקרה לאבטחה ומנוהלי האבטחה שלנו.
אנחנו מספקים הגנה ברמה שמעט ספקי שירותי ענן ציבורי או צוותי IT של ארגונים פרטיים יכולים להשתוות אליה. הגנה על נתונים היא הבסיס למודל העסקי שלנו, ולכן אנחנו משקיעים באופן נרחב באבטחה, במשאבים ובמומחיות, בהיקף שאחרים לא יכולים להשתוות אליו. ההשקעה שלנו מאפשרת לכם להתמקד בעסק שלכם ובחדשנות. ההתחייבויות החוזיות הקפדניות שלנו מבטיחות שהשליטה על הנתונים שלכם ועל אופן עיבודם תהיה תמיד בידכם. אנחנו לא נשתמש בנתונים שלכם למטרות פרסום או לכל מטרה אחרת, מלבד לצורך מתן שירותי Google Cloud .
ארגונים חדשניים רבים סומכים עלינו ומפקידים בידינו את הנכס הכי חשוב להם – הנתונים שלהם. אנחנו משקיעים באופן קבוע באבטחה של שירותי Google Cloud כדי לאפשר לכם להפיק תועלת מהשירותים שלנו באופן מאובטח ושקוף.
המאמרים הבאים
- למידע נוסף על תרבות האבטחה ופילוסופיית האבטחה שלנו, ראו Building Secure and Reliable Systems (ספר של O'Reilly).
- למידע נוסף על הגישה החדשנית שלנו לאבטחה בענן, קראו את המאמר BeyondProd שמוסבר בו איך להגן על שינוי בקוד ועל גישה לנתוני משתמשים במיקרו-שירותים (microservice).
- כדי לממש עקרונות אבטחה דומים בעומסי העבודה שלכם, כדאי לפרוס את התוכנית לניהול יסודות האבטחה.
- למידע נוסף על אבטחה ב-Google Workspace, ראו אבטחה ב-Google Workspace.