


Ringkasan UDM
Dokumen ini memberikan ringkasan tentang Model Data Terpadu (UDM). Untuk mengetahui detail selengkapnya tentang kolom UDM, termasuk deskripsi masing-masing kolom, lihat daftar kolom UDM. Untuk mengetahui informasi selengkapnya tentang pemetaan parser, lihat Kolom UDM penting untuk pemetaan parser.
UDM adalah struktur data standar Google Security Operations yang menyimpan informasi tentang data yang diterima dari sumber. Ini juga disebut skema. Google SecOps menyimpan data asli yang diterimanya dalam dua format, sebagai log mentah asli dan sebagai data UDM terstruktur. Data UDM adalah representasi terstruktur dari log asli.
Jika parser ada untuk jenis log yang ditentukan, log mentah akan digunakan untuk membuat data UDM. Pelanggan juga dapat mengubah log mentah menjadi format UDM terstruktur sebelum mengirim data ke Google SecOps menggunakan Ingestion API.
Beberapa manfaat UDM antara lain:
- Menyimpan jenis data yang sama dari vendor yang berbeda menggunakan semantik yang sama.
- Lebih mudah mengidentifikasi hubungan antara pengguna, host, dan alamat IP karena data dinormalisasi ke dalam skema UDM standar.
- Aturan lebih mudah ditulis karena dapat bersifat independen terhadap platform.
- Lebih mudah mendukung jenis log dari perangkat baru.
Meskipun Anda dapat menelusuri peristiwa dengan penelusuran log mentah, penelusuran UDM berfungsi lebih cepat dan lebih presisi karena spesifisitasnya. Google SecOps mengumpulkan data log mentah dan menyimpan detail log peristiwa dalam skema UDM. UDM menyediakan framework komprehensif yang berisi ribuan kolom untuk mendeskripsikan dan mengategorikan berbagai jenis peristiwa, misalnya peristiwa proses endpoint dan peristiwa komunikasi jaringan.
Struktur UDM
Peristiwa UDM terdiri dari beberapa bagian. Bagian pertama yang ditemukan di setiap peristiwa UDM adalah bagian metadata. Peristiwa ini memberikan deskripsi dasar tentang peristiwa, termasuk stempel waktu saat peristiwa terjadi dan stempel waktu saat peristiwa diserap ke Google SecOps. Informasi ini juga mencakup informasi produk, versi, dan deskripsi. Parser penyerapan mengklasifikasikan setiap peristiwa berdasarkan jenis peristiwa yang telah ditentukan, terlepas dari log produk tertentu. Dengan kolom metadata saja, Anda dapat dengan cepat mulai menelusuri data.
Selain bagian metadata, bagian lain menjelaskan aspek tambahan dari peristiwa. Jika suatu bagian tidak diperlukan, bagian tersebut tidak akan disertakan, sehingga menghemat memori.
principal: Entity yang memulai aktivitas dalam peristiwa. Bagian yang merujuk ke sumber (src) dan tujuan (target) juga disertakan.intermediary: Sistem yang dilalui peristiwa, seperti server proxy atau relai SMTP.observer: Sistem seperti packet sniffer yang memantau traffic secara pasif.
Memformat Peristiwa UDM
Untuk memformat peristiwa UDM agar siap dikirim ke Google, Anda harus menyelesaikan langkah-langkah berikut:
- Tentukan jenis peristiwa—Jenis peristiwa yang Anda pilih menentukan kolom yang juga harus Anda sertakan dengan peristiwa tersebut.
- Tentukan stempel waktu peristiwa.
- Tentukan kata benda (entity)—Setiap peristiwa harus menyertakan setidaknya satu kata benda yang mendeskripsikan perangkat atau pengguna yang terlibat dalam peristiwa tersebut.
- Opsional: Tentukan hasil keamanan—Tentukan hasil keamanan dengan menyertakan detail tentang risiko dan ancaman yang ditemukan sistem keamanan. Sertakan tindakan spesifik yang diambil untuk memitigasi risiko dan ancaman tersebut.
- Isi informasi peristiwa wajib dan opsional lainnya menggunakan kolom peristiwa UDM.
Menentukan jenis peristiwa
Anda harus selalu menentukan jenis peristiwa untuk setiap peristiwa yang dikirimkan dalam format UDM. Tentukan nilai ini menggunakan salah satu nilai yang tersedia untuk metadata.event_type. Nilai ini mencakup nilai seperti PROCESS_OPEN, FILE_CREATION, USER_CREATION, dan NETWORK_DNS (untuk daftar lengkapnya, lihat Metadata.event_type). Setiap jenis peristiwa mengharuskan Anda juga mengisi kumpulan kolom dan nilai lainnya dengan informasi yang terkait dengan peristiwa asli.
Untuk mengetahui detail tentang kolom yang harus disertakan untuk setiap jenis peristiwa, lihat Kolom wajib dan opsional untuk setiap jenis peristiwa.
Contoh berikut mengilustrasikan cara menentukan PROCESS_OPEN sebagai jenis peristiwa menggunakan notasi teks Proto3:
metadata {
    event_type: PROCESS_OPEN
}
Menentukan stempel waktu peristiwa
Anda harus menentukan stempel waktu GMT untuk setiap peristiwa yang dikirimkan dalam format UDM menggunakan Metadata.event_timestamp. Stempel harus dienkode menggunakan salah satu standar berikut:
- Untuk JSON, gunakan RFC 3339
- Stempel waktu Proto3
Contoh berikut mengilustrasikan cara menentukan stempel waktu menggunakan format RFC 3339. Untuk contoh ini, yyyy-mm-ddThh:mm:ss+hh:mm—tahun, bulan, hari, jam, menit, detik, dan selisih dari waktu UTC. Offset dari UTC adalah minus 8 jam, yang menunjukkan PST.
metadata {
  event_timestamp: "2019-09-10T20:32:31-08:00"
}
Menentukan kata benda (entity)
Tentukan satu atau beberapa kata benda untuk setiap peristiwa UDM. Kata benda mewakili peserta atau entitas, seperti pengguna yang melakukan aktivitas, target tindakan, atau perangkat keamanan yang mengamati peristiwa (misalnya, proxy email atau router). Kata benda juga mewakili objek seperti URL atau lampiran.
Peristiwa UDM harus memiliki satu atau beberapa kata benda berikut yang ditentukan:
principal: Mewakili entitas yang bertindak atau perangkat yang memulai aktivitas yang dijelaskan dalam peristiwa. Subjek harus menyertakan setidaknya satu detail mesin (nama host, MAC, IP, port, ID khusus produk seperti GUID mesin CrowdStrike) atau detail pengguna (misalnya, nama pengguna), dan secara opsional menyertakan detail proses. Aturan ini TIDAK boleh menyertakan kolom berikut: email, file, kunci registry, atau nilai.
Jika semua aktivitas terjadi di satu mesin, deskripsikan mesin tersebut hanya di
blok principal. Jangan menduplikasi detail mesin di target atau src.
Contoh berikut menggambarkan cara mengisi kolom principal:
principal {
  hostname: "jane_win10"
  asset_id: "Sophos.AV:C070123456-ABCDE"
      ip: "10.0.2.10"
      port: 60671
      user {  userid: "john.smith" }
}
Contoh ini memberikan detail tentang perangkat dan pengguna yang merupakan pelaku utama dalam peristiwa tersebut. Laporan ini juga menyertakan ID aset khusus vendor (dari Sophos), yang merupakan ID unik yang dihasilkan oleh produk keamanan pihak ketiga.
target: Mewakili perangkat atau objek yang dirujuk oleh peristiwa. Dalam koneksi firewall dari perangkat A ke perangkat B, A adalah akun utama dan B adalah target. Untuk injeksi proses di mana proses C menginjeksikan ke proses D, C adalah principal dan D adalah target.

Principal versus target di UDM
Contoh berikut menggambarkan cara mengisi kolom untuk target:
target {
   ip: "198.51.100.31"
   port: 80
}
Sertakan informasi lain yang tersedia di blok target, seperti nama host, alamat IP atau alamat MAC tambahan, dan ID aset eksklusif.
Principal dan target (dan kata benda lainnya) dapat merujuk ke aktor di mesin yang sama. Misalnya, jika proses A (principal) yang berjalan di mesin X bertindak pada proses B (target) juga di mesin X, Anda menjelaskan keduanya di blok masing-masing.
src: Mewakili objek sumber yang ditindaklanjuti dan konteksnya, seperti mesin tempat objek tersebut berada. Misalnya, jika pengguna U menyalin file A di mesin X ke file B di mesin Y, tentukan file A dan mesin X di blok src.
intermediary: Berisi detail untuk satu atau beberapa perangkat yang telah memproses aktivitas yang dijelaskan dalam peristiwa. Hal ini mencakup informasi untuk perangkat seperti server proxy dan relai SMTP.
observer: Mewakili perangkat yang bukan perantara langsung, tetapi memantau dan melaporkan aktivitas. Hal ini mencakup perangkat seperti packet sniffer atau pemindai kerentanan berbasis jaringan.
about: Menyimpan detail untuk objek apa pun yang dirujuk peristiwa yang tidak sesuai dengan
participant,src,target,intermediary, atauobserver. Gunakan untuk melacak hal-hal seperti:- Lampiran file email
- Domain/URL/IP yang disematkan dalam isi email
- DLL yang dimuat selama peristiwa
PROCESS_LAUNCH
Bagian entity peristiwa UDM mencakup informasi tentang berbagai peserta (perangkat, pengguna, objek seperti URL, file, dll.) yang dijelaskan dalam peristiwa. UDM Google Security Operations memiliki persyaratan wajib dalam hal mengisi kolom Kata Benda. Persyaratan ini dijelaskan dalam Kolom Wajib dan Opsional untuk Setiap Jenis Peristiwa UDM. Kumpulan kolom entity yang harus diisi berbeda-beda berdasarkan jenis peristiwa.
Menentukan hasil keamanan
Anda dapat menentukan hasil keamanan secara opsional dengan mengisi kolom SecurityResult, termasuk detail tentang risiko dan ancaman keamanan yang ditemukan oleh sistem keamanan serta tindakan yang diambil untuk memitigasi risiko dan ancaman tersebut. Berikut adalah contoh beberapa jenis peristiwa keamanan yang memerlukan pengisian kolom SecurityResult:
Firewall proxy keamanan email mendeteksi dua lampiran yang terinfeksi (SOFTWARE_MALICIOUS). Sistem mengarantina dan mendisinfeksi email tersebut (QUARANTINE, ALLOW_WITH_MODIFICATION), lalu meneruskan email yang telah didisinfeksi.
Sistem SSO memfasilitasi upaya login yang menghasilkan
AUTH_VIOLATIONdan diblokir (BLOCK).Sandbox malware mendeteksi spyware (
SOFTWARE_MALICIOUS) dalam lampiran file lima menit setelah sistem mengirimkan (ALLOW) email ke kotak masuk pengguna.
Contoh penelusuran UDM
Bagian ini memberikan contoh penelusuran UDM yang menunjukkan beberapa sintaksis, fitur, dan kemampuan dasar penelusuran UDM.
Contoh: menelusuri login Microsoft Windows 4624 yang berhasil
Penelusuran berikut mencantumkan peristiwa login berhasil Microsoft Windows 4624, beserta waktu peristiwa tersebut dibuat, berdasarkan hanya dua kolom UDM:
metadata.event_type = "USER_LOGIN" AND metadata.product_event_type = "4624"
Contoh: menelusuri semua login yang berhasil
Penelusuran berikut mencantumkan semua peristiwa login yang berhasil, terlepas dari vendor atau aplikasinya:
metadata.event_type = "USER_LOGIN" AND security_result.action = "ALLOW" AND
target.user.userid != "SYSTEM" AND target.user.userid != /.*$/
Contoh: menelusuri login pengguna yang berhasil
Contoh berikut menggambarkan cara menelusuri userid "fkolzig"
dan menentukan kapan pengguna dengan ID pengguna ini berhasil login. Anda dapat
menyelesaikan penelusuran ini menggunakan bagian target. Bagian target mencakup subbagian dan kolom yang menjelaskan target. Misalnya, target dalam kasus ini adalah pengguna dan memiliki sejumlah atribut terkait, tetapi targetnya juga dapat berupa file, setelan registry, atau aset. Contoh ini menelusuri "fkolzig"
menggunakan kolom target.user.userid.
metadata.event_type = "USER_LOGIN" AND metadata.product_event_type = "4624" AND
target.user.userid = "fkolzig"
Contoh: menelusuri data jaringan Anda
Contoh berikut menelusuri data jaringan untuk peristiwa RDP dengan target.port
3389 dan principal.ip 35.235.240.5.
Aturan ini juga menyertakan kolom UDM dari bagian jaringan, yaitu arah data
(network.direction).
metadata.product_event_type = "3" AND target.port = 3389 AND network.direction =
"OUTBOUND" and principal.ip = "35.235.240.5"
Contoh: menelusuri proses tertentu
Untuk memeriksa proses yang dibuat di server Anda, telusuri instance perintah net.exe dan telusuri file spesifik ini di jalur yang diharapkan. Kolom yang Anda telusuri adalah target.process.file.full_path. Untuk
penelusuran ini, Anda menyertakan perintah spesifik yang dikeluarkan di kolom
target.process.command_line. Anda juga dapat menambahkan kolom di bagian about yang merupakan deskripsi
kode peristiwa Microsoft Sysmon 1 (ProcessCreate).
Berikut penelusuran UDM:
metadata.product_event_type = "1" AND target.process.file.full_path =
"C:\Windows\System32\net.exe"
Secara opsional, Anda dapat menambahkan kolom penelusuran UDM berikut:
principal.user.userid: Mengidentifikasi pengguna yang mengeluarkan perintah.principal.process.file.md5: Identifikasi hash MD5.principal.process.command_line: Command line.
Contoh: menelusuri login pengguna yang berhasil dan terkait dengan departemen tertentu
Contoh berikut menelusuri login oleh pengguna (metadata.event_type
adalah USER_LOGIN) yang terkait dengan departemen pemasaran (target.user.department
adalah marketing) perusahaan Anda. Meskipun target.user.department tidak terhubung langsung dengan peristiwa login pengguna, atribut ini tetap ada dalam penyerapan data LDAP tentang pengguna Anda.
metadata.event_type = "USER_LOGIN" AND target.user.department = "Marketing"
Objek logis: Peristiwa dan Entity
Skema UDM menjelaskan semua atribut yang tersedia yang menyimpan data. Setiap data UDM mengidentifikasi apakah data tersebut mendeskripsikan Peristiwa atau Entity. Data disimpan di
kolom yang berbeda, bergantung pada apakah data tersebut mendeskripsikan Peristiwa atau
Entitas, dan juga nilai yang ditetapkan di kolom metadata.event_type atau
metadata.entity_type.
- Peristiwa UDM: Menyimpan data untuk tindakan yang terjadi di lingkungan. Log peristiwa asli menjelaskan tindakan seperti yang dicatat oleh perangkat, seperti firewall dan proxy web.
- Entity UDM: Representasi kontekstual elemen seperti aset, pengguna, dan resource di lingkungan Anda. Data ini diperoleh dari sumber data sumber kebenaran.
Berikut adalah dua representasi visual tingkat tinggi dari Model data peristiwa dan Model data entitas.

Gambar: Model data peristiwa
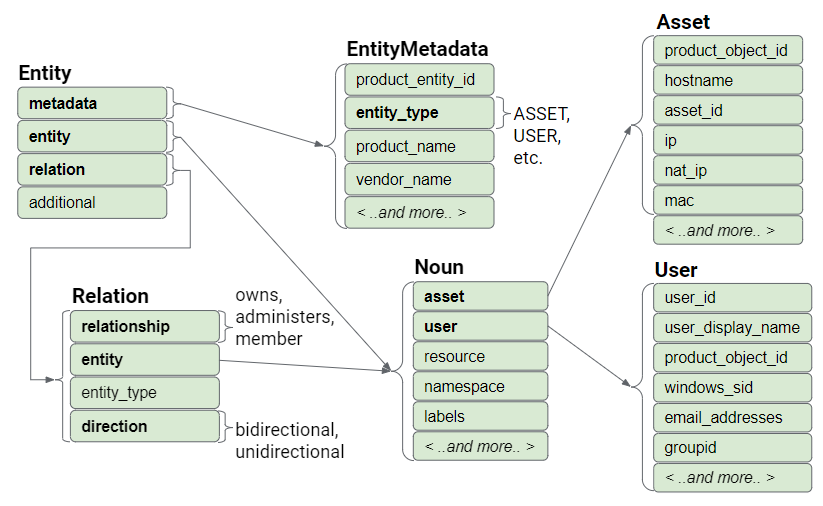
Gambar: Model data entity
Struktur Peristiwa UDM
Peristiwa UDM berisi beberapa bagian yang masing-masing menyimpan subkumpulan data untuk satu kumpulan data. Bagiannya adalah:
- metadata
- utama
- target
- src
- observer
- perantara
- tentang
- jaringan
- security_result
ekstensi
Gambar: Model data peristiwa
Bagian metadata menyimpan stempel waktu, menentukan
event_type, dan mendeskripsikan perangkat.
Bagian principal, target, src,
observer, dan intermediary menyimpan
informasi tentang objek yang terlibat dalam peristiwa. Objek dapat berupa
perangkat, pengguna, atau proses. Biasanya, hanya sebagian dari bagian ini yang digunakan. Kolom yang menyimpan data ditentukan oleh jenis peristiwa dan
peran yang dimainkan setiap objek dalam peristiwa.
Bagian jaringan menyimpan informasi yang terkait dengan aktivitas jaringan, seperti komunikasi terkait email dan jaringan.
- Data email: Informasi di kolom
to,from,cc,bcc, dan kolom email lainnya. - Data HTTP: Seperti
method,referral_url, danuseragent.
Bagian security_result menyimpan tindakan atau klasifikasi yang dicatat oleh produk keamanan, seperti produk antivirus.
Bagian about dan extensions menyimpan informasi peristiwa tambahan khusus vendor yang tidak dicakup oleh bagian lain. Bagian extensions adalah sekumpulan key-value pair bentuk bebas.
Setiap peristiwa UDM menyimpan nilai dari satu peristiwa log mentah asli. Bergantung pada
jenis peristiwa, atribut tertentu wajib ada, sedangkan atribut lainnya bersifat opsional. Atribut
wajib versus opsional ditentukan oleh nilai
metadata.event_type. Google SecOps membaca metadata.event_type dan melakukan validasi kolom khusus untuk jenis peristiwa tersebut setelah log diterima.
Jika tidak ada data yang disimpan di bagian data UDM, misalnya bagian ekstensi, bagian tersebut tidak akan muncul di data UDM.
Kolom metadata
Bagian ini menjelaskan kolom yang diperlukan dalam peristiwa UDM.
Kolom event_timestamp
Peristiwa UDM harus menyertakan data untuk metadata.event_timestamp yang merupakan stempel waktu GMT saat peristiwa terjadi. Nilai harus dienkode menggunakan salah satu standar berikut: RFC 3339 atau stempel waktu Proto3.
Contoh berikut mengilustrasikan cara menentukan stempel waktu menggunakan format RFC 3339, yyyy-mm-ddThh:mm:ss+hh:mm (tahun, bulan, hari, jam, menit, detik, dan selisih dari waktu UTC). Offset dari UTC adalah minus 8 jam,
yang menunjukkan PST.
metadata {
  "event_timestamp": "2019-09-10T20:32:31-08:00"
}

metadata {
  event_timestamp: "2021-02-23T04:00:00.000Z"
}
Anda juga dapat menentukan nilai menggunakan format epoch.
metadata {
event_timestamp: {
  "seconds": 1588180305
 }
}
Kolom event_type
Kolom yang paling penting dalam peristiwa UDM adalah metadata.event_type.
Nilai ini mengidentifikasi jenis tindakan yang dilakukan dan tidak bergantung pada vendor,
produk, atau platform. Contoh nilai mencakup PROCESS_OPEN,
FILE_CREATION, USER_CREATION,
dan NETWORK_DNS. Untuk mengetahui daftar lengkapnya, lihat dokumen daftar kolom UDM.
Nilai metadata.event_type menentukan kolom wajib dan opsional tambahan yang harus disertakan dalam data UDM. Untuk mengetahui informasi tentang
kolom yang harus disertakan untuk setiap jenis peristiwa, lihat Panduan penggunaan
UDM.
Atribut principal, target, src, intermediary, observer, dan about
Atribut principal, target, src,
intermediary, dan observer menjelaskan aset
yang terlibat dalam peristiwa. Setiap penyimpanan informasi tentang objek yang terlibat dalam
aktivitas, seperti yang dicatat oleh log mentah asli. Ini bisa berupa perangkat atau
pengguna yang melakukan aktivitas, perangkat atau pengguna yang menjadi target
aktivitas. Hal ini juga dapat menjelaskan perangkat keamanan yang mengamati aktivitas,
seperti proxy email atau router jaringan.
Atribut yang paling umum digunakan adalah:
principal: Objek yang melakukan aktivitas.src: Objek yang memulai aktivitas, jika berbeda dengan akun utama.target: Objek yang ditindaklanjuti.
Setiap jenis peristiwa mengharuskan setidaknya salah satu kolom ini berisi data.
Kolom tambahannya adalah:
intermediary: Objek apa pun yang bertindak sebagai perantara dalam peristiwa. Objek ini dapat mencakup objek seperti server proxy dan server email.observer: Objek apa pun yang tidak berinteraksi langsung dengan traffic yang dimaksud. Perangkat ini mungkin berupa pemindai kerentanan atau perangkat packet sniffer.about: Objek lain yang berperan dalam peristiwa dan bersifat opsional.
Atribut utama
Mewakili entitas yang bertindak atau perangkat yang memulai aktivitas. Prinsipal harus menyertakan setidaknya satu detail mesin (nama host, alamat MAC, alamat IP, ID khusus produk seperti GUID mesin CrowdStrike) atau detail pengguna (misalnya, nama pengguna), dan secara opsional menyertakan detail proses. File tersebut tidak boleh menyertakan kolom berikut: email, file, kunci atau nilai registry.
Jika peristiwa terjadi di satu mesin, mesin tersebut hanya dijelaskan dalam atribut utama. Mesin tidak perlu dijelaskan dalam atribut target atau src.
Cuplikan JSON berikut mengilustrasikan cara mengisi atribut principal.
"principal": {
  "hostname": "jane_win10",
  "asset_id" : "Sophos.AV:C070123456-ABCDE",
    "ip" : "10.10.2.10",
    "port" : 60671,
    "user": {  "userid" : "john.smith" }
}
Atribut ini menjelaskan semua hal yang diketahui tentang perangkat dan pengguna yang merupakan aktor utama dalam peristiwa. Contoh ini mencakup alamat IP, nomor port, dan nama host perangkat. ID ini juga menyertakan ID aset khusus vendor, dari Sophos, yang merupakan ID unik yang dihasilkan oleh produk keamanan pihak ketiga.
Atribut target
Mewakili perangkat target yang dirujuk oleh peristiwa, atau objek di perangkat target. Misalnya, dalam koneksi firewall dari perangkat A ke perangkat B, perangkat A dicatat sebagai principal dan perangkat B dicatat sebagai target.
Untuk injeksi proses oleh proses C ke proses target D, proses C adalah principal dan proses D adalah target.

Gambar: Principal versus target
Contoh berikut mengilustrasikan cara mengisi kolom target.
target {
   ip: "192.0.2.31"
   port: 80
}
Jika informasi selengkapnya tersedia di log mentah asli, seperti nama host, alamat IP tambahan, alamat MAC, dan ID aset eksklusif, informasi tersebut juga harus disertakan dalam kolom target dan principal.
Principal dan target dapat mewakili aktor di mesin yang sama. Misalnya, proses A (principal) yang berjalan di mesin X dapat bertindak pada proses B (target) juga di mesin X.
Atribut src
Merepresentasikan objek sumber yang ditindaklanjuti oleh peserta beserta konteks perangkat atau proses untuk objek sumber (mesin tempat objek sumber berada). Misalnya, jika pengguna U menyalin file A di mesin X ke file B di mesin Y, file A dan mesin X akan ditentukan di bagian src peristiwa UDM.
Atribut perantara
Menampilkan detail tentang satu atau beberapa perangkat perantara yang memproses aktivitas yang dijelaskan dalam peristiwa. Hal ini dapat mencakup detail perangkat tentang perangkat seperti server proxy dan server relai SMTP.
Atribut observer
Merepresentasikan perangkat pengamat yang bukan perantara langsung, tetapi mengamati dan melaporkan peristiwa yang dimaksud. Hal ini dapat mencakup packet sniffer atau pemindai kerentanan berbasis jaringan.
Atribut about
Kolom ini menyimpan detail tentang objek yang direferensikan oleh peristiwa yang tidak dijelaskan dalam kolom principal, src, target, intermediary, atau observer. Misalnya, peristiwa tersebut dapat mencatat hal berikut:
- Lampiran file email.
- Domain, URL, atau alamat IP yang disematkan dalam isi email.
- DLL yang dimuat selama peristiwa PROCESS_LAUNCH.
Atribut security_result
Bagian ini berisi informasi tentang risiko dan ancaman keamanan yang ditemukan oleh sistem keamanan serta tindakan yang diambil untuk memitigasi risiko dan ancaman tersebut.
Berikut adalah jenis informasi yang akan disimpan dalam atribut security_result:
- Proxy keamanan email mendeteksi upaya phishing
(
security_result.category = MAIL_PHISHING) dan memblokir (security_result.action = BLOCK) email tersebut. - Firewall proxy keamanan email mendeteksi dua lampiran yang terinfeksi
(
security_result.category =
SOFTWARE_MALICIOUS
) serta mengarantina dan mendisinfeksi (security_result.action = QUARANTINE or security_result.action = ALLOW_WITH_MODIFICATION) lampiran ini, lalu meneruskan email yang telah didisinfeksi. - Sistem SSO mengizinkan login (
security_result.category = AUTH_VIOLATION) yang diblokir (security_result.action = BLOCK). - Sandbox malware mendeteksi spyware (
security_result.category = SOFTWARE_MALICIOUS) dalam lampiran file lima menit setelah file dikirim (security_result.action = ALLOW) kepada pengguna di kotak masuknya.
Atribut jaringan
Atribut jaringan menyimpan data tentang peristiwa terkait jaringan dan detail tentang protokol dalam subpesan. Hal ini mencakup aktivitas, seperti email yang dikirim dan diterima, serta permintaan HTTP.
Atribut extensions
Kolom di bawah atribut ini menyimpan metadata tambahan tentang peristiwa yang dicatat dalam log mentah asli. Token ini dapat berisi informasi tentang kerentanan atau informasi tambahan terkait autentikasi.
Struktur Entity UDM
Data entity UDM menyimpan informasi tentang entity apa pun dalam organisasi.
Jika metadata.entity_type adalah USER, kumpulan data akan menyimpan informasi tentang
pengguna di atribut entity.user. Jika metadata.entity_type adalah ASSET, data akan menyimpan informasi tentang aset, seperti workstation, laptop, ponsel,
dan virtual machine.
Gambar: Model data peristiwa
Kolom metadata
Bagian ini berisi kolom yang diperlukan dalam Entity UDM, seperti:
collection_timestamp: tanggal & waktu data dikumpulkan.entity_type: jenis entity, seperti aset, pengguna, dan resource.
Atribut entitas
Kolom di bawah atribut entity menyimpan informasi tentang entity tertentu, seperti nama host dan alamat IP jika entity tersebut adalah aset, atau windows_sid dan alamat email jika entity tersebut adalah pengguna. Perhatikan bahwa nama kolomnya adalah entity, tetapi
jenis kolomnya adalah Kata Benda. Kata Benda adalah struktur data yang umum digunakan yang menyimpan informasi dalam entity dan peristiwa.
- Jika
metadata.entity_typeadalah USER, data akan disimpan di atributentity.user. - Jika
metadata.entity_typeadalah ASSET, data akan disimpan di atributentity.asset.
Atribut relasi
Kolom di bawah atribut relasi menyimpan informasi tentang entity lain yang
terkait dengan entity utama. Misalnya, jika entitas utamanya adalah Pengguna
dan pengguna telah diberi laptop. Laptop adalah entitas terkait.
Informasi tentang laptop disimpan sebagai data entity dengan
metadata.entity_type = ASSET. Informasi tentang pengguna disimpan sebagai
data entity dengan metadata.entity_type = USER.
Data entity pengguna juga mencatat hubungan antara pengguna dan
laptop, menggunakan kolom di bawah atribut relation. Kolom relation.relationship
menyimpan hubungan yang dimiliki pengguna dengan laptop, khususnya bahwa
pengguna memiliki laptop tersebut. Kolom relation.entity_type menyimpan nilai
ASSET, karena laptop adalah perangkat.
Kolom di bawah atribut relations.entity menyimpan informasi tentang laptop,
seperti nama host dan alamat MAC. Perhatikan lagi bahwa nama kolomnya adalah
entity dan jenis kolomnya adalah Kata Benda. Noun adalah struktur data yang umum digunakan.
Kolom di bawah atribut relation.entity menyimpan informasi tentang laptop.
Kolom relation.direction menyimpan arah hubungan
antara pengguna dan laptop, khususnya apakah hubungan tersebut
dua arah atau satu arah.
Perlu bantuan lain? Dapatkan jawaban dari anggota Komunitas dan profesional Google SecOps.